

No mundo da internet, assim como na vida real, uma porta aberta nem sempre significa que tudo o que está atrás dela será retirado, e uma porta fechada não é sempre uma garantia de tranquilidade.
Hoje, falaremos sobre algumas das maiores vazamentos de dados e fraudes financeiras na história da internet.
A trágica história de um jovem talento
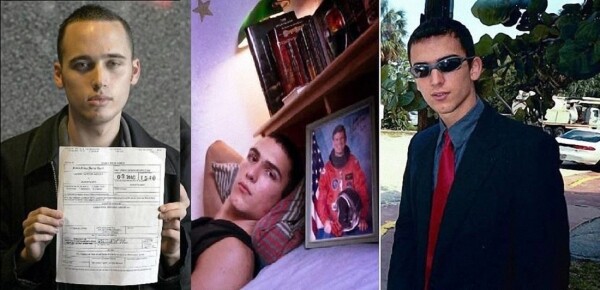
O nome do prodígio Jonathan Joseph James está associado a uma das páginas mais sombrias da história do hacking. Com apenas quinze anos, ele invadiu as redes de sua própria escola, da empresa de telecomunicações Bell South, contornou a segurança dos servidores da NASA e roubou inúmeras informações valiosas, incluindo os códigos-fonte da ISS. Além disso, sua lista de crimes inclui o acesso aos servidores do Ministério da Defesa de seu país.
O jovem frequentemente expressava desconfiança em relação ao governo e afirmava que os próprios usuários eram responsáveis pelas vulnerabilidades em seus computadores. Em particular, James dizia que ignorar as atualizações de software era um caminho direto para ser hackeado. Para ele, programas desatualizados já haviam sido comprometidos. Ele também desprezava os desenvolvimentos de grandes ministérios e empresas, considerando-os superestimados.
O dano causado pelos ataques de Jonathan foi avaliado em milhões de dólares, e sua história terminou tragicamente; em 2008, aos 24 anos, o hacker cometeu suicídio.
Muitos o associaram aos ataques massivos de hackers de 2007, em particular ao roubo de informações de cartões de crédito de milhões de clientes da rede de lojas TJX, mas James negou isso. Devido a esses eventos e ao triste desfecho, muitos acreditam que, na verdade, o hacker pode ter sido assassinado.
A queda da bolsa de criptomoedas
Recentemente, a rápida ascensão do preço do Bitcoin agitou os usuários da rede.
Mesmo que com atraso, é importante relembrar a história da exchange falida Mount Gox, que colapsou devido a vários ataques de hackers. Em agosto de 2013, cerca de 47% de todas as transações na rede Bitcoin eram realizadas através dessa plataforma, e o volume de negócios em dólares ultrapassava 80% do volume mundial de criptomoedas. Em janeiro de 2014, o serviço ocupava o terceiro lugar em volume de negócios no mercado, o que demonstra sua importância no trading de criptomoedas na época.
Na verdade, o problema não estava apenas na invasão; a Mount Gox não tinha controle de versões, o que dificultava o rastreamento de vulnerabilidades no código, nem um sistema de contabilidade que lhe permitisse acompanhar as operações financeiras, ou seja, aqui está um exemplo de "porta aberta". O ataque a uma vulnerabilidade descoberta em 2014 era apenas uma questão de tempo. Como resultado das ações dos criminosos, que duraram cerca de 3 anos, a bolsa perdeu mais de meio bilhão de dólares.
Os custos financeiros e de reputação insanos destruíram completamente a Mount Gox, e as transações subsequentes desabaram o preço do bitcoin. No final, devido às ações dos hackers, um grande número de pessoas perdeu suas economias armazenadas na moeda virtual. Como mais tarde declarou Mark Karpeles (CEO da Mt.Gox) no tribunal de Tóquio, "falhas técnicas na plataforma abriram acesso para o saque ilegal dos fundos de nossos clientes pelos criminosos".
A identidade de todos os criminosos não foi estabelecida, mas em 2018 Alexander Vinnik foi preso e acusado de lavagem de dinheiro, no valor de "de quatro a nove bilhões de dólares". Esses são os valores (dependendo da cotação de mercado atual) dos 630 mil bitcoins que desapareceram em decorrência do colapso da Mt.Gox.
Invasão da Adobe Systems
Em 2013, ocorreu o maior roubo de dados de usuários por hackers.
A Adobe Systems informou que os criminosos roubaram o código-fonte do software e dados de quase 150 milhões de pessoas.
A delicadeza da situação era criada pela própria empresa; os primeiros sinais de comprometimento no sistema foram detectados duas semanas antes da invasão, mas os especialistas da Adobe consideraram que não estavam relacionados a hackers. Mais tarde, a empresa divulgou números suavizados das perdas, alegando falta de confirmações concretas. No final, os hackers roubaram dados de quase 3 milhões de cartões bancários de usuários entre 150 milhões de contas; preocupações específicas foram levantadas com o roubo do código, pois, ao possuir o código-fonte, os criminosos poderiam facilmente reproduzir softwares caros.
No final, tudo se resolveu apenas com um susto; por razões desconhecidas, os hackers não usaram as informações obtidas. Há muitas incertezas e lacunas na história, com dados variando dezenas de vezes dependendo do momento e da fonte de informação.
A Adobe se livrou de críticas públicas e custos adicionais com segurança; de outra forma, se os criminosos tivessem decidido usar os dados obtidos, as perdas da empresa e dos usuários teriam sido colossais.
Hackers moralistas
O Impact Team destruiu os sites da Avid Life Media (ALM).
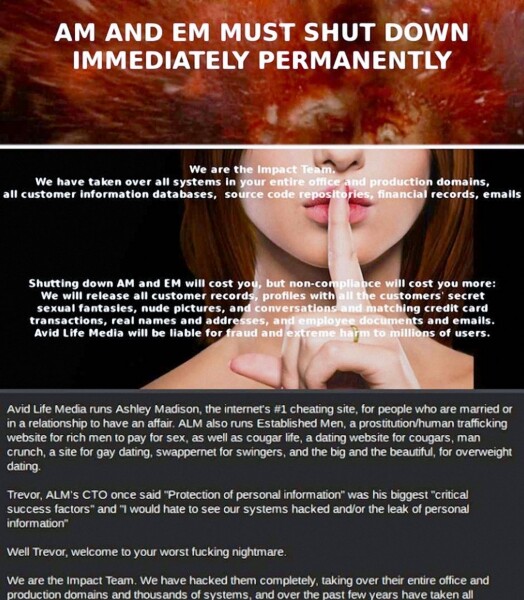
Na maioria dos casos, os cibercriminosos roubam dinheiro ou dados pessoais dos usuários para uso ou revenda, mas os motivos do grupo de hackers The Impact Team eram diferentes. O caso mais famoso desses hackers foi a destruição dos sites pertencentes à Avid Life Media. Três sites dessa empresa, incluindo o portal Ashley Madison, eram locais de encontro para pessoas interessadas em traições.
A especificidade dos sites já era objeto de controvérsias, mas o fato permanece: nos servidores do Ashley Madison, Cougar Life e Established Men, havia uma enorme quantidade de informações pessoais de pessoas que traíam seus parceiros. A situação é ainda mais interessante porque a equipe da ALM também estava disposta a hackear concorrentes; em correspondência entre o CEO e o CTO da empresa, havia menções sobre o hackeamento de seu concorrente direto, a Nerve. Seis meses antes disso, a ALM queria se tornar parceira da Nerve e adquirir o site de internet pertencente a eles. O Impact Team exigiu dos proprietários dos sites a completa interrupção de suas atividades, caso contrário, todos os dados dos usuários seriam tornados públicos.
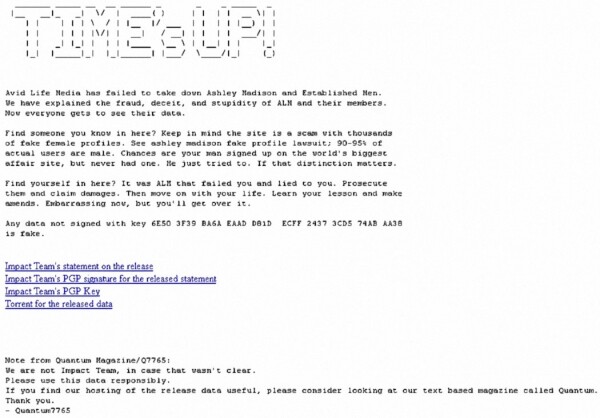
Na Avid Life Media, decidiram que os hackers estavam blefando e os ignoraram. Quando o prazo estipulado de 30 dias expirou, o Impact Team cumpriu a promessa em sua totalidade — mais de 30 milhões de usuários tiveram seus dados, incluindo nomes, senhas, endereços de e-mail, dados externos e históricos de conversas, expostos na internet. Isso resultou em uma onda de divórcios, escândalos de grande repercussão e até, possivelmente... vários suicídios.
É difícil dizer se os motivos dos hackers eram puros, pois não pediram dinheiro. De qualquer forma, é improvável que tal justiça valesse vidas humanas.
Sem ver limites na busca por OVNIs
Gary McKinnon invadiu os servidores da NASA, do Ministério da Defesa, da Marinha e da Força Aérea dos EUA.
Gostaríamos de terminar nossa história em uma nota engraçada; dizem que "cabeça ruim não dá descanso às mãos". Essa expressão se aplica perfeitamente a Gary McKinnon, um dos hackers que tentou invadir a NASA. A razão pela qual o criminoso invadiu os sistemas de segurança de quase cem computadores com dados secretos é surpreendente: Gary acredita que o governo dos EUA e os cientistas escondem dos cidadãos informações sobre extraterrestres, assim como sobre fontes alternativas de energia e outras tecnologias úteis para as pessoas comuns, mas não rentáveis para as corporações.
Em 2015, Gary McKinnon deu uma entrevista a Richard D. Hall no canal RichPlanet TV.
Ele contou que passou meses coletando informações dos servidores da NASA de sua casa, usando um simples computador com Windows, e conseguiu acessar arquivos e pastas que continham informações sobre a existência de um programa secreto do governo dos EUA sobre voos interplanetários e pesquisa espacial, tecnologias de antigravidade, energia livre, e essa é apenas uma amostra das informações que obteve.
McKinnon é um verdadeiro mestre em sua arte e um sonhador sincero, mas valeu a pena a perseguição por OVNIs que resultou em um processo judicial? Devido às perdas causadas ao governo dos EUA, Gary foi forçado a permanecer no Reino Unido e viver com o medo da extradição. Ele esteve sob a proteção pessoal de Theresa May, que na época era a Ministra do Interior do Reino Unido, e ela deu uma ordem direta proibindo sua entrega às autoridades dos EUA. (A propósito, quem acredita na humanidade dos políticos? Talvez McKinnon realmente possua informações valiosas.) Esperamos que o hacker continue a ter essa sorte, pois nos EUA ele enfrenta uma pena de 70 anos de prisão.
Provavelmente existem hackers por aí que atuam movidos pelo desejo de ajudar alguém ou pelo amor à arte, mas essa atividade é sempre uma faca de dois gumes. Com muita frequência, a busca por justiça ou pelos segredos alheios coloca em risco o bem-estar das pessoas. Na maioria das vezes, as vítimas são indivíduos que não têm relação alguma com os hackers.
Se você estiver interessado em algum dos temas abordados no artigo, escreva nos comentários; talvez possamos explorar isso mais a fundo em um dos próximos materiais.
Mantenha-se atento às regras de segurança na internet e cuide-se!
Em nome da publicidade
Servidores épicos seja com proteção contra ataques DDoS, que já está incluída no preço dos planos. A configuração máxima é de 128 núcleos de CPU, 512 GB de RAM e 4000 GB de NVMe.
Fonte: habr.com
