

Bem-vindo a um novo ciclo de artigos dedicado à proteção de estações de trabalho pessoais com a solução e o novo sistema de gerenciamento em nuvem — . O SandBlast Agent foi abordado em nossos artigos sobre e , e há muito prometemos publicar um curso completo de artigos sobre a implementação e administração de agentes. A plataforma de gerenciamento em nuvem da Check Point, Management Platform, no âmbito do Infinity Portal, é a melhor para isso — desde o momento da inscrição no portal até o início da varredura da estação de trabalho pelo agente e a detecção de atividade maliciosa, levará apenas alguns minutos.
Por que o SandBlast Agent?
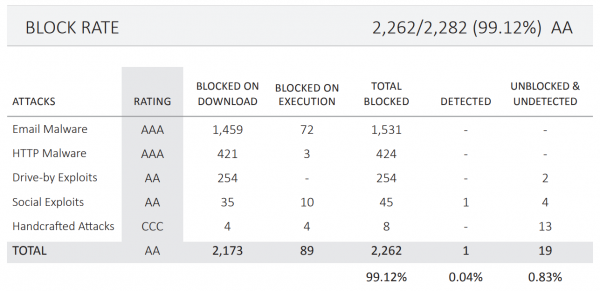
De acordo com o último teste o produto Check Point SandBlast Agent obteve a classificação 'AA' e o status 'recomendado' com os seguintes resultados dos testes:
- Taxa de bloqueio em tráfego WEB — 100%;
- Taxa de bloqueio em e-mails — 100%;
- Taxa de bloqueio de ameaças offline — 100%;
- Taxa de bloqueio de tentativas de evasão — 100%;
- Taxa geral de bloqueio — 99,12%;
- Taxa de falsos positivos — 0,8%.
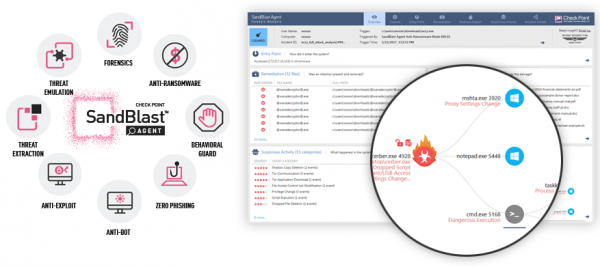
O SandBlast Agent fornece um alto nível de proteção para as estações de trabalho dos usuários por meio da colaboração de vários componentes chamados de 'blades' na terminologia da Check Point. Uma breve descrição dos blades utilizados no SandBlast Agent:
- Emulação de Ameaças — tecnologia de 'sandbox', resistente a várias técnicas de evasão, que permite prevenir ataques de dia zero;
- Threat Extraction — tecnologia de limpeza de arquivos 'em tempo real', que permite ao usuário obter um documento livre de componentes ativos antes do veredicto da emulação completa;
- Anti-Exploit — proteção de aplicativos amplamente utilizados (Microsoft Office, Adobe PDF Reader, navegadores, etc.) contra ataques que utilizam exploits;
- Anti-Bot — tecnologia de proteção de computadores pessoais contra conexão a redes botnet, que permite detectar infecções, parar a operação de software malicioso e 'curar' máquinas infectadas;
- Zero-Phishing — módulo de proteção que bloqueia sites de phishing fraudulentos e alerta o usuário sobre o uso da senha de trabalho em recursos externos;
- Behavioral Guard — tecnologia focada em prevenir ataques que utilizam tecnologias de evasão e ocultação de detecção;
- Anti-Ransomware — módulo de proteção que detecta e bloqueia ações de ransomware, além de permitir a recuperação de arquivos criptografados por meio de Snapshots;
- Análise Forense — módulo de segurança que registra e analisa todos os eventos na máquina, resultando em um relatório de qualidade sobre os ataques investigados.
Além das funcionalidades mencionadas, o SandBlast Agent permite a criptografia completa do disco, bem como a criptografia de dispositivos removíveis e a proteção das portas do computador, possui um cliente VPN integrado, módulos de proteção contra malware baseados em assinatura e heurística. Em mais detalhes, as funcionalidades de todos os componentes do SandBlast Agent serão discutidas em artigos subsequentes, mas agora é hora de conhecer a plataforma em rápida evolução — Check Point Infinity.
Check Point Infinity: proteção contra ameaças de quinta geração
A Check Point desenvolve e promove desde 2017 uma arquitetura de segurança consolidada e unificada. , que permite proteger com sucesso todos os componentes da moderna infraestrutura de TI: infraestrutura de rede e nuvem, estações de trabalho e dispositivos móveis. A ideia principal é a possibilidade de gerenciar os recursos de proteção de diferentes categorias a partir de um único console de gerenciamento baseado em navegador.
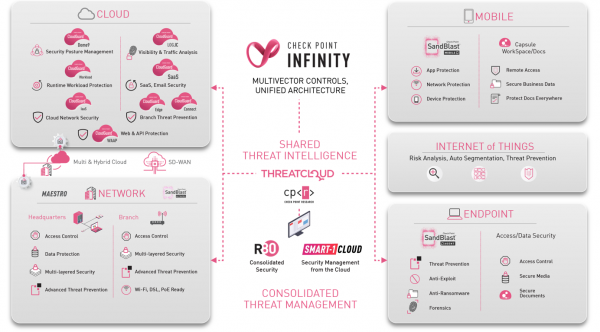
Atualmente, a arquitetura Check Point Infinity permite a administração de soluções de proteção em nuvem — CloudGuard SaaS, segurança de rede — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, assim como a proteção de dispositivos do usuário por meio da SandBlast Agent Management Platform, SandBlast Agent Cloud Management e SandBlast Web Dashboard.
Este ciclo de artigos será dedicado à solução SandBlast Agent Management Platform (ainda em versão Beta), que permite implantar em questão de minutos um servidor de gerenciamento em nuvem, configurar políticas de segurança e distribuir agentes para os computadores dos usuários.
Infinity Portal & SandBlast Agent Management Platform: introdução ao trabalho
O processo de implantação do SandBlast Agent por meio da Management Platform consiste em 5 etapas:
- Registro no portal Check Point Infinity Portal;
- Registro do aplicativo SandBlast Agent Management Platform;
- Criação de um novo Endpoint Management Service para gerenciar os agentes;
- Criação e configuração de políticas para os agentes;
- Implantação de agentes nos computadores dos usuários.
Este artigo descreve as três primeiras etapas e em publicações futuras examinaremos detalhadamente as duas restantes, incluindo o estudo da interface da plataforma de gerenciamento, a distribuição de agentes em computadores clientes, a configuração de políticas e a verificação da capacidade do agente em lidar com as ameaças de segurança mais populares.
1. Registro no portal Infinity Portal
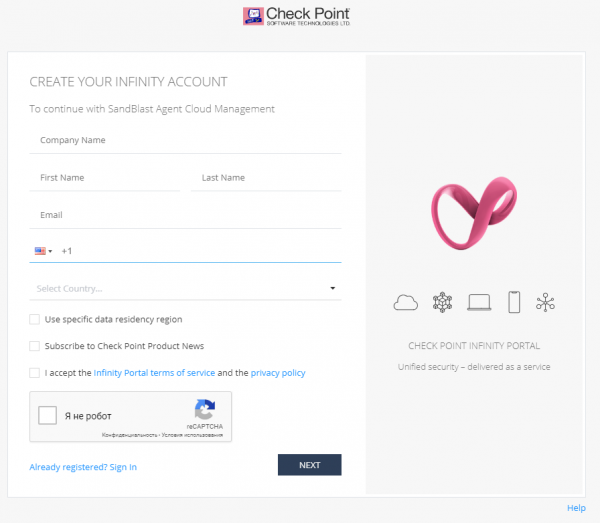
Primeiramente, é necessário acessar o site e preencher o formulário de registro, informando o nome da empresa, dados de contato e aceitando os termos de uso do serviço e a política de privacidade do portal, além de passar pelo reCAPTCHA. Vale ressaltar que ao se registrar, você pode escolher o país onde os dados coletados pelo portal serão armazenados, de acordo com os termos de uso do serviço e a política de privacidade. Há duas opções disponíveis: Irlanda e Estados Unidos. Para isso, é necessário marcar a opção "Use specific data residency region" e selecionar o país.
Após o registro bem-sucedido no portal, um e-mail será enviado para o endereço indicado, confirmando a existência de acesso ao Infinity Portal e convidando-o a fazer login no portal. Vale notar que na primeira entrada no portal pode ser necessário escolher a opção de redefinição de senha para uma autenticação bem-sucedida posterior.
2. Registro do aplicativo SandBlast Agent Management Platform
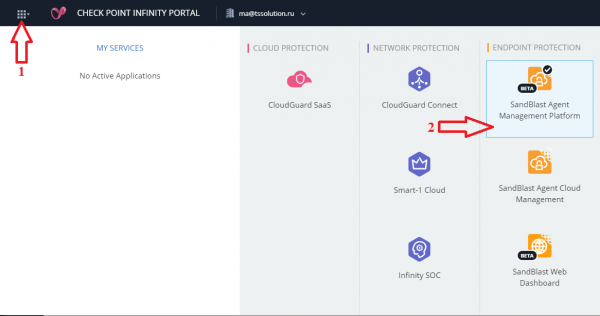
Após a autenticação no portal e ao clicar no ícone "Menu" (passo 1 na imagem abaixo), você será solicitado a registrar um aplicativo da lista disponível nas seguintes categorias: Cloud Protection, Network Protection e Endpoint Protection. Cada aplicativo merece um curso separado de artigos introdutórios, por isso não detalharemos mais sobre eles e selecionamos na categoria Endpoint Protection o aplicativo SandBlast Agent Management Platform (passo 2 na imagem abaixo).
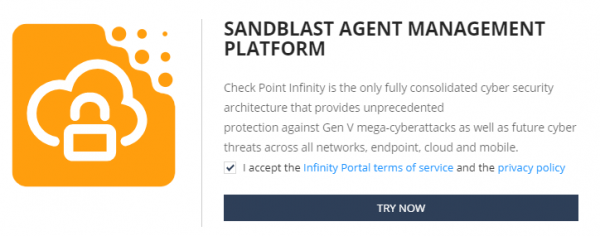
Depois de escolher o aplicativo, é necessário concordar com os termos de uso do serviço e a política de privacidade do portal, e após clicar no botão "TRY NOW" o acesso à interface de criação de serviços de Endpoint Management é aberto.
3. Criação de um novo Serviço de Gerenciamento de Endpoint
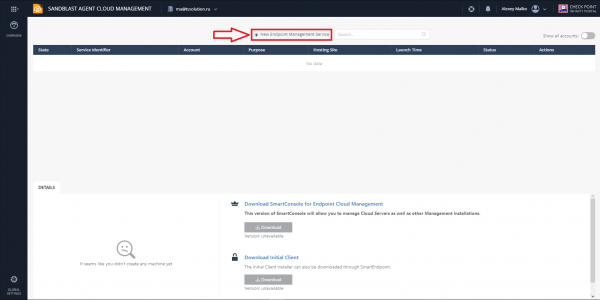
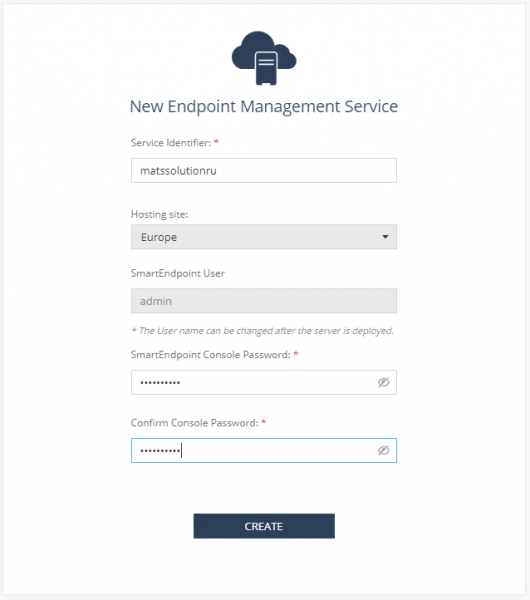
A última etapa é a criação de um novo serviço para o Endpoint Management, que consiste em uma interface web para gerenciar os agentes. O processo, como antes, é bastante simples: selecionamos a opção "New Endpoint Management Service" (conforme mostrado na figura abaixo), preenchemos os dados do seu novo serviço (identificador, região de hospedagem e senha) e clicamos no botão "CREATE".
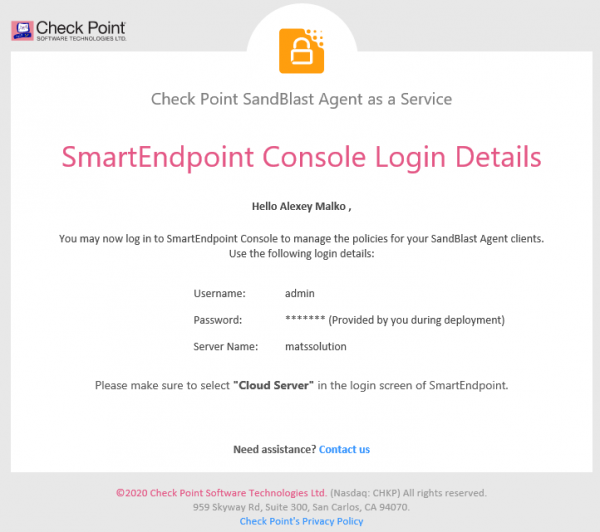
Após a conclusão do processo de criação do serviço, um e-mail com os parâmetros será enviado para você, que poderá ser usado para conectar ao servidor de gerenciamento em nuvem através do console padrão da Check Point para administração de agentes — SmartEndpoint versão R80.40. Não abordaremos o gerenciamento através do console padrão, pois esta série de artigos visa demonstrar as capacidades do sistema de gestão de agentes em nuvem SandBlast.
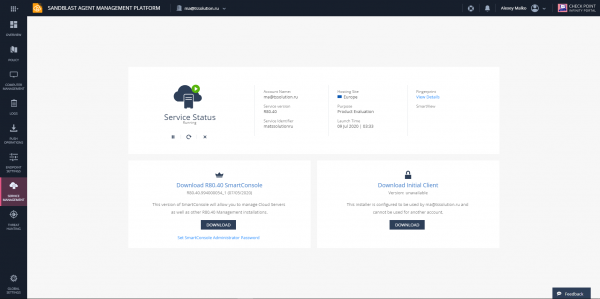
Com isso, o processo de registro do serviço em nuvem para gerenciamento do software de proteção de computadores pessoais SandBlast Agent pode ser considerado concluído com sucesso. Surge diante de nós a interface web da plataforma de administração de agentes, que será detalhadamente analisada em nosso próximo artigo da série "Check Point SandBlast Agent Management Platform".
Conclusão
É hora de resumir o trabalho realizado: nós nos registramos com sucesso no portal Infinity Portal, registramos o aplicativo SandBlast Agent Management Platform no portal e criamos um novo serviço em nuvem para o gerenciamento do Endpoint Management Service.
No próximo artigo da nossa série, vamos explorar detalhadamente a interface de gerenciamento de agentes — cada aba será abordada, o que nos permitirá criar uma política de segurança sem dificuldades e monitorar a condição das máquinas dos usuários através de logs e relatórios.
. Para não perder as próximas publicações sobre o tema SandBlast Agent Management Platform — acompanhe as atualizações em nossas redes sociais (, , , , ).
Fonte: habr.com
