

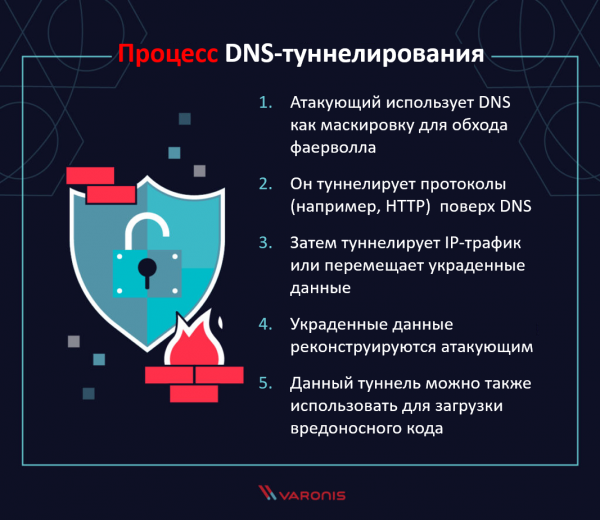
O tunelamento DNS transforma o sistema de nomes de domínio em uma arma para hackers. DNS é, essencialmente, uma enorme lista telefônica da internet. Além disso, o DNS é o protocolo básico que permite que administradores façam consultas ao banco de dados do servidor DNS. Até aqui, tudo parece claro. Mas hackers astutos perceberam que podem se comunicar secretamente com um computador-alvo, inserindo comandos e dados no protocolo DNS. Essa ideia é a base do tunelamento DNS.
Como funciona o tunelamento DNS
Para tudo na internet, existe um protocolo separado. E o DNS suporta um protocolo relativamente simples do tipo requisição-resposta. Se você quiser ver como ele funciona, pode executar nslookup - a ferramenta principal para fazer consultas DNS. Você pode solicitar um endereço apenas indicando o nome de domínio que deseja, por exemplo:
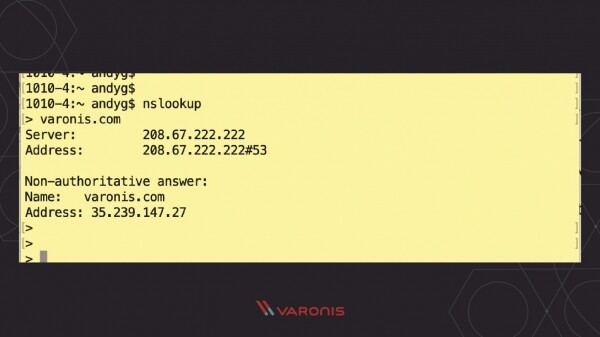
Neste caso, o protocolo respondeu com o endereço IP do domínio. Em termos do protocolo DNS, fiz uma requisição de endereço ou uma chamada do tipo 'A'. Existem outros tipos de requisições, e o protocolo DNS irá responder com diferentes conjuntos de campos de dados, que, como veremos mais adiante, podem ser utilizados por hackers.
De qualquer forma, na sua essência, o protocolo DNS se ocupa da transmissão da requisição ao servidor e da resposta de volta ao cliente. E se um agente malicioso inserisse uma mensagem oculta dentro da requisição do nome de domínio? Por exemplo, ao invés de digitar um URL legítimo, ele pode inserir dados que deseja transmitir:
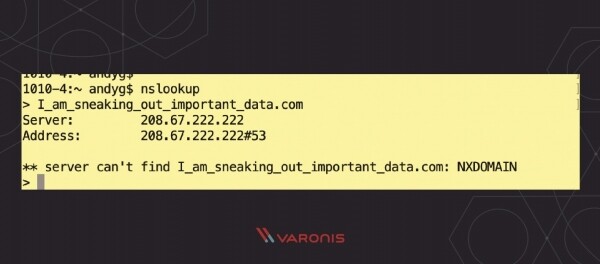
Suponha que o criminoso controle um servidor DNS. Nesse caso, ele pode transmitir dados - como dados pessoais - e pode não ser necessariamente detectado. Afinal, por que uma requisição DNS poderia se tornar algo ilegítimo?
Controlando o servidor, hackers podem falsificar respostas e enviar dados de volta ao sistema alvo. Isso permite que eles transmitam mensagens ocultas em vários campos da resposta DNS, para um malware na máquina comprometida, com instruções como busca dentro de uma pasta específica.
A parte "tuneladora" desse ataque consiste em dados e comandos de sistemas de monitoramento. Hackers podem usar conjuntos de caracteres base32, base64, etc., ou até mesmo criptografar dados. Essa codificação passará despercebida por utilitários simples de detecção de ameaças que buscam texto claro.
E isso é tunelamento DNS!
História dos ataques por tunelamento DNS
Tudo tem um começo, incluindo a ideia de capturar o protocolo DNS para fins de hackers. Pelo que sabemos, o primeiro tudo ataque foi conduzido por Oskar Pearson em uma lista de discussão Bugtraq em abril de 1998.
Em 2004, o tunelamento DNS foi apresentado na Black Hat como um método hacker na apresentação de Dan Kaminsky. Assim, a ideia rapidamente se transformou em uma verdadeira ferramenta de ataque.
Hoje em dia, o tunelamento DNS ocupa posições firmes no mapa (e blogueiros na área de segurança da informação frequentemente pedem para que ele seja explicado).
Você já ouviu falar de ? Это действующая кампания киберпреступных группировок — скорее всего, спонсируемая государством, — направленная на захват легитимных DNS-серверов с целью перенаправления DNS-запросов на собственные сервера. Это означает, что организации будут получать «плохие» IP-адреса, указывающие на поддельные веб-страницы под управлением хакеров, — например, Google или FedEx. При этом злоумышленники смогут заполучить учётные записи и пароли пользователей, которые те неосознанно введут их на таких поддельных сайтах. Это не DNS-туннелирование, но просто ещё одно скверное последствие контроля DNS-серверов хакерами.
Ameaças de tunelamento DNS
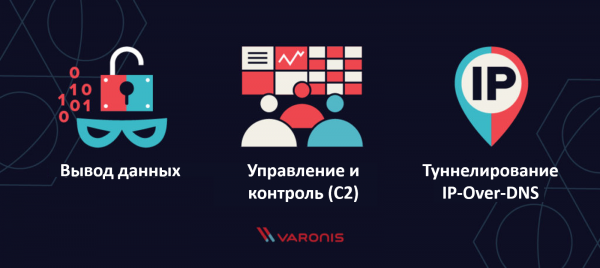
O tunelamento DNS é um sinal do início de más notícias. Quais, exatamente? Já falamos sobre algumas, mas vamos estruturá-las:
- Exfiltração de dados – O hacker transmite secretamente dados críticos através do DNS. Este definitivamente não é o método mais eficaz para transferir informações a partir do computador da vítima — considerando todos os custos e codificações — mas funciona, e de forma sigilosa!
- Gerenciamento e controle (Command and Control, abreviado C2) – Hackers usam o protocolo DNS para enviar comandos simples de controle, digamos, através de (Remote Access Trojan, abreviado RAT).
- Tunelamento IP-over-DNS – isso pode parecer loucura, mas existem utilitários que implementam a pilha IP sobre consultas e respostas do protocolo DNS. Isso torna a transferência de dados usando FTP, Netcat, ssh, etc. relativamente simples. Extremamente sinistro!
Detecção de tunelamento DNS
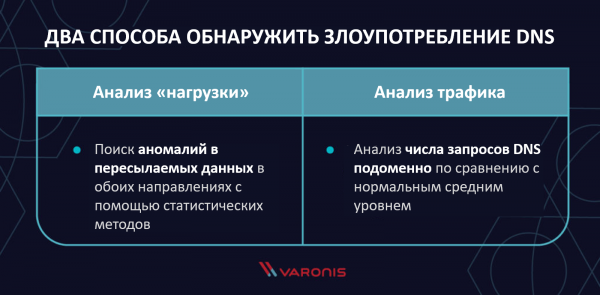
Existem dois métodos principais para detectar abusos de DNS: análise de carga e análise de tráfego.
Ao análise de carga A parte defensora procura anomalias nos dados transmitidos em ambas as direções, que podem ser detectadas por métodos estatísticos: nomes de host que parecem estranhos, tipos de registros DNS que não são usados com frequência ou codificações não padrão.
Ao análise de tráfego Avalia-se o número de consultas DNS para cada domínio em comparação com o nível médio. Os atacantes que utilizam tunelamento DNS gerarão um grande volume de tráfego para o servidor. Em teoria, isso supera significativamente a troca normal de mensagens DNS. E isso precisa ser monitorado!
Utilitários de Tunelamento DNS
Se você deseja realizar seu próprio pentest e verificar o quão bem sua empresa consegue detectar e responder a essa atividade, há várias ferramentas disponíveis. Todas elas conseguem tunelamento em modo IP-Over-DNS:
- – disponível em muitas plataformas (Linux, Mac OS, FreeBSD e Windows). Permite estabelecer um shell SSH entre o computador alvo e o computador de controle. Aqui está um bom para configurar e usar o Iodine.
- – um projeto de tunelamento DNS de Dan Kaminsky, escrito em Perl. Permite conexões SSH.
- – "tunelamento DNS que não dá enjoo". Cria um canal C2 criptografado para o envio/recebimento de arquivos, execução de shells, etc.
Utilitários de Monitoramento DNS
Abaixo está uma lista de algumas ferramentas que serão úteis para detectar ataques de tunelamento:
- – um módulo Python, escrito para o MercenaryHuntFramework e Mercenary-Linux. Lê arquivos .pcap, extrai consultas DNS e realiza mapeamento geográfico, o que ajuda na análise.
- – uma ferramenta em Python que lê arquivos .pcap e analisa mensagens DNS.
Micro FAQ sobre Tunelamento DNS
Informação valiosa na forma de perguntas e respostas!
Q: O que é tunelamento?
A: É simplesmente uma maneira de transmitir dados sobre um protocolo existente. O protocolo subjacente fornece um canal ou túnel dedicado, que depois é usado para ocultar informações transmitidas na realidade.
Q: Quando ocorreu o primeiro ataque de tunelamento DNS?
A: Não sabemos! Se você souber — por favor, nos avise. Pelo que sabemos, a primeira discussão sobre o ataque foi iniciada por Oscar Pierzahn em um mailing da Bugtraq em abril de 1998.
Q: Que ataques são semelhantes ao tunelamento DNS?
A: DNS não é o único protocolo que pode ser usado para tunelamento. Por exemplo, programas maliciosos de controle e comando (C2) frequentemente usam HTTP para mascarar o canal de interação. Assim como no tunelamento DNS, o hacker oculta seus dados, mas neste caso eles parecem tráfego de um navegador da web comum acessando um site remoto (controlado pelo agressor). Isso pode passar despercebido por programas de monitoramento se não estiverem configurados para detectar. o abuso do protocolo HTTP para fins de hacking.
Quer que nós ajude com a detecção de tunelamento DNS? Confira nosso módulo e experimente gratuitamente !
Fonte: habr.com
