

O crescimento do poder computacional e o desenvolvimento de tecnologias de virtualização da plataforma x86, por um lado, e a disseminação da terceirização de TI, por outro, levaram ao conceito de utility computing (TI como um serviço público). Por que não pagar pela TI da mesma forma que pagamos pela água ou eletricidade – exatamente o que se usa, exatamente quando é necessário, e não mais?
Foi nesse momento que surgiu o conceito de computação em nuvem – a demanda por serviços de TI da "nuvem", ou seja, de um pool externo de recursos, sem se preocupar de onde e como esses recursos são obtidos. Assim como não nos preocupamos com a infraestrutura das estações de bombeamento da companhia de água. Até esse momento, outro aspecto do conceito também havia sido desenvolvido – ou seja, o conceito de serviços de TI e como gerenciá-los no âmbito do ITIL / ITSM.
Uma série de definições de nuvens (computação em nuvem) foi desenvolvida, mas não se deve tratá-las como a verdade absoluta – são apenas formas de formalizar métodos de entrega de utility computing.
- «Computação em nuvem é a tecnologia de processamento distribuído de dados, na qual recursos e capacidades computacionais são oferecidos ao usuário como um serviço na Internet» Wikipédia
- «Computação em nuvem é um modelo que proporciona acesso em rede conveniente a um pool compartilhado de recursos computacionais configuráveis (por exemplo, redes, servidores, sistemas de armazenamento de dados, aplicações e serviços) sob demanda, que podem ser rapidamente provisionados e disponibilizados com mínimo esforço de gerenciamento ou mínimo envolvimento do fornecedor de serviços» NIST
- «Computação em nuvem é uma paradigmática que assegura o acesso em rede a um pool escalável e flexível de recursos físicos ou virtuais distribuídos, disponibilizados em regime de autoatendimento e gerenciados sob demanda» ISO/IEC 17788:2014. Tecnologia da informação — Computação em nuvem — Visão geral e vocabulário.
De acordo com a NIST, existem três tipos principais de nuvens:
- IaaS – Infrastructure as a Service — Infraestrutura como serviço
- PaaS – Platform as a Service — Plataforma como serviço
- SaaS — Software as a Service — Software como serviço
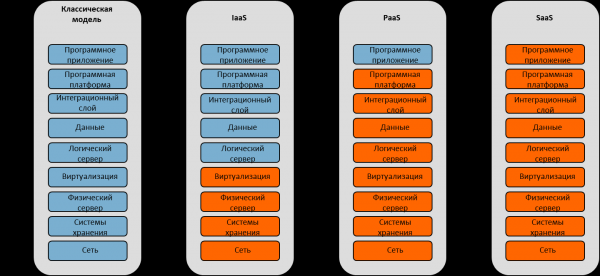
Para uma compreensão bem simplificada da diferença, vamos considerar o modelo Pizza-as-a-Service:
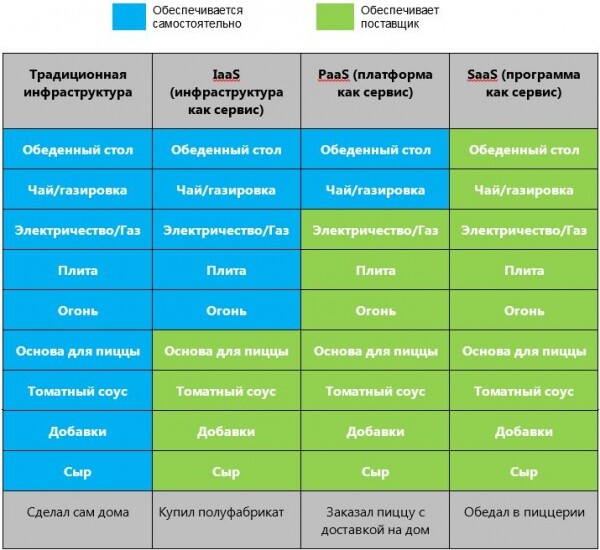
A NIST define as seguintes características necessárias para que um serviço de TI possa ser considerado como nuvem.
- Acesso de rede universal (broad network access) – o serviço deve ter uma interface de rede universal que permite a conexão e uso do serviço praticamente por qualquer pessoa, com requisitos mínimos. Por exemplo, para usar a rede elétrica de 220V, é suficiente conectar-se a qualquer tomada com uma interface universal padrão (plugue), que não muda seja para um bule, um aspirador ou um laptop.
- Mensurabilidade do serviço (measured service) – uma característica chave do serviço em nuvem é a mensurabilidade. Voltando à analogia da eletricidade – você pagará exatamente pelo que consumiu, com uma granularidade mínima, até mesmo os custos de ferver água apenas uma vez, se no mês você esteve na casa apenas uma vez e tomou uma xícara de chá.
- Autoconfiguração dos serviços sob demanda (on demand self service) – o provedor em nuvem oferece ao cliente a possibilidade de uma configuração razoável do serviço, sem necessidade de interação com funcionários do provedor. Para ferver água, não é necessário entrar em contato antecipadamente com a concessionária de energia e avisá-los previamente ou obter uma autorização. Desde que a casa esteja conectada (contrato assinado), todos os consumidores podem dispor da potência fornecida de forma independente.
- Elasticidade instantânea (rapid elasticity) – o provedor em nuvem fornece recursos com a possibilidade de aumento / redução instantânea da potência (dentro de determinados limites razoáveis). Assim que o bule é ligado – o provedor imediatamente disponibiliza 3 kW de potência à rede, e assim que é desligado – reduz a entrega a zero.
- Agrupamento de recursos em pool (resource pooling) – os mecanismos internos do provedor de serviços permitem agrupar capacidades geradoras individuais em um pool (reservatório) de recursos, com a posterior oferta desses recursos como um serviço a diferentes consumidores. Incluindo o bule, menos nos preocupa de qual usina específica a potência é proveniente. E todos os outros consumidores consomem essa potência junto com nós.
É importante entender que as características da nuvem descritas acima não foram tiradas do nada, mas são uma conclusão lógica do conceito de utilidade computacional. E o serviço público deve possuir essas características dentro deste conceito. Quando uma característica não é atendida, o serviço não se torna pior ou "tóxico"; ele simplesmente deixa de ser considerado uma nuvem. E quem disse que todos os serviços precisam ser assim?
Por que estou falando sobre isso separadamente? Nos últimos 10 anos, desde que a definição do NIST apareceu, houve muitas discussões sobre o que é "verdadeira nuvem" segundo essa definição. Nos EUA, ainda se usa às vezes na esfera judicial a expressão "cumpre a letra da lei, mas não o espírito" — e, no caso da computação em nuvem, o principal é o espírito, recursos em aluguel em dois cliques do mouse.
É necessário notar que as 5 características mencionadas são aplicáveis à nuvem pública, mas ao passar para a nuvem privada, a maioria delas se torna opcional.
- Acesso à rede universal (broad network access) – no contexto de uma nuvem privada, a organização controla completamente tanto as capacidades de geração quanto os clientes-consumidores. Assim, essa característica pode ser considerada automaticamente atendida.
- Medição do serviço (measured service) – esta é a característica chave do conceito de utilidade computacional, pagamento com base no consumo real. Mas como a organização paga a si mesma? Nesse caso, ocorre uma divisão entre a geração e o consumo dentro da empresa, a TI se torna a provedora, e as unidades de negócios se tornam consumidoras dos serviços. E o acerto ocorre entre as unidades. Podem haver dois modos de operação: chargeback (com acertos reais e circulação de recursos financeiros) e showback (na forma de relatórios sobre o consumo de recursos em reais, mas sem movimento financeiro).
- Configuração autônoma de serviços sob demanda (on demand self service) – dentro da organização pode haver um serviço de TI central, e nesse caso, a característica perde o sentido. No entanto, com a presença de especialistas de TI ou administradores de aplicativos nas unidades de negócios, é necessário organizar um portal de autoatendimento. Conclusão – a característica é opcional e depende da estrutura do negócio.
- A elasticidade rápida perde seu sentido dentro da organização devido à rigidez do conjunto de equipamentos para a criação de uma nuvem privada. Pode ter aplicação limitada nas transações internas. Conclusão: não é aplicável para nuvens privadas.
- O agrupamento de recursos – atualmente, praticamente não existem organizações que não utilizam virtualização de servidores. Assim, pode-se considerar que essa característica é automaticamente atendida.
Pergunta: O que exatamente é essa sua nuvem privada? O que uma empresa precisa comprar e implementar para construí-la?
Resposta: uma nuvem privada representa uma transição para um novo modelo administrativo de interação entre TI e Negócios, onde 80% é composto por medidas administrativas e apenas 20% por tecnologias.
O pagamento apenas pelos recursos consumidos e a facilidade de acesso, sem a necessidade de investir centenas de milhões em despesas de capital, moldaram o novo panorama tecnológico e resultaram no surgimento de empresas bilionárias. Por exemplo, os gigantes modernos Dropbox e Instagram surgiram como startups na AWS com infraestrutura própria zero.
É importante destacar que as ferramentas de gerenciamento de serviços em nuvem estão se tornando significativamente mais intermediadas, e a responsabilidade principal do Diretor de TI passa a ser a seleção de fornecedores e o controle de qualidade. Vamos analisar a problemática dessas duas novas responsabilidades.
Surgindo como uma alternativa à infraestrutura clássica e pesada com seus próprios data centers e hardware, as nuvens parecem enganosamente leves. É fácil entrar na nuvem, mas a questão da saída geralmente é ignorada. Assim como em qualquer outro setor, os provedores de nuvem buscam a proteção dos negócios e a complexificação da concorrência. O único momento realmente competitivo surge apenas na escolha inicial do fornecedor de serviços em nuvem; a partir daí, o fornecedor fará o máximo para evitar que o cliente o deixe. E nem todos os esforços estarão voltados para a qualidade dos serviços ou sua variedade. Antes de tudo, isso envolve a oferta de serviços únicos e o uso de software de sistema não convencional, dificultando a transição para outro fornecedor. Portanto, ao escolher um fornecedor de serviços, é essencial simultaneamente elaborar um plano de transição desse fornecedor (basicamente um DRP - disaster recovery plan) e pensar na arquitetura de armazenamento de dados e backups.
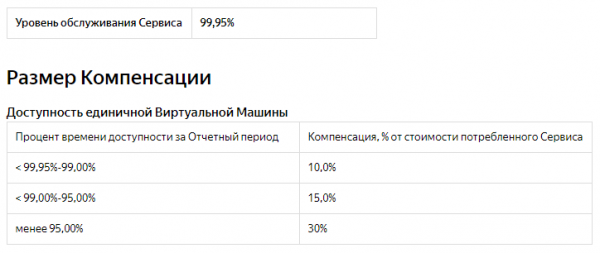
Um segundo aspecto importante das novas responsabilidades do diretor de TI é o controle da qualidade dos serviços do fornecedor. Praticamente todos os provedores de nuvem aderem ao SLA de acordo com suas próprias métricas internas, o que pode ter um significado extremamente indireto para os processos de negócios do cliente. Assim, a implementação de um sistema próprio de monitoramento e controle torna-se um dos projetos-chave ao migrar sistemas de TI significativos para um provedor de nuvem. Continuando o tema do SLA, é importante ressaltar que a grande maioria dos provedores de nuvem limita a responsabilidade por não cumprimento do SLA ao pagamento mensal ou a uma fração do pagamento. Por exemplo, a AWS e a Azure ofereçam 100% de desconto na mensalidade ao ultrapassar o limite de disponibilidade de 95% (36 horas por mês), enquanto o Yandex.Cloud concede 30%.
E, claro, não podemos esquecer que as nuvens não são apenas executadas pelos gigantes como Amazon e os elefantes como Yandex. Existem nuvens menores — do tamanho de um gato, ou até mesmo de um rato. Como mostrou o exemplo do CloudMouse, às vezes a nuvem simplesmente se esgota. Você não receberá compensação, nem desconto — não receberá nada além da perda total de dados.
Devido aos problemas acima mencionados na implementação de sistemas de TI de alta classe críticos para os negócios em infraestruturas em nuvem, nos últimos anos, tem-se observado o fenômeno da "repatriação de nuvem".
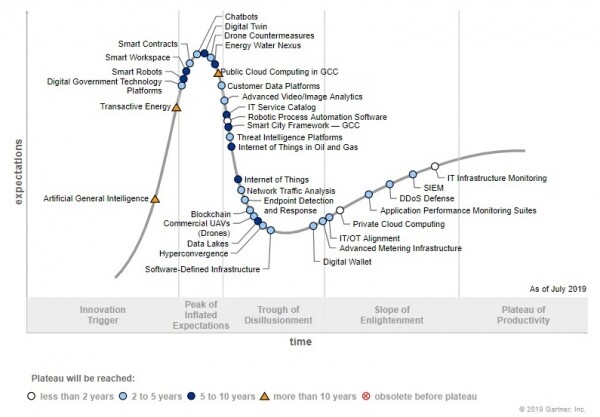
Até 2020, o pico de expectativas inflacionadas para a computação em nuvem foi superado e o conceito está a caminho do vale das decepções (de acordo com o ciclo de hype da Gartner). Segundo pesquisas e até 80% dos clientes corporativos retornam e planejam retornar cargas das nuvens para seus próprios datacenters por razões:
- Aumentar a disponibilidade / desempenho;
- Reduzir custos;
- Para atender aos requisitos de segurança da informação.
O que fazer e como tudo é "realmente"?
Não há dúvidas de que as nuvens vieram para ficar. E a cada ano seu papel aumentará. No entanto, vivemos não em um futuro distante, mas em 2020, em uma situação bastante específica. O que fazer com as nuvens se você não é uma startup, mas um cliente corporativo clássico?
- As nuvens são, acima de tudo, um local para serviços com carga sazonal imprevisível ou acentuadamente expressa.
- Na maioria dos casos, serviços com carga estável e previsível são mais baratos de manter em seu próprio datacenter.
- O trabalho com nuvens deve começar com ambientes de teste e serviços de baixa prioridade.
- A consideração de alocar sistemas de informação na nuvem começa com o desenvolvimento de uma metodologia de migração para outra nuvem (ou de volta para seu próprio datacenter).
- Alocar um sistema de informação na nuvem começa com o desenvolvimento de um plano de backup para a infraestrutura sob seu controle.
Fonte: habr.com
