

Desde maio de 2020, as vendas oficiais de discos rígidos externos WD My Book com suporte para criptografia de hardware AES com chave de 256 bits começaram na Rússia. Devido a restrições legais, anteriormente, esses dispositivos só podiam ser adquiridos em lojas online de eletrônicos no exterior ou no mercado cinza, mas agora qualquer pessoa pode adquirir um armazenamento seguro com a garantia oficial de 3 anos da Western Digital. Para comemorar esse evento notável, decidimos fazer uma breve viagem pela história e entender como surgiu o Advanced Encryption Standard e quais são suas vantagens em comparação com soluções concorrentes.
Por um longo tempo, o padrão oficial de criptografia simétrica nos EUA foi o DES (Data Encryption Standard — padrão de criptografia de dados), desenvolvido pela IBM e adicionado à lista de Padrões Federais de Processamento de Informação em 1977 (FIPS 46-3). O algoritmo foi baseado em trabalhos ganhos durante um projeto de pesquisa com o codinome Lucifer. Quando o National Bureau of Standards dos EUA anunciou, em 15 de maio de 1973, a realização de um concurso para criar um padrão de criptografia para instituições governamentais, a corporação americana entrou na corrida criptográfica com a terceira versão do Lucifer, utilizando uma rede Feistel atualizada. E, juntamente com outros concorrentes, sofreu uma derrota: nenhum dos algoritmos apresentados no primeiro concurso atendeu aos rigorosos requisitos estabelecidos pelos especialistas do NBS.
Naturalmente, a IBM não poderia simplesmente aceitar a derrota: quando o concurso foi reiniciado em 27 de agosto de 1974, a corporação americana apresentou novamente uma proposta, agora com uma versão melhorada do Lucifer. Desta vez, o júri não teve absolutamente nenhuma objeção: após uma análise cuidadosa dos erros, a IBM resolveu todas as falhas, então não havia o que criticar. Com uma vitória convincente, Lucifer trocou de nome para DES e foi oficialmente registrado no Federal Register em 17 de março de 1975.
No entanto, durante os simpósios abertos organizados em 1976 para discutir um novo padrão criptográfico, o DES foi severamente criticado pela comunidade de especialistas. A razão para isso foram as mudanças feitas no algoritmo por especialistas da NSA: em particular, o comprimento da chave foi reduzido para 56 bits (originalmente, o Lucifer suportava chaves de 64 e 128 bits), e a lógica de funcionamento dos blocos de permutação também foi alterada. Na opinião dos criptógrafos, as "melhorias" não faziam sentido e o único objetivo da Agência de Segurança Nacional ao implementar essas modificações era ter a capacidade de visualizar documentos criptografados sem restrições.
Em face das acusações mencionadas, foi criada uma comissão especial no Senado dos EUA, cujo objetivo era verificar a legitimidade das ações da NSA. Em 1978, após a investigação, foi publicado um relatório que informava o seguinte:
- os representantes da NSA participaram da revisão do DES apenas de forma indireta, sendo que sua contribuição se limitou apenas à modificação do funcionamento dos blocos de permutação;
- a versão final do DES acabou sendo mais resistente a ataques e análise criptográfica do que a original, portanto, as mudanças feitas eram justificadas;
- um comprimento de chave de 56 bits é mais do que suficiente para a grande maioria das aplicações, pois para quebrar tal cifra seria necessário um supercomputador que custasse pelo menos várias dezenas de milhões de dólares, e como criminosos comuns e até mesmo hackers profissionais não possuem tais recursos, não há com o que se preocupar.
As conclusões da comissão foram parcialmente confirmadas em 1990, quando os criptógrafos israelenses Eli Biham e Adi Shamir, trabalhando na teoria da criptoanálise diferencial, conduziram um grande estudo sobre algoritmos de blocos, incluindo o DES. Os pesquisadores concluíram que o novo modelo de permutações era muito mais resistente a ataques do que o original, o que significa que a NSA realmente ajudou a eliminar várias vulnerabilidades no algoritmo.
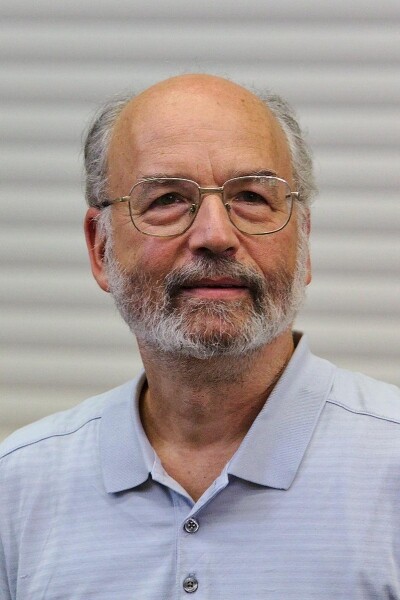
Adi Shamir
Ao mesmo tempo, a limitação no comprimento da chave se mostrou um problema, e de fato, um problema bastante sério, como comprovou em 1998 a organização pública Electronic Frontier Foundation (EFF) durante o experimento DES Challenge II, realizado sob a égide do RSA Laboratory. Um supercomputador chamado EFF DES Cracker foi especificamente construído para quebrar o DES, com a participação de John Gilmore, cofundador da EFF e líder do projeto DES Challenge, e Paul Kocher, fundador da Cryptography Research.
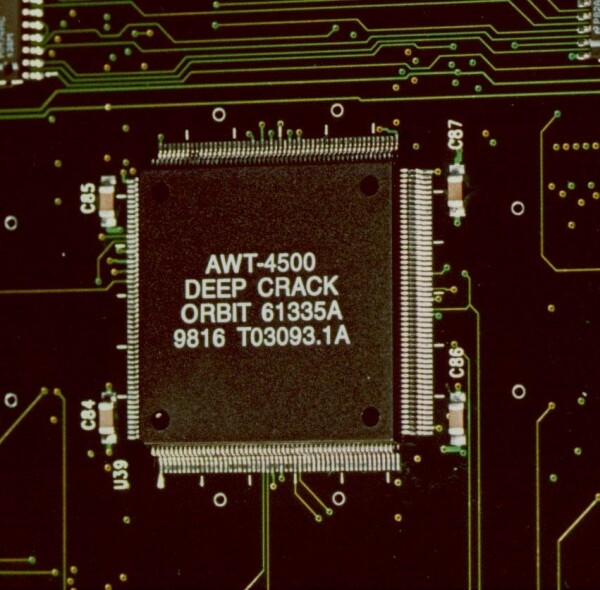
Processador EFF DES Cracker
O sistema desenvolvido por eles foi capaz de encontrar a chave do exemplo criptografado usando o método de força bruta em apenas 56 horas, ou seja, menos de três dias. Para isso, o DES Cracker precisou verificar cerca de um quarto de todas as combinações possíveis, o que significa que, mesmo nas circunstâncias mais desfavoráveis, a quebra levaria cerca de 224 horas, ou seja, no máximo 10 dias. Além disso, o custo do supercomputador, levando em conta os gastos com seu projeto, foi de apenas 250 mil dólares. Não é difícil imaginar que hoje quebrar uma cifra semelhante é ainda mais fácil e barato: não apenas o hardware se tornou muito mais potente, mas também, devido ao avanço das tecnologias da Internet, o hacker não precisa mais comprar ou alugar o equipamento necessário — basta criar um botnet a partir de PCs infectados com vírus.
Esse experimento demonstrou claramente o quanto o DES estava moralmente ultrapassado. E, uma vez que, naquele momento, o algoritmo era usado em cerca de 50% das soluções na área de criptografia de dados (segundo a mesma EFF), a questão de encontrar uma alternativa se tornou mais urgente do que nunca.
Novos desafios — novo concurso
Para ser justo, vale a pena mencionar que a busca por um substituto para o Data Encryption Standard começou praticamente ao mesmo tempo que a preparação do EFF DES Cracker: o Instituto Nacional de Padrões e Tecnologia (NIST) dos EUA anunciou em 1997 o lançamento de um concurso de algoritmos de criptografia, destinado a identificar o novo "padrão ouro" de segurança cibernética. E se, em tempos passados, um evento semelhante era realizado exclusivamente "para dentro", lembrando a experiência malsucedida de 30 anos atrás, o NIST decidiu tornar o concurso totalmente aberto: qualquer empresa e qualquer indivíduo, independentemente de sua localização ou nacionalidade, poderia participar.
Essa abordagem se mostrou eficaz já na fase de seleção dos candidatos: entre os autores que se inscreveram para participar do concurso do Advanced Encryption Standard estavam tanto criptologistas mundialmente conhecidos (Ross Anderson, Eli Biham, Lars Knudsen), como pequenas empresas de TI especializadas em cibersegurança (Counterpane), grandes corporações (a alemã Deutsche Telekom), instituições educacionais (Universidade Católica de Leuven, Bélgica), além de startups e pequenas empresas que eram pouco conhecidas fora de seus países (como a Tecnologia Apropriada Internacional da Costa Rica).
Curiosamente, desta vez o NIST aprovou apenas dois requisitos principais para os algoritmos participantes:
- o bloco de dados deve ter um tamanho fixo de 128 bits;
- o algoritmo deve suportar pelo menos três tamanhos de chave: 128, 192 e 256 bits.
Alcançar tal resultado foi relativamente simples, mas, como se costuma dizer, o diabo está nos detalhes: os requisitos secundários eram muito mais numerosos, e atendê-los era bem mais complicado. Entretanto, foi com base neles que os revisores do NIST conduziram a seleção dos concorrentes. Aqui estão os critérios que os candidatos à vitória deveriam atender:
- capacidade de resistir a qualquer ataque criptoanalítico conhecido no momento do concurso, incluindo ataques por canais laterais;
- ausência de chaves de criptografia fracas e equivalentes (chaves equivalentes são aquelas que, embora apresentem diferenças significativas entre si, resultam em cifras idênticas);
- a velocidade de criptografia é estável e aproximadamente a mesma em todas as plataformas relevantes (de 8 a 64 bits);
- otimização para sistemas multiprocessadores, suporte à paralelização de operações;
- requisitos mínimos para a quantidade de memória RAM;
- ausência de restrições para uso em cenários padrão (como base para construção de funções hash, RNG, etc.);
- a estrutura do algoritmo deve ser fundamentada e fácil de entender.
O último ponto pode parecer estranho, no entanto, se pensarmos bem, ele faz sentido, pois um algoritmo bem estruturado é muito mais fácil de analisar, além de ser muito mais difícil esconder uma "backdoor" que o desenvolvedor poderia usar para obter acesso ilimitado a dados criptografados.
O prazo de submissão para o concurso do Advanced Encryption Standard foi de um ano e meio. No total, 15 algoritmos participaram:
- CAST-256, desenvolvido pela empresa canadense Entrust Technologies com base no CAST-128, criado por Carlisle Adams e Stafford Tavares;
- Crypton, criado pelo criptoanalista Che-Hung Lim da empresa sul-coreana Future Systems, envolvida em cibersegurança;
- DEAL, cujo conceito foi inicialmente proposto pelo matemático dinamarquês Lars Knudsen, e cujas ideias foram posteriormente desenvolvidas por Richard Outerbridge, que submeteu a proposta ao concurso;
- DFC, projeto conjunto da École Normale Supérieure de Paris, do Centro Nacional de Pesquisa Científica da França (CNRS) e da empresa de telecomunicações France Telecom;
- E2, desenvolvido sob a égide da maior empresa de telecomunicações do Japão, a Nippon Telegraph and Telephone;
- FROG, uma criação da empresa costarriquenha Tecnologia Apropriada Internacional;
- HPC, idealizado pelo criptólogo e matemático americano Richard Shreppel da Universidade do Arizona;
- LOKI97, criado pelos criptógrafos australianos Lawrence Brown e Jennifer Seberry;
- Magenta, desenvolvido por Michael Jacobson e Klaus Huber para a empresa alemã de telecomunicações Deutsche Telekom AG;
- MARS da IBM, na qual Don Coppersmith — um dos autores do Lucifer — teve participação;
- RC6, escrito por Ron Rivest, Matt Robshaw e Ray Sidney especificamente para o concurso AES;
- Rijndael, criado por Vincent Rijmen e Joan Daemen da Universidade Católica de Leuven;
- SAFER+, desenvolvido pela empresa californiana Cylink em colaboração com a Academia Nacional de Ciências da República da Armênia;
- Serpent, criado por Ross Anderson, Eli Biham e Lars Knudsen;
- Twofish, desenvolvido pelo grupo de pesquisa de Bruce Schneier com base no algoritmo criptográfico Blowfish, proposto por Bruce ainda em 1993.
Após a primeira rodada, foram definidos 5 finalistas, entre os quais estavam Serpent, Twofish, MARS, RC6 e Rijndael. Os membros do júri encontraram falhas em praticamente todos os algoritmos mencionados, exceto um. Quem foi o vencedor? Vamos prolongar um pouco a intriga e, antes disso, examinaremos as principais vantagens e desvantagens de cada uma das soluções mencionadas.
MARS
No caso do "deus da guerra", os especialistas observaram a identidade do procedimento de criptografia e descriptografia de dados, no entanto, suas vantagens foram limitadas a isso. O algoritmo da IBM surpreendentemente se mostrou muito exigente, tornando-se inadequado para operar em condições de recursos limitados. Problemas também foram observados na paralelização dos cálculos. Para funcionar de forma eficaz, MARS precisava de suporte de hardware para multiplicação de 32 bits e rotação a um número variável de bits, o que também impôs limitações às plataformas suportadas.
MARS também se mostrou vulnerável a ataques por tempo e consumo de energia, tinha problemas com a expansão de chaves "em tempo real", e sua complexidade excessiva dificultava a análise da arquitetura e criava problemas adicionais na fase de implementação prática. Em suma, em comparação com outros finalistas, MARS parecia um verdadeiro azarão.
RC6
O algoritmo herdou parte das transformações de seu predecessor, RC5, que havia sido amplamente estudado anteriormente, o que, combinado com uma estrutura simples e clara, tornava-o totalmente transparente para os especialistas e eliminava a presença de "backdoors". Além disso, o RC6 apresentou velocidades de processamento recordes em plataformas de 32 bits, e os procedimentos de criptografia e descriptografia foram implementados de forma absolutamente idêntica.
No entanto, o algoritmo enfrentou os mesmos problemas que o mencionado MARS: a vulnerabilidade a ataques por canais laterais, a dependência do desempenho do suporte a operações de 32 bits, além de problemas com cálculos paralelos, expansão de chaves e exigência de recursos de hardware. Por isso, ele definitivamente não servia para o papel de vencedor.
Twofish
O Twofish mostrou-se bastante rápido e bem otimizado para funcionar em dispositivos de baixo consumo, lidando perfeitamente com a expansão de chaves e sugerindo várias opções de implementação, o que permitiu uma adaptação precisa às tarefas específicas. Ao mesmo tempo, as "duas peixinhas" mostraram-se vulneráveis a ataques por canais laterais (em particular, em termos de tempo e consumo de potência), não se deram bem com sistemas multiprocessadores e apresentavam uma complexidade excessiva, o que, aliás, afetou a velocidade de expansão da chave.
Serpent
O algoritmo tinha uma estrutura simples e compreensível, o que facilitava significativamente sua auditoria, era pouco exigente em termos de potência da plataforma de hardware, tinha suporte para expansão de chaves "em tempo real" e se prestava relativamente bem a modificações, o que o destacava de seus concorrentes. Apesar disso, o Serpent era, em essência, o mais lento dos finalistas, além de que os processos de criptografia e descriptografia nele diferiam drasticamente e exigiam abordagens fundamentalmente diferentes para sua implementação.
Rijndael
O Rijndael mostrou-se extremamente próximo do ideal: o algoritmo atendia plenamente aos requisitos do NIST, não ficando atrás, e em termos de características, superando significativamente os concorrentes. As fraquezas do Rijndael eram apenas duas: a vulnerabilidade a ataques por consumo de energia na operação de expansão da chave, que é um cenário bastante específico, e alguns problemas com a expansão de chaves "em tempo real" (este mecanismo funcionou sem restrições apenas para dois concorrentes — Serpent e Twofish). Além disso, segundo especialistas, o Rijndael tinha uma resistência criptográfica um pouco menor do que Serpent, Twofish e MARS, o que, no entanto, foi amplamente compensado pela robustez à maioria das variantes de ataques por canais laterais e pela ampla gama de opções de implementação.
Categoria
Serpent
Twofish
MARS
RC6
Rijndael
Resistência criptográfica
+
+
+
+
+
Margem de resistência criptográfica
++
++
++
+
+
Velocidade de criptografia na implementação de software
—
±
±
+
+
Velocidade de expansão da chave na implementação de software
±
—
±
±
+
Smart cards com recursos abundantes
+
+
—
±
++
Smart cards com recursos limitados
±
+
—
±
++
Implementação de hardware (FPGA)
+
+
—
±
+
Implementação de hardware (chip especializado)
+
±
—
—
+
Proteção contra ataques por tempo de execução e consumo de potência
+
±
—
—
+
Proteção contra ataques por consumo de energia durante o processo de expansão de chave
±
±
±
±
—
Proteção contra ataques por consumo de energia em implementações em smart cards
±
+
—
±
+
Capacidade de expansão de chave 'em tempo real'
+
+
±
±
±
Disponibilidade de opções de implementação (sem perdas de compatibilidade)
+
+
±
±
+
Possibilidade de cálculos paralelos
±
±
±
±
+
Pela soma das características, o Rijndael superou amplamente os concorrentes, de modo que o resultado da votação final foi perfeitamente previsível: o algoritmo obteve uma vitória convincente, recebendo 86 votos a favor e apenas 10 contra. O Serpent ocupou o prestigioso segundo lugar com 59 votos, enquanto o Twofish ficou na terceira posição, com o apoio de 31 membros do júri. Em seguida veio o RC6, que conquistou 23 votos, e o MARS ficou na última posição, recebendo apenas 13 votos a favor e 83 contra.
Em 2 de outubro de 2000, o Rijndael foi declarado vencedor do concurso AES, mudando seu nome para Advanced Encryption Standard, sob o qual é conhecido atualmente. O processo de padronização durou cerca de um ano: em 26 de novembro de 2001, o AES foi incluído na lista de Padrões Federais de Processamento de Informação, recebendo o índice FIPS 197. O novo algoritmo foi altamente avaliado pela NSA, e desde junho de 2003, a Agência Nacional de Segurança dos EUA até reconheceu o AES com chave de 256 bits como suficientemente seguro para proteger documentos da categoria 'secreto'.
Discos externos WD My Book com suporte para criptografia de hardware AES-256
Devido à combinação de alta confiabilidade e desempenho, o Advanced Encryption Standard rapidamente ganhou reconhecimento mundial, tornando-se um dos algoritmos de criptografia simétrica mais populares do mundo e fazendo parte de várias bibliotecas criptográficas (OpenSSL, GnuTLS, Crypto API do Linux, entre outras). Atualmente, o AES é amplamente utilizado em aplicações corporativas e de usuário, e seu suporte está implementado em uma variedade de dispositivos. Em particular, a criptografia de hardware AES-256 é aplicada nos discos externos da Western Digital da família My Book para assegurar a proteção dos dados armazenados. Vamos conhecer melhor esses dispositivos.
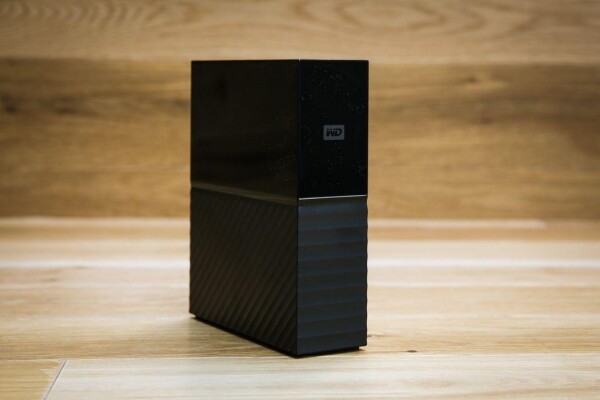
A linha de discos rígidos externos WD My Book inclui seis modelos com diversas capacidades: 4, 6, 8, 10, 12 e 14 terabytes, permitindo escolher um dispositivo que se adapta perfeitamente às suas necessidades. Por padrão, os HDD externos usam o sistema de arquivos exFAT, garantindo compatibilidade com uma ampla gama de sistemas operacionais, incluindo Microsoft Windows 7, 8, 8.1 e 10, além do Apple macOS versão 10.13 (High Sierra) e superiores. Usuários do sistema operacional Linux podem montar o drive utilizando o driver exfat-nofuse.
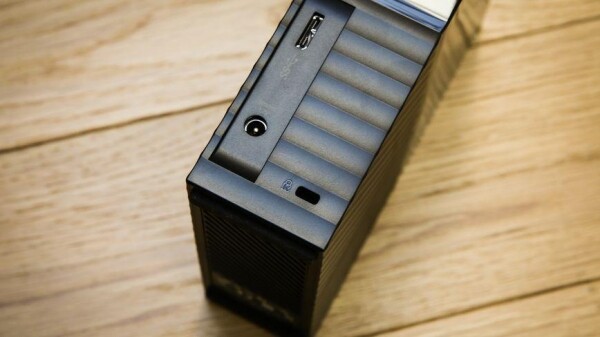
A conexão do My Book ao computador é feita por meio de uma interface USB 3.0 de alta velocidade, retrocompatível com USB 2.0. Isso permite transferir arquivos na velocidade máxima possível, já que a largura de banda USB SuperSpeed é de 5 Gbps (ou seja, 640 MB/s), o que é mais do que suficiente. Ao mesmo tempo, a função de retrocompatibilidade assegura suporte para praticamente qualquer dispositivo lançado nos últimos 10 anos.
Embora o My Book não exija a instalação de software adicional devido à tecnologia de detecção automática e configuração de dispositivos periféricos Plug and Play, ainda assim recomendamos que você utilize o pacote de software WD Discovery, que acompanha cada dispositivo.
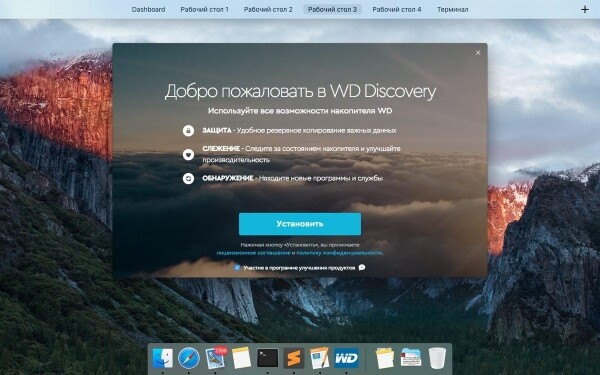
O conjunto inclui os seguintes aplicativos:
WD Drive Utilities
O programa permite obter informações atualizadas sobre o estado atual do dispositivo com base nos dados S.M.A.R.T. e verificar o disco rígido em busca de setores defeituosos. Além disso, com o Drive Utilities, você pode eliminar rapidamente todos os dados salvos no seu My Book: os arquivos não apenas serão apagados, mas também regravados várias vezes para que não possam ser recuperados ao final do processo.
WD Backup
Usando esta ferramenta, é possível configurar backups em um cronograma definido. Vale mencionar que o WD Backup suporta trabalho com Google Drive e Dropbox, permitindo escolher qualquer combinação de 'origem-destino' ao criar o backup. Assim, você pode configurar a transferência automática de dados do My Book para a nuvem ou importar os arquivos e pastas desejados desses serviços tanto para um disco externo quanto para um computador local. Além disso, há a possibilidade de sincronização com uma conta na rede social Facebook, permitindo a criação automática de backups de fotos e vídeos do seu perfil.
WD Security
É por meio desta ferramenta que é possível restringir o acesso ao dispositivo com uma senha e gerenciar a criptografia dos dados. Para isso, tudo que é necessário é especificar uma senha (com um comprimento máximo de até 25 caracteres), após o que todas as informações no disco serão criptografadas, e o acesso aos arquivos salvos será permitido apenas àqueles que conhecem a frase de código. Para maior comodidade, o WD Security permite criar uma lista de dispositivos confiáveis, nos quais o My Book será desbloqueado automaticamente ao serem conectados.
É importante ressaltar que o WD Security apenas oferece uma interface visual conveniente para gerenciar a proteção criptográfica, enquanto a criptografia dos dados é realizada pelo próprio dispositivo externo em nível de hardware. Essa abordagem garante uma série de vantagens importantes, nomeadamente:
- a criação de chaves de criptografia é realizada por um gerador de números aleatórios de hardware, e não por um gerador pseudoaleatório, o que ajuda a alcançar um alto grau de entropia e aumenta sua resistência criptográfica;
- durante o processo de criptografia e descriptografia, as chaves criptográficas não são descarregadas na memória operacional do computador, nem são criadas cópias temporárias dos arquivos processados em pastas ocultas do disco do sistema, o que ajuda a minimizar a probabilidade de interceptação;
- a velocidade de processamento dos arquivos não depende do desempenho do dispositivo cliente;
- após a ativação da proteção, a criptografia dos arquivos será realizada automaticamente, 'em tempo real', sem exigir ações adicionais por parte do usuário.
Tudo isso garante a segurança dos dados e permite praticamente eliminar a probabilidade de roubo de informações confidenciais. Considerando as funcionalidades adicionais do armazenamento, isso faz do My Book um dos melhores repositórios seguros disponíveis no mercado russo.
Fonte: habr.com
