

A quarta fase da resposta emocional a mudanças é a depressão. Neste artigo, vamos compartilhar com você nossa experiência ao passar pela fase mais longa e desagradável – as mudanças nos processos de negócios da empresa para adequá-los ao padrão ISO 27001.
Esperança
A primeira pergunta que nos fizemos após escolher o organismo certificador e o consultor foi: quanto tempo realmente precisamos para todas as mudanças necessárias?
O plano inicial de trabalho foi elaborado de forma que deveríamos concluir em 3 meses.
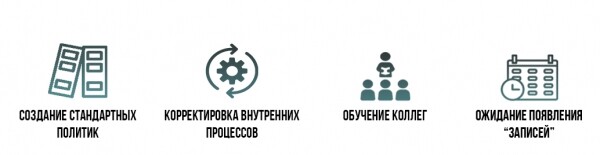
Tudo parecia simples: precisávamos redigir algumas dezenas de políticas e fazer pequenas alterações em nossos processos internos; depois, treinar os colegas nas mudanças e esperar mais 3 meses (para que aparecessem ‘registros’, ou seja, evidências do funcionamento das políticas). Parecia que era isso – e o certificado estaria em nossas mãos.
Além disso, não planeávamos redigir as políticas do zero, pois tínhamos um consultor que, pensamos, nos forneceria todos os ‘modelos corretos’.
Como resultado dessas considerações, alocamos 3 dias para a preparação de cada política.
As mudanças técnicas também não pareciam assustadoras: era necessário configurar a coleta e armazenamento de eventos, verificar se os backups estavam em conformidade com a política que redigimos, equipar, onde necessário, as salas de SKUD e algumas outras pequenas coisas.
A equipe responsável por preparar tudo para a certificação era composta por duas pessoas. Planejamos que elas se dedicariam à implementação paralelamente às suas obrigações principais, e cada uma disso levaria no máximo 1,5-2 horas por dia.
Em resumo, podemos dizer que nossa visão sobre o volume de trabalho iminente era bastante otimista.
Realidade
Na verdade, tudo era, naturalmente, diferente: os modelos de políticas fornecidos pelo consultor resultaram sendo principalmente inapplicáveis à nossa empresa; havia quase nenhuma informação clara na internet sobre o que e como deveríamos fazer. Como você pode entender, o plano de ‘escrever uma política em 3 dias’ falhou miseravelmente. Assim, começamos a não cumprir os prazos praticamente desde o início do projeto, e o clima começou a piorar lentamente.
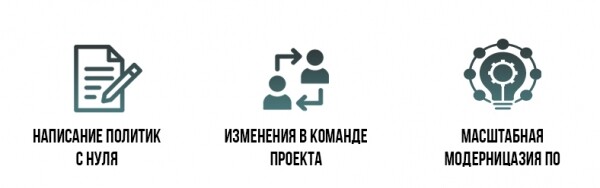
A equipe teve uma falta catastrófica de especialistas - tão grande que mal havia conhecimento suficiente para fazer as perguntas certas ao consultor (que, por sua vez, não demonstrou muita iniciativa). O progresso tornou-se ainda mais lento, pois, três meses após o início da implementação (ou seja, naquele momento em que tudo já deveria estar pronto), um dos dois participantes chave deixou a equipe. Para seu lugar, chegou um novo chefe da TI, que teria a tarefa de concluir rapidamente o processo de implementação e garantir que o sistema de gestão da segurança da informação tivesse tudo de que precisava do ponto de vista técnico. A tarefa parecia complexa… Os responsáveis começaram a entrar em depressão.
Além disso, o lado técnico da questão também apresentou "nuances". Enfrentamos a tarefa de uma modernização global de software tanto nas estações de trabalho quanto no equipamento de servidor. Durante a configuração do sistema para a coleta de eventos (logs), descobrimos que estávamos com falta de recursos de hardware para o funcionamento normal do sistema. E o software de backup também precisava ser atualizado.
Spoiler: No final, o SMB foi heroicamente implementado em 6 meses. E ninguém morreu!
O que mudou mais?
Sem dúvida, no processo de implementação do padrão nas operações da empresa, houve uma grande quantidade de pequenas mudanças. Selecionamos para você as mudanças mais significativas:
- Formalização do processo de avaliação de riscos
Antes, a empresa não tinha nenhum procedimento formalizado de avaliação de riscos - isso era feito apenas de forma incidental no planejamento estratégico geral. Uma das tarefas mais importantes resolvidas durante a certificação foi a implementação da Política de Avaliação de Riscos da empresa, que descreve todas as etapas desse processo e os responsáveis por cada fase.
- Controle sobre dispositivos de armazenamento removíveis
Um dos riscos significativos para os negócios era o uso de pen drives não criptografados: na prática, qualquer funcionário poderia gravar qualquer informação acessível em um pen drive e, na melhor das hipóteses, perdê-lo. No âmbito da certificação, a possibilidade de baixar qualquer informação para pen drives foi desativada em todas as estações de trabalho dos funcionários - a gravação de informações só se tornou possível mediante solicitação ao departamento de TI.
- Controle sobre superusuários
Um dos principais problemas era que todos os funcionários da equipe de TI tinham direitos absolutos em todos os sistemas da empresa - tinham acesso a todas as informações. E ninguém realmente os controlava.
Implementamos um sistema de Prevenção de Perda de Dados (DLP) - um programa para monitorar as ações dos funcionários, que analisa, bloqueia e alerta sobre atividades perigosas e improdutivas. Agora, os alertas sobre as ações da equipe de TI chegam ao e-mail do Diretor de Operações da empresa.
- Abordagem para a organização da infraestrutura da informação
A certificação exigiu mudanças e abordagens globais. Sim, tivemos que modernizar uma série de equipamentos de servidor devido ao aumento da carga. Em particular, alocamos um servidor separado para sistemas de coleta de eventos. O servidor foi equipado com unidades SSD grandes e rápidas. Abandonamos softwares para backups e optamos por sistemas de armazenamento que 'fora da caixa' possuem todas as funcionalidades necessárias. Demos vários passos importantes em direção ao conceito de 'infraestrutura como código', o que permitiu economizar muito espaço em disco, ao abrir mão do backup de vários servidores. Em um curto espaço de tempo (1 semana), todo o software nas estações de trabalho foi atualizado para Win10. Uma das questões que a modernização resolveu foi a possibilidade de ativar a criptografia (na versão Pro).
- Controle sobre documentos em papel
A empresa tinha riscos significativos relacionados ao uso de documentos em papel: eles podiam ser perdidos, deixados em lugares inadequados ou destruídos de forma inadequada. Para minimizar esse risco, rotulamos todos os documentos em papel de acordo com o nível de confidencialidade e desenvolvemos um procedimento para a destuição de diferentes tipos de documentos. Agora, quando um funcionário abre uma pasta ou pega um documento, ele sabe exatamente a que categoria essa informação pertence e como deve ser tratada.
- Aluguel de um data center de backup
Antes, todas as informações da empresa eram armazenadas em servidores localizados em um data center seguro de terceiros. No entanto, não havia procedimentos em caso de emergência nesse data center. A solução foi alugar um data center em nuvem de backup e transferir as informações mais importantes para lá. Agora, as informações da empresa são armazenadas em dois data centers geograficamente afastados, o que ajuda a minimizar o risco de perda de dados.
- Teste de continuidade de negócios
Na nossa empresa, já há vários anos, existe uma Política de Continuidade de Negócios (BCP) que descreve o procedimento a ser seguido pelos funcionários em diversos cenários negativos (perda de acesso ao escritório, epidemias, falta de energia, etc.). No entanto, nunca realizamos testes de continuidade - ou seja, nunca medimos quanto tempo levaria para recuperar os negócios em cada uma dessas situações. Como parte da preparação para a auditoria de certificação, não apenas realizamos isso, mas também desenvolvemos um plano de teste de continuidade de negócios para o próximo ano. Vale a pena notar que, um ano depois, quando enfrentamos a necessidade de uma transição completa para o trabalho remoto, conseguimos superar essa tarefa em três dias.
É importante ressaltar, que todas as empresas que se preparam para a certificação têm condições iniciais diferentes – portanto, no seu caso, podem ser necessárias mudanças completamente diferentes.
Reação dos funcionários às mudanças
Por mais surpreendente que pareça – aqui esperávamos o pior – a situação não foi tão ruim. Não se pode dizer que os colegas receberam a notícia da certificação com enorme entusiasmo, mas ficou claro o seguinte:
- Todos os funcionários-chave compreenderam a importância e a inevitabilidade dessa iniciativa;
- Todos os demais funcionários se espelharam nos funcionários-chave.
Claro, a especificidade de nossa indústria – a terceirização de funções contábeis – nos ajudou muito. A grande maioria de nossos funcionários lida muito bem com as constantes mudanças na legislação da Federação Russa. Assim, a implementação de algumas dezenas de novas regras que agora precisam ser seguidas não se tornou algo extraordinário para eles.
Preparamos um novo treinamento obrigatório sobre ISO 27001 e testes para todos os nossos funcionários. Todos obedientemente removeram os adesivos com senhas de seus monitores e organizaram as mesas entulhadas de documentos. Nenhum descontentamento notável foi observado - de modo geral, temos tido muita sorte com os funcionários.
Assim, superamos a fase mais dolorosa - a "depressão" - relacionada às mudanças em nossos processos de negócios. Foi difícil e complicado, mas o resultado superou todas as expectativas mais ousadas.
Leia os materiais anteriores da série:
5 estágios da inevitabilidade da aceitação da certificação ISO/IEC 27001. Depressão.
5 estágios da inevitabilidade da aceitação da certificação ISO/IEC 27001. Aceitação.
Fonte: habr.com
