

Desde agosto de 2017, quando a Cisco adquiriu a Viptela, a tecnologia principal oferecida para a organização de redes corporativas distribuídas tornou-se Cisco SD-WAN. Nos últimos 3 anos, a tecnologia SD-WAN passou por muitas mudanças, tanto qualitativas quanto quantitativas. As funcionalidades foram significativamente ampliadas e o suporte foi adicionado aos roteadores clássicos das séries Cisco ISR 1000, ISR 4000, ASR 1000 e o virtual CSR 1000v. Ao mesmo tempo, muitos clientes e parceiros da Cisco continuam se perguntando - quais são as diferenças entre Cisco SD-WAN e as abordagens já conhecidas, baseadas em tecnologias como Cisco DMVPN e Cisco Performance Routing e quão importantes são essas diferenças?
Aqui, devemos fazer uma ressalva de que, antes do surgimento do SD-WAN no portfólio da Cisco, o DMVPN junto com o PfR eram partes chave da arquitetura Cisco IWAN (Intelligent WAN), que, por sua vez, foi o precursor da tecnologia SD-WAN plena. Apesar da semelhança nas tarefas a serem resolvidas, bem como nas formas de solucioná-las, o IWAN não alcançou o nível necessário de automação, flexibilidade e escalabilidade requerida para o SD-WAN, e com o tempo, o desenvolvimento do IWAN desacelerou significativamente. Ao mesmo tempo, as próprias tecnologias que compõem o IWAN não desapareceram, e muitos clientes continuam a utilizá-las com sucesso, inclusive em equipamentos modernos. Assim, é uma situação interessante - o mesmo equipamento Cisco permite escolher a tecnologia de construção de WAN mais adequada (clássica, DMVPN+PfR ou SD-WAN) de acordo com os requisitos e expectativas dos clientes.
Este artigo não pretende analisar detalhadamente todas as particularidades das tecnologias Cisco SD-WAN e DMVPN (seja em conjunto ou sem o Performance Routing) - para isso há uma enorme quantidade de documentos e materiais disponíveis. O objetivo principal é tentar avaliar as principais diferenças entre essas tecnologias. Mas, antes de passar para a discussão dessas diferenças, vamos relembrar brevemente sobre as próprias tecnologias.
O que é Cisco DMVPN e para que ele serve?
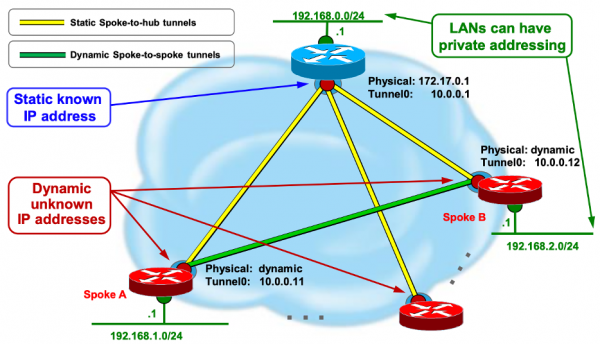
O Cisco DMVPN resolve a questão da conexão dinâmica (escala) de uma rede de filiais remotas à rede central da empresa, utilizando diversos tipos de canais de comunicação, incluindo a Internet (com criptografia do canal de comunicação). Isso é tecnicamente realizado por meio da criação de uma rede virtualizada do tipo L3. VPN no modo ponto-a-multiponto (point-to-multipoint) com uma topologia lógica do tipo "Estrela" (Hub-n-Spoke). Para isso, o DMVPN utiliza uma combinação das seguintes tecnologias:
- Roteamento IP
- Túneis GRE Multipoint (mGRE)
- Protocolo de Resolução de Próximo Salto (NHRP)
- Perfis de Criptografia IPSec
Qu quais são as principais vantagens do Cisco DMVPN em comparação com o roteamento clássico usando canais MPLS VPN?
- Para criar uma rede entre filiais, é possível utilizar qualquer canal de comunicação - serve tudo que possa garantir conectividade IP entre as filiais, sendo que o tráfego será criptografado (onde necessário) e balanceado (onde possível).
- Uma topologia totalmente conectada entre as filiais é formada automaticamente. Nesse caso, entre a central e as filiais remotas, são usados túneis estáticos, enquanto entre as filiais remotas, são utilizados túneis dinâmicos sob demanda (quando há tráfego).
- Nos roteadores da filial central e remota, a configuração é uniforme, com precisão em endereços IP interfaces. Graças ao uso do mGRE, não há necessidade de configuração individual de dezenas, centenas ou até milhares de túneis. Como consequência, há uma boa escalabilidade quando o design é apropriado.
O que é o Cisco Performance Routing e qual a sua finalidade?
Ao usar o DMVPN em uma rede entre filiais, permanece uma questão crucial sem solução - como avaliar dinamicamente o estado de cada um dos túneis DMVPN em relação aos requisitos do tráfego crítico para nossa organização e, com base nessa avaliação, tomar decisões dinâmicas sobre a remapeação? O fato é que o DMVPN, neste aspecto, difere pouco do roteamento clássico - a melhor coisa a se fazer é configurar mecanismos de QoS que permitam priorizar o tráfego na saída, mas que não conseguem levar em conta o estado de toda a rota em determinado momento.
E o que fazer se o canal se degrada parcialmente e não completamente – como isso pode ser detectado e avaliado? O DMVPN não é capaz de fazer isso por si só. Considerando que os canais que conectam filiais podem passar por diferentes operadores de telecomunicações e usar diferentes tecnologias, essa tarefa se torna extremamente não trivial. E é aqui que a tecnologia Cisco Performance Routing entra em cena, que na época já havia passado por várias etapas de desenvolvimento.
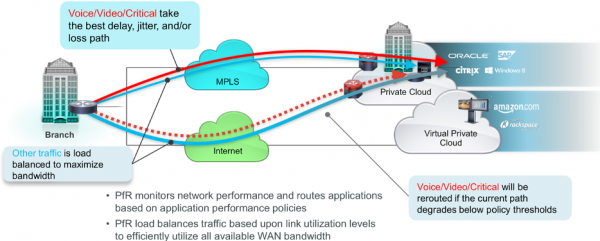
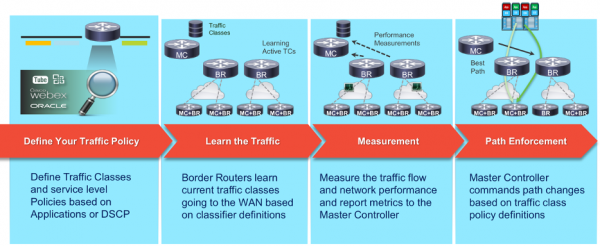
A tarefa do Cisco Performance Routing (doravante PfR) é medir o estado dos caminhos (túneis) de tráfego com base em métricas-chave, importantes para aplicações de rede – latência, variação de latência (jitter) e perda de pacotes (em porcentagem). Além disso, pode ser medida a largura de banda utilizada. Essas medições ocorrem o mais próximo possível do tempo real (na medida em que é possível e justificável) e o resultado dessas medições permite que o roteador, que utiliza PfR, tome decisões dinâmicas sobre a necessidade de alterar a roteação de determinado tipo de tráfego.
Assim, a tarefa da combinação DMVPN/PfR pode ser resumida da seguinte forma:
- Permitir que o cliente utilize qualquer tipo de canal de comunicação na rede WAN
- Garantir a melhor qualidade possível para aplicações importantes nesses canais
O que é o Cisco SD-WAN?
Cisco SD-WAN é uma tecnologia que usa a abordagem SDN para criar e operar a rede WAN de uma organização. Isso significa, entre outras coisas, o uso de controladores (elementos de software), que garantem a orquestração centralizada e a configuração automatizada de todos os componentes da solução. Ao contrário do SDN clássico (no estilo Clean Slate), o Cisco SD-WAN usa vários tipos de controladores, cada um desempenhando seu papel – isso foi feito intencionalmente para garantir melhor escalabilidade e geo-resiliência.
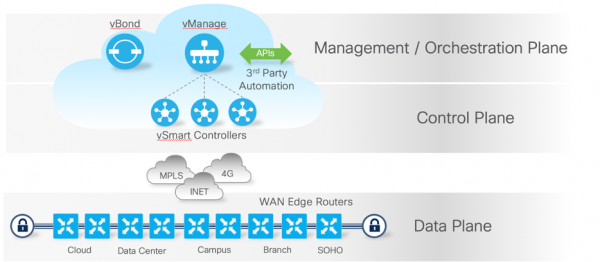
No caso do SD-WAN, a tarefa de usar qualquer tipo de canal e garantir o funcionamento das aplicações de negócios é mantida, mas ao mesmo tempo os requisitos para automação, escalabilidade, segurança e flexibilidade dessa rede são ampliados.
Discussão das diferenças
Se agora começarmos a analisar as diferenças entre essas tecnologias, elas se encaixarão em uma das categorias:
- Diferenças arquitetônicas – como as funções estão distribuídas entre os diferentes componentes da solução, como a interação entre esses componentes é organizada e como isso afeta as capacidades e a flexibilidade da tecnologia?
- Funcionalidades – o que uma tecnologia pode fazer que a outra não pode? E isso é realmente tão importante?
Quais são as diferenças arquitetônicas e quão importantes elas são?
Cada uma das tecnologias indicadas possui várias "partes móveis", que não apenas têm papéis diferentes, mas também princípios de interação entre si. A escalabilidade, resiliência e eficiência geral da solução dependem diretamente de quão bem pensados são esses princípios e a mecânica geral da solução.
Vamos considerar diferentes aspectos da arquitetura com mais detalhes:
Data-plane – a parte da solução responsável pela transferência do tráfego do usuário entre a fonte e o destinatário. No DMVPN e SD-WAN, isso é implementado de maneira semelhante nos próprios roteadores com base em túneis GRE Multipoint. A diferença está na forma como o conjunto necessário de parâmetros desses túneis é formado:
- em DMVPN/PfR – é exclusivamente uma hierarquia de nós em dois níveis com uma topologia do tipo "Estrela" ou Hub-n-Spoke. É obrigatória a configuração estática do Hub e a vinculação estática do Spoke ao Hub, assim como a interação pelo protocolo NHRP para formar a conectividade do data-plane. Como consequência, as mudanças no Hub são significativamente dificultadas, relacionadas, por exemplo, à alteração/conexão de novos canais WAN ou às mudanças nos parâmetros existentes.
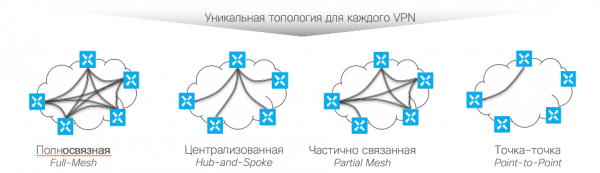
- em SD-WAN – é um modelo totalmente dinâmico de descoberta de parâmetros dos túneis estabelecidos, com base no control-plane (protocolo OMP) e no orchestration-plane (interação com o controlador vBond para tarefas de descoberta de controladores e travessia NAT). As topologias sobrepostas podem ser qualquer uma, inclusive hierárquicas. Dentro da topologia sobreposta dos túneis, é possível configurar de forma flexível a topologia lógica em cada VPN (VRF) separadamente.
Control-plane – funções de troca, filtragem e modificação de informações de roteamento e outras informações entre os componentes da solução.
- em DMVPN/PfR – é realizado apenas entre os roteadores Hub e Spoke. A troca direta de informações de roteamento entre Spokes não é possível. Como consequência, sem um Hub ativo, o funcionamento do control-plane e do data-plane não é possível., o que impõe ao Hub requisitos adicionais de alta disponibilidade que nem sempre podem ser atendidos.
- em SD-WAN – o controle da planeação nunca é realizado diretamente entre os roteadores – a interação ocorre com base no protocolo OMP e deve ser feita através de um tipo especializado de controlador vSmart, o que proporciona a possibilidade de balanceamento, geo-redundância e gerenciamento centralizado da carga de sinalização. Outra característica do protocolo OMP é sua considerável resistência à perda e independência da velocidade do canal de comunicação com os controladores (dentro de limites razoáveis, claro). Isso permite com sucesso hospedar os controladores SD-WAN em nuvens públicas ou privadas com acesso pela Internet.
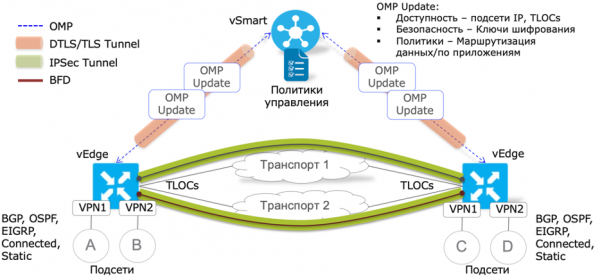
Policy-plane – parte da solução responsável pela definição, disseminação e aplicação das políticas de gerenciamento de tráfego em uma rede distribuída.
- DMVPN – na verdade, é limitado pelas políticas de qualidade de serviço (QoS), configuradas individualmente em cada roteador através da CLI ou por meio de templates do Prime Infrastructure.
- DMVPN/PfR – as políticas PfR são formadas em um roteador centralizado Master Controller (MC) através da CLI e, em seguida, são automaticamente disseminadas para os MCs filiais. Para isso, são utilizados os mesmos caminhos de transmissão de políticas que para a data-plane. Não há como separar a troca de políticas, informações de roteamento e dados do usuário. A disseminação de políticas pressupõe a obrigatoriedade de conectividade IP entre o Hub e o Spoke. Além disso, a função MC pode ser combinada com o roteador DMVPN, se necessário. É possível (mas não obrigatório) utilizar templates do Prime Infrastructure para a formação centralizada de políticas. Uma característica importante é que a política é formada globalmente em toda a rede de forma idêntica – políticas individuais para segmentos específicos não são suportadas.
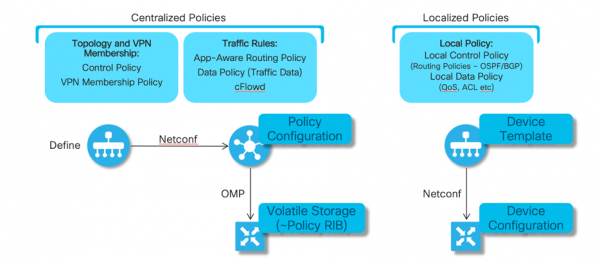
- SD-WAN As políticas de gerenciamento de tráfego e qualidade de serviço são definidas centralmente através da interface gráfica Cisco vManage, acessível também pela internet (se necessário). Elas são propagadas por canais de sinal diretamente ou indiretamente através dos controladores vSmart (dependendo do tipo de política). Não dependem da conectividade do data-plane entre os roteadores, pois utilizam todos os caminhos disponíveis para transmissão de tráfego entre o controlador e o roteador.
Para diferentes segmentos da rede, é possível a formação flexível de várias políticas – a área de aplicação da política é determinada por um conjunto de identificadores únicos previstos na solução – número da filial, tipo de aplicação, direção do tráfego e assim por diante.
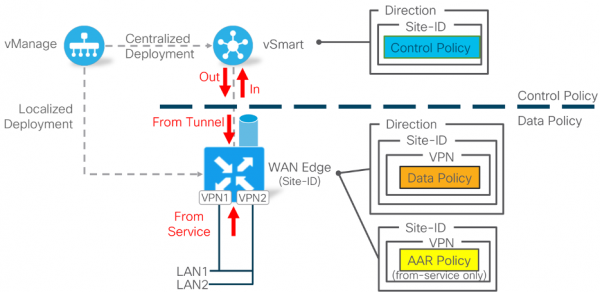
Plano de orquestração – mecanismos que permitem que os componentes se descubram dinamicamente, configurem e coordenem a interação subsequente.
- em DMVPN/PfR A descoberta mútua entre os roteadores é baseada na configuração estática dos dispositivos Hub e na configuração correspondente dos dispositivos Spoke. A descoberta dinâmica ocorre apenas para o Spoke, que informa ao dispositivo Hub seus parâmetros de conexão, que, por sua vez, já estão previamente configurados no Spoke. Sem conectividade IP do Spoke com pelo menos um Hub, não é possível formar nem data-plane nem control-plane.
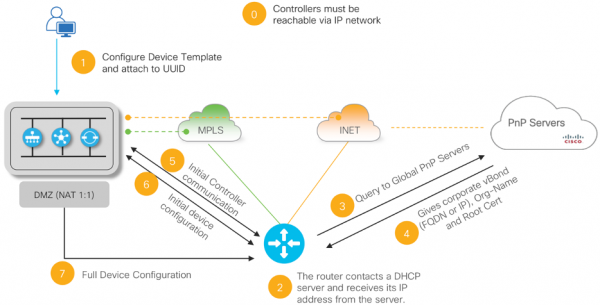
- em SD-WAN A orquestração dos componentes da solução ocorre com o uso do controlador vBond, com o qual cada componente (roteadores e controladores vManage/vSmart) deve estabelecer previamente a conectividade IP.
Inicialmente, os componentes não conhecem os parâmetros de conexão uns dos outros – para isso, eles precisam de um intermediário-orquestrador vBond. O princípio geral é o seguinte – cada componente na fase inicial descobre (automaticamente ou estaticamente) apenas os parâmetros de conexão com o vBond, e depois o vBond informa ao roteador sobre os controladores vManage e vSmart (descobertos anteriormente), o que possibilita a configuração automática de todas as conexões de sinal necessárias.
No próximo passo, o novo roteador aprenderá sobre os demais roteadores na rede por meio da troca OMP com o controlador vSmart. Assim, o roteador, ao não saber inicialmente nada sobre os parâmetros da rede, é capaz de descobrir e se conectar automaticamente aos controladores e posteriormente descobrir e formar conexões com os outros roteadores. Além disso, os parâmetros de conexão de todos os componentes são inicialmente desconhecidos e podem mudar durante a operação.
Camada de gerenciamento – parte da solução que fornece gerenciamento e monitoramento centralizados.
- DMVPN/PfR – não está prevista uma solução especializada para a camada de gerenciamento. Para automação básica e monitoramento, é possível utilizar produtos como Cisco Prime Infrastructure. Cada roteador pode ser gerenciado através da linha de comando CLI. Integrações com sistemas externos através de API não estão previstas.
- SD-WAN – toda a interação e monitoramento padrão é realizado de forma centralizada através da interface gráfica do controlador vManage. Todas as funcionalidades da solução, sem exceção, podem ser configuradas através do vManage, bem como pela biblioteca de interface de programação REST API completamente documentada.
Todas as configurações da rede SD-WAN no vManage se resumem a dois conceitos principais – a formação de modelos de dispositivos (Device Template) e a formação de políticas que definem a lógica de operação da rede e o tratamento do tráfego. Nesse processo, o vManage, ao transmitir a política formulada pelo administrador, seleciona automaticamente quais alterações devem ser feitas e em quais dispositivos/controladores individuais, aumentando significativamente a eficiência e escalabilidade da solução.
Através da interface do vManage, não apenas a configuração da solução Cisco SD-WAN está disponível, mas também um monitoramento completo do estado de todos os componentes da solução, até o estado atual das métricas de túneis individuais e estatísticas de uso de vários aplicativos com base na análise DPI.
Apesar da centralização da interação, todos os componentes (controladores e roteadores) também possuem uma linha de comando CLI totalmente funcional, que é necessária na fase de implementação ou em caso de situações anormais para diagnóstico local. No modo normal (com um canal de sinalização entre os componentes), a linha de comando nos roteadores está disponível apenas para diagnóstico e não pode ser usada para fazer alterações locais, garantindo tanto a segurança local quanto a única fonte de alterações nessa rede – vManage.
Segurança Integrada – aqui a questão não deve se limitar apenas à proteção dos dados do usuário durante a transmissão por canais abertos, mas também à proteção geral da rede WAN com base na tecnologia escolhida.
- em DMVPN/PfR prevê a possibilidade de criptografia dos dados do usuário e dos protocolos de sinalização. Ao utilizar determinados modelos de roteadores, funções adicionais de firewall com inspeção de tráfego, IPS/IDS também estão disponíveis. Há possibilidade de segmentação das redes filiais usando VRF. Existe a possibilidade de autenticação (unifatorial) dos protocolos de controle.
Nesse caso, o roteador remoto é considerado um elemento confiável da rede por padrão – ou seja, não se presume nem se consideram casos de comprometimento físico de dispositivos individuais e a possibilidade de acesso não autorizado a eles, não há autenticação de dois fatores dos componentes da solução, o que em caso de uma rede geograficamente distribuída pode acarretar sérios riscos adicionais.
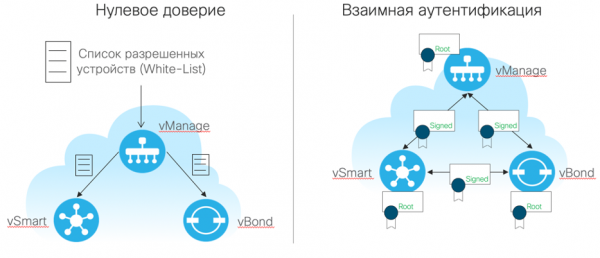
- em SD-WAN de forma análoga ao DMVPN, é prevista a possibilidade de criptografia dos dados do usuário, mas com funções de segurança de rede e segmentação L3/VRF significativamente ampliadas (MPLS, IPS/IDS, filtragem de URL, filtragem de DNS, AMP/TG, SASE, proxy TLS/SSL, etc.). Nesse caso, a troca de chaves de criptografia é realizada de forma mais eficaz através dos controladores vSmart (e não diretamente), por meio de canais de sinalização previamente estabelecidos, protegidos pela criptografia DTLS/TLS baseada em certificados de segurança. O que, por sua vez, garante a segurança dessa troca e proporciona melhor escalabilidade da solução, até dezenas de milhares de dispositivos em uma única rede.
Todas as conexões de sinal (controlador-controlador, controlador-routeador) também são protegidas com base em DTLS/TLS. Os roteadores são equipados com certificados de segurança na fabricação, com possibilidade de substituição/extensão. A autenticação de dois fatores é alcançada por meio da execução obrigatória e simultânea de duas condições para que o roteador/controlador funcione na rede SD-WAN:
- Certificado de segurança ativo
- Inclusão explícita e intencional de cada componente na lista ‘branca’ de dispositivos permitidos pelo administrador.
Diferenças funcionais entre SD-WAN e DMVPN/PfR
Ao discutir as diferenças funcionais, é importante notar que muitas delas são uma extensão das arquitetônicas – não é segredo que, ao formar a arquitetura da solução, os desenvolvedores se baseiam nas capacidades que desejam obter no final. Vamos examinar as diferenças mais significativas entre as duas tecnologias.
AppQ (Application Quality) – funções que garantem a qualidade de transmissão do tráfego de aplicativos empresariais
As principais funções das tecnologias em análise visam melhorar, tanto quanto possível, a experiência do usuário ao utilizar aplicativos críticos para os negócios em uma rede distribuída. Isso é especialmente importante em um cenário onde parte da infraestrutura não é controlada pelo TI ou mesmo não garante a transmissão bem-sucedida de dados.
O DMVPN não fornece tais mecanismos por conta própria. O melhor que pode ser feito em uma rede DMVPN clássica é classificar o tráfego de saída por aplicativos e priorizá-lo ao transmiti-lo na direção do canal WAN. A escolha do túnel DMVPN, nesse caso, é baseada apenas em sua disponibilidade e no resultado do funcionamento dos protocolos de roteamento. Não há consideração do estado contínuo do caminho/túnel e sua possível degradação parcial em termos de métricas-chave significativas para aplicativos de rede – latência, variação de latência (jitter) e perda (%). Portanto, comparar diretamente o DMVPN clássico com o SD-WAN em termos de resolução de tarefas AppQ não faz sentido – o DMVPN não pode resolver essa tarefa. Com a adição da tecnologia Cisco Performance Routing (PfR) a este contexto, a situação muda e a comparação com o Cisco SD-WAN torna-se mais apropriada.
Antes de discutirmos as diferenças, vamos falar brevemente sobre as semelhanças das tecnologias. Portanto, ambas as tecnologias:
- possuem um mecanismo que permite avaliar dinamicamente o estado de cada túnel estabelecido com base em métricas específicas - no mínimo, latência, variação de latência e perda de pacotes (%)
- utilizam um conjunto de ferramentas para formar, distribuir e aplicar regras (políticas) de gerenciamento de tráfego, levando em consideração o resultado da medição do estado das métricas-chave dos túneis.
- classificam o tráfego de aplicativos nos níveis L3-L4 (DSCP) do modelo OSI ou pelas assinaturas de L7 dos aplicativos, com base em mecanismos DPI incorporados ao roteador.
- permitem que aplicativos significativos estabeleçam limites aceitáveis para as métricas, regras padrões de transmissão de tráfego e regras de redirecionamento de tráfego ao ultrapassar esses limites.
- ao encapsular o tráfego em GRE/IPSec, utilizam um mecanismo já estabelecido na indústria para transferir a marcação DSCP interna para o cabeçalho externo do pacote GRE/IPSec, permitindo sincronizar as políticas de QoS da organização e do provedor de serviços (quando existe um SLA correspondente).
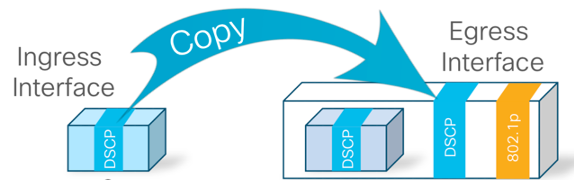
Como os mecanismos de avaliação das métricas de ponta a ponta do SD-WAN diferem do DMVPN/PfR?
DMVPN/PfR
- Para avaliar métricas padrão do estado do túnel, são utilizados sensores de software tanto ativos quanto passivos (Probes). Os ativos são baseados em tráfego de usuários, enquanto os passivos emulam esse tráfego (na sua ausência).
- Não há ajuste fino dos temporizadores e das condições de detecção de degradação - o algoritmo é fixo.
- Além disso, é possível medir a largura de banda utilizada na direção de saída. Isso dá ao DMVPN/PfR uma flexibilidade adicional no gerenciamento de tráfego.
- Entretanto, alguns mecanismos do PfR, ao ultrapassar as métricas, dependem de um feedback reverso na forma de mensagens especiais TCA (Threshold Crossing Alert), que devem ser enviadas do destinatário do tráfego em direção à fonte, o que, por sua vez, pressupõe que o estado dos canais medidos deve ser pelo menos adequado para a transmissão dessas mensagens TCA. O que na maioria dos casos não é um problema, mas claramente não pode ser garantido.
SD-WAN
- Para a avaliação contínua das métricas padrão do estado do túnel, utiliza-se o protocolo BFD em modo echo. Nesse caso, não é necessária uma retroalimentação especial na forma de TCA ou mensagens semelhantes — a isolação dos domínios de falha é mantida. Também não é necessário que haja tráfego de usuários para avaliar o estado do túnel.
- É possível ajustar finamente os temporizadores do BFD para regular a velocidade de ativação e a sensibilidade do algoritmo em relação à degradação do canal de comunicação, variando de alguns segundos a minutos.

- No momento da escrita deste artigo, cada túnel prevê apenas uma sessão BFD. Potencialmente, isso cria uma granularidade menor na análise do estado do túnel. Na prática, isso pode ser uma limitação apenas no caso de uso de conexões WAN baseadas em VPNs MPLS L2/L3 com SLA QoS acordado — se a marcação DSCP do tráfego BFD (após encapsulamento em IPSec/GRE) coincidir com a fila de alta prioridade na rede do operador de telecomunicações, isso pode afetar a precisão e a velocidade de detecção de degradação para tráfego de baixa prioridade. No entanto, há a possibilidade de alterar a marcação BFD padrão para reduzir o risco de surgimento de tais situações. Versões futuras do software Cisco SD-WAN esperam trazer um ajuste mais fino do BFD, além da possibilidade de iniciar várias sessões BFD dentro de um único túnel com valores DSCP individuais (para diferentes aplicações).
- O BFD também permite avaliar o tamanho máximo do pacote que pode ser transmitido por um determinado túnel sem fragmentação. Isso possibilita que o SD-WAN ajuste dinamicamente parâmetros como MTU e TCP MSS Adjust para aproveitar ao máximo a largura de banda disponível em cada canal.
- No SD-WAN, também está disponível a opção de sincronização de QoS com os operadores de telecomunicações, não apenas com base no campo L3 DSCP, mas também com base nos valores L2 CoS, que podem ser gerados automaticamente na rede filial por dispositivos especializados — por exemplo, telefones IP.
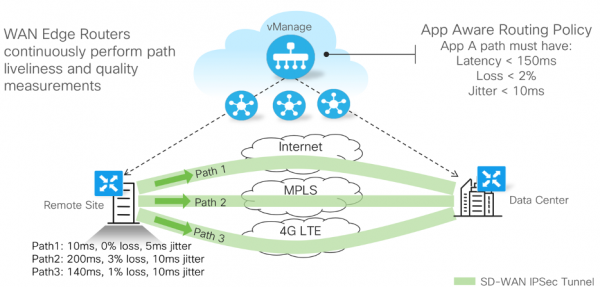
Quais são as diferenças nas capacidades, formas de definição e aplicação das políticas AppQ?
Políticas DMVPN/PfR:
- São definidas no(s) roteador(es) da filial central (CF) através da linha de comando CLI ou templates de configuração CLI. A formação de templates CLI requer preparação e conhecimento da sintaxe das políticas.

- Definidos globalmente sem possibilidade de personalização ou modificação para atender às demandas de segmentos específicos da rede.
- A formação interativa de políticas na interface gráfica não é prevista.
- O rastreamento de alterações, herança e criação de várias versões de políticas para rápida troca não é previsto.
- São automaticamente distribuídas para os roteadores de filiais remotas. Utilizam os mesmos canais de comunicação que para a transmissão de dados do usuário. Na ausência de canal de comunicação entre a sede e a filial remota, a distribuição ou alteração de políticas não é possível.
- Aplicadas em cada roteador e, se necessário, modificam o resultado dos protocolos de roteamento padrão, tendo prioridade mais alta.
- Para casos em que todos os canais WAN da filial sofrem perdas significativas de tráfego, mecanismos de compensação não são previstos..
Políticas SD-WAN:
- Definidas na interface gráfica do vManage através de um assistente interativo de modelos.
- Suportam a criação de várias políticas, cópia, herança e troca entre políticas em tempo real.
- Suportam a configuração personalizada de políticas para diferentes segmentos (filiais) da rede.
- São distribuídas usando qualquer canal de sinalização disponível entre o controlador e o roteador e/ou vSmart – não dependem diretamente da conectividade do plano de dados entre os roteadores. No entanto, é necessária conectividade IP entre o roteador e os controladores.

- Em casos em que todos os canais disponíveis da filial sofrem perdas significativas de dados acima dos limites aceitáveis para aplicações críticas, podem ser utilizados mecanismos adicionais para melhorar a confiabilidade da transmissão:
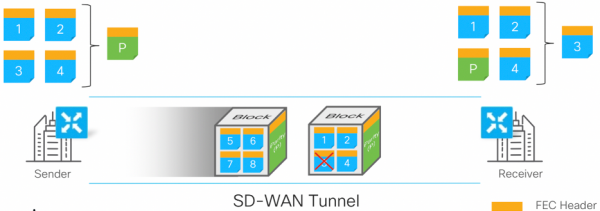
- FEC (Correção de Erros de Forma Direta) – utiliza um algoritmo especial de codificação redundante. Ao transmitir tráfego crítico sobre canais com uma porcentagem significativa de perdas, o FEC pode ser ativado automaticamente e permite, se necessário, recuperar a parte perdida dos dados. Isso aumenta levemente a largura de banda utilizada, mas melhora significativamente a confiabilidade.

- Duplicação de fluxos de dados Além da política FEC, pode haver a duplicação automática do tráfego de aplicativos selecionados em caso de perdas ainda mais sérias que não podem ser compensadas com FEC. Nesse caso, os dados selecionados serão transmitidos por todos os túneis em direção à filial receptora, seguida da deduplicação (remoção de cópias excessivas de pacotes). O mecanismo aumenta consideravelmente a utilização dos canais, mas também eleva significativamente a confiabilidade da transmissão.
- FEC (Correção de Erros de Forma Direta) – utiliza um algoritmo especial de codificação redundante. Ao transmitir tráfego crítico sobre canais com uma porcentagem significativa de perdas, o FEC pode ser ativado automaticamente e permite, se necessário, recuperar a parte perdida dos dados. Isso aumenta levemente a largura de banda utilizada, mas melhora significativamente a confiabilidade.
Recursos do Cisco SD-WAN, sem аналог шов в DMVPN/PfR
A arquitetura da solução Cisco SD-WAN, em alguns casos, permite obter funcionalidades cuja implementação no DMVPN/PfR é ou extremamente difícil, ou não é viável devido ao trabalho necessário, ou mesmo impossível. Vamos considerar as mais interessantes delas:
Engenharia de Tráfego (TE)
TE inclui mecanismos que permitem desviar o tráfego do caminho padrão, formado pelos protocolos de roteamento. TE é frequentemente utilizado para garantir alta disponibilidade dos serviços de rede, devido à capacidade de rapidamente e/ou previamente redirecionar tráfego importante para um caminho alternativo (não cruzado), visando garantir melhor qualidade de serviço ou velocidade de recuperação em caso de falha no caminho principal.
A complexidade da implementação de TE reside na necessidade de calcular e reservar antecipadamente (verificar) um caminho alternativo. Nas redes MPLS dos operadores de telecomunicações, essa tarefa é resolvida utilizando tecnologias como Engenharia de Tráfego MPLS com extensões de protocolos IGP e do protocolo RSVP. Além disso, recentemente, a tecnologia de Roteamento por Segmento tem ganhado popularidade, sendo mais otimizada para configuração e orquestração centralizadas. Em redes WAN clássicas, essas tecnologias geralmente não estão disponíveis ou são reduzidas ao uso de mecanismos hop-by-hop, como Roteamento Baseado em Políticas (PBR), que são capazes de desviar o tráfego, mas implementam isso em cada roteador individualmente - sem considerar o estado geral da rede ou o resultado do PBR em etapas anteriores ou subsequentes. O resultado da aplicação dessas opções de TE é desanimador - o TE MPLS, devido à complexidade de configuração e operação, geralmente é utilizado apenas na parte mais crítica da rede (núcleo), enquanto o PBR é utilizado em roteadores isolados, sem a possibilidade de formar uma política de PBR unificada em toda a rede. Obviamente, isso também se aplica a redes baseadas em DMVPN.
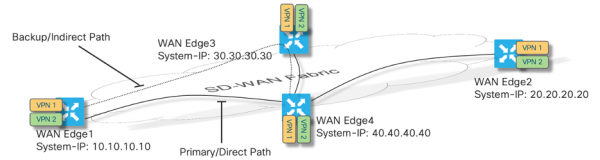
O SD-WAN, nesse aspecto, oferece uma solução muito mais elegante, que não só é fácil de configurar, mas também escala significativamente melhor. Isso é resultado das arquiteturas de plano de controle e plano de políticas utilizadas. A implementação do plano de políticas no SD-WAN permite definir centralmente a política de TE - qual tráfego é relevante? para quais VPNs? através de quais nós/túneis é necessário ou, pelo contrário, proibido formar um caminho alternativo? Por sua vez, a centralização da gestão do plano de controle por meio de controladores vSmart permite modificar os resultados da roteação, sem recorrer à configuração de dispositivos individuais - os roteadores já veem apenas o resultado da lógica que foi formada na interface vManage e enviada para aplicação no vSmart.
Service-chaining
A formação de cadeias de serviços é uma tarefa ainda mais trabalhosa na roteação clássica do que o mecanismo de Engenharia de Tráfego já descrito. Nesse caso, é necessário não apenas criar uma rota especial para um determinado aplicativo de rede, mas também garantir a possibilidade de direcionar o tráfego da rede em determinados (ou em todos) nós da rede SD-WAN para processamento por um aplicativo ou serviço específico (MPLS, Balanceamento, Cache, Inspeção de Tráfego, etc.). É preciso poder controlar o estado desses serviços externos para evitar situações de black-holing, além de mecanismos que permitam alocar esses serviços externos homogêneos em diversas geo-localizações, possibilitando que a rede escolha automaticamente o nó de serviço mais otimizado para o processamento do tráfego de uma filial específica. No caso do Cisco SD-WAN, isso é bastante fácil de alcançar, criando uma política centralizada correspondente que
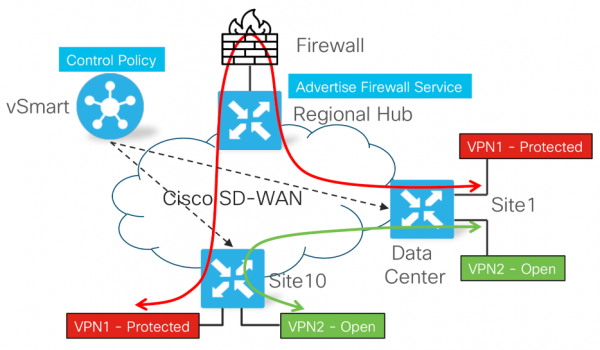
junta todos os aspectos da cadeia de serviços alvo em um único todo e altera automaticamente a lógica do data-plane e do control-plane apenas onde e quando necessário.
Qual é o resultado?
É evidente que tanto o DMVPN (juntamente ou sem Performance Routing) quanto o Cisco SD-WAN resolvem, no final das contas, tarefas muito semelhantes no que diz respeito à rede WAN distribuída da organização. Com isso, as diferenças arquitetônicas e funcionais significativas da tecnologia Cisco SD-WAN elevam o processo de resolução dessas tarefas a um nível qualitativo diferente. Resumindo, podemos observar as seguintes diferenças significativas entre as tecnologias SD-WAN e DMVPN/PfR:
- O DMVPN/PfR utiliza tecnologias comprovadas para a construção de redes VPN sobrepostas, sendo semelhante, em parte, à tecnologia SD-WAN mais moderna no que diz respeito ao data-plane. No entanto, existem algumas limitações com relação à configuração estática obrigatória dos roteadores, e a escolha de topologias é restrita ao modelo Hub-n-Spoke. Por outro lado, o DMVPN/PfR possui algumas funcionalidades que atualmente não estão disponíveis no âmbito do SD-WAN (como o BFD por aplicativo).
- Em termos de controle, as tecnologias diferem fundamentalmente. Com o processamento centralizado dos protocolos de sinalização, o SD-WAN permite, entre outras coisas, reduzir significativamente os domínios de falha e "desvincular" o processo de transmissão do tráfego do usuário da interação de sinalização – a indisponibilidade temporária dos controladores não afeta a capacidade de transmissão do tráfego do usuário. Ao mesmo tempo, a indisponibilidade temporária de qualquer filial (incluindo a central) não impacta a capacidade das demais filiais de interagir entre si e com os controladores.
- A arquitetura de formação e aplicação das políticas de gestão de tráfego no caso do SD-WAN também supera a do DMVPN/PfR – o geo-redundância é implementado de forma significativamente mais eficaz, não há dependência do Hub e há mais opções para o ajuste fino das políticas. Além disso, a lista de cenários de gestão de tráfego implementáveis é muito mais extensa.
- O processo de orquestração da solução também difere significativamente. O DMVPN pressupõe a existência de parâmetros previamente conhecidos que devem ser de alguma forma refletidos na configuração, o que limita um pouco a flexibilidade da solução e a possibilidade de mudanças dinâmicas. Por outro lado, o SD-WAN parte da paradigma em que, no momento inicial da conexão, o roteador "não sabe nada" sobre seus controladores, mas sabe "quem pode perguntar" – isso é suficiente não apenas para o estabelecimento automático de conexão com os controladores, mas também para a formação automática de uma topologia de data-plane totalmente interconectada, que pode então ser ajustada/modificada de forma flexível por meio de políticas.
- Na parte de gerenciamento centralizado, automação e monitoramento, o SD-WAN supera as capacidades do DMVPN/PfR, que são resultado da evolução de tecnologias clássicas e, em grande parte, dependem da linha de comando CLI e da aplicação de sistemas NMS baseados em templates.
- Em comparação com o DMVPN, os requisitos de segurança no SD-WAN alcançaram um novo nível de qualidade. Os principais princípios são: confiança zero, escalabilidade e autenticação em duas etapas.
Desses simples insights, pode-se formar a impressão errada de que a criação de redes baseadas em DMVPN/PfR perdeu a relevância nos dias atuais. Claro que isso não é exatamente verdade. Por exemplo, em casos onde a rede utiliza muitos equipamentos legados e não há possibilidade de substituí-los, o DMVPN pode permitir integrar dispositivos "antigos" e "novos" em uma única rede geograficamente distribuída com muitos dos benefícios mencionados acima.
Por outro lado, é importante lembrar que todos os roteadores corporativos Cisco atuais baseados em IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) hoje suportam qualquer modo de operação – desde a roteação clássica até DMVPN e SD-WAN. A escolha é determinada pelas necessidades atuais e pela compreensão de que, a qualquer momento, na mesma infraestrutura, é possível migrar para uma tecnologia mais avançada.
Fonte: habr.com
