

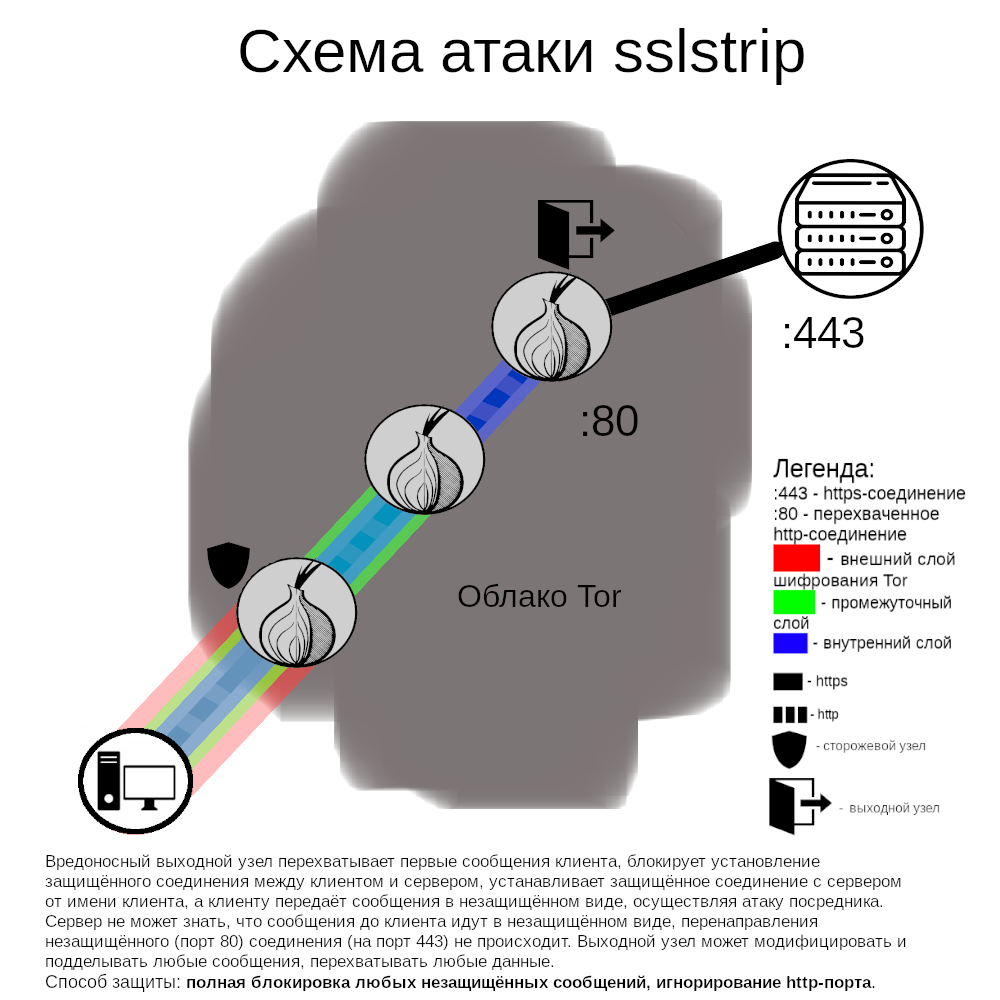
A essência do que aconteceu
Em maio de 2020, foi descoberta um grupo de nós de saída que interferiam nas conexões de saída. Em particular, eles deixavam quase todas as conexões intocadas, mas interceptavam conexões com um pequeno número de exchanges de criptomoedas. Se os usuários acessassem a versão HTTP do site (ou seja, não criptografada e não autenticada), os nós maliciosos evitavam o redirecionamento para a versão HTTPS (ou seja, criptografada e autenticada). Se o usuário não percebia a substituição (por exemplo, a ausência do ícone de cadeado no navegador) e começava a enviar informações importantes, essas informações podiam ser interceptadas pelo atacante.
O projeto Tor excluiu esses nós da rede em maio de 2020. Em julho de 2020, foi descoberta mais um grupo de retransmissores realizando um ataque similar, após o qual também foram excluídos. Até agora, não está claro se algum usuário foi atacado com sucesso, mas dado a magnitude do ataque e o fato de que o atacante repetiu a tentativa (o primeiro caso afetou 23% da largura de banda total dos nós de saída, o segundo cerca de 19%), é razoável supor que o criminoso considerou os custos do ataque justificáveis.
Este incidente é um bom lembrete de que pedidos HTTP não são criptografados e não são autenticados e, portanto, ainda são vulneráveis. O Tor Browser vem com a extensão HTTPS-Everywhere, projetada especificamente para prevenir ataques semelhantes, mas sua eficácia é limitada pela lista que não abrange todos os sites do mundo. Usuários que acessam versões HTTP de sites estarão sempre sob ameaça.
Prevenção de ataques semelhantes no futuro
As formas de prevenir ataques se dividem em duas partes: a primeira inclui medidas que usuários e administradores de sites podem tomar para reforçar sua segurança, enquanto a segunda diz respeito à identificação e detecção oportuna de nós maliciosos na rede.
Ações recomendadas por parte dos sites:
1. Habilitação do HTTPS (certificados gratuitos são fornecidos Let’s Encrypt)
2. Adicionando regras de redirecionamento na lista do HTTPS-Everywhere, para que os usuários possam estabelecer uma conexão segura de forma preventiva, em vez de depender de um redirecionamento após estabelecer uma conexão não segura. Além disso, se a administração dos serviços web desejar evitar completamente a interação com nós de saída, ela pode oferecer uma versão onion do site.
Atualmente, o projeto Tor está considerando a possibilidade de desabilitar completamente o HTTP não seguro no Tor Browser. Há alguns anos, essa medida era impensável (muitos recursos só estavam disponíveis via HTTP não seguro), mas com o HTTPS-Everywhere e a próxima versão do Firefox, há uma opção experimental de usar HTTPS como padrão para a primeira conexão, com a possibilidade de retornar ao HTTP se necessário. Não está claro como essa abordagem afetará os usuários do Tor Browser, por isso será testada primeiro em níveis de segurança mais altos do navegador (ícone de escudo).
Do lado da rede Tor, há voluntários monitorando o comportamento dos retransmissores e reportando incidentes, permitindo que nós maliciosos sejam excluídos pelos servidores raiz de diretórios. Embora esses relatos geralmente sejam tratados rapidamente e nós maliciosos sejam desconectados logo após a descoberta, não existem recursos suficientes para a vigilância constante da rede. Se você descobrir um retransmissor malicioso, você pode relatar isso ao projeto, as instruções estão disponíveis neste link.
A abordagem atual tem dois problemas fundamentais:
1. Ao considerar um retransmissor desconhecido, é difícil provar sua malícia. Se não houve ataques provenientes dele, devemos mantê-lo? Ataques em massa que afetam muitos usuários são mais fáceis de detectar, mas se os ataques afetarem apenas um pequeno número de sites e usuários, o atacante pode agir de forma preventiva. A própria rede Tor é composta por milhares de retransmissores localizados em todo o mundo, e essa diversidade (e a descentralização que dela decorre) é uma de suas principais forças.
2. Ao considerar um grupo de retransmissores desconhecidos, é difícil provar sua interconexão (ou seja, se eles estão conduzindo um ataque Sybil). Muitos operadores de retransmissão voluntários escolhem as mesmas redes baratas para hospedagem, como Hetzner, OVH, Online, Frantech, Leaseweb, etc., e se vários novos retransmissores forem descobertos, será difícil supor com clareza se surgiram vários novos operadores ou apenas um gerenciando todos os novos retransmissores.
Fonte: linux.org.ru
