

Continuamos a conversa sobre métodos para aumentar a segurança das redes. Neste artigo, discutiremos medidas adicionais de segurança e a organização de redes sem fio mais seguras.
Prefácio da segunda parte
No artigo anterior discorreu sobre os problemas de segurança das redes WiFi e sobre métodos diretos de proteção contra acessos não autorizados. Foram discutidas medidas óbvias para evitar a interceptação de tráfego: criptografia, ocultação da rede e filtragem por MAC, bem como métodos especiais, como combater APs falsos. No entanto, além das formas diretas de proteção, existem também as indiretas. Estas são tecnologias que não apenas ajudam a melhorar a qualidade da comunicação, mas também contribuem para aumentar a segurança.
As duas principais características das redes sem fio: acesso remoto sem contato e o espectro de rádio como um meio de transmissão de dados broadcast, onde qualquer receptor de sinal pode escutar o espectro, e qualquer transmissor pode sobrecarregar a rede com transmissões inúteis e simples ruídos de rádio. Isso, entre outras coisas, não afeta positivamente a segurança geral da rede sem fio.
Uma segurança sozinha não é suficiente. É preciso trabalhar de alguma forma, ou seja, trocar dados. E nesse aspecto, o WiFi tem muitas outras reclamações:
- lacunas na cobertura («pontos cegos»);
- influência de fontes externas e pontos de acesso vizinhos uns nos outros.
Como consequência, devido aos problemas descritos acima, a qualidade do sinal diminui, a conexão perde estabilidade e a velocidade de troca de dados cai.
Claro, os entusiastas de redes com fio notarão com prazer que, ao usar conexões cabeadas e, ainda mais, de fibra óptica, esses problemas não ocorrem.
Surge a pergunta: como podemos resolver essas questões sem recorrer a medidas drásticas, como reconectar todos os insatisfeitos a uma rede com fio?
Onde começa todos os problemas?
No momento do surgimento das redes WiFi em escritórios e outros ambientes, geralmente seguia-se um algoritmo simples: instalava-se um único ponto de acesso no centro do perímetro com o objetivo de maximizar a cobertura. Se a potência do sinal não era suficiente para áreas distantes, uma antena amplificadora era adicionada ao ponto de acesso. Muito raramente era adicionada uma segunda unidade, por exemplo, para o escritório do diretor remoto. E assim, eram essas as melhorias.
Esse approach tinha suas justificativas. Primeiro, no início do desenvolvimento das redes sem fio, o equipamento era caro. Segundo, instalar mais pontos de acesso significava enfrentar questões que na época não tinham respostas. Por exemplo, como organizar a troca sem emenda entre os pontos? Como lidar com a interferência mútua? Como simplificar e organizar a gestão dos pontos, como aplicação simultânea de restrições/permissões, monitoramento, etc. Portanto, era muito mais simples seguir o princípio: quanto menos dispositivos, melhor.
Ao mesmo tempo, o ponto de acesso colocado sob o teto transmitia em um diagrama circular (ou melhor, arredondado).
No entanto, as formas das construções arquitetônicas não se encaixam muito bem nesses diagramas arredondados de propagação do sinal. Portanto, em algumas áreas o sinal praticamente não chega, necessitando de amplificação, enquanto em outras a transmissão ultrapassa o perímetro e se torna acessível a invasores.
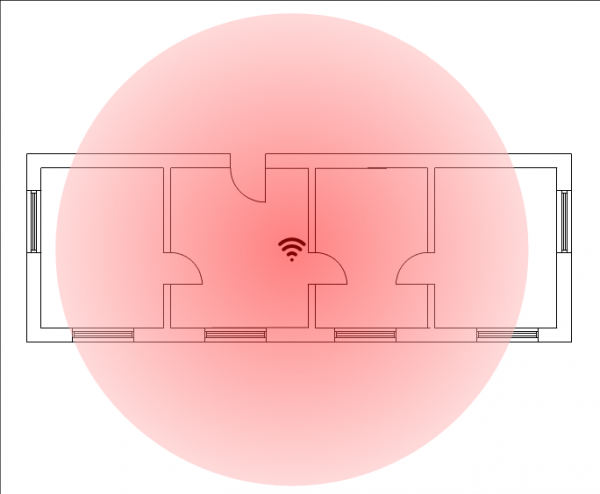
Figura 1. Exemplo de cobertura ao usar um único ponto em um escritório.
Nota. Trata-se de uma aproximação grosseira, que não considera obstáculos para a propagação, bem como a direcionalidade do sinal. Na prática, as formas dos diagramas para diferentes modelos de pontos podem variar.
A situação pode ser melhorada se mais pontos de acesso forem utilizados.
Primeiro, isso permitirá uma distribuição mais eficiente dos dispositivos transmissores pela área do ambiente.
Em segundo lugar, haverá a possibilidade de reduzir o nível do sinal, evitando que ele ultrapasse o perímetro do escritório ou de outro local. Nesse caso, para registrar o tráfego da rede sem fio, é necessário aproximar-se quase da borda ou até entrar em seus limites. Aproximadamente assim age um invasor para se infiltrar na rede cabeada interna.
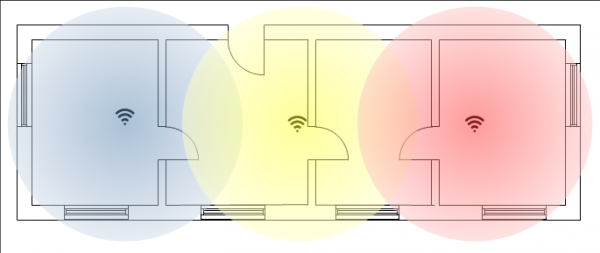
Figura 2. Aumentar o número de pontos de acesso permite uma melhor distribuição da cobertura.
Vamos analisar novamente ambas as figuras. Na primeira, uma das principais vulnerabilidades da rede sem fio é claramente visível — o sinal pode ser captado a uma distância considerável.
Na segunda figura, a situação não é tão crítica. Quanto mais pontos de acesso, mais eficaz é a área de cobertura, e a potência do sinal quase não ultrapassa o perímetro, em outras palavras, os limites do escritório, do ambiente, do prédio e outros possíveis locais.
O invasor terá que se aproximar discretamente para interceptar um sinal relativamente fraco 'do lado de fora' ou 'do corredor', e assim por diante. Para isso, é preciso se aproximar muito do prédio do escritório, por exemplo, ficar embaixo das janelas. Ou tentar entrar no próprio prédio do escritório. Em qualquer caso, isso aumenta o risco de 'ser flagrado' pelas câmeras de segurança, ou ser avistado pela segurança. Além disso, reduz significativamente o intervalo de tempo para o ataque. Isso já é difícil de chamar de 'condições ideais para um ataque'.
Claro, ainda há um 'pecado original': as redes sem fio transmitem em uma faixa acessível que pode ser interceptada por todos os clientes. De fato, a rede WiFi pode ser comparada a um Ethernet-HUB, onde o sinal é transmitido simultaneamente para todas as portas. Para evitar isso, idealmente cada par de dispositivos deve se comunicar em seu próprio canal de frequência, no qual ninguém mais deve interferir.
Aqui estão resumidamente os principais problemas. Vamos considerar as maneiras de solucioná-los.
Meios de proteção: diretos e indiretos
Como já foi mencionado no artigo anterior, não é possível atingir uma proteção ideal em qualquer circunstância. Mas é possível dificultar ao máximo a realização de um ataque, tornando o resultado inviável em relação ao esforço despensado.
Os meios de proteção podem ser divididos, de forma condicional, em dois grupos principais:
- tecnologias de proteção direta do tráfego, como criptografia ou filtragem de MAC;
- tecnologias originalmente destinadas a outros fins, por exemplo, para aumentar a velocidade, mas que, indiretamente, complicam a vida do invasor.
A primeira parte falou sobre o primeiro grupo. Mas no nosso arsenal, temos também medidas indiretas adicionais. Como já mencionado, aumentar o número de pontos de acesso permite reduzir o nível do sinal e tornar a área de cobertura mais uniforme, o que dificulta a vida dos invasores.
Outro detalhe é que o aumento da velocidade de transmissão de dados facilita a aplicação de medidas de segurança adicionais. Por exemplo, é possível instalar um cliente VPN em cada laptop e transmitir dados, mesmo dentro da rede local, por canais criptografados. Isso exigirá alguns recursos, incluindo os de hardware, mas o nível de proteção aumenta significativamente.
Abaixo, apresentamos uma descrição das tecnologias que permitem melhorar o funcionamento da rede e, indiretamente, aumentar o nível de proteção.
Quais são os meios indiretos de melhorar a proteção?
Direcionamento de Cliente
A função Client Steering sugere que os dispositivos do cliente usem inicialmente a banda de 5 GHz. Se essa possibilidade não estiver disponível, o cliente ainda poderá usar a banda de 2.4 GHz. Para redes obsoletas com poucos pontos de acesso, o trabalho principal é realizado na faixa de 2.4 GHz. Para a faixa de frequência de 5 GHz, uma configuração com um único ponto de acesso, em muitos casos, se tornará inaceitável. Isso se deve ao fato de que o sinal de maior frequência passa pior por paredes e contorna obstáculos. A recomendação comum é que, para garantir uma conexão na faixa de 5 GHz, é preferível operar em linha de visão do ponto de acesso.
Nos modernos padrões 802.11ac e 802.11ax, devido ao maior número de canais, é possível instalar vários pontos de acesso mais próximos uns dos outros, o que permite reduzir a potência, sem perder, mas até mesmo ganhando em velocidade de transmissão de dados. Como resultado, o uso da faixa de 5 GHz dificulta a vida dos invasores, mas melhora a qualidade da conexão para os clientes que estão ao alcance.
Esta função está disponível:
- em pontos de acesso Nebula e NebulaFlex;
- em firewalls com função de controlador.
Auto Healing
Como mencionado anteriormente, os contornos do perímetro do ambiente não se encaixam bem em diagramas circulares de pontos de acesso.
Para resolver esse problema, primeiro é necessário usar o número ideal de pontos de acesso e, em segundo lugar, reduzir a interferência mútua. Mas se simplesmente diminuirmos manualmente a potência dos transmissores, essa intervenção direta pode levar a uma piora na conexão. Isso será especialmente perceptível quando uma ou mais pontos de acesso falharem.
A Auto Healing permite ajustar rapidamente a potência sem perda de confiabilidade e velocidade de transmissão de dados.
Ao usar esta função, o controlador verifica o estado e o funcionamento dos pontos de acesso. Se um deles não estiver funcionando, os adjacentes recebem a instrução de aumentar a potência do sinal para preencher a "zona sem cobertura". Depois que o ponto de acesso voltar a funcionar, os pontos vizinhos recebem a instrução de reduzir a potência do sinal para diminuir o nível de interferência mútua.
Roaming WiFi sem emenda
À primeira vista, essa tecnologia é difícil de classificar como um aumento na segurança, pelo contrário, pois facilita a transição do cliente (incluindo um invasor) entre os pontos de acesso de uma mesma rede. Mas ao usar duas ou mais pontos de acesso, é necessário garantir um funcionamento sem problemas adicionais. Além disso, se um ponto de acesso estiver sobrecarregado, ele lida pior com funções de proteção, como criptografia, resultando em atrasos na troca de dados e outras questões indesejadas. Nesse aspecto, o roaming sem emenda é uma grande ajuda para distribuir a carga flexivelmente e garantir um funcionamento contínuo em modo protegido.
Configuração de valores de limiar de sinal para conectar e desconectar clientes sem fio (Signal Threshold ou Signal Strength Range)
Ao usar um único ponto de acesso, essa função não tem relevância. Mas quando vários pontos gerenciados por um controlador estão em operação, é possível organizar a distribuição móvel de clientes entre diferentes APs. Vale lembrar que as funções do controlador de pontos de acesso estão presentes em muitas linhas de roteadores da Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
Os dispositivos mencionados acima possuem uma função para desconectar clientes conectados a um SSID com sinal fraco. 'Fraco' significa que o sinal está abaixo do limite definido no controlador. Após um cliente ser desconectado, ele enviará uma solicitação de tentativa para encontrar outro ponto de acesso.
Por exemplo, se um cliente estiver conectado a um ponto de acesso com sinal inferior a -65dBm, e o limite de desconexão da estação for -60dBm, nesse caso, o ponto de acesso desconectará o cliente com esse nível de sinal. O cliente então inicia o processo de reconexão e se conectará a outro ponto de acesso com sinal igual ou superior a -60dBm (o valor limite de sinal da estação).
Isso desempenha um papel importante ao usar vários pontos de acesso. Assim, evita-se a situação em que a maioria dos clientes se acumula em um único ponto, enquanto outros pontos de acesso permanecem ociosos.
Além disso, é possível limitar a conexão de clientes com sinal fraco, que provavelmente estão na periferia do ambiente, por exemplo, atrás de uma parede no escritório ao lado, o que também permite considerar essa função como um método indireto de proteção.
A transição para WiFi 6 como uma das formas de aumentar o nível de segurança
Já discutimos anteriormente as vantagens de medidas de proteção diretas em um artigo anterior «Características da proteção de redes sem fio e com fio. Parte 1 — Medidas diretas de proteção».
As redes WiFi 6 oferecem maior velocidade de transmissão de dados. Por um lado, o novo conjunto de padrões permite aumentar a velocidade; por outro lado, possibilita a instalação de ainda mais pontos de acesso na mesma área. O novo padrão permite usar menos potência para transmitir em altas velocidades.
Aumento da velocidade de troca de dados.
A transição para WiFi 6 prevê um aumento na velocidade de troca de até 11Gb/s (tipo de modulação 1024-QAM, canais de 160 MHz). Dispositivos novos que suportam WiFi 6 têm maior desempenho. Um dos principais problemas ao implementar medidas de segurança adicionais, como um canal VPN para cada usuário, é a queda de velocidade. Com o WiFi 6, se torna mais fácil implementar sistemas de proteção adicionais.
BSS Coloring
Anteriormente, escrevemos que uma cobertura mais uniforme permite reduzir a penetração do sinal WiFi além do perímetro. Mas, com o aumento contínuo do número de pontos de acesso, até mesmo o uso do Auto Healing pode ser insuficiente, já que o tráfego "estranho" de um ponto vizinho ainda conseguirá penetrar na zona de recepção.
Ao utilizar o BSS Coloring, o ponto de acesso deixa marcas especiais (colorindo) em seus pacotes de dados. Isso permite ignorar a influência de dispositivos transmissores vizinhos (pontos de acesso).
MU-MIMO aprimorado
O 802.11ax também apresenta importantes melhorias na tecnologia MU-MIMO (Multi-User - Multiple Input Multiple Output). O MU-MIMO permite que o ponto de acesso troque dados com vários dispositivos simultaneamente. No entanto, no padrão anterior, essa tecnologia só conseguia suportar grupos de até quatro clientes em uma mesma frequência. Isso facilitava a transmissão, mas não a recepção. O WiFi 6 usa MIMO multiusuário 8×8 para transmissão e recepção.
Observação. O padrão 802.11ax aumenta o tamanho dos grupos MU-MIMO no fluxo de entrada, garantindo um desempenho de rede WiFi mais eficiente. O canal MIMO orientado a múltiplos usuários é uma nova adição ao 802.11ax.
OFDMA (Acesso Múltiplo por Divisão de Frequência Ortogonal)
Este é um novo método de acesso a canais e gestão desenvolvido com base em tecnologias que já foram testadas na tecnologia de telefonia celular LTE.
O OFDMA permite enviar mais de um sinal pela mesma linha ou canal simultaneamente, designando um intervalo de tempo para cada transmissão e aplicando separação de frequência. Como resultado, não apenas a velocidade aumenta devido à melhor utilização do canal, mas também a segurança.
Resumo
As redes WiFi estão se tornando a cada ano mais seguras. O uso de tecnologias modernas permite organizar um nível de proteção aceitável.
Métodos diretos de proteção na forma de criptografia de tráfego têm se mostrado bastante eficazes. Não devemos esquecer medidas adicionais: filtragem por MAC, ocultação de identificadores de rede, Detecção de AP Rogue (Conteúdo de AP Rogue).
Mas também existem medidas indiretas que melhoram a interoperabilidade de dispositivos sem fio e aumentam a velocidade de troca de dados.
O uso de novas tecnologias permite reduzir o nível de sinal de pontos de acesso, tornando a cobertura mais uniforme, o que beneficia a saúde de toda a rede sem fio, incluindo sua segurança.
O bom senso indica que, para aumentar a segurança, todos os meios são válidos: tanto diretos quanto indiretos. Essa combinação torna a vida dos criminosos muito mais difícil.
Links úteis:
- Características da proteção de redes sem fio e cabeadas. Parte 1 — Medidas de proteção diretas
Fonte: habr.com
