

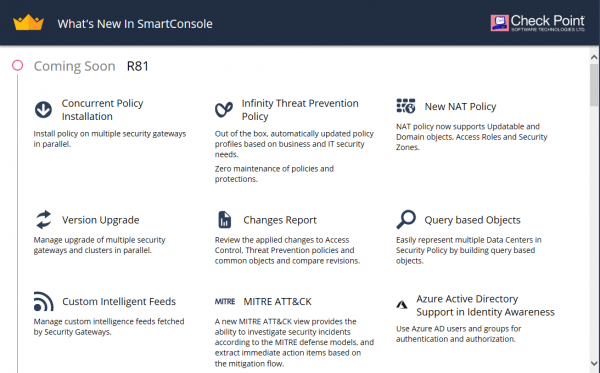
A nova versão do Gaia R81 foi lançada como acesso antecipado (EA). Anteriormente, era possível conhecer nas notas de lançamento. Agora temos a oportunidade de ver isso na prática. Para isso, foi montada uma configuração padrão com um servidor de gerenciamento dedicado e um gateway. Naturalmente, não tivemos tempo para realizar todos os testes completos, mas estamos prontos para compartilhar o que logo se destaca ao nos familiarizarmos com o novo sistema. Abaixo, os principais pontos que destacamos em nosso primeiro contato com o sistema (muitas imagens).
Gerenciamento
Ao iniciar o gateway, você tem a oportunidade de se conectar imediatamente ao servidor de gerenciamento em nuvem — Smart 1 Cloud (o chamado MaaS):
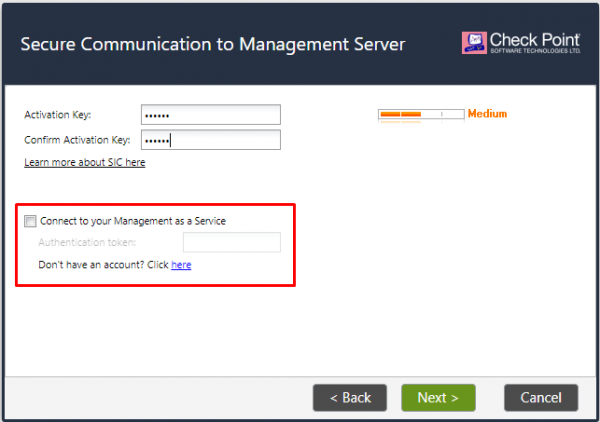
Esta é uma funcionalidade relativamente nova (também disponível nas últimas versões 80.40) e vamos falar sobre esse serviço com mais detalhes em breve VxLAN e GRE
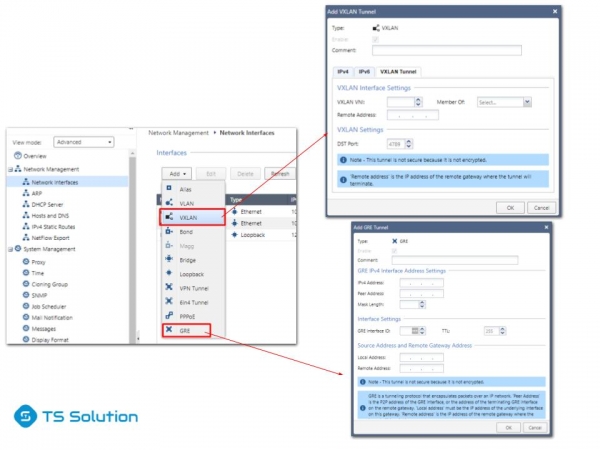
A primeira coisa que nós verificamos foi o suporte a VxLAN e GRE. As notas de lançamento não nos enganaram, tudo está no lugar:
Pode-se debater a necessidade dessas funções no NGFW, mas é sempre melhor quando o usuário tem essa escolha.
Infinity Threat Prevention
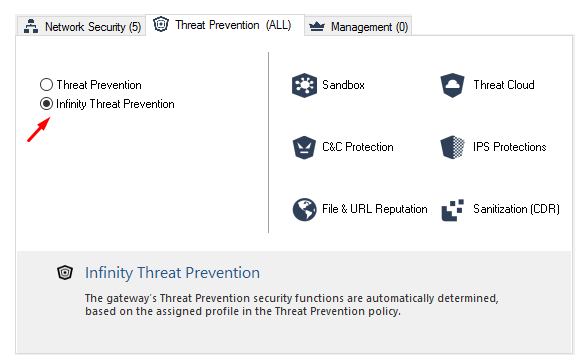
Provavelmente, essa é a primeira coisa que salta aos olhos ao começar a ajustar a política de segurança. Um novo modo de ativação das blades de Threat Prevention — Infinity. Ou seja, não é necessário escolher quais blades ativar, a Check Point decidiu por nós (não sei se isso é tão bom):
Ainda assim, você terá a possibilidade de configurar as blades de forma autônoma, como está habituado.
Infinity Threat Prevention Policy
Já que mencionamos Threat Prevention, vamos dar uma olhada na Policy. Provavelmente, essa é uma das mudanças mais significativas:
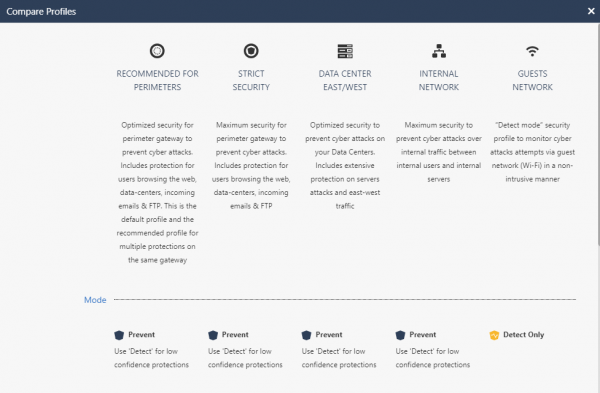
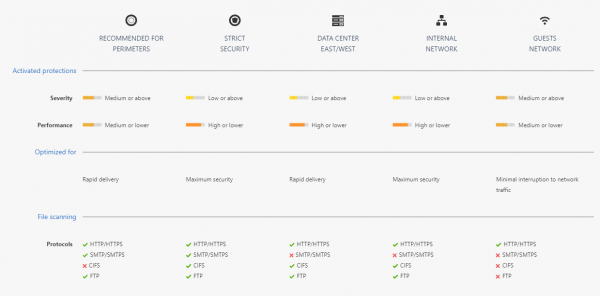
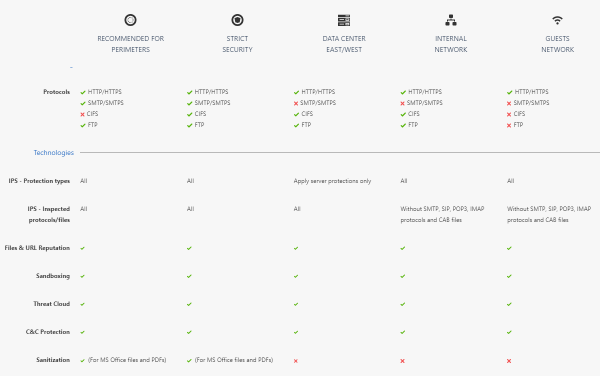
Como você pode ver, agora há muito mais políticas pré-configuradas. É possível ver em detalhes qual é a diferença entre elas clicando em
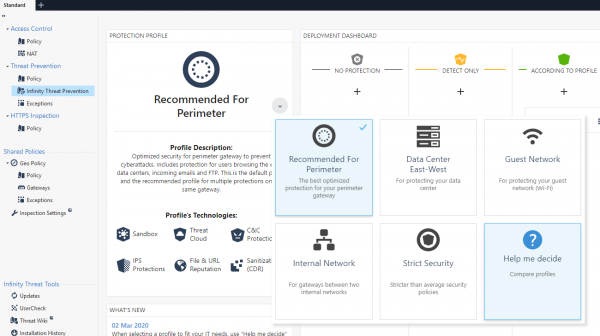
Help me decide Esta é uma política dinâmica e é atualizada sem a sua participação.:
Change Report
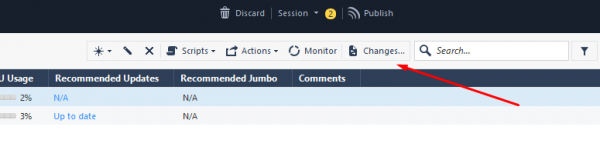
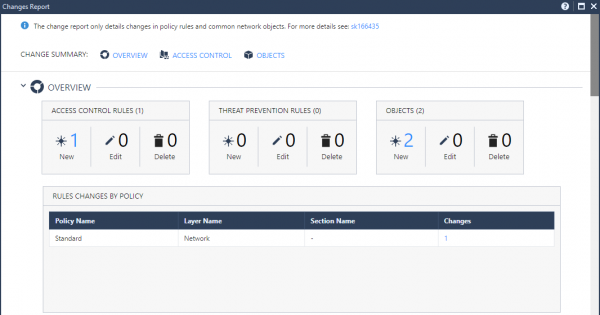
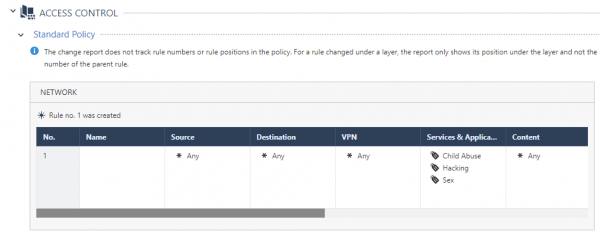
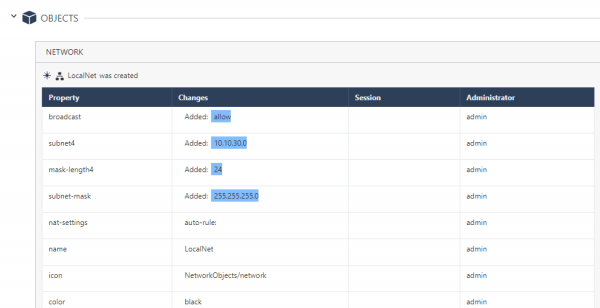
Finalmente, você pode ver de forma conveniente o que exatamente foi alterado durante a edição da configuração:
Há um relatório geral:
E há seções específicas:
É muito conveniente acompanhar as mudanças.
Gerenciamento Web para Endpoint
Gerenciamento Web para Endpoint
Como você deve saber, no servidor de gerenciamento é possível ativar o Endpoint Management e gerenciar os agentes SandBlast. No R81, foi adicionada uma funcionalidade interessante — gerenciamento via navegador. Isso é ativado de uma maneira bastante interessante. Você precisa acessar o CLI e entrar no modo expert e digitar o comando “web_mgmt_start”, e então navegar para o endereço — https://:4434/sba/. E a console web se abrirá diante de você:
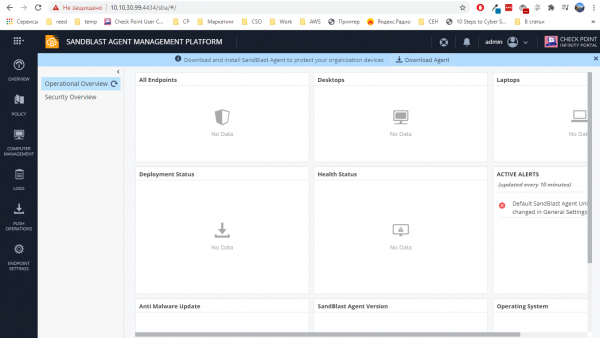
Falamos parcialmente sobre esta plataforma em artigos "" de Alexey Malko. Na verdade, naquela ocasião, essa console estava disponível apenas na nuvem, agora isso também funciona em servidores locais de gerenciamento.
Smart Update
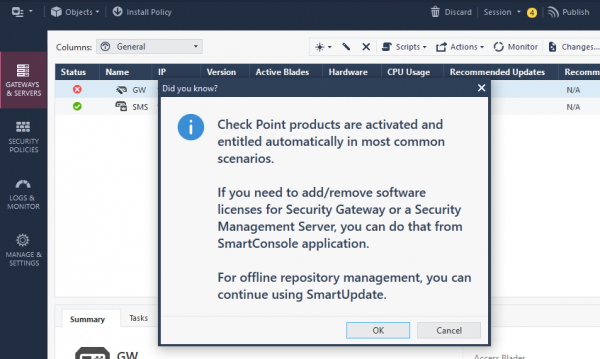
Ao tentar adicionar licenças através do velho Smart Update, a console gentilmente o avisará de que agora isso pode ser feito sem sair da já familiar Smart Console:
NAT
Funcionalidade muito aguardada por nós. Agora, nas regras de NAT, é possível usar Access Roles, Security Zones ou Updatable Objects. Existem casos em que isso é muito útil e necessário.
Conclusão
Por enquanto, é isso. Existem ainda muitas novidades que precisam ser testadas (IoT, Azure AD, Upgrade, Logs API, etc.). Como mencionei anteriormente, em breve publicaremos uma visão geral do novo sistema de gerenciamento em nuvem — . Fique atento às atualizações em nossos canais (, , , )!
Além disso, não se esqueça da nossa extensa .
Fonte: habr.com
