

Acreditamos na Google que a computação em nuvem terá cada vez mais um foco em serviços privados, criptografados, garantindo aos usuários total confiança no controle de seus dados.
O Google Cloud já criptografa dados de clientes transmitidos e armazenados, mas para processamento eles ainda precisam ser descriptografados. Computação Confidencial — uma tecnologia revolucionária usada para criptografar dados durante seu processamento. Ambientes baseados em computação confidencial permitem armazenar dados criptografados na memória e em outros locais fora do processador (CPU).
As VMs Confidenciais estão atualmente em fase de beta-teste e são o primeiro produto na linha do Google Cloud Computing Confidencial. Já aplicamos várias formas de isolamento e sandboxing em nossa infraestrutura de nuvem para garantir a segurança de uma arquitetura multiusuário. As VMs Confidenciais levam a segurança a um novo nível, oferecendo criptografia da memória para isolamento adicional de suas cargas de trabalho na nuvem, ajudando nossos clientes a proteger dados secretos. Acreditamos que isso interessará especialmente aqueles que trabalham em setores regulamentados (potencialmente relacionado ao GDPR e outros assuntos conexos), Nota do tradutor).
Abrindo novas possibilidades
Com a Asylo, uma plataforma de código aberto para computação confidencial, focamos em garantir a simplicidade na implantação e uso de ambientes para computação confidencial, oferecendo alta performance e aplicações para qualquer carga de trabalho que você escolher executar na nuvem. Acreditamos que você não deve fazer compromissos em relação à usabilidade, flexibilidade, desempenho e segurança.
Com a transição das VMs Confidenciais para a fase beta, nos tornamos o primeiro grande provedor de serviços em nuvem a oferecer esse nível de segurança e isolamento — proporcionando aos clientes uma opção simples e fácil de usar, tanto para novas aplicações quanto para aquelas 'portadas' (provavelmente se referindo a aplicações que podem ser executadas na nuvem sem alterações significativas). Nota do tradutorNós oferecemos:
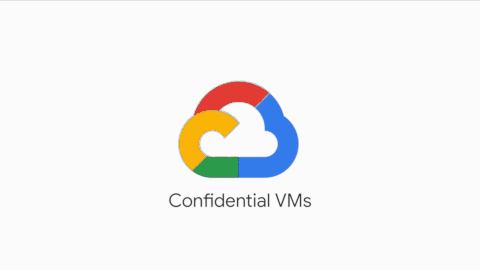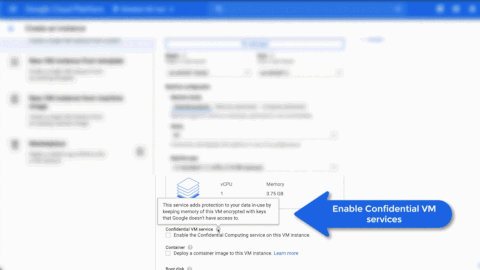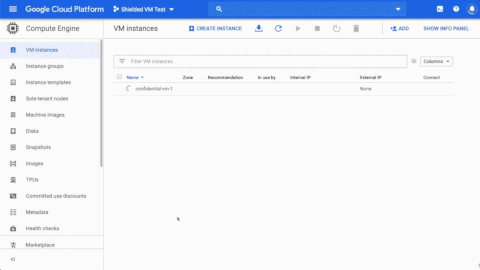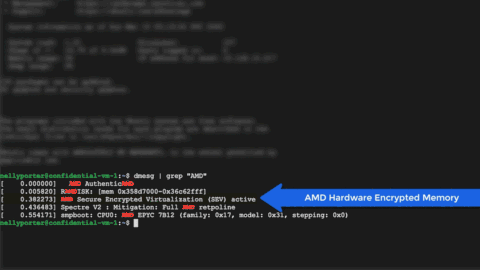
Privacidade incomparável: os clientes podem proteger a confidencialidade de seus dados sensíveis na nuvem, mesmo durante o processamento. As VMs Confidenciais utilizam a função de Virtualização Encriptada Segura (SEV) de segunda geração dos processadores AMD EPYC. Seus dados permanecem criptografados durante o uso, indexação, consulta e treinamento. As chaves de criptografia são geradas no hardware separadamente para cada máquina virtual e nunca deixam o hardware.
Inovações aprimoradas: a computação confidencial pode abrir cenários de processamento que antes eram impossíveis. As empresas agora podem compartilhar conjuntos de dados secretos e colaborar em pesquisas na nuvem, mantendo a confidencialidade.
Confidencialidade para cargas de trabalho 'portadas': nosso objetivo é simplificar a computação confidencial. A transição para as VMs Confidenciais é perfeitamente integrada — todas as cargas de trabalho no GCP, executando em máquinas virtuais, podem migrar para VMs Confidenciais. É simples — basta marcar uma 'caixa'.
Proteção contra ameaças avançadas: a computação confidencial é construída sobre a proteção das VMs Blindadas contra rootkits e bootkits, ajudando a garantir a integridade do sistema operacional escolhido para executar na VM Confidencial.
Introdução às VMs Confidenciais
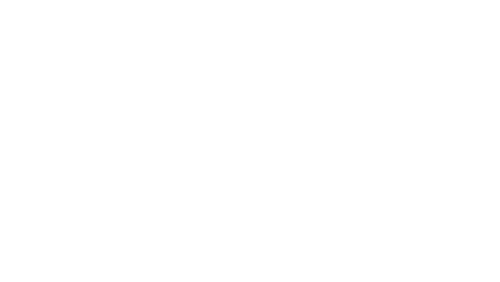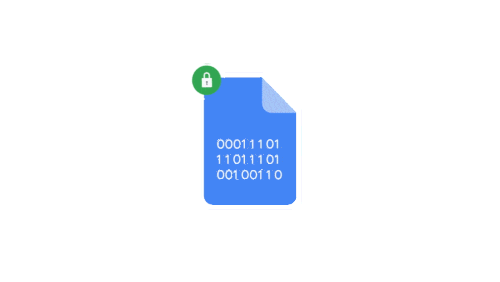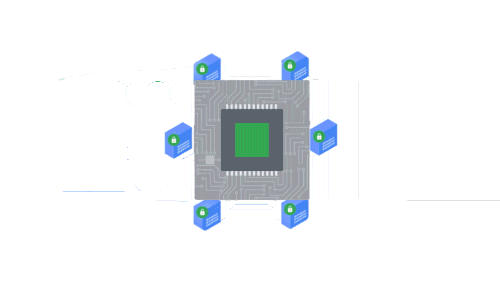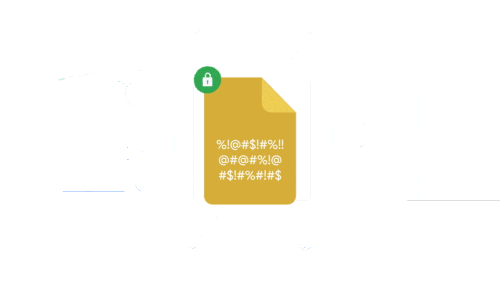
As VMs confidenciais operam em máquinas virtuais N2D, que são executadas em processadores AMD EPYC de segunda geração. Com o recurso AMD SEV, alta performance para a maioria das tarefas computacionais exigentes é assegurada, mantendo a memória operacional da máquina virtual criptografada com uma chave única para cada máquina virtual, gerada e gerenciada pelo processador EPYC. As chaves são criadas pelo coprocessador AMD Secure Processor ao criar a máquina virtual, e estão exclusivamente nele, tornando-as inacessíveis tanto para o Google quanto para outras máquinas virtuais que operam no mesmo nó.
Além da criptografia de memória embutida, criamos VMs confidenciais sobre VMs blindadas, para garantir resiliência contra ataques à imagem do sistema operacional, verificação da integridade do firmware, arquivos binários do núcleo e drivers. As imagens oferecidas pelo Google incluem Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) e RHEL 8.2. Estamos trabalhando em Centos, Debian e outros para oferecer outras imagens de sistemas operacionais.
Trabalhamos em estreita colaboração com a equipe de engenheiros da AMD Cloud Solution para garantir que a criptografia da memória da máquina virtual não afete o desempenho. Adicionamos suporte a novos drivers OSS (nvme e gvnic) para lidar com solicitações ao subsistema de armazenamento e tráfego de rede com maior largura de banda do que os protocolos antigos. Isso garantiu que os indicadores de desempenho das VMs confidenciais estejam próximos aos de máquinas virtuais normais.
Graças ao Secure Encrypted Virtualization, embutido na segunda geração de processadores AMD EPYC, uma função de segurança de hardware inovadora é proporcionada, permitindo a proteção de dados em ambientes virtualizados. Para suportar as novas VMs confidenciais GCE N2D, trabalhamos com o Google para ajudar os clientes a proteger seus dados e garantir o desempenho de suas cargas de trabalho. Estamos muito felizes em ver que as VMs confidenciais demonstram o mesmo nível de alto desempenho para cargas variadas, semelhante ao das máquinas virtuais N2D padrão.
Raghu Nambiar, vice-presidente, Ecossistema de Data Centers, AMD
Uma tecnologia que muda as regras do jogo
A computação confidencial pode ajudar a transformar a forma como as empresas processam dados na nuvem, mantendo a confidencialidade e a segurança. Além de outras vantagens, as empresas poderão colaborar sem comprometer a privacidade dos conjuntos de dados. Tal colaboração pode levar, por sua vez, ao desenvolvimento de tecnologias e ideias ainda mais transformadoras, imagine, por exemplo, a possibilidade de criar vacinas rapidamente e tratar doenças como resultado dessa colaboração segura.
Estamos ansiosos para ver as oportunidades que essa tecnologia abre para a sua empresa. Veja , para saber mais.
P.S. Não é a primeira e, espero, não será a última vez que o Google lança uma tecnologia que muda o mundo. Assim como aconteceu recentemente com o Kubernetes. Nós, na medida do possível, apoiamos e divulgamos as tecnologias do Google - treinamos profissionais de TI na Rússia. Nossa empresa é uma das 3 Kubernetes Certified Service Provider e a única Kubernetes Training Partner na Rússia. Portanto, todas as primaveras e outonos realizamos intensivos de treinamento em Kubernetes. Os próximos intensivos ocorrerão de 28 a 30 de setembro e de 14 a 16 de outubro .
Fonte: habr.com
