

Independentemente da atividade da empresa, a segurança deve ser uma parte essencial do seu plano de segurança. Os serviços de resolução de nomes, que convertem nomes de nós de rede em endereços IP, são usados por literalmente todos os aplicativos e serviços na rede.
Se um invasor conseguir obter controle sobre o DNS da organização, ele poderá:
- transferir a si mesmo o controle sobre recursos acessíveis publicamente
- redirecionar e-mails recebidos, bem como requisições web e tentativas de autenticação
- criar e validar certificados SSL/TLS
Este guia aborda a segurança do DNS sob duas perspectivas:
- Realização de monitoramento constante e controle sobre o DNS
- Como novos protocolos de DNS, como DNSSEC, DOH e DoT, podem ajudar a proteger a integridade e a privacidade das requisições DNS transmitidas
O que é segurança do DNS?
O conceito de segurança do DNS inclui dois componentes importantes:
- Garantir a integridade e disponibilidade geral dos serviços DNS que convertem nomes de nós de rede em endereços IP
- Monitorar a atividade do DNS para identificar possíveis problemas de segurança em sua rede
Por que o DNS é vulnerável a ataques?
A tecnologia DNS foi criada nos primórdios da internet, muito antes que alguém começasse a pensar em segurança de rede. O DNS opera sem autenticação e criptografia, processando cegamente as requisições de qualquer usuário.
Devido a isso, existem diversas maneiras de enganar o usuário e falsificar informações sobre onde na verdade a conversão de nomes em endereços IP ocorre.
Segurança do DNS: questões e componentes
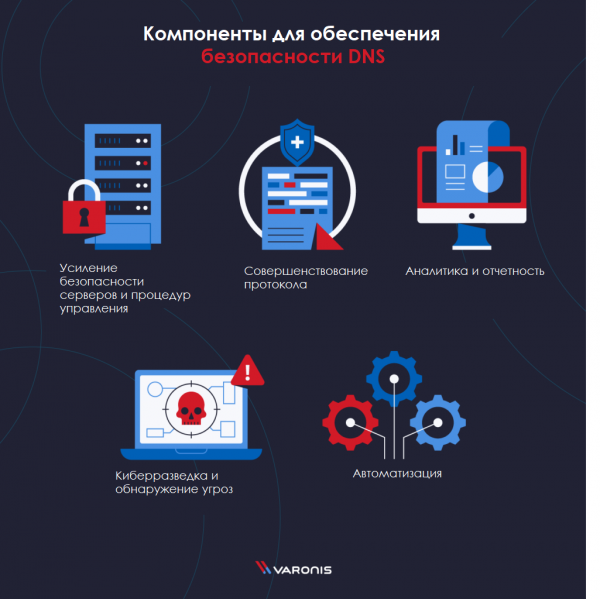
A segurança do DNS consiste em vários princípios fundamentais componentes, cada um dos quais deve ser considerado para garantir uma proteção abrangente:
- Fortalecimento da segurança dos servidores e dos procedimentos de gerenciamento: aumente o nível de proteção dos servidores e crie um modelo padrão de implantação
- Aprimoramento do protocolo: implemente DNSSEC, DoT ou DoH
- Análise e relatórios: adicione o registro de eventos DNS ao sistema SIEM para contexto adicional na investigação de incidentes
- Inteligência cibernética e detecção de ameaças: inscreva-se em um canal ativo para receber análises sobre ameaças
- Automatização: crie o maior número possível de cenários para automatizar processos
Os componentes de alto nível mencionados acima são apenas a ponta do iceberg da segurança DNS. Na próxima seção, abordaremos em detalhes opções de uso mais específicas e melhores práticas que você precisa conhecer.
Ataques DNS
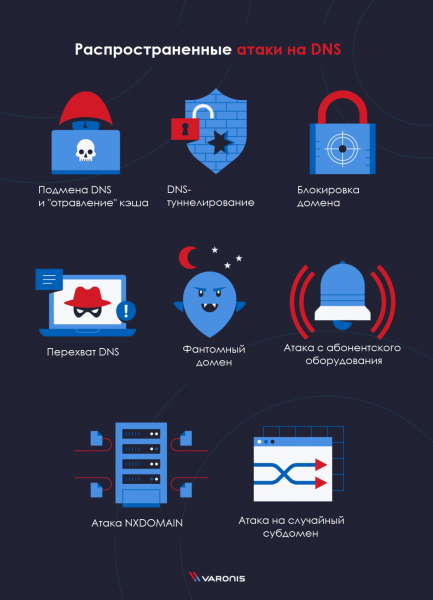
- : uso de vulnerabilidades do sistema para manipular o cache DNS com o objetivo de redirecionar usuários para outro lugar
- : geralmente usado para contornar medidas de proteção contra conexões remotas
- captura DNS: redirecionamento de tráfego DNS normal para outro servidor DNS de destino alterando o registrador de domínio
- ataque NXDOMAIN: realização de um ataque DDoS em um servidor DNS autoritativo enviando consultas de domínio inválidas para forçar uma resposta
- domínio fantasma: força o resolvedor DNS a aguardar uma resposta de domínios inexistentes, resultando em queda de desempenho
- ataque a subdomínio aleatório: hosts comprometidos e botnets realizam um ataque DDoS em um domínio ativo, mas concentram o fogo em subdomínios falsos para forçar o servidor DNS a realizar a busca de registros e assumir o controle do serviço
- bloqueio de domínio: representa o envio de um grande número de respostas de spam para bloquear recursos do servidor DNS
- ataque de botnet a partir de equipamentos de assinantes: um conjunto de computadores, modems, roteadores e outros dispositivos que concentram poder computacional em um site específico para sobrecarregá-lo com solicitações de tráfego
Ataques utilizando DNS
Ataques que, de alguma forma, utilizam DNS para atacar outros sistemas (ou seja, alterar registros DNS não é o objetivo final):
- Fast-Flux
- Redes Flux únicas
- Redes Flux duplas
Ataques DNS
Ataques em que o servidor DNS retorna o endereço IP desejado pelo agressor:
- Falsificação de DNS ou "envenenamento" de cache
- Captura DNS
O que é DNSSEC?
DNSSEC — módulos de segurança do serviço de nomes de domínio — são utilizados para verificar registros DNS sem a necessidade de conhecer informações genéricas para cada consulta específica de DNS.
DNSSEC usa chaves de assinatura digital (PKI) para confirmar se os resultados da consulta de nome de domínio foram recebidos de uma fonte autorizada.
A implementação do DNSSEC não é apenas uma das melhores práticas do setor, mas também ajuda de forma eficaz a evitar a maioria dos ataques ao DNS.
Princípio de funcionamento do DNSSEC
O DNSSEC funciona de forma semelhante ao TLS/HTTPS, utilizando pares de chaves pública e privada para assinar digitalmente os registros DNS. Uma visão geral do processo:
- Os registros DNS são assinados com um par de chaves privadas e públicas
- As respostas a consultas DNSSEC contêm o registro solicitado, bem como a assinatura e a chave pública
- Em seguida é utilizada para verificar a autenticidade do registro e da assinatura
Segurança do DNS e DNSSEC
O DNSSEC é uma ferramenta para verificar a integridade das consultas DNS. Não afeta a privacidade do DNS. Em outras palavras, o DNSSEC pode lhe dar confiança de que a resposta à sua consulta DNS não foi falsificada, mas qualquer invasor pode ver esses resultados na forma em que foram transmitidos a você.
DoT — DNS sobre TLS
O Transport Layer Security (segurança na camada de transporte, TLS) é um protocolo criptográfico para proteger informações transmitidas através de uma conexão de rede. Assim que uma conexão segura TLS é estabelecida entre cliente e servidor, os dados transmitidos são criptografados e nenhum intermediário consegue visualizá-los.
é mais frequentemente usado como parte do HTTPS (SSL) no seu navegador web, pois as consultas são enviadas a servidores HTTP seguros.
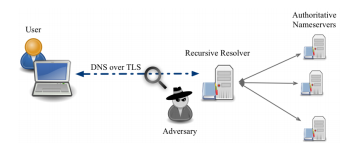
DNS-over-TLS (DNS sobre TLS, DoT) utiliza o protocolo TLS para criptografar o tráfego UDP de consultas DNS regulares.
A criptografia dessas consultas em texto simples ajuda a proteger os usuários ou aplicativos que realizam consultas contra vários ataques.
- MitM, ou "homem no meio": sem criptografia, um sistema intermediário entre o cliente e o servidor DNS autoritativo pode potencialmente enviar ao cliente, em resposta à consulta, informações falsas ou perigosas.
- Espionagem e rastreamento: sem a criptografia das consultas, sistemas intermediários podem facilmente visualizar quais sites um usuário ou aplicativo específico está acessando. Embora não seja possível saber a página específica visitada em um site apenas pelo DNS, o simples conhecimento dos domínios solicitados é suficiente para formar um perfil do sistema ou de um indivíduo.
Fonte:
DoH — DNS sobre HTTPS
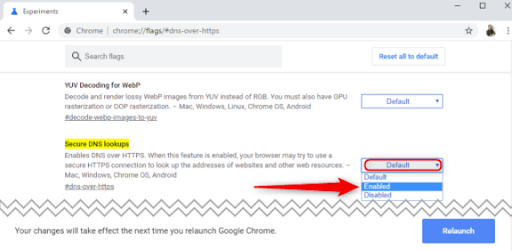
DNS sobre HTTPS (DNS sobre HTTPS, DoH) é um protocolo experimental promovido em conjunto pela Mozilla e pelo Google. Seus objetivos são semelhantes aos do protocolo DoT — reforçar a privacidade das pessoas na internet por meio da criptografia de solicitações e respostas DNS.
As solicitações DNS padrão são transmitidas via UDP. Solicitações e respostas podem ser monitoradas usando ferramentas como . DoT criptografa essas solicitações, mas elas ainda são identificadas como um tráfego UDP bastante distinto na rede.
DoH usa uma abordagem diferente e transmite solicitações criptografadas para a resolução de nomes de nós de rede através de conexões HTTPS, que na rede parecem como qualquer outra solicitação da web.
Essa diferença tem consequências significativas tanto para administradores de sistemas quanto para o futuro da resolução de nomes.
- A filtragem de DNS é uma maneira comum de filtrar o tráfego da web para proteger os usuários contra ataques de phishing, sites que disseminam malware ou outras atividades potencialmente perigosas na internet em redes corporativas. O protocolo DoH contorna esses filtros, potencialmente expondo usuários e redes a maiores riscos.
- No modelo atual de resolução de nomes, cada dispositivo na rede recebe de alguma forma as solicitações DNS de um mesmo local (do servidor DNS especificado). DoH e, em particular, sua implementação no Firefox, mostram que isso pode mudar no futuro. Cada aplicativo em um computador pode buscar dados de diferentes fontes de DNS, o que complica significativamente a resolução de problemas, a garantia de segurança e a modelagem de riscos.
Fonte:
Qual é a diferença entre DNS sobre TLS e DNS sobre HTTPS?
Comecemos com DNS sobre TLS (DoT). O foco aqui está em manter o protocolo DNS original inalterado, mas transmiti-lo de forma segura por um canal protegido. DoH, por outro lado, coloca o DNS em um formato HTTP antes de executar as solicitações.
Alertas de monitoramento DNS
A capacidade de monitorar efetivamente o tráfego DNS em sua rede em busca de anomalias suspeitas é crucial para a detecção precoce de invasões. Usar uma ferramenta como o Varonis Edge permitirá que você fique a par de todas as métricas importantes e crie perfis para cada conta em sua rede. Você pode configurar a geração de alertas com base em uma combinação de ações que ocorrem durante um determinado período de tempo.
O monitoramento de alterações no DNS, localizações das contas, bem como os fatos de primeiro uso e de acesso a dados confidenciais, assim como a atividade fora do horário de expediente — são apenas alguns indicadores que podem ser correlacionados para formar uma visão mais abrangente da detecção.
Fonte: habr.com
