

Independentemente de quantas vezes se desmistificam os mitos e lendas que cercam a conformidade com a Lei 152-FZ, algo sempre fica de fora. Hoje, queremos discutir nuances que nem sempre são óbvias e com as quais tanto grandes empresas quanto pequenos negócios podem se deparar:
as sutilezas da classificação de Dados Pessoais (DP) por categorias — quando um pequeno e-commerce coleta dados que pertencem a uma categoria especial, mesmo sem saber;
onde é possível armazenar backups dos DP coletados e realizar operações sobre eles;
quais as diferenças entre um certificado e um laudo de conformidade, quais documentos solicitar ao provedor e tudo mais relacionado.
Por fim, vamos compartilhar nossa própria experiência com o processo de certificação. Vamos lá!
O especialista neste artigo será Alexey Afanasev, especialista em questões de segurança da informação de provedores de nuvem "IT-GRAD" e #CloudMTS (parte do grupo MTS).
Sutilezas da Classificação
Frequentemente nos deparamos com o desejo do cliente de definir rapidamente, sem auditoria do Sistema de Informação, o nível de proteção necessário para os Dados Pessoais. Alguns materiais na internet sobre esse tema transmitem uma falsa impressão de que essa é uma tarefa simples e que é difícil cometer um erro.
Para determinar o Nível de Segurança, é necessário entender quais dados serão coletados e processados pelo Sistema de Informação do cliente. Às vezes, é complicado definir claramente os requisitos de proteção e a categoria de Dados Pessoais com os quais o negócio trabalha. Os mesmos tipos de dados pessoais podem ser avaliados e classificados de maneiras completamente diferentes. Portanto, em alguns casos, a opinião da empresa pode divergir da opinião do auditor ou até mesmo do fiscalizador. Vamos ver alguns exemplos.
Frota. À primeira vista, parece um tipo de negócios bastante tradicional. Muitas frotas operam há décadas, e seus proprietários contratam pessoas físicas ou jurídicas. Em geral, os dados dos funcionários caem sob as exigências da UZ-4. No entanto, para trabalhar com motoristas, não basta coletar dados de cadastro; é necessário realizar controle médico nas dependências da frota antes do início do turno, e as informações coletadas nesse processo já são consideradas dados médicos – ou seja, dados pessoais de categoria especial. Além disso, a frota pode solicitar atestados que serão armazenados no dossiê do motorista. Um scan desse atestado em formato eletrônico contém dados sobre a saúde, dados pessoais de categoria especial. Portanto, a UZ-4 já não é suficiente; é necessário, no mínimo, a UZ-3.
Loja virtual. À primeira vista, os nomes, e-mails e telefones coletados parecem se enquadrar em uma categoria pública. No entanto, se seus clientes indicarem preferências gastronômicas, como halal ou kosher, essas informações podem ser vistas como dados sobre afiliações e crenças religiosas. Assim, durante uma auditoria ou outras atividades de controle, o auditor pode classificar os dados que você coleta como pertencentes à categoria especial de PDn. Se a loja virtual coletasse informações sobre a preferência do cliente por carne ou peixe, esses dados poderiam ser classificados como outros PDn. A propósito, o que fazer com os vegetarianos? Pois isso também pode ser considerado uma crença filosófica, que é categorizada como especial. Mas, por outro lado, isso pode ser apenas a posição de uma pessoa que excluiu carne da sua dieta. Infelizmente, não há uma tabela que defina de forma inequívoca a categoria de PDn em situações tão "delicadas".
Agência de publicidade usando qualquer serviço de nuvem ocidental para processar os dados públicos de seus clientes — nomes, endereços de e-mail e telefones. Esses dados pessoais, sem dúvida, se enquadram na categoria de dados pessoais. Surge a questão: é legal realizar tal processamento? É possível transferir esses dados sem anonimização para fora da Rússia, por exemplo, armazenar backups em nuvens estrangeiras? Claro que é. A agência tem o direito de armazenar esses dados fora da Rússia, no entanto, a coleta inicial, de acordo com nossa legislação, deve ser realizada no território da Rússia. Se você está fazendo backup dessas informações, calculando estatísticas com base nelas, conduzindo pesquisas ou realizando outras operações, tudo isso pode ser feito também em recursos ocidentais. O ponto chave do ponto de vista legal é onde ocorre a coleta de dados pessoais. Portanto, é importante não confundir a coleta inicial e o processamento.
Como se pode ver nesses breves exemplos, nem sempre trabalhar com dados pessoais é claro e simples. Não é apenas necessário saber que você está lidando com eles, mas também ser capaz de classificá-los corretamente, entender como o sistema de informação funciona para determinar corretamente o nível de segurança exigido. Em alguns casos, pode haver a questão de qual volume de dados pessoais é realmente necessário para a operação da organização. É possível abrir mão dos dados mais "sérios" ou simplesmente desnecessários? Além disso, o regulador recomenda anonimizar os dados pessoais sempre que possível.
Como nos exemplos acima, às vezes pode-se deparar com o fato de que as autoridades de verificação interpretam os dados pessoais coletados de maneira um pouco diferente do que você mesmo os avaliou.
Claro que você pode contar com a ajuda de um auditor ou integrador de sistemas, mas o "ajudante" será responsável pelas decisões tomadas em caso de verificação? Vale ressaltar que a responsabilidade recai sempre sobre o proprietário do sistema de informações de dados pessoais — operador de dados pessoais. É por isso que, quando uma empresa realiza tais obras, é importante recorrer a grandes players no mercado desses serviços, como empresas que realizam trabalhos de certificação. Empresas certificadoras têm vasta experiência na realização desse tipo de trabalho.
Opções para construção de sistemas de informações de dados pessoais
A construção de uma IGC não é apenas uma questão técnica, mas também, em grande parte, jurídica. O diretor de TI ou o diretor de segurança deve obrigatoriamente consultar um advogado. Como na empresa nem sempre há um especialista com o perfil necessário, vale a pena considerar auditores consultores. Muitos pontos escorregadios podem não ser de forma alguma óbvios.
A consulta permitirá determinar com quais dados pessoais você está lidando e qual nível de proteção eles requerem. Consequentemente, você terá uma noção do sistema de informação que precisa ser criado ou complementado com meios de proteção e documentação.
Frequentemente, a escolha para a empresa se resume a duas opções:
Construir um sistema correspondente em suas soluções de software e hardware, possivelmente em seu próprio servidor.
Recorrer a um provedor de nuvem e escolher uma solução elástica, já atestada, como um ‘servidor virtual’.
A maioria dos sistemas que processam dados pessoais utiliza uma abordagem tradicional, que, do ponto de vista dos negócios, é difícil de considerar leve e bem-sucedida. Ao escolher essa opção, é preciso compreender que o projeto técnico incluirá a descrição do equipamento, abrangendo soluções de software e hardware e plataformas. Assim, você enfrentará as seguintes dificuldades e limitações:
dificuldade de escalabilidade;
longo prazo de implementação do projeto: é necessário escolher, comprar, instalar, configurar e descrever o sistema;
uma quantidade enorme de ‘trabalho burocrático’, como exemplo — desenvolvimento de um pacote completo de documentação para toda a IGC.
Além disso, o negócio, como regra, se aprofunda apenas no ‘nível superior’ de seu sistema — nas aplicações empresariais utilizadas. Em outras palavras, a equipe de TI é qualificada em sua área específica. Falta uma compreensão de como todos os ‘níveis inferiores’ funcionam: meios de proteção de software e hardware, sistemas de armazenamento, backup e, claro, como configurar os meios de proteção de acordo com todos os requisitos, construindo a parte ‘física’ da configuração. É importante entender que este é um vasto campo de conhecimento que está além do escopo do negócio do cliente. É justamente aqui que a experiência do provedor de nuvem, que oferece um ‘servidor virtual’ atestado, pode ser útil.
Por sua vez, os provedores de nuvem possuem uma série de vantagens que, sem exagero, podem atender a 99% das necessidades de negócios em relação à proteção de dados pessoais:
os custos de capital se transformam em custos operacionais;
o provedor garante um nível necessário de segurança e disponibilidade com base em uma solução padrão comprovada;
não é necessário manter uma equipe de especialistas para garantir o funcionamento do sistema de proteção de dados pessoais no nível de 'hardware';
os provedores oferecem soluções muito mais flexíveis e elásticas;
os especialistas do provedor possuem todas as certificações necessárias;
compliance não é inferior ao que se obtém ao construir uma arquitetura própria, considerando as exigências e recomendações dos reguladores.
O antigo mito de que dados pessoais não podem ser armazenados nas nuvens ainda é extremamente popular. Ele é verdade apenas em parte: os dados pessoais realmente não podem ser colocados em qualquer nuvem. É necessário cumprir algumas medidas técnicas, utilizando soluções certificadas específicas. Se o provedor atender a todos os requisitos legais, os riscos associados à violação de dados pessoais são minimizados. Muitos provedores têm uma infraestrutura separada para o processamento de dados pessoais de acordo com a Lei 152-FZ. No entanto, a escolha do fornecedor também deve ser feita com conhecimento de certos critérios, os quais abordaremos a seguir.
Os clientes frequentemente chegam até nós com algumas preocupações sobre o armazenamento de dados pessoais na nuvem do provedor. Bem, vamos discutir isso imediatamente.
Os dados podem ser roubados durante a transmissão ou migração
Não há motivo para temer isso — o provedor oferece ao cliente a criação de um canal seguro de transmissão de dados, construído sobre soluções certificadas, com medidas reforçadas de autenticação para contrapartes e funcionários. Resta escolher os métodos de proteção adequados e implementá-los no relacionamento com o cliente.
Chegarão com um show de máscaras e levarão/selarão/desligarão o servidor
É compreensível que os clientes temam que seus processos de negócios sejam interrompidos devido à falta de controle sobre a infraestrutura. Geralmente, isso é uma preocupação para aqueles cujos servidores estavam anteriormente em pequenos data centers, e não em centros de dados especializados. Na realidade, os data centers são equipados com modernos meios de proteção física e da informação. Qualquer operação em um desses data centers é praticamente impossível sem justificativas adequadas e documentação, e tais atividades requerem a observância de uma série de procedimentos. Além disso, a remoção do seu servidor do data center pode afetar outros clientes do provedor, e isso definitivamente não é desejado. Além disso, ninguém poderá apontar especificamente para
Hackers invadirão a nuvem e roubarão dados
A internet e a imprensa impressa estão repletas de manchetes sobre como mais uma nuvem foi vítima de cibercriminosos, resultando no vazamento de milhões de registros de dados pessoais. Na maioria esmagadora dos casos, as vulnerabilidades foram descobertas não do lado do provedor, mas nos sistemas das vítimas: senhas fracas ou até mesmo padrões, 'buracos' nos motores de sites e bases de dados, e a pura negligência dos negócios na escolha de medidas de proteção e na organização de procedimentos de acesso aos dados. Todas as soluções certificadas são verificadas em busca de vulnerabilidades. Nós também realizamos regularmente testes de penetração ‘de controle’ e auditorias de segurança, tanto internamente quanto com a ajuda de organizações externas. Para o provedor, isso é uma questão de reputação e do negócio como um todo.
O provedor / funcionários do provedor roubarão dados pessoais para fins de lucro
Este é um momento bastante sensível. Várias empresas do setor de segurança da informação "assustam" seus clientes e insistem que "funcionários internos são mais perigosos que hackers externos". Isso pode ser verdade em alguns casos, mas não se pode construir um negócio sem confiança. De tempos em tempos surgem notícias sobre funcionários que vazam dados de clientes para criminosos, e a segurança interna às vezes é organizada muito pior do que a externa. É importante entender que qualquer grande provedor está extremamente desinteressado em cenários negativos. As ações dos funcionários do provedor são bem regulamentadas, com papéis e zonas de responsabilidade bem definidas. Todos os processos de negócios são estruturados de maneira que os casos de vazamento de dados são extremamente improváveis e sempre detectáveis pelos serviços internos, portanto, os clientes não precisam se preocupar com esse lado.
Você paga pouco porque está pagando pelos serviços com os dados do seu negócio.
Mais um mito: o cliente que aluga uma infraestrutura segura a um preço acessível, na verdade, está pagando por ela com seus dados – é assim que pensam frequentemente os especialistas que gostam de ler algumas teorias da conspiração antes de dormir. Em primeiro lugar, a possibilidade de realizar operações com seus dados além daquelas indicadas na autorização é praticamente nula. Em segundo lugar, um provedor adequado valoriza o relacionamento com você e sua reputação — além de você, ele tem muitos outros clientes. É mais provável que o contrário aconteça, onde o provedor protegerá avidamente os dados de seus clientes, que sustentam, entre outras coisas, seu negócio.
Escolhendo um provedor de nuvem para processamento de dados pessoais
Hoje em dia, o mercado oferece várias soluções para empresas que são operadoras de dados pessoais. Abaixo, apresentamos uma lista geral de recomendações para escolher a opção adequada.
O provedor deve estar disposto a assinar um contrato oficial que descreva as obrigações das partes, SLA e zonas de responsabilidade em relação ao processamento de dados pessoais. Na prática, entre você e o provedor, além do contrato de serviço, deve haver uma autorização para o processamento de dados pessoais. Em qualquer caso, é importante estudá-los cuidadosamente. É crucial entender a divisão de responsabilidades entre você e o provedor.
É importante que o segmento atenda às exigências e, portanto, tenha um certificado indicando um nível de segurança não inferior ao exigido pelo seu sistema de informação. Às vezes, os provedores publicam apenas a primeira página do certificado, que oferece poucas informações, ou fazem referência a auditorias ou conformidade, sem publicar o próprio certificado ("mas havia um menino?"). Vale a pena solicitá-lo — é um documento público que indica quem realizou a certificação, a validade, a localização da nuvem, etc.
O provedor deve fornecer informações sobre a localização de suas instalações (objetos de proteção), para que você possa controlar a localização de seus dados. Lembramos que a coleta inicial de dados pessoais deve ser realizada em território russo; portanto, no contrato/certificado, é desejável que os endereços dos centros de dados estejam visíveis.
O provedor deve utilizar sistemas de proteção de informações certificadas (SPIC) e sistemas de criptografia de informações (SKZI). Claro, a maioria dos provedores não divulga os meios técnicos de proteção e a arquitetura das soluções utilizadas. Mas você, como cliente, não pode deixar de saber sobre isso. Por exemplo, para conexão remota ao sistema de gestão (portal de gestão), é necessário utilizar meios de proteção. O provedor não poderá ignorar essa exigência e fornecerá a você (ou exigirá que você utilize) soluções certificadas. Teste os recursos e você entenderá imediatamente como tudo funciona.
É extremamente desejável que o provedor de nuvem ofereça serviços adicionais na área de segurança da informação. Isso pode incluir vários serviços: proteção contra ataques DDoS e WAF, serviço antivírus ou sandbox, etc. Tudo isso permitirá que você obtenha proteção como um serviço, sem se distrair com a construção de sistemas de proteção, e se concentre em aplicativos de negócios.
O provedor deve ser licenciado pela FSTEC e pela FSB. Normalmente, essas informações estão disponíveis diretamente no site. Certifique-se de solicitar esses documentos e verifique se os endereços dos serviços prestados, o nome da empresa do provedor, etc., estão corretos.
Vamos resumir. Alugar infraestrutura permitirá que você se livre do CAPEX e mantenha sob sua responsabilidade apenas os aplicativos de negócios e os próprios dados, enquanto o peso da certificação de hardware e software é transferido para o provedor.
Como nós passamos pela certificação
Recentemente, nós concluímos com sucesso a reavaliação da infraestrutura da "Nuvem Segura FZ-152" para conformidade com os requisitos para o tratamento de dados pessoais. O trabalho foi realizado pelo "Centro Nacional de Certificação".
Atualmente, a "Nuvem Segura FZ-152" está certificada para hospedar sistemas de informação que participam do processamento, armazenamento ou transmissão de dados pessoais (ISPDP) de acordo com os requisitos do nível UZ-3.
O processo de certificação envolve a verificação da conformidade da infraestrutura do provedor de nuvem com o nível de proteção. O próprio provedor oferece serviços de IaaS e não é um operador de dados pessoais. O processo envolve a avaliação tanto de medidas organizacionais (documentação, ordens, etc.) quanto de medidas técnicas (configuração de ferramentas de proteção, etc.).
Não se pode chamá-lo de trivial. Embora a norma GOST para programas e metodologias de realização de eventos de certificação tenha sido estabelecida em 2013, programas rigorosos para objetos em nuvem ainda não existem. Os centros de certificação desenvolvem esses programas com base em sua própria experiência. Com a chegada de novas tecnologias, os programas se tornam mais complexos e são atualizados; portanto, o avaliador deve ter experiência com soluções em nuvem e entender as especificidades.
No nosso caso, o objeto de proteção consiste em duas localizações.
Os recursos em nuvem (servidores, sistemas de armazenamento, infraestrutura de rede, ferramentas de proteção, etc.) estão localizados diretamente no Data Center. Sem dúvida, esse Data Center virtual está conectado a redes públicas, portanto, deve-se cumprir certos requisitos de firewall, como o uso de firewalls certificados.
A segunda parte do objeto são as ferramentas de gerenciamento da nuvem. Estas são as estações de trabalho (postos de administração), a partir das quais é realizada a gestão do segmento protegido.
As localizações estão conectadas por meio de VPN-um canal baseado em SKZI.
Como as tecnologias de virtualização criam pressupostos para o surgimento de ameaças, também utilizamos ferramentas de proteção adicionais certificadas.
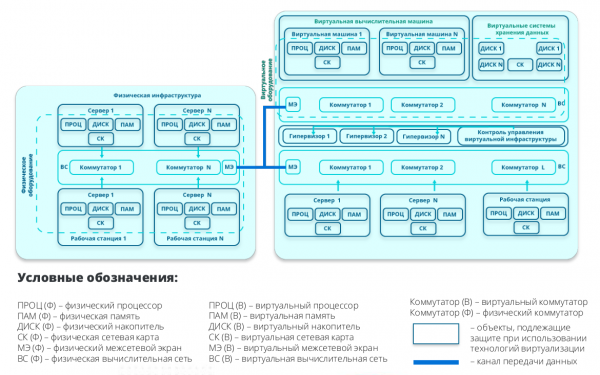 Diagrama estrutural "sob a perspectiva do avaliador"
Se o cliente precisa da certificação de seu IAPD, após a locação de IaaS, ele só precisará realizar uma avaliação do sistema de informações acima do nível do datacenter virtual. Este procedimento envolve a verificação da infraestrutura e do software utilizado. Como você pode se referir ao certificado do provedor em todas as questões de infraestrutura, restará apenas focar nas questões relacionadas ao software.
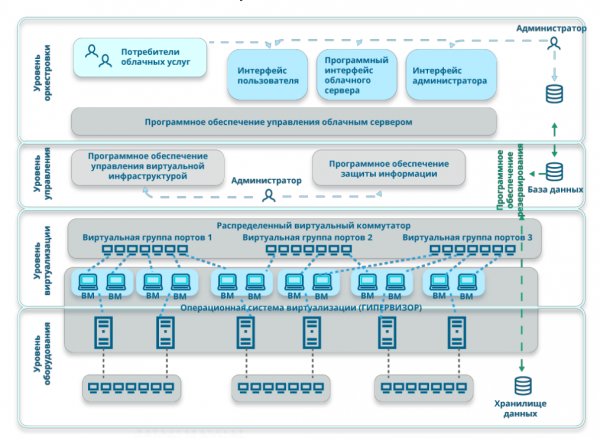 Divisão no nível de abstração
Em conclusão, apresentamos uma pequena lista de verificação para empresas que já trabalham com dados pessoais ou que estão apenas planejando. Então, como processar e não se queimar.
Para a auditoria e desenvolvimento de modelos de ameaças e infratores, convide um consultor experiente entre os laboratórios de certificação, que ajudará a elaborar os documentos necessários e levará você à fase das soluções técnicas.
Na fase de escolha do provedor de nuvem, preste atenção à presença do certificado. É bom se a empresa o tiver publicamente disponível em seu site. O provedor deve ser licenciado pela FSTEK e pela FSB, e o serviço oferecido deve ser certificado.
Certifique-se de que um contrato oficial será celebrado e que uma autorização para o processamento de dados pessoais será assinada. Com base nisso, você poderá realizar tanto a verificação de conformidade quanto a certificação do IAPD. Se essas atividades na fase do projeto técnico e criação da documentação técnico-projetual parecem onerosa, considere entrar em contato com empresas de consultoria externas entre os laboratórios de certificação.
Se você está preocupado com questões de processamento de dados pessoais, no dia 18 de setembro, nesta sexta-feira, ficaremos felizes em vê-lo em nosso webinar. .
Fonte: habr.com
