

Olá, Habr! Nos comentários de um dos nossos os leitores fizeram uma pergunta interessante: “Por que precisar de um pen drive com criptografia de hardware, quando temos o TrueCrypt?”, e até expressaram algumas preocupações sobre como “pode-se ter certeza de que não há backdoors no software e no hardware do pen drive Kingston?”. Nós respondemos de forma concisa a essas questões, mas depois decidimos que o tema merece uma análise mais aprofundada. É isso que vamos fazer neste post.
A criptografia de hardware AES, assim como a criptografia de software, existe há muito tempo, mas como exatamente ela protege dados importantes em pen drives? Quem certifica esses dispositivos e é possível confiar nessas certificações? Quem realmente precisa de pen drives “complexos”, se é possível usar programas gratuitos como o TrueCrypt ou BitLocker? Como você pode ver, o tema levantado nos comentários gera muitas perguntas. Vamos tentar resolver isso juntos.
Como a criptografia de hardware difere da de software?
No caso dos pen drives (assim como HDDs e SSDs), a criptografia de dados por hardware utiliza um chip especial localizado na placa do dispositivo. Ele contém um gerador de números aleatórios que cria chaves de criptografia. Os dados são criptografados automaticamente e decifrados instantaneamente após a inserção da senha do usuário. Nesse cenário, acessar os dados sem a senha é praticamente impossível.
Ao usar a criptografia de software, a “proteção” dos dados no dispositivo é garantida por um software externo, que atua como uma alternativa econômica aos métodos de criptografia de hardware. As desvantagens desse tipo de software podem incluir a simples necessidade de atualizações regulares para oferecer resistência às técnicas de hacking em constante evolução. Além disso, para a decodificação dos dados, são utilizadas as capacidades de processamento do computador (e não de um chip de hardware separado), e, na verdade, o nível de proteção do PC determina o nível de proteção do dispositivo.
A principal característica dos dispositivos com criptografia de hardware reside em um processador criptográfico separado, cuja presença indica que as chaves de criptografia nunca deixam a unidade USB, ao contrário das chaves de software, que podem ser temporariamente armazenadas na memória RAM do computador ou no disco rígido. Como a criptografia de software utiliza a memória do PC para armazenar o número de tentativas de login, ela não consegue evitar ataques de força bruta ao password ou chave. O contador de tentativas de login pode ser constantemente redefinido por um invasor até que o programa de quebra de senhas encontre a combinação correta.
A propósito…, nos comentários do artigo “”, os usuários também destacaram que, por exemplo, o programa TrueCrypt possui um modo portátil. No entanto, isso não é um grande benefício. O fato é que, nesse caso, o programa de criptografia é armazenado na memória do pen drive, o que o torna mais vulnerável a ataques.
Em resumo: a abordagem de software não fornece um nível de segurança tão alto quanto a criptografia AES. É, na verdade, uma proteção básica. Por outro lado, a criptografia de software para dados importantes ainda é melhor do que não ter nenhuma criptografia. E esse fato nos permite diferenciar claramente esses tipos de criptografia: a criptografia de hardware para pen drives é uma necessidade, especialmente para o setor corporativo (por exemplo, quando os funcionários da empresa usam dispositivos fornecidos no trabalho); enquanto a criptografia de software é mais adequada para necessidades pessoais.
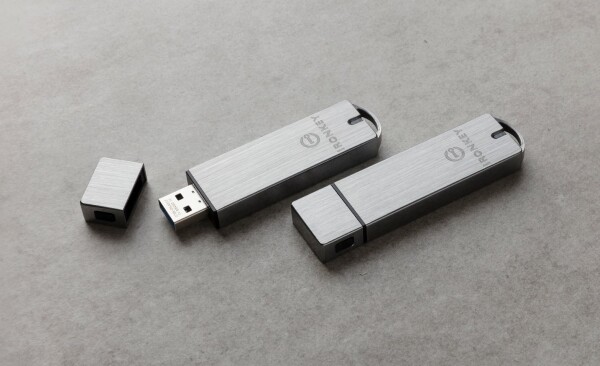
No entanto, a Kingston divide seus modelos de unidades (como o IronKey S1000) em versões Basic e Enterprise. Em termos de funcionalidade e características de proteção, elas são praticamente idênticas, mas a versão corporativa oferece a possibilidade de gerenciamento da unidade através do software SafeConsole/IronKey EMS. Com esse software, a unidade funciona com servidores de nuvem ou locais para a aplicação remota de políticas de proteção por senha e acesso. Os usuários têm a capacidade de recuperar senhas perdidas, enquanto os administradores podem reatribuir unidades não utilizadas para novas tarefas.
Como funcionam as unidades flash da Kingston com criptografia AES?
A Kingston utiliza criptografia de hardware AES-XTS de 256 bits (usando uma chave adicional de tamanho total) para todas as suas unidades seguras. Como já mencionamos anteriormente, as unidades flash contêm em sua base de componentes um chip separado para a criptografia e descriptografia de dados, que atua como um gerador de números aleatórios constantemente ativo.
Quando você conecta o dispositivo à porta USB pela primeira vez, o assistente de configuração inicial solicita que você defina uma senha mestra para acessar o dispositivo. Após a ativação da unidade, os algoritmos de criptografia começam automaticamente a funcionar de acordo com as preferências do usuário.
Assim, para o usuário, o princípio de funcionamento da unidade flash permanecerá o mesmo – ele ainda poderá baixar e armazenar arquivos na memória do dispositivo, como com uma unidade USB comum. A única diferença é que, ao conectar a unidade flash a um novo computador, você precisará inserir a senha definida para acessar suas informações.
Por que e para quem são necessárias unidades flash com criptografia de hardware?
Para organizações onde dados confidenciais fazem parte do negócio (seja em instituições financeiras, médicas ou governamentais), a criptografia é a forma mais confiável de proteção. A criptografia de hardware AES é uma solução escalável que pode ser utilizada por qualquer empresa: desde indivíduos e pequenas empresas até grandes corporações, além de organizações militares e governamentais. Se analisarmos essa questão de forma mais específica, o uso de pen drives criptografados é necessário:
- Para garantir a segurança dos dados confidenciais da empresa
- Para proteger as informações sobre os clientes
- Para proteger as empresas contra perda de receita e lealdade dos clientes
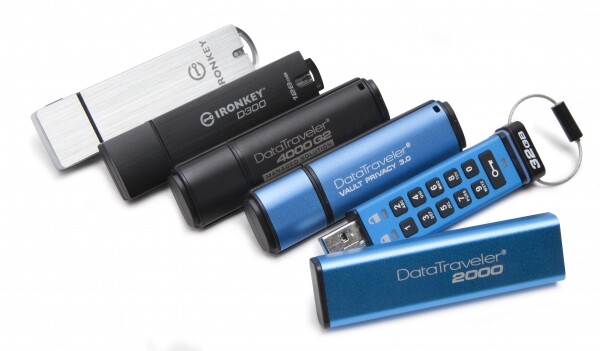
Vale ressaltar que alguns fabricantes de pen drives protegidos (incluindo a Kingston) oferecem soluções personalizadas para corporações, desenvolvidas de acordo com as necessidades e demandas dos clientes. Mas até as linhas de produção em massa (entre elas, os pen drives DataTraveler) desempenham suas funções de maneira excelente e podem garantir um nível de segurança corporativa.
1. Garantir a segurança dos dados confidenciais da empresa
Em 2017, um morador de Londres encontrou em um dos parques um pen drive que continha informações não criptografadas sobre a segurança do aeroporto de Heathrow, incluindo a localização das câmeras de vigilância e informações detalhadas sobre medidas de segurança em caso da chegada de dignitários. O pen drive também continha dados sobre passes eletrônicos e códigos de acesso a áreas restritas do aeroporto.
Analistas apontam a ciberanalfabetização dos funcionários das empresas como a causa de situações como essas, onde dados confidenciais podem ser vazados por negligência própria. Os pen drives com criptografia de hardware ajudam a mitigar esse problema, pois, em caso de perda desse dispositivo, o acesso aos dados não poderá ser obtido sem a senha master do mesmo funcionário do setor de segurança. Em qualquer caso, isso não elimina a necessidade de treinar os funcionários sobre o manuseio de pen drives, mesmo quando se trata de dispositivos protegidos por criptografia.
2. Proteger as informações sobre os clientes
Uma tarefa ainda mais importante para qualquer organização é cuidar dos dados dos clientes, que não devem estar expostos a riscos de comprometimento. Aliás, essa informação é frequentemente trocada entre vários setores de negócios e, geralmente, é de natureza confidencial: por exemplo, pode conter dados sobre transações financeiras, histórico médico, etc.
3. Proteção contra perda de receita e lealdade dos clientes
O uso de dispositivos USB com criptografia de hardware pode ajudar a evitar consequências devastadoras para as organizações. As empresas que violam a lei de proteção de dados pessoais podem ser multadas em grandes quantias. Portanto, é necessário questionar se vale a pena correr o risco de trocar informações sem a devida proteção.
Mesmo sem considerar as consequências financeiras, o tempo e os recursos gastos para corrigir falhas de segurança podem ser igualmente significativos. Além disso, se a violação de dados comprometer informações de clientes, a empresa arrisca a lealdade à marca, especialmente em mercados onde há concorrentes oferecendo produtos ou serviços semelhantes.
Quem garante a ausência de "backdoors" do fabricante ao usar pendrives com criptografia de hardware?
Na questão que levantamos, essa dúvida é, sem dúvida, uma das mais importantes. Entre os comentários sobre o artigo dos dispositivos Kingston DataTraveler, encontramos outra pergunta interessante: "Os seus dispositivos passam por auditoria de especialistas independentes?" Bem..., é um interesse bastante lógico: os usuários querem garantir que nossos pendrives USB não possuam falhas comuns, como criptografia fraca ou possibilidade de contornar a entrada de senha. E nesta parte do artigo, falaremos sobre os procedimentos de certificação que os pendrives Kingston passam antes de receberem o status de realmente seguros.
Quem garante a confiabilidade? A princípio, poderíamos facilmente dizer que, como a Kingston produziu, ela que garante. No entanto, tal afirmação seria incorreta, pois o fabricante é uma parte interessada. Portanto, todos os produtos passam por uma verificação de terceiros com uma análise independente. Em particular, os dispositivos da Kingston com criptografia de hardware (exceto o DTLPG3) participam do programa de validação de módulos criptográficos (Cryptographic Module Validation Program ou CMVP) e são certificados de acordo com o padrão federal de processamento de informações (Federal Information Processing Standard ou FIPS). Além disso, os dispositivos são certificados de acordo com os padrões GLBA, HIPAA, HITECH, PCI e GTSA.
1. Programa de validação de módulos criptográficos
O programa CMVP é um projeto conjunto do Instituto Nacional de Padrões e Tecnologia do Departamento de Comércio dos EUA e do Centro Canadense de Cibersegurança. O objetivo do projeto é estimular a demanda por dispositivos criptográficos testados e fornecer métricas de segurança para agências federais e setores regulados (como instituições financeiras e médicas) que são usados na aquisição de equipamentos.
As verificações dos dispositivos para conformidade com o conjunto de requisitos criptográficos e de segurança são realizadas por laboratórios independentes de criptografia e teste de segurança, acreditados pelo NVLAP (National Voluntary Laboratory Accreditation Program / "Programa Nacional de Acreditação Voluntária de Laboratórios"). Cada relatório de laboratório é verificado quanto à conformidade com o padrão federal de processamento de informações (FIPS) 140-2 e é validado pelo CMVP.
Os módulos confirmados como compatíveis com o padrão FIPS 140-2 são recomendados para uso por agências federais dos EUA e do Canadá até 22 de setembro de 2026. Após essa data, eles entrarão em uma lista arquivada, embora ainda possam ser utilizados. O recebimento de solicitações para validação de acordo com o padrão FIPS 140-3 foi encerrado em 22 de setembro de 2020. Após a conclusão das verificações, os dispositivos serão movidos para uma lista ativa de dispositivos testados e confiáveis por cinco anos. Se um dispositivo criptográfico não passar na verificação, seu uso em instituições governamentais dos EUA e do Canadá não é recomendado.
2. Quais são os requisitos de segurança impostos pela certificação FIPS?
Hackear dados mesmo de um disco criptografado não certificado é complicado e possível apenas para poucos, por isso, ao escolher um dispositivo de armazenamento para uso doméstico com certificação, não é necessário se preocupar em demasia. No entanto, no setor corporativo, a situação é diferente: ao escolher pen drives protegidos, as empresas frequentemente atribuem importância aos níveis de certificação FIPS. Contudo, nem todos têm uma compreensão clara do que esses níveis significam.
O padrão atual FIPS 140-2 define quatro níveis diferentes de segurança que os pen drives podem atender. O primeiro nível oferece um conjunto moderado de recursos de segurança. O quarto nível implica em requisitos rigorosos para a autotutela dos dispositivos. Os níveis dois e três fornecem uma gradação desses requisitos e representam um meio-termo.
- Primeiro nível de segurança: para pen drives certificados no primeiro nível, espera-se o uso de pelo menos um algoritmo de criptografia ou outra função de segurança.
- Segundo nível de segurança: aqui, o dispositivo deve não apenas fornecer proteção criptográfica, mas também registrar invasões não autorizadas no nível de firmware, caso alguém tente acessá-lo.
- Terceiro nível de segurança: prevê a prevenção de invasões por meio da destruição das 'chaves' de criptografia. Ou seja, é necessária uma resposta a tentativas de acesso não autorizado. O terceiro nível também garante um nível mais alto de proteção contra interferências eletromagnéticas: assim, não será possível acessar os dados do pen drive com dispositivos de invasão sem fio.
- Quarto nível de segurança: o nível mais alto, que exige proteção completa do módulo criptográfico, assegurando a máxima probabilidade de detecção e resistência a quaisquer tentativas de acesso não autorizado por parte de um usuário externo. Pen drives que recebem a certificação de quarto nível incluem também opções de proteção que impedem ataques por meio da alteração da tensão e da temperatura do ambiente.
De acordo com o padrão FIPS 140-2, os seguintes dispositivos Kingston estão certificados no nível três: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000 e IronKey D300. A principal característica desses dispositivos é a capacidade de responder a tentativas de acesso indevido: após 10 tentativas de senha incorretas, os dados no dispositivo serão destruídos.
O que mais as unidades flash Kingston podem fazer além da criptografia?
Quando se trata de segurança total dos dados, junto com a criptografia de hardware das unidades flash, soluções como antivírus integrados, proteção contra impactos externos, sincronização com nuvens pessoais e outros recursos que discutiremos a seguir são valiosos. Não há uma grande diferença entre as unidades flash com criptografia de software. O “diabo” está nos detalhes. E aqui estão eles.
1. Kingston DataTraveler 2000
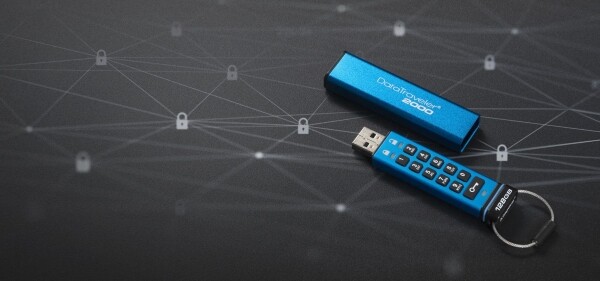
Vamos considerar, por exemplo, uma unidade USB . Esta é uma das unidades flash com criptografia de hardware, mas é a única com um teclado físico embutido no corpo. Esse teclado de 11 botões torna o DT2000 totalmente independente dos sistemas host (para usar o DataTraveler 2000, você deve pressionar o botão "Chave", inserir sua senha e pressionar o botão "Chave" novamente). Além disso, esta unidade tem uma classificação de proteção IP57 contra água e poeira (surpreendentemente, a Kingston não menciona isso em nenhum lugar, seja na embalagem ou nas especificações no site oficial).
Dentro do DataTraveler 2000, há uma bateria de polímero de lítio (com capacidade de 40 mAh), e a Kingston recomenda que os compradores conectem a unidade à porta USB por pelo menos uma hora antes de começar a usá-la, para que a bateria possa carregar. A propósito, em um dos materiais anteriores : não há motivos para preocupações – no carregador, a unidade flash não é ativada, pois não há solicitações ao controlador pelo sistema. Portanto, ninguém poderá roubar seus dados através de invasões sem fio.
2. Kingston DataTraveler Locker+ G3
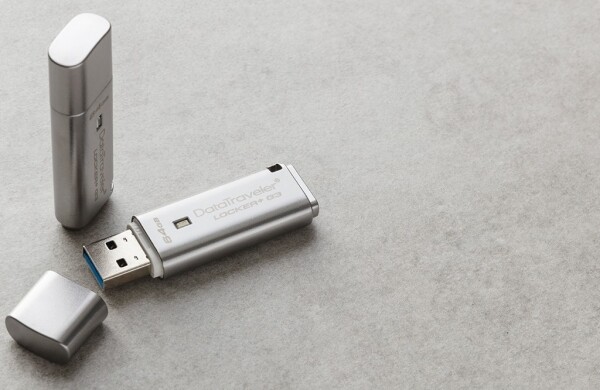
Falando sobre o modelo da Kingston – ele chama a atenção pela possibilidade de configurar o backup de dados da unidade flash para o armazenamento em nuvem do Google, OneDrive, Amazon Cloud ou Dropbox. A sincronização de dados com esses serviços também é prevista.
Uma das perguntas que recebemos dos leitores é: “Como posso recuperar dados criptografados do backup?”. É muito simples. O fato é que, durante a sincronização com a nuvem, as informações são descriptografadas, e a proteção do backup na nuvem depende das capacidades da própria nuvem. Portanto, esses procedimentos são realizados exclusivamente a critério do usuário. Sem sua permissão, não haverá extração de dados para a nuvem.
3. Kingston DataTraveler Vault Privacy 3.0
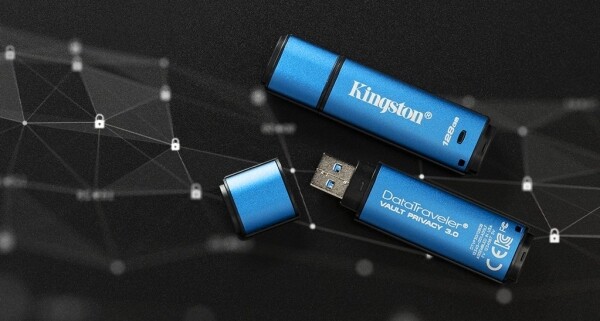
Aqui estão os dispositivos Kingston também vem com o antivírus Drive Security da ESET. Este último protege os dados contra a invasão de vírus, spyware, trojans, worms, rootkits e conexões a computadores de terceiros, por assim dizer, sem medo. O antivírus imediatamente alertará o proprietário do dispositivo sobre ameaças potenciais, caso sejam detectadas. Além disso, o usuário não precisa instalar software antivírus de forma independente ou pagar por essa opção. O ESET Drive Security já vem pré-instalado no pen drive com uma licença de cinco anos.
O Kingston DT Vault Privacy 3.0 foi desenvolvido e é direcionado principalmente a profissionais de TI. Ele permite que os administradores o usem como um dispositivo autônomo ou o adicionem como parte de uma solução de gerenciamento centralizado, além de poder ser usado para configurar ou redefinir senhas remotamente e gerenciar políticas de dispositivos. A Kingston até adicionou USB 3.0, que permite transferir dados protegidos muito mais rápido do que por USB 2.0.
No geral, o DT Vault Privacy 3.0 é uma ótima opção para o setor corporativo e organizações que exigem proteção máxima de seus dados. Também pode ser recomendado para todos os usuários que utilizam computadores em redes públicas.
Para mais informações sobre os produtos Kingston, entre em contato com .
Fonte: habr.com
