

Neste ano, muitas empresas apressaram a transição para o home office. Para alguns clientes, nós a organizar mais de cem postos de trabalho remotos em uma semana. Era importante fazer isso não só rapidamente, mas também com segurança. A tecnologia VDI foi fundamental: com ela, é possível implementar políticas de segurança em todos os postos de trabalho e se proteger contra vazamentos de dados.
Neste artigo, vou explicar como funciona nosso serviço de desktops virtuais baseado em Citrix VDI do ponto de vista da segurança da informação. Mostrarei o que fazemos para proteger as estações de trabalho dos clientes contra ameaças externas como ransomware ou ataques direcionados.
Quais problemas de segurança resolvemos
Destacamos algumas ameaças à segurança para o serviço. Por um lado, a estação de trabalho virtual corre o risco de ser infectada a partir do computador do usuário. Por outro lado, existe o perigo de sair da estação de trabalho virtual para o vasto universo da internet e baixar um arquivo infectado. Mesmo que isso aconteça, não deve afetar toda a infraestrutura. Portanto, ao criar o serviço, resolvemos várias questões:
- Proteção de toda a infraestrutura VDI contra ameaças externas.
- Isolamento dos clientes entre si.
- Proteção das próprias estações de trabalho virtuais.
- Conexão segura para usuários a partir de qualquer dispositivo.
O núcleo da proteção é o FortiGate – um firewall de nova geração da Fortinet. Ele controla o tráfego da infraestrutura VDI, garante uma infraestrutura isolada para cada cliente e protege contra vulnerabilidades do lado do usuário. Suas capacidades são suficientes para cobrir grande parte das questões de segurança da informação.
Mas se a empresa tiver requisitos de segurança especiais, oferecemos funcionalidades adicionais:
- Organizamos conexões seguras para trabalho a partir de computadores domésticos.
- Damos acesso para análise independente dos logs de segurança.
- Oferecemos o gerenciamento da proteção antivírus nas estações de trabalho.
- Protegemos contra vulnerabilidades de dia zero.
- Configuramos autenticação multifator para proteção adicional contra conexões não autorizadas.
Vou explicar em mais detalhes como resolvemos essas questões.
Como protegemos a infraestrutura e garantimos a segurança da rede
Segmentamos a parte da rede. No estande, destacamos um segmento de gerenciamento fechado para controlar todos os recursos. O segmento de gerenciamento não é acessível externamente: em caso de ataque ao cliente, os invasores não conseguirão acessá-lo.
A proteção é garantida pelo FortiGate. Ele combina funções de antivírus, firewall e sistema de prevenção de intrusões (intrusion prevention system, IPS).
Para cada cliente, criamos um segmento de rede isolado para desktop virtuais. Para isso, o FortiGate possui a tecnologia de domínios virtuais, ou VDOM. Ela permite dividir o firewall em várias entidades virtuais e atribuir a cada cliente seu próprio VDOM, que se comporta como um firewall separado. Também criamos um VDOM separado para o segmento de gerenciamento.
O esquema fica assim:
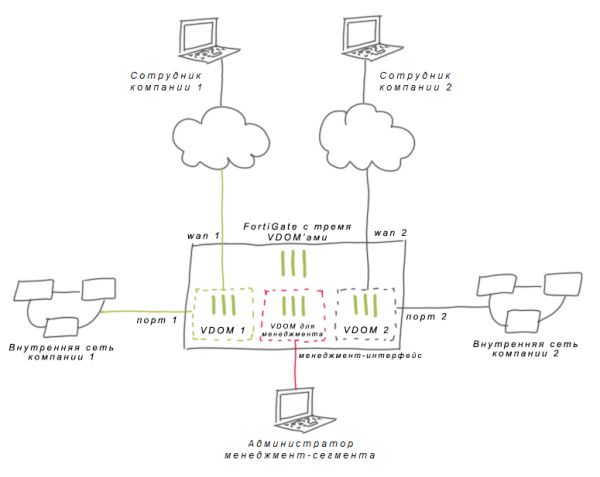
Entre os clientes não há conectividade de rede: cada um vive em seu VDOM e não influencia o outro. Sem essa tecnologia, precisaríamos dividir os clientes por regras de firewall, o que é arriscado devido ao fator humano. Pode-se comparar essas regras com uma porta que precisa ser constantemente fechada. No caso do VDOM, não deixamos "portas" abertas.
Em um VDOM separado, o cliente tem sua própria endereçamento e roteamento. Assim, a sobreposição de intervalos não se torna um problema para a empresa. O cliente pode atribuir os IPs necessários aos desktops virtuais. Isso é conveniente para grandes empresas que possuem seus próprios planos de IP.
Resolvemos as questões de conectividade com a rede corporativa do cliente. Uma tarefa à parte é a integração do VDI com a infraestrutura do cliente. Se a empresa mantém sistemas corporativos em nosso Data Center, podemos simplesmente estender um cabo de rede de seu equipamento até o firewall. Mas, mais frequentemente, lidamos com um local remoto – outro Data Center ou escritório do cliente. Nesse caso, planejamos uma troca segura com o local e construímos uma VPN site2site usando IPsec VPN.
Os esquemas podem variar conforme a complexidade da infraestrutura. Em alguns locais, basta conectar à rede de escritório do VDI – a roteação estática é suficiente. Em grandes empresas, há muitas redes que mudam constantemente; aqui, o cliente precisa de roteação dinâmica. Usamos diferentes protocolos: já tivemos casos com OSPF (Open Shortest Path First), túneis GRE (Generic Routing Encapsulation) e BGP (Border Gateway Protocol). O FortiGate suporta protocolos de rede em VDOMs separados, sem impacto em outros clientes.
É possível construir uma VPN GOST – criptografia baseada em ferramentas de criptografia certificadas pela FSB da Rússia. Por exemplo, utilizando soluções da classe KS1 em um ambiente virtual como o "C-Terra Gateway Virtual" ou PAC ViPNet, APKS "Continente", "C-Terra".
Configuramos Políticas de Grupo. Negociamos com o cliente as políticas de grupo que serão aplicadas no VDI. Aqui, os princípios de configuração não diferem das configurações de políticas no escritório. Configuramos a integração com o Active Directory e delegamos aos clientes o gerenciamento de algumas políticas de grupo. Os administradores do cliente podem aplicar políticas ao objeto Computador, gerenciar a unidade organizacional no Active Directory e criar usuários.
No FortiGate, para cada VDOM de cliente, escrevemos uma política de segurança de rede, definimos restrições de acesso e configuramos a verificação do tráfego. Usamos vários módulos do FortiGate:
- o módulo IPS verifica o tráfego em busca de malware e previne invasões;
- o antivírus protege as próprias estações de trabalho contra software malicioso e spyware;
- o filtro da web bloqueia o acesso a recursos não confiáveis e sites com conteúdo malicioso ou inaceitável;
- as configurações do firewall podem permitir que os usuários acessem a internet apenas em determinados sites.
Às vezes, o cliente deseja gerenciar o acesso dos funcionários aos sites por conta própria. Com mais frequência, esse pedido vem de bancos: os departamentos de segurança exigem que o controle de acesso permaneça do lado da empresa. Essas empresas monitoram o tráfego por conta própria e realizam alterações regulares nas políticas. Neste caso, todo o tráfego do FortiGate é direcionado para o cliente. Para isso, usamos uma conexão configurada com a infraestrutura da empresa. Após isso, o cliente configura suas próprias regras de acesso à rede corporativa e à internet.
Acompanhamos os eventos no estande. Junto com o FortiGate, utilizamos o FortiAnalyzer – coletor de logs da Fortinet. Com ele, olhamos todos os registros de eventos no VDI em um só lugar, identificamos ações suspeitas e rastreamos correlações.
Um dos nossos clientes utiliza produtos Fortinet em seu escritório. Para ele, configuramos a exportação de logs – assim, o cliente pode analisar todos os eventos de segurança para máquinas de escritório e desktops virtuais.
Como protegemos os desktops virtuais
Contra ameaças conhecidas. Se o cliente desejar gerenciar a proteção antivírus de forma independente, nós também instalamos o Kaspersky Security para ambientes virtuais.
Essa solução funciona bem na nuvem. Estamos acostumados a que o clássico antivírus Kaspersky seja uma solução 'pesada'. Ao contrário dele, o Kaspersky Security para ambientes virtuais não sobrecarrega as máquinas virtuais. Todas as bases de vírus estão no servidor, que emite veredictos para todas as máquinas virtuais do nó. No desktop virtual, instalado apenas um agente leve. Ele envia arquivos para verificação no servidor.
Essa arquitetura fornece ao mesmo tempo proteção de arquivos, proteção na internet, proteção contra ataques e não diminui o desempenho das máquinas virtuais. O cliente pode, ao mesmo tempo, adicionar exceções na proteção de arquivos. Nós ajudamos com a configuração básica da solução. Sobre suas particularidades, falaremos em um artigo separado.
Contra ameaças desconhecidas. Para isso, conectamos o FortiSandbox – 'sandbox' da Fortinet. Usamos como filtro para o caso de o antivírus passar uma ameaça de 'zero day'. Após o download do arquivo, primeiro o verificamos com o antivírus e depois o enviamos para a 'sandbox'. O FortiSandbox emula uma máquina virtual, executa o arquivo e observa seu comportamento: a quais objetos no registro ele acessa, se envia consultas externas e assim por diante. Se o arquivo se comportar de forma suspeita, a máquina virtual na sandbox é deletada e o arquivo malicioso não chega ao VDI do usuário.
Como configuramos uma conexão segura ao VDI
Verificamos a conformidade do dispositivo com os requisitos de segurança da informação. Desde o início do trabalho remoto, os clientes nos procuraram com pedidos: garantir um trabalho seguro para os usuários em seus computadores pessoais. Qualquer especialista em segurança da informação sabe que proteger dispositivos domésticos é difícil: não é possível instalar o antivírus necessário ou aplicar políticas de grupo, já que não se trata de equipamentos de escritório.
Por padrão, o VDI se torna uma 'camada' segura entre o dispositivo pessoal e a rede corporativa. Para proteger o VDI contra ataques a partir da máquina do usuário, desativamos a área de transferência e proibimos a passagem de USB. Mas isso não torna o próprio dispositivo do usuário seguro.
Resolvem o problema com o FortiClient. Esta é uma ferramenta para proteção de pontos finais (endpoint protection). Os usuários da empresa instalam o FortiClient em seus computadores pessoais e, com sua ajuda, conectam-se à área de trabalho virtual. O FortiClient resolve três tarefas de uma vez:
- torna-se uma 'janela única' de acesso para o usuário;
- verifica se há um antivírus e as últimas atualizações do sistema operacional no computador pessoal;
- constrói um túnel VPN para acesso seguro.
O funcionário obtém acesso apenas se passar pela verificação. Nesse caso, as próprias áreas de trabalho virtuais não estão disponíveis na internet, o que significa que estão melhor protegidas contra ataques.
Se a empresa deseja gerenciar sua própria proteção de endpoint, oferecemos o FortiClient EMS (Endpoint Management Server). O cliente pode configurar a varredura das áreas de trabalho e a prevenção de intrusões, além de formar uma lista branca de endereços.
Adicionamos fatores de autenticação. Por padrão, os usuários se autenticam através do Citrix Netscaler. Aqui também podemos aumentar a segurança com autenticação multifatorial baseada em produtos SafeNet. Este é um assunto que merece atenção especial, e também falaremos sobre isso em um artigo separado.
Esse tipo de experiência com diferentes soluções acumulamos ao longo do último ano. O serviço VDI é configurado individualmente para cada cliente, portanto, escolhemos as ferramentas mais flexíveis. Possivelmente, em breve, adicionaremos mais algumas coisas e compartilharemos nossa experiência.
No dia 7 de outubro às 17h00, meus colegas falarão sobre áreas de trabalho virtuais no webinar 'O VDI é necessário, ou como organizar o trabalho remoto?'
, se você quiser discutir quando a tecnologia VDI é adequada para uma empresa e quando é melhor usar outras abordagens.
Fonte: habr.com
