

Continuamos a apresentar o mundo que combate o phishing, estuda os fundamentos da engenharia social e não esquece de treinar sua equipe. Hoje, temos o produto Phishman como convidado. Este é um dos parceiros da TS Solution, oferecendo um sistema automatizado de testes e treinamento de funcionários. Breve descrição de seu conceito:
Identificação das necessidades de treinamento de funcionários específicos.
Cursos práticos e teóricos para colaboradores através do portal de aprendizagem.
Sistema de automação flexível.
Introdução ao produto
Empresa desenvolve software relacionado a sistemas de testes e treinamento de funcionários de grandes empresas na área de cibersegurança desde 2016. Entre os clientes estão representantes de várias indústrias: financeiras, seguradoras, comerciais, de commodities e gigantes industriais — de M.Video a Rosatom.
Soluções oferecidas
Phishman colabora com diversas empresas (desde pequenos negócios até grandes corporações), sendo suficiente ter inicialmente 10 funcionários. Vamos examinar a política de preços e licenciamento:
Para pequenas empresas:
A) — versão do produto para 10 a 249 funcionários, com preço inicial de licença a partir de 875 rublos. Contém os principais módulos: coleta de informações (envios de e-mails de phishing para teste), treinamento (3 cursos básicos de segurança da informação), automação (configuração do modo de teste geral).
B) — versão do produto para 10 a 999 funcionários, com preço inicial de licença a partir de 1120 rublos. Ao contrário da versão Lite, possui a possibilidade de sincronização com seu servidor AD corporativo; o módulo de treinamento contém 5 cursos.
Para grandes empresas:
A) — nesta solução, o número de funcionários não é limitado, garantindo um processo abrangente de conscientização sobre segurança da informação para empresas de todos os tamanhos, com a possibilidade de adaptar os cursos às necessidades do cliente e do negócio. A sincronização com sistemas AD, SIEM e DLP está disponível para coletar informações sobre os funcionários e identificar os usuários que necessitam de treinamento. Há suporte para integração com sistemas de aprendizado à distância (EAD) existentes, e a assinatura inclui 7 cursos básicos de segurança da informação, 4 avançados e 3 jogos. Também é suportada uma opção interessante para simular ataques de aprendizado usando dispositivos USB (flash drives).
B) — a versão ampliada inclui todas as opções do Enterprise, com a possibilidade de desenvolver conectores e relatórios personalizados (com a ajuda dos engenheiros da Phishman).
Assim, o produto pode ser ajustado de forma flexível às necessidades de negócios específicas e integrado a sistemas de aprendizado de segurança da informação já existentes.
Introdução ao sistema
Para escrever este artigo, criamos um layout com as seguintes características:
Ubuntu Server a partir da versão 16.04.
4 GB de RAM, 50 GB de espaço em disco rígido, processador com frequência a partir de 1 GHz ou superior.
Server Windows com funções de DNS, AD, MAIL.
No geral, o conjunto é padrão e não requer um grande gasto de recursos, ainda mais considerando que o servidor AD geralmente já está em uso. Durante a implementação, um contêiner Docker será instalado, que configurará automaticamente o acesso ao portal de gerenciamento e treinamento.
Sob o spoiler, um diagrama típico de rede com Fishman
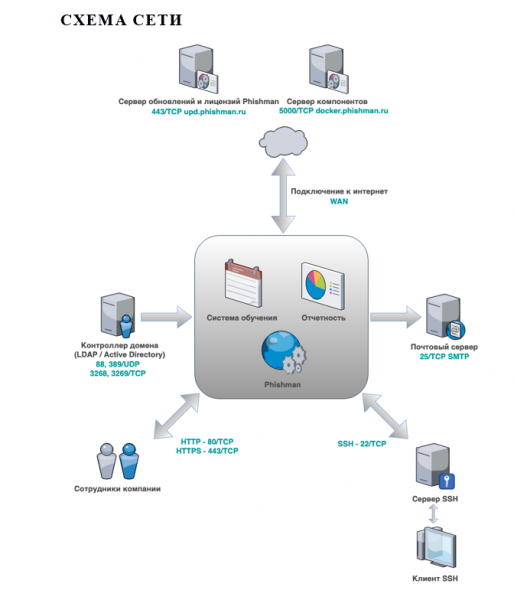 Diagrama típico de rede
Em seguida, vamos explorar a interface do sistema, as possibilidades de administração e, claro, as funções disponíveis.
Acesso ao portal de gerenciamento
O portal de administração da Phishman é utilizado para gerenciar a lista de departamentos e funcionários da empresa. Neste portal, são lançados ataques de envio de e-mails de phishing (no contexto de treinamento), e os resultados são gerados em relatórios. O acesso pode ser feito por endereço IP ou nome de domínio que você especifica ao implementar o sistema.
 Autenticação no portal Phishman
Na página inicial, você terá widgets convenientes com estatísticas sobre seus funcionários:
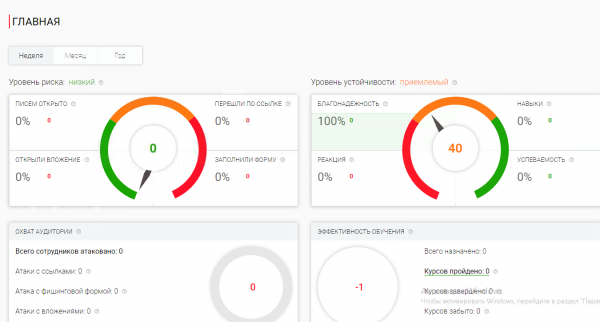 Página inicial do portal Phishman
Adicionando funcionários para interações
No menu principal, você pode acessar a seção “Funcionários”, onde está a lista de todos os colaboradores da empresa, organizada por departamentos (manualmente ou via AD). Nele estão disponíveis ferramentas para gerenciar seus dados e é possível estruturar conforme o quadro de funcionários.
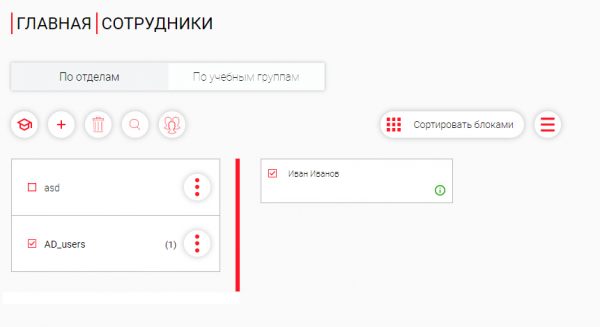 Painel de Controle de Usuários
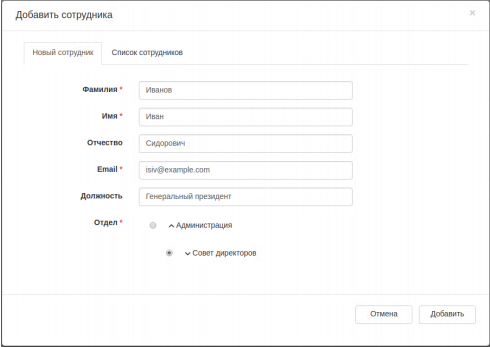 Cadastro de Funcionário
Opcional: a integração com AD está disponível, permitindo automatizar de forma conveniente o processo de treinamento de novos colaboradores e manter estatísticas gerais.
Início do treinamento dos colaboradores
Depois que você adiciona informações sobre os colaboradores da empresa, você pode enviá-los para cursos de treinamento. Quando isso pode ser útil:
novo colaborador;
treinamento programado;
curso urgente (quando há um evento que requer aviso).
A inscrição está disponível tanto para um colaborador individual quanto para todo o departamento.
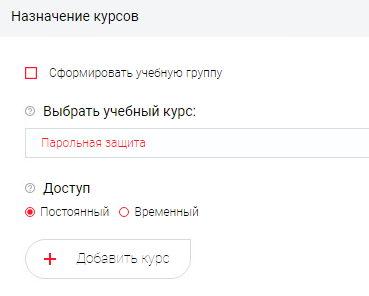 Formação de Curso de Treinamento
Onde as opções:
formar um grupo de treinamento (unir usuários);
escolha do curso de treinamento (número depende da licença);
acesso (permanente ou temporário com datas especificadas).
Importante!
Na primeira inscrição no curso, o colaborador receberá um e-mail com os dados de acesso ao Portal de Treinamento. A interface do convite - um template, disponível para alteração a critério do Cliente.
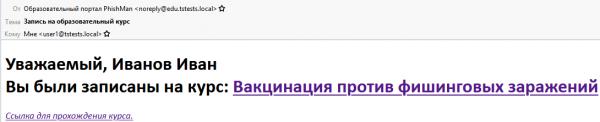 Exemplo de e-mail para convite ao treinamento
Se o colaborador clicar no link, ele será direcionado ao portal de treinamento, onde seu progresso será automaticamente registrado e exibido nas estatísticas do administrador Phishman.
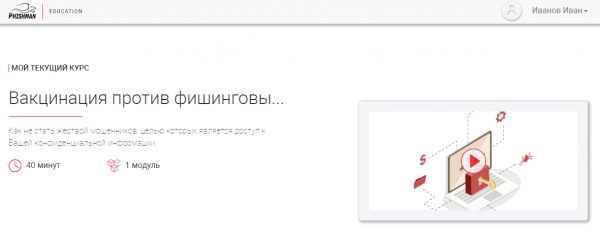 Exemplo de curso iniciado pelo usuário
Trabalho com Templates de Ataque
Templates permitem enviar campanhas de e-mail educacionais direcionadas, focando em engenharia social.
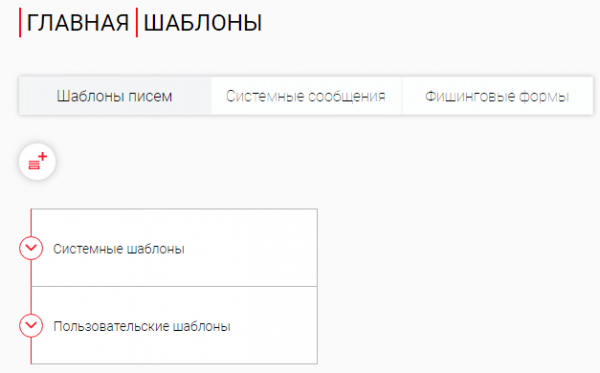 Seção ‘Templates’
Os templates estão organizados em categorias, por exemplo:
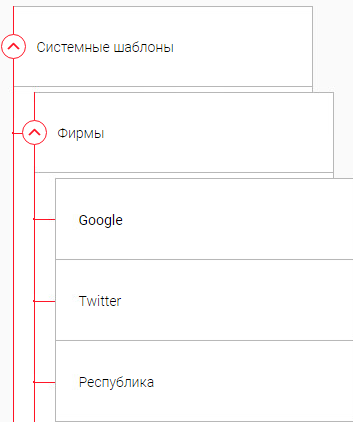 Aba de pesquisa de templates integrados de várias categorias
Sobre cada um dos templates prontos, há informações disponíveis, incluindo sobre sua eficácia.
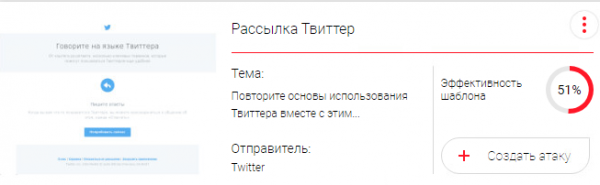 Exemplo de template ‘Envio de Twitter’
Também é importante mencionar a conveniente possibilidade de criar seus próprios templates: basta copiar o texto do e-mail, e ele será automaticamente convertido em código HTML.
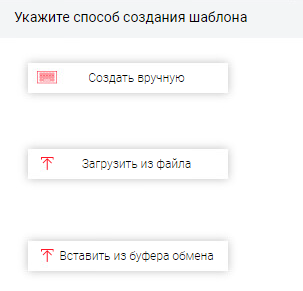
Nota:
se voltar ao conteúdo , então tivemos que manualmente selecionar um modelo para a preparação de um ataque de phishing. Na solução Enterprise do Phishman, existe uma grande quantidade de modelos integrados, e há suporte para ferramentas convenientes para criar os seus próprios. Além disso, o fornecedor apoia ativamente os clientes e pode ajudar na adição de modelos exclusivos, o que consideramos muitas vezes mais eficaz.
Configuração geral e assistência
Na seção ‘Configurações’, os parâmetros do sistema Phishman são alterados de acordo com o nível de acesso do usuário atual (devido a restrições de layout, não tivemos total acesso a eles).
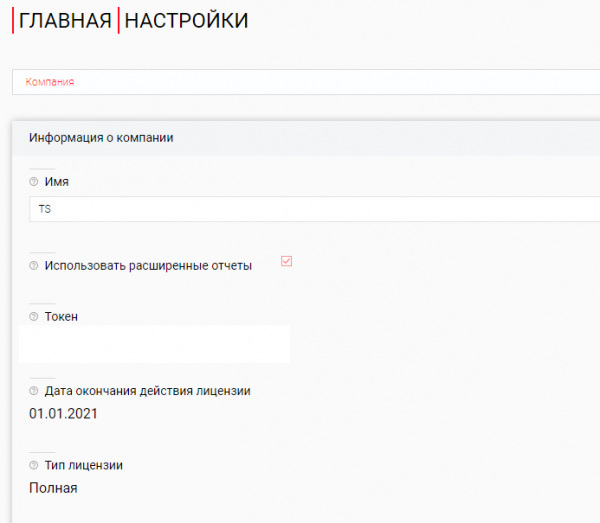 Interface da seção ‘Configurações’
Vamos listar brevemente as opções de configuração:
parâmetros de rede (endereço do servidor de correio, porta, criptografia, autenticação);
escolha do sistema de treinamento (suporta integração com outros LMS);
edição de modelos de envio e treinamento;
lista negra de endereços de e-mail (uma possibilidade importante para excluir a participação em campanhas de phishing, por exemplo, para os diretores da empresa);
gerenciamento de usuários (criação, edição de contas de acesso);
atualização (consultar o status e agendar).
Para os administradores, a seção ‘Ajuda’ será útil, pois há acesso ao manual do usuário com uma análise detalhada do funcionamento do Phishman, o endereço do serviço de suporte e informações sobre o estado do sistema.
 Interface da seção ‘Ajuda’
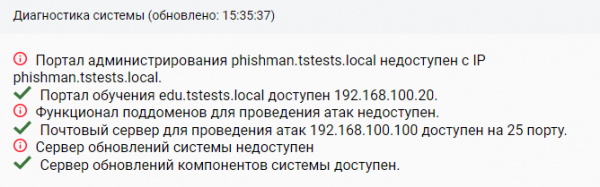 Informações sobre o estado do sistema
Ataques e treinamento
Após revisar as opções básicas e as configurações do sistema, faremos um ataque de treinamento, para isso abriremos a seção ‘Ataques’.
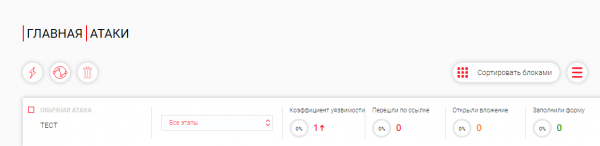 Interface do painel de controle ‘Ataques’
Nele podemos examinar os resultados de ataques já iniciados, criar novos, etc. Vamos descrever as etapas para iniciar uma campanha.
Iniciar ataque
1) Nomearemos o novo ataque como ‘vazamento de dados’.
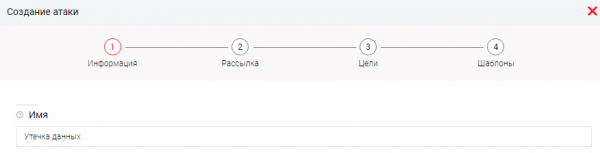
Definiremos as seguintes configurações:
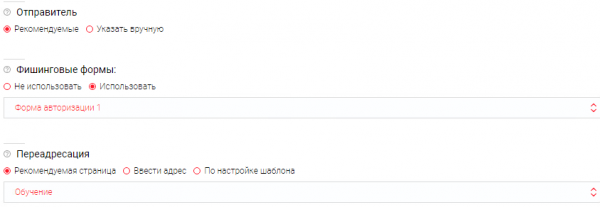
Onde:
Remetente → é indicado o domínio de envio (por padrão do fornecedor).
Formulários de phishing → são utilizados em modelos com o objetivo de coletar dados dos usuários, registrando apenas o fato da entrada, os dados não são salvos.
Redirecionamento → é indicado o redirecionamento para a página após o usuário acessar.
2) Na fase de envio, é indicado o modo de disseminação do ataque
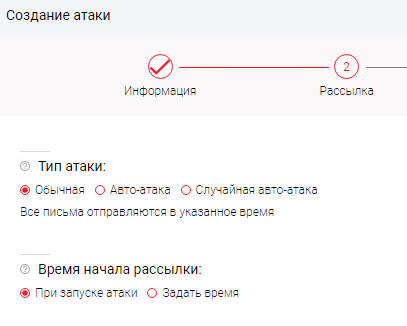
Onde:
Tipo de ataque → indica como e por quanto tempo o ataque ocorrerá. (a opção inclui um modo de envio irregular, etc.)
Hora de início do envio → indica a hora de início do envio de mensagens.
3) Na etapa "Objetivos", são indicados os funcionários por departamentos ou individualmente
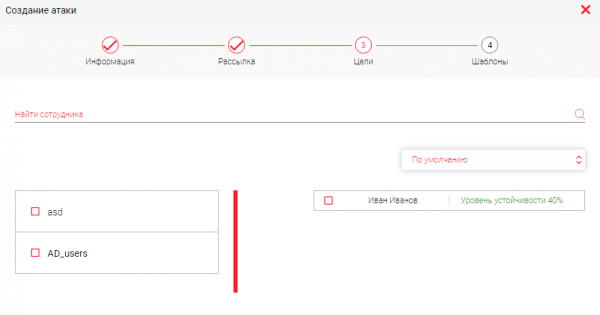
4) Depois, indicamos os modelos que utilizaremos para o ataque:
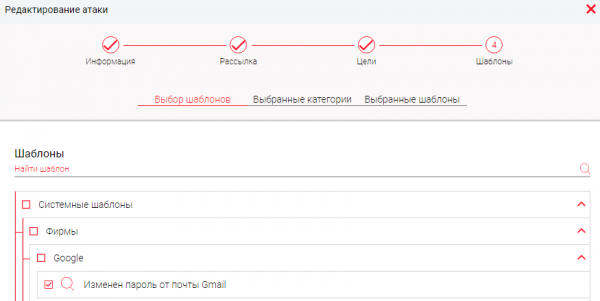
Portanto, para lançar o ataque, precisamos de:
a) criar um modelo de ataque;
b) indicar o modo de envio;
c) escolher os alvos;
d) definir o modelo de e-mail de phishing.
Verificação dos resultados do ataque
Inicialmente temos:
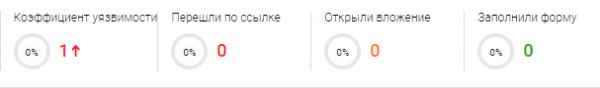
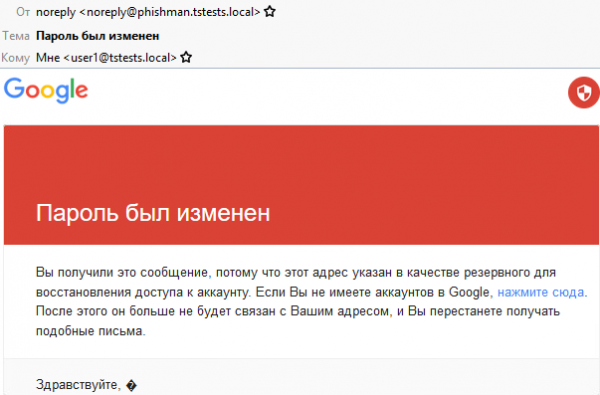
Do lado do usuário, uma nova mensagem de e-mail é visivelmente aparente:

Se for aberta:
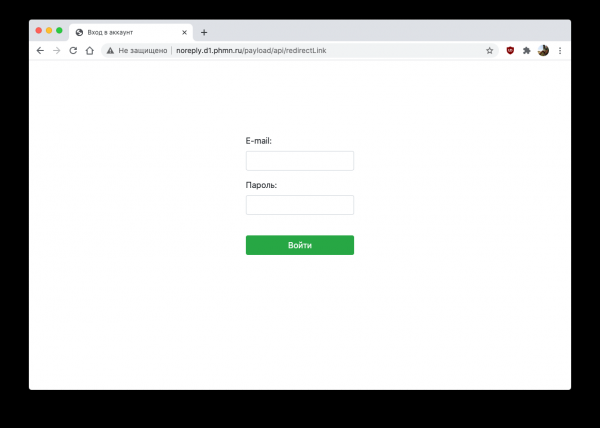
Se clicar no link, será solicitado que insira os dados do e-mail:
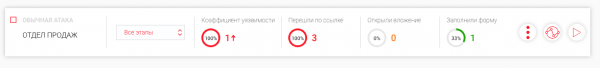
Ao mesmo tempo, acompanhamos a estatística do ataque:
Importante!
A política do Phishman segue rigorosamente as normas e códigos de ética, portanto os dados inseridos pelo usuário não são salvos em nenhum lugar, apenas o fato da violação é registrado.
Relatórios
Tudo que foi feito acima deve ser apoiado por várias estatísticas e informações gerais sobre o nível de preparo dos funcionários. Para monitoramento, existe uma seção separada 'Relatórios'.
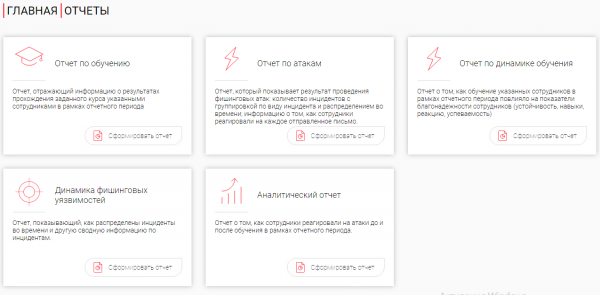
Ela inclui:
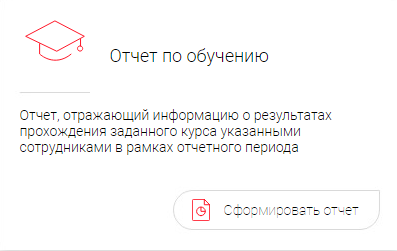
Relatório de treinamento, refletindo as informações sobre os resultados do curso durante o período de relatório.
Relatório de ataques, mostrando o resultado das tentativas de phishing (número de incidentes, distribuição ao longo do tempo, etc.).
Relatório sobre a dinâmica de aprendizado, mostrando o desempenho de seus funcionários.
Relatório sobre a dinâmica de vulnerabilidades a phishing (informações consolidadas sobre incidentes).
Relatório analítico (reação dos funcionários aos eventos antes/depois).
Trabalhando com o relatório
1) Vamos executar 'Gerar relatório'.
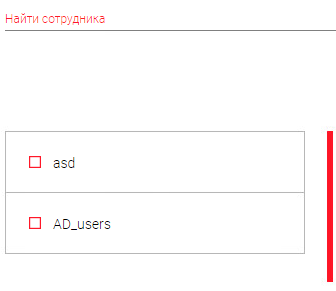
2) Indicaremos o departamento/funcionários para a geração do relatório.
3) Escolheremos o período
4) Indicaremos os cursos de interesse
5) Geramos o relatório final
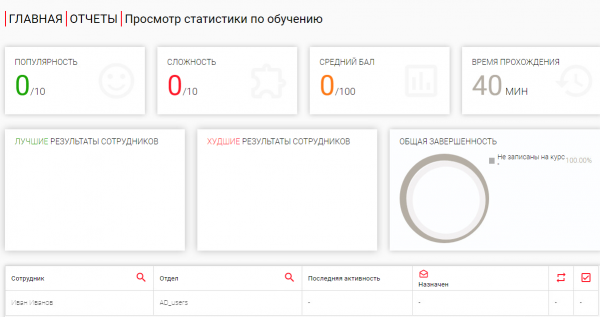
Dessa forma, os relatórios ajudam a refletir a estatística de maneira conveniente e acompanhar os resultados do trabalho do portal de treinamento, bem como o comportamento dos funcionários.
Automatização do aprendizado
Vale a pena mencionar a possibilidade de criar regras automáticas, que ajudarão os administradores a configurar a lógica de operação do Phishman.
Escrita de um roteiro automático
Para a configuração, é necessário ir à seção 'Regras'. Nos é oferecido:
1) Indique o nome e defina o horário de verificação da condição.
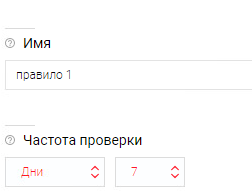
2) Criamos um evento a partir de uma das fontes (Phishing, Treinamento, Usuários). Se houver mais de uma, pode-se usar operadores lógicos (E / OU).
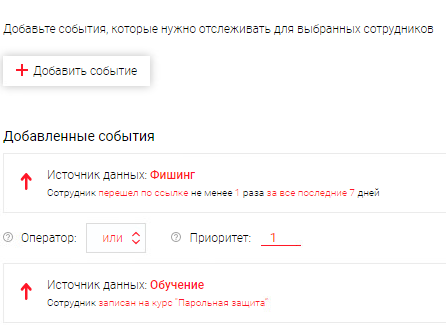
No nosso exemplo, criamos a seguinte regra: “Se o usuário clicar em um link malicioso de um de nossos ataques de phishing, ele será automaticamente matriculado em um curso de treinamento, e receberá um convite por e-mail, além de seu progresso ser monitorado.”
Opcional:
—> Há suporte para a criação de várias regras baseadas em fontes (DLP, SIEM, Antivírus, Recursos Humanos, etc.).
Cenário: “Se o usuário enviar informações sensíveis, o DLP registra o evento e envia os dados para o Phishman, onde a regra entra em ação: designar um curso para o funcionário sobre como lidar com informações confidenciais.”
Dessa forma, o administrador pode reduzir parte dos processos rotineiros (envio de funcionários para treinamento, realização de ataques planejados, etc.).
Em conclusão
Hoje, nós conhecemos a solução russa para automatizar o processo de teste e treinamento de funcionários. Ela ajuda na preparação da empresa para conformidade com a Lei Federal 187, PCI DSS, ISO 27001. Os benefícios do treinamento através do Phishman incluem:
Customização de cursos — possibilidade de alterar o conteúdo dos cursos;
Branding — criação de uma plataforma digital de acordo com seus padrões corporativos;
Funcionamento offline — instalação em seu próprio servidor;
Automação — criação de regras (cenários) para os funcionários;
Relatórios — estatísticas sobre eventos de interesse;
Flexibilidade de licenciamento — suporte a partir de 10 usuários.
Se você ficou interessado nessa solução, sempre pode entrar em contato conosco, , ajudaremos na organização do piloto e daremos consultoria em colaboração com representantes do Phishman. Por hoje é tudo, aprenda você mesmo e ensine seus funcionários, até breve!
Fonte: habr.com
