

Olá! Bem-vindo à sétima lição do curso . No nos familiarizamos com perfis de segurança como Filtragem Web, Controle de Aplicação e Inspeção HTTPS. Nesta lição, continuaremos nossa introdução aos perfis de segurança. Primeiramente, abordaremos os aspectos teóricos do funcionamento do antivírus e do sistema de prevenção de intrusões, e depois veremos a aplicação desses perfis de segurança na prática.
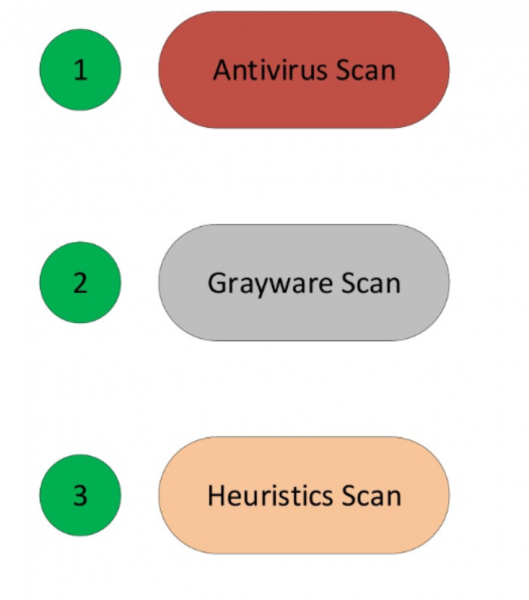
Começaremos com o antivírus. Para começar, discutiremos as tecnologias usadas pelo FortiGate para detectar vírus:
A verificação antivírus é o método mais simples e rápido para detectar vírus. Ele detecta vírus que correspondem exatamente às assinaturas contidas na base de dados antivírus.
A verificação de grayware ou verificação de programas indesejados - essa tecnologia identifica programas indesejados que são instalados sem o conhecimento ou consentimento do usuário. Tecnicamente, esses programas não são vírus. Normalmente, eles vêm junto com outros programas, mas, ao serem instalados, impactam negativamente o sistema, e por isso são classificados como malware. Frequentemente, esses programas podem ser detectados por meio de simples assinaturas de grayware da base de pesquisa FortiGuard.
A verificação heurística - essa tecnologia é baseada em probabilidades, portanto seu uso pode ocasionar efeitos de falsos positivos, no entanto, também é possível detectar vírus zero day. Vírus zero day - são novos vírus que ainda não foram pesquisados e para os quais ainda não existem assinaturas que os detectem. A verificação heurística não é aplicada por padrão, sendo necessário ativá-la na linha de comando.
Se todas as funcionalidades do antivírus estiverem ativadas, o FortiGate as aplica na seguinte ordem: verificação antivírus, verificação de grayware, verificação heurística.
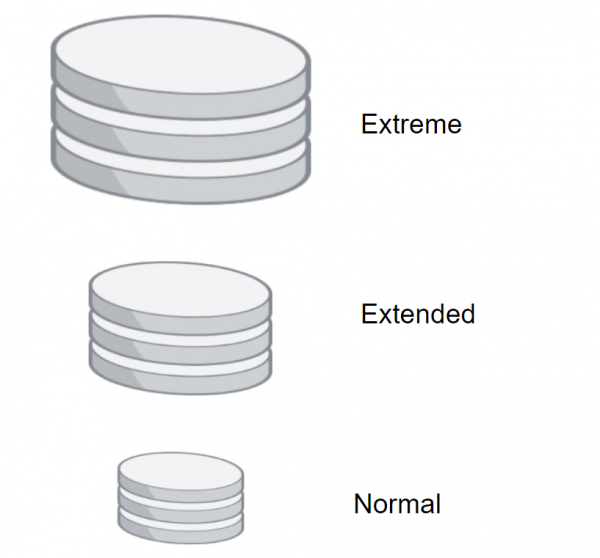
O FortiGate pode usar várias bases de dados antivírus, dependendo das tarefas:
- Base de dados antivírus normal (Normal) - presente em todos os modelos do FortiGate. Ela inclui assinaturas para vírus que foram detectados nos últimos meses. Esta é a menor base de dados antivírus, portanto a verificação é realizada mais rapidamente. No entanto, essa base não consegue detectar todos os vírus conhecidos.
- A base abrangente (Extend) — esta base é suportada pela maioria dos modelos FortiGate. Ela ajuda a detectar vírus que já não estão ativos. Muitas plataformas ainda são vulneráveis a esses vírus. Além disso, esses vírus podem causar problemas no futuro.
- E por último, a base extrema (Extreme) — usada em infraestruturas onde é necessário um alto nível de segurança. Com ela, é possível detectar todos os vírus conhecidos, incluindo aqueles direcionados a sistemas operacionais desatualizados, que atualmente não estão amplamente disseminados. Este tipo de base de assinatura também não é suportado por todos os modelos FortiGate.
Também existe uma base de assinatura compacta, projetada para uma varredura rápida. Faremos uma breve discussão sobre isso mais adiante.
As bases antivírus podem ser atualizadas de várias maneiras.
O primeiro método — Push Update — permite atualizar as bases assim que a base de pesquisa FortiGuard lança uma atualização. Isso é útil para infraestruturas que precisam de um alto nível de segurança, uma vez que o FortiGate receberá atualizações urgentes imediatamente após sua liberação.
O segundo método é estabelecer um cronograma. Assim, as atualizações podem ser verificadas a cada hora, dia ou semana. Ou seja, aqui o intervalo de tempo é definido conforme sua conveniência.
Esses métodos podem ser usados em conjunto.
Mas é importante ter em mente — para que as atualizações sejam realizadas, é necessário ativar o perfil antivírus em pelo menos uma política de firewall. Caso contrário, as atualizações não serão efetuadas.
Também é possível baixar atualizações do site de suporte da Fortinet e depois fazer o upload manualmente para o FortiGate.
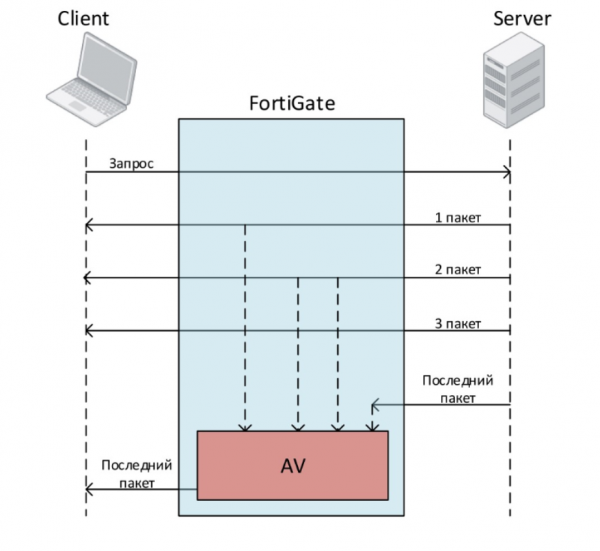
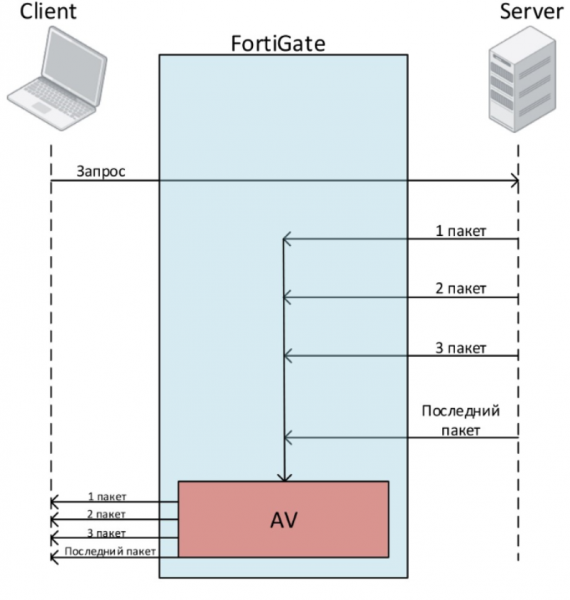
Vamos considerar os modos de escaneamento. Existem três — Modo Completo no modo Flow Based, Modo Rápido no modo Flow Based, e Modo Completo no modo proxy. Comecemos com o Modo Completo no modo Flow.
Suponha que o usuário queira baixar um arquivo. Ele envia um pedido. O servidor começa a enviar os pacotes que compõem o arquivo. O usuário recebe esses pacotes imediatamente. Mas antes de enviar esses pacotes ao usuário, o FortiGate os armazena em cache. Depois que o FortiGate recebe o último pacote, ele começa a escanear o arquivo. Enquanto isso, o último pacote é colocado em fila e não é enviado ao usuário. Se o arquivo não contiver vírus, o último pacote é enviado ao usuário. Caso um vírus seja detectado, o FortiGate interrompe a conexão com o usuário.
O segundo modo de escaneamento disponível no Flow Based é o Modo Rápido (Quick Mode). Este modo utiliza uma base de assinatura compacta, que contém menos assinaturas do que a base normal. Também possui algumas limitações em comparação ao Modo Completo (Full Mode):
- Ele não pode enviar arquivos para a sandbox.
- Ele não pode utilizar análise heurística.
- Além disso, ele não pode utilizar pacotes relacionados a malware móvel.
- Alguns modelos de entrada não suportam este modo.
O modo rápido também verifica o tráfego em busca de vírus, worms, trojans e malware, mas sem bufferização. Isso proporciona um melhor desempenho, mas, ao mesmo tempo, a probabilidade de detectar um vírus diminui.
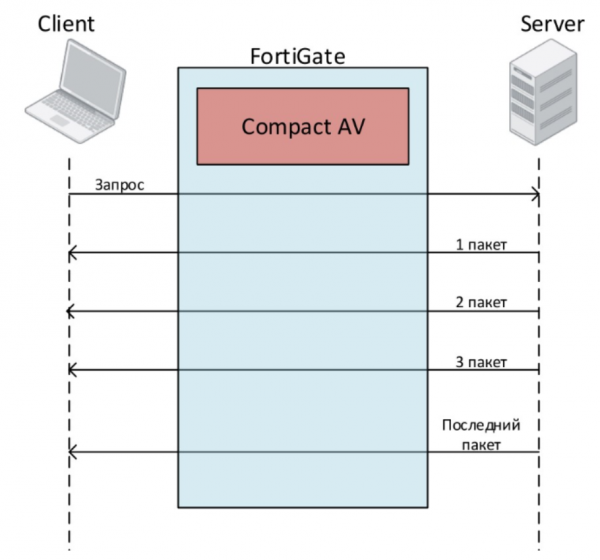
No modo Proxy, o único modo de escaneamento disponível é o Modo Completo (Full Mode). Durante essa varredura, o FortiGate primeiro armazena todo o arquivo (a menos que o tamanho do arquivo exceda o limite permitido para escaneamento). O cliente deve aguardar até que a varredura seja concluída. Se um vírus for detectado durante a varredura, o usuário será notificado imediatamente. Como o FortiGate primeiro armazena todo o arquivo e, em seguida, o escaneia, isso pode levar bastante tempo, e do lado do cliente, a conexão pode ser encerrada antes de receber o arquivo devido a longas demoras.
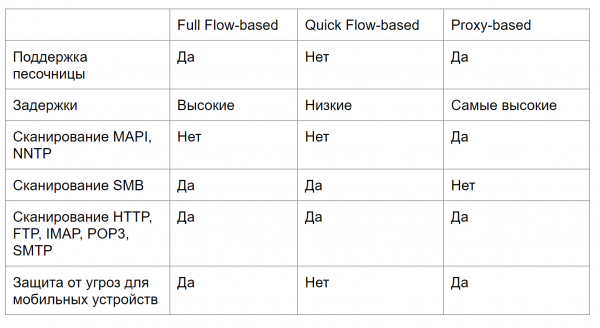
A figura abaixo apresenta uma tabela comparativa para os modos de escaneamento, que ajudará você a determinar qual tipo de escaneamento se adequa às suas necessidades. A configuração e o teste de funcionamento do antivírus são abordados na prática em um vídeo no final do artigo.
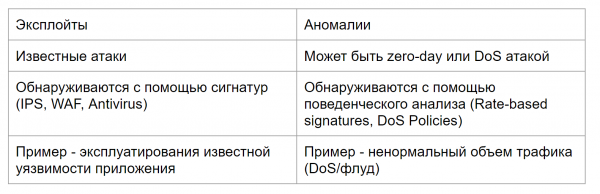
Vamos passar para a segunda parte da lição — o sistema de prevenção de intrusões. Mas, para começar a estudar o IPS, é necessário entender a diferença entre exploits e anomalias, além de compreender quais mecanismos o FortiGate utiliza para se proteger contra eles.
Exploits são ataques conhecidos, com padrões específicos, que podem ser detectados pelo IPS, WAF ou assinaturas antivírus.
Anomalias são comportamentos incomuns na rede, como um volume de tráfego inesperadamente alto ou um consumo de CPU maior do que o habitual. As anomalias precisam ser monitoradas, pois podem ser sinais de um novo ataque ainda não estudado. Elas normalmente são detectadas por meio de análise comportamental — as chamadas assinaturas baseadas em taxa e políticas de DoS.
No final, o IPS no FortiGate utiliza bancos de assinatura para detectar ataques conhecidos, além de assinaturas baseadas em taxa e políticas de DoS para identificar diversas anomalias.
Por padrão, o conjunto inicial de assinaturas IPS está habilitado em cada versão do sistema operacional FortiGate. Através de atualizações, o FortiGate recebe novas assinaturas. Assim, o IPS permanece eficaz contra novos exploits. O serviço FortiGuard atualiza as assinaturas IPS com bastante frequência.
Um ponto importante que se aplica tanto ao IPS quanto ao antivírus — se suas licenças expirarem, você ainda pode usar as últimas assinaturas recebidas. Mas não será possível obter novas sem licenças. Portanto, a falta de licenças é extremamente indesejável — ao surgirem novos ataques, você não conseguirá se proteger com assinaturas antigas.
Os bancos de assinaturas IPS são divididos em padrão e avançado. O banco padrão contém assinaturas para ataques comuns, que raramente ou nunca causam falsos positivos. A ação predefinida para a maioria dessas assinaturas é bloquear.
O banco avançado contém assinaturas adicionais para ataques que têm um grande impacto no desempenho do sistema ou que não podem ser bloqueados devido à sua natureza particular. Devido ao tamanho desse banco, ele não está disponível para modelos FortiGate com disco ou RAM pequenos. No entanto, para ambientes de alta segurança, pode ser necessário usar o banco avançado.
A configuração e a verificação da operação do IPS também são tratadas no vídeo abaixo.
Na próxima lição, vamos abordar o trabalho com usuários. Para não perdê-la, fique atento às atualizações nos seguintes canais:
Fonte: habr.com
