

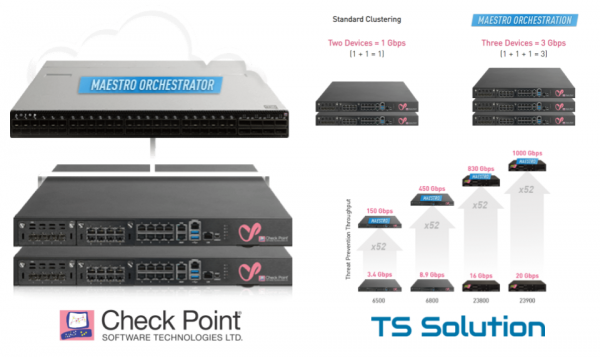
A empresa Check Point começou 2019 de forma bastante dinâmica, fazendo vários anúncios logo de início. Não será possível abordar tudo em um único artigo, então começaremos pelo mais importante — . Maestro é uma nova plataforma escalável que permite aumentar a "capacidade" do gateway de segurança para "níveis impressionantes" de forma praticamente linear. Isso é alcançado, naturalmente, através da distribuição da carga entre diferentes gateways que operam em um cluster como uma entidade única. Alguém pode dizer — "Havia! Já existem plataformas blade 44000/64000“. No entanto, Maestro é algo completamente diferente. Neste artigo, tentarei explicar brevemente o que é, como funciona e como essa tecnologia ajudará a economizar na proteção do perímetro da rede.
Antes — Depois
A maneira mais fácil de entender como a nova plataforma escalável se diferencia das boas e velhas 44000/64000 é olhar para a imagem abaixo:
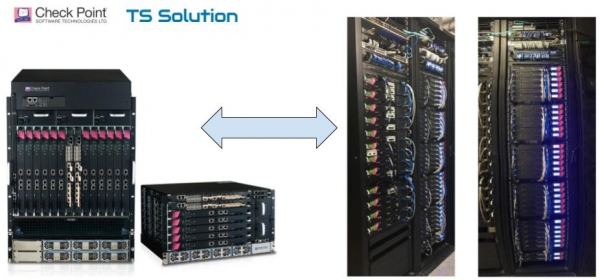
A diferença é evidente.
A antiga plataforma Check Point 44000/64000
Como pode ser visto na imagem acima, a primeira opção é uma plataforma fixa (chassi), na qual podem ser inseridos um número limitado de módulos especiais chamados "lâminas" (Check Point SGM). Tudo isso é conectado ao Módulo de Switch de Segurança (SSM), que realiza o balanceamento de tráfego entre os gateways. A imagem abaixo apresenta mais detalhes sobre os componentes dessa plataforma:
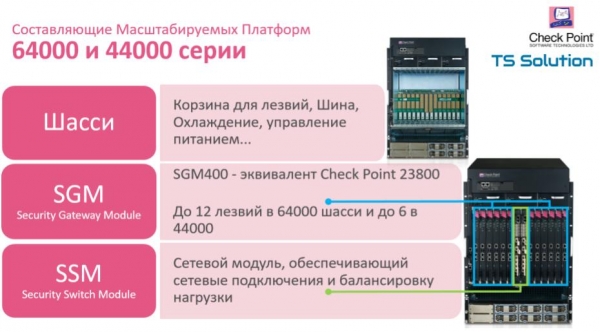
Esta é uma excelente plataforma no caso de você saber exatamente qual desempenho precisa agora e em quais limites ele pode crescer. No entanto, devido ao fator de forma fixo (12 ou 6 lâminas), você está limitado na escalabilidade futura. Além disso, você é obrigado a usar exclusivamente lâminas SGM, sem a possibilidade de conectar uplinks comuns, que têm uma gama de modelos muito mais ampla. Com o surgimento de Maestro Hyperscale Network Security , a situação muda radicalmente.
A nova plataforma Check Point Maestro Hyperscale Network Security
O Check Point Maestro foi apresentado pela primeira vez em 22 de janeiro na conferência CPX em Bangcoc. As principais características podem ser vistas na imagem abaixo:
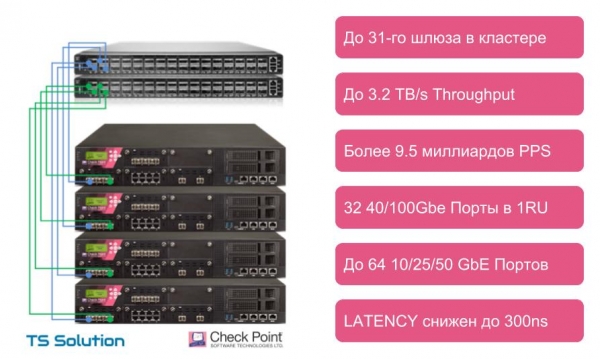
Como pode ser observado, a principal vantagem do Check Point Maestro é a capacidade de usar gateways comuns (appliance) para balanceamento. Ou seja, não estamos mais limitados a lâminas SGM. A carga pode ser distribuída entre qualquer dispositivo, começando pelo modelo 5600 (os modelos SMB e Chassis 44000/64000 não são suportados). Na imagem acima estão os principais indicadores que podem ser alcançados com a nova plataforma. Podemos combinar em um único recurso computacional até 31! gateways. Agora, seu “firewall” pode parecer da seguinte forma:
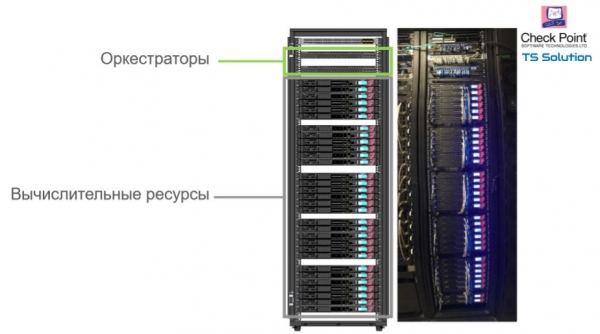
Maestro Hyperscale Orchestrator
Tenho certeza de que muitos já se perguntaram: “O que é esse Orquestrador?” Pois bem, conheçam. Maestro Hyperscale Orchestrator — é essa peça que cuida do balanceamento de carga. Neste dispositivo está instalado o sistema operacional Gaia R80.20 SP. Atualmente existem dois modelos de Orquestradores — MHO-140 e MHO-170. As características na imagem abaixo:
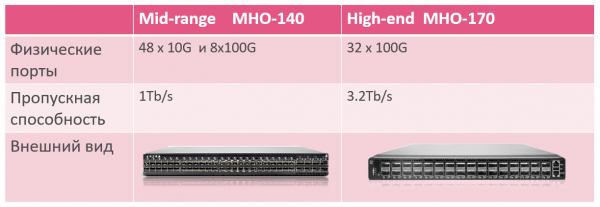
À primeira vista, pode parecer um switch comum. Mas na verdade é um “switch + balanceador + sistema de gerenciamento de recursos”. Tudo em uma só caixa.
Esses Orquestradores se conectam a gateways. Se os balanceadores estão em configuração de alta disponibilidade, cada gateway se conecta a cada orquestrador. Para a conexão, pode ser usado “fibra óptica” (sfp+ / qsfp+ / qsfp28+) ou cabo DAC (Direct Attach Copper). Além disso, deve haver um link de sincronização entre os orquestradores:
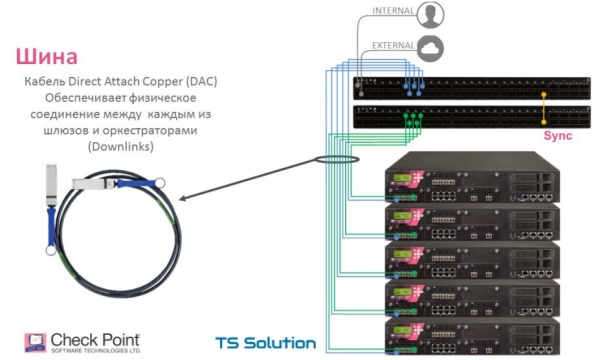
Na imagem abaixo, é possível ver como os ports desses orquestradores são distribuídos:
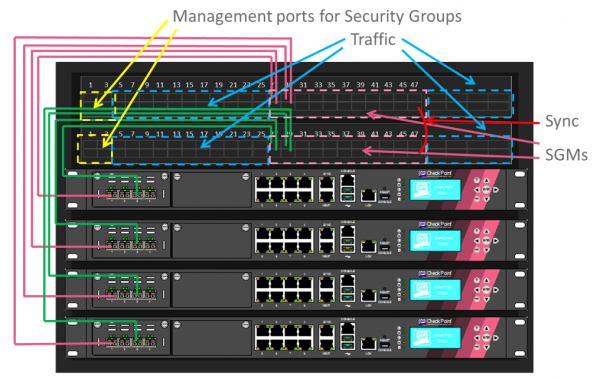
Grupos de Segurança
Para que a carga possa ser distribuída entre os gateways, esses gateways devem estar em um mesmo Security Group. Security Group é um grupo lógico de dispositivos que funciona como um cluster active/active. Esse grupo opera independentemente de outros Security Groups. Do ponto de vista do servidor de gerenciamento, o Security Group se apresenta como um único dispositivo com um único endereço IP.
Se necessário, podemos colocar um ou mais gateways em um Security Group separado e usar esse grupo para outros propósitos, como um firewall separado do ponto de vista de gerenciamento. Um exemplo de uso é mostrado na imagem abaixo:
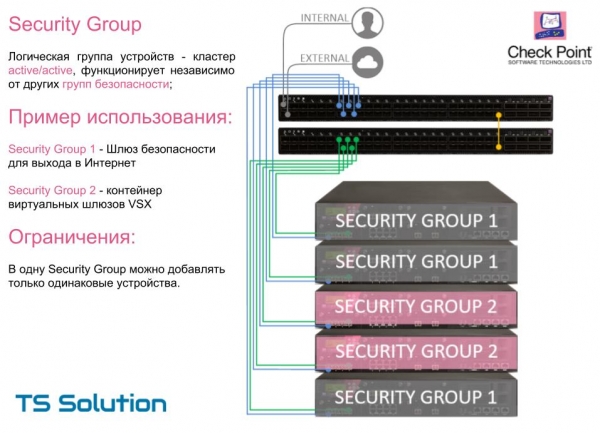
Uma limitação importante, em um único Grupo de Segurança podem ser utilizados apenas gateways idênticos (modelo). Ou seja, se você deseja aumentar linearmente a capacidade do seu gateway de segurança (que é um cluster de vários dispositivos), deve adicionar exatamente os mesmos gateways. Em versões futuras do software, essa limitação deve desaparecer.
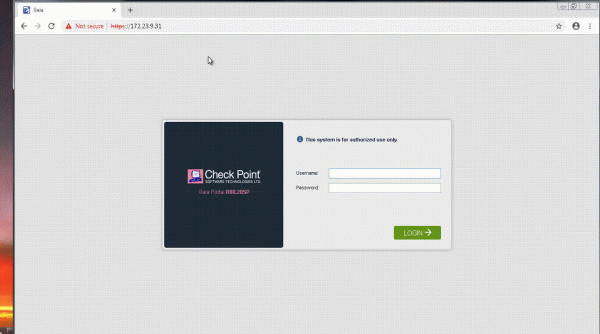
No vídeo abaixo, você pode ver o processo de criação do Grupo de Segurança. O procedimento é intuitivo.
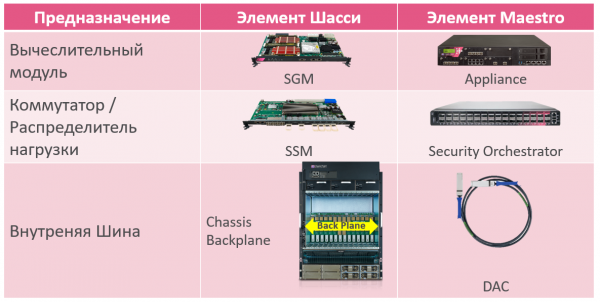
Novamente, se compararmos os componentes do Maestro com a plataforma de chassi, obtemos aproximadamente a seguinte imagem de “antes e depois”:
Qual é a vantagem da nova plataforma?
Existem realmente muitos benefícios, tanto do ponto de vista técnico quanto econômico. Vou descrever brevemente os principais:
- Estamos praticamente sem limitações em escalabilidade. Até 31 gateways dentro de um único Grupo de Segurança.
- Podemos adicionar gateways conforme necessário. O conjunto mínimo ao comprar é um orquestrador + dois gateways. Não é necessário prever modelos 'para crescimento'.
- Do ponto anterior, surge mais uma vantagem. Não precisamos mais trocar gateways que não conseguem mais lidar com a carga. Antes, esse problema era resolvido com o procedimento de troca — entregávamos o 'hardware' antigo e recebíamos um novo com desconto. Nesse esquema, inevitavelmente ocorrem 'perdas' financeiras. O novo procedimento de escalabilidade elimina esse fator. Não é necessário devolver nada, podemos simplesmente continuar aumentando o desempenho com 'hardware' adicional.
- A possibilidade de unir recursos já existentes para distribuição de carga. Por exemplo, é possível 'mover' todos os seus clusters para a plataforma Maestro e criar vários Grupos de Segurança, já dependendo da carga.
Pacotes de Segurança de Rede Hyperscale do Maestro
Atualmente, existem várias opções de aquisição dos chamados pacotes com a plataforma Maestro. Solução baseada em gateways 23800, 6800 e 6500:
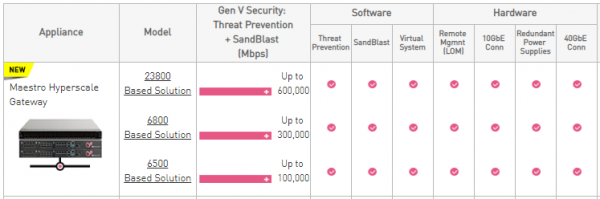
É possível escolher entre dois tipos padrão de configuração:
- Um orquestrador e dois gateways;
- Um orquestrador e três gateways.
é possível ver preços aproximados. Naturalmente, pode-se incluir ainda um orquestrador adicional e quantos gateways quiser. Mais informações sobre as especificações podem ser solicitadas. .
Dispositivos 6500 e 6800 São os modelos mais recentes, que também foram apresentados no início deste ano. Mas falaremos sobre eles com mais detalhes no próximo artigo.
Quando pode ser comprado?
Não há uma resposta clara aqui. Neste momento, não há notificação sobre a importação dessas soluções para o nosso país. Assim que tivermos informações sobre os prazos, faremos um anúncio em nossas redes sociais (, , ). Além disso, em breve está programado um webinar sobre a solução Check Point Maestro, onde todas as características técnicas serão discutidas. E, claro, será possível fazer perguntas interessantes. Fiquem atentos às atualizações!
Conclusão
Certamente, a nova plataforma é uma excelente adição às soluções de hardware da Check Point. Na verdade, este produto abre um novo segmento, para o qual não cada fornecedor de segurança cibernética possui uma solução semelhante. Além disso, atualmente não há alternativas para o Check Point Maestro quando se trata de garantir tal "capacidade de segurança" sem precedentes. No entanto, a Maestro Hyperscale Network Security será interessante não apenas para proprietários de data centers, mas também para empresas comuns. Já pode-se começar a considerar a Maestro para aqueles que possuem ou planejam adquirir dispositivos a partir do modelo 5600. Em alguns casos, o uso da Maestro Hyperscale Network Security pode se revelar uma solução bastante vantajosa, tanto do ponto de vista econômico quanto técnico.
P.S. O artigo foi preparado com a participação Anatoly Masover — Especialista em plataformas escaláveis, Check Point Software Technologies.
Fonte: habr.com
