

Bem-vindo ao nosso mais recente minicurso. Desta vez, vamos falar sobre nosso novo serviço — . O que é isso? Na verdade, é apenas um nome de marketing para uma auditoria gratuita do tráfego de rede (tanto interno quanto externo). A auditoria é realizada com a ajuda de uma ferramenta incrível chamada , que qualquer empresa pode usar gratuitamente por 30 dias. Mas posso garantir que, após algumas horas de teste, você começará a receber informações valiosas sobre sua rede. Além disso, essas informações serão valiosas tanto para administradores de rede, quanto o quanto para profissionais de segurança.. Agora, vamos discutir que tipo de informações são essas e qual é seu valor (no final do artigo, como de costume, um vídeo tutorial).
Aqui, faremos um pequeno desvio. Estou certo de que muitos de vocês pensaram: “E como isso se diferencia do ?”. Наши подписчики наверняка знают, что это (мы потратили на это очень много сил) 🙂 Не спешите с выводами, по ходу урока все встанет на свои места.
O que um administrador de rede poderá verificar com esta auditoria:
- Análise de tráfego de rede — o que está sobrecarregando os canais, quais protocolos estão sendo utilizados, quais servidores ou usuários consomem mais tráfego.
- Atrasos e perdas na rede — o tempo médio de resposta dos seus serviços, a ocorrência de perdas em todos os seus canais (possibilidade de identificar o bottleneck).
- Análise de tráfego de usuários — análise abrangente do tráfego de usuários. Volumes de tráfego, aplicativos utilizados, problemas com serviços corporativos.
- Avaliação do desempenho de aplicações — identificação das causas de problemas no funcionamento de aplicações corporativas (atrasos na rede, tempo de resposta de serviços, bancos de dados, aplicativos).
- Monitoramento de SLA — detecta automaticamente e relata atrasos críticos e perdas ao usar seus aplicativos web públicos com base em tráfego real.
- Detecção de anomalias de rede — DNS/DHCP spoofing, loops, servidores DHCP falsos, tráfego DNS/SMTP anômalo e muito mais.
- Problemas de configurações — detecção de tráfego ilegítimo de usuários ou servidores, que pode indicar configurações incorretas de switches ou firewalls.
- Relatório abrangente — relatório detalhado sobre o estado da sua infraestrutura de TI, permitindo planejar trabalhos ou adquirir equipamentos adicionais.
O que um especialista em segurança da informação poderá verificar:
- Atividade viral — detecta tráfego viral dentro da rede, inclusive malwares desconhecidos (0-day) com base na análise comportamental.
- Distribuição de ransomwares — a capacidade de detectar ransomwares, mesmo que sua propagação ocorra entre computadores adjacentes sem sair do seu segmento.
- Atividade anômala — tráfego anômalo de usuários, servidores, aplicativos, tunelamento ICMP/DNS. Identificação de ameaças reais ou potenciais.
- Ataques de rede — varredura de portas, ataques brute-force, DoS, DDoS, interceptação de tráfego (MITM).
- Vazamento de dados corporativos — detecção de downloads (ou uploads) anômalos de dados corporativos a partir de servidores de arquivos da empresa.
- Dispositivos não autorizados — detecção de dispositivos ilegítimos conectados à rede corporativa (determinação do fabricante e do sistema operacional).
- Aplicativos indesejados — uso de aplicativos proibidos dentro da rede (Bittorrent, TeamViewer, VPN, Anônimos, etc.).
- Miners e Botnets — verificação da rede em busca de dispositivos infectados conectando-se a servidores C&C conhecidos.
Relatórios
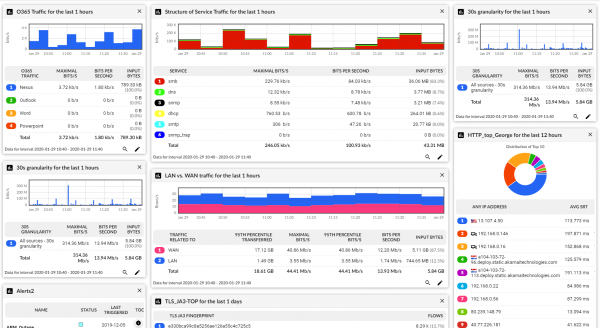
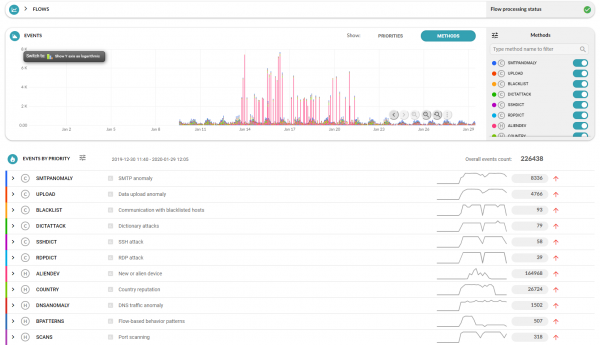
Com os resultados da auditoria, você poderá ver toda a análise nos painéis do Flowmon ou em relatórios em PDF. Abaixo estão alguns exemplos.
Análise geral de tráfego
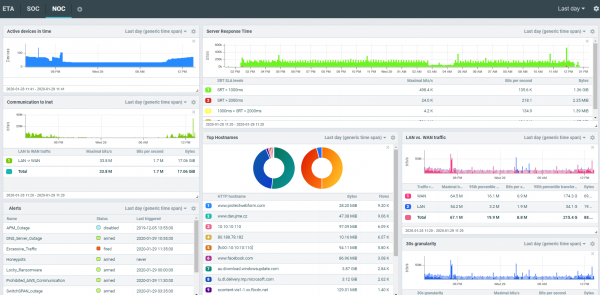
Painel personalizado
Atividade anômala
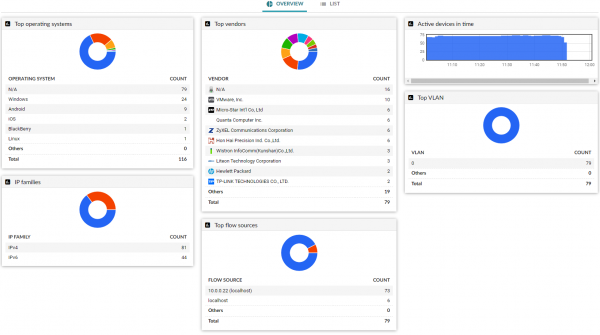
Dispositivos detectados
Esquema típico de teste
Cenário nº 1 — um escritório
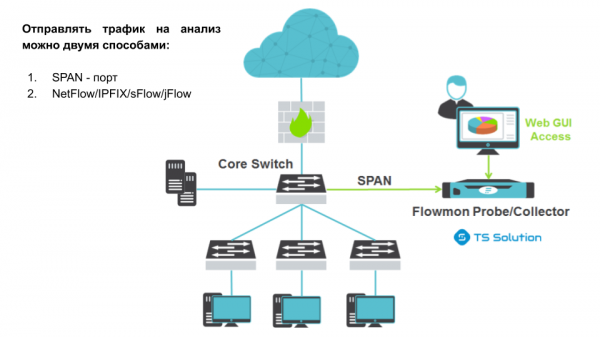
A característica chave é que você pode analisar tanto o tráfego externo quanto o interno, que não é analisado pelos dispositivos de proteção da rede (NGFW, IPS, DPI, etc.).
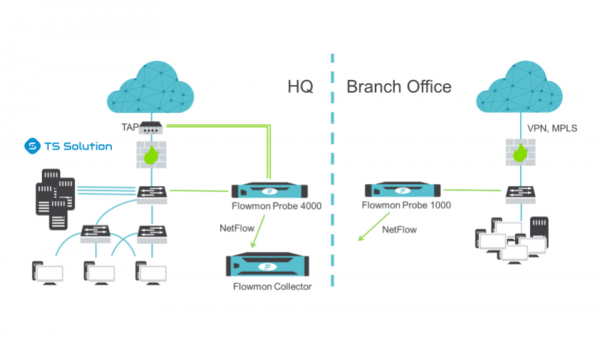
Cenário nº 2 — vários escritórios
Vídeo tutorial
Resumo
A auditoria CheckFlow é uma excelente oportunidade para gerentes de TI/Segurança da Informação:
- Identificar problemas atuais e potenciais em sua infraestrutura de TI;
- Detectar problemas de segurança da informação e a eficácia dos meios de proteção existentes;
- Determinar a principal questão no funcionamento de aplicativos empresariais (parte de rede, servidor, software) e os responsáveis por sua resolução;
- Reduzir significativamente o tempo de resolução de problemas na infraestrutura de TI;
- Justificar a necessidade de expandir canais, capacidades de servidor ou a compra adicional de meios de proteção.
Também recomendo a leitura de nosso artigo anterior — .
Se você está interessado neste tópico, fique atento às atualizações (, , , , .
Apenas usuários registrados podem participar da pesquisa. , por favor.
Você está usando analisadores NetFlow/sFlow/jFlow/IPFIX?
55,6%Sim5
11,1%Não, mas pretendo usar.
33,3%Não3
9 usuários votaram. 1 usuário se absteve.
Fonte: habr.com
