

Olá, amigos! Estamos felizes em recebê-los em nosso novo curso FortiAnalyzer Getting Started. Neste curso já discutimos a funcionalidade do FortiAnalyzer, mas apenas de forma superficial. Agora quero falar mais detalhadamente sobre este produto, suas metas, objetivos e recursos. Este curso deverá ser menos extenso que o anterior, mas espero que seja interessante e informativo.
Uma vez que a aula foi totalmente teórica, para sua conveniência decidimos apresentá-la também no formato de artigo.
Durante este curso, abordaremos os seguintes pontos:
- Informações gerais sobre o produto, sua finalidade, problemas que resolve e principais características
- Prepararemos um esboço e, durante sua preparação, examinaremos detalhadamente a configuração inicial do FortiAnalyzer
- Familiarizaremos com o mecanismo de armazenamento, processamento e filtragem de logs para sua fácil pesquisa, e também examinaremos o mecanismo FortiView, que fornece informações visuais sobre o estado da rede em forma de gráficos, diagramas e outros widgets
- Veremos o processo de criação de relatórios existentes, além de aprender a criar nossos próprios relatórios e editar relatórios existentes
- Abordaremos as principais questões relacionadas à administração do FortiAnalyzer
- Reiteraremos o esquema de licenciamento — já falei sobre isso na 11ª aula do curso , mas, como dizem, a repetição é a mãe do aprendizado.
O principal objetivo do FortiAnalyzer é o armazenamento centralizado de logs de um ou vários dispositivos da empresa Fortinet, além de seu processamento e análise. Isso permite que os administradores de segurança monitorem vários eventos de rede e eventos de segurança a partir de um único local, obtendo rapidamente as informações necessárias dos logs e widgets, além de gerar relatórios sobre todos ou dispositivos de interesse.
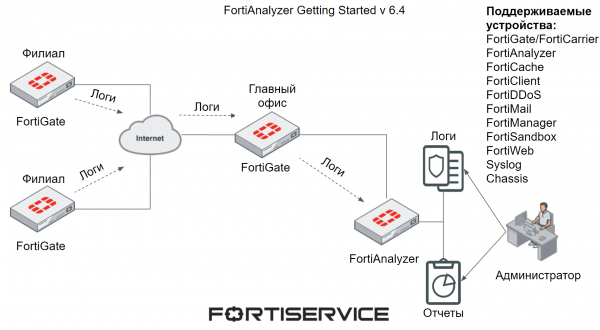
A lista de dispositivos dos quais o FortiAnalyzer pode receber logs e analisá-los está apresentada na figura abaixo.
O FortiAnalyzer possui três principais características — relatórios, alertas e arquivamento. Vamos analisar cada uma delas.
Os relatórios fornecem uma representação clara dos eventos de rede, eventos de segurança e diversas atividades que ocorrem nos dispositivos suportados. O mecanismo de relatórios coleta os dados necessários dos registros disponíveis e os apresenta de forma legível e analisável. Com os relatórios, é possível obter rapidamente informações sobre o desempenho dos dispositivos, a segurança da rede, os recursos mais acessados, entre outros. Há muitas opções disponíveis. Além disso, os relatórios podem ser usados para analisar o estado da rede e dos dispositivos suportados ao longo do tempo. Frequentemente, eles são indispensáveis na investigação de vários incidentes de segurança.
Os alertas permitem uma resposta rápida a diversas ameaças que ocorrem na rede. O sistema gera alertas quando surgem registros que atendem a condições previamente configuradas — detecção de vírus, exploração de diversas vulnerabilidades, entre outros. Esses alertas podem ser visualizados na interface da web do FortiAnalyzer, além de serem configurados para envio pelo protocolo SNMP, para um servidor syslog, ou para determinados endereços de e-mail.
A arquivação permite armazenar no FortiAnalyzer cópias de diversos conteúdos que trafegam pela rede. Normalmente, isso é utilizado em conjunto com o mecanismo DLP para o armazenamento de arquivos diversos que se enquadram em diversas regras deste mecanismo. Isso também pode ser útil na investigação de diversos incidentes de segurança.
Outra característica interessante é a possibilidade de usar domínios administrativos. Essa tecnologia permite a criação de grupos de dispositivos com base em diversos critérios — tipos de dispositivos, localização geográfica, entre outros. A criação de tais grupos de dispositivos tem os seguintes objetivos:
- Agrupar dispositivos com características similares para facilitar o monitoramento e a gestão — por exemplo, dispositivos agrupados com base na localização geográfica. Você precisa encontrar alguma informação nos registros dos dispositivos que estão em um único grupo. Em vez de filtrar os registros meticulosamente, você apenas visualiza os registros do domínio administrativo necessário e busca a informação desejada.
- Para delimitar o acesso administrativo — cada domínio administrativo pode ter um ou mais administradores, que têm acesso apenas a esse domínio administrativo.
- A gestão eficaz do espaço em disco e das políticas de armazenamento dos dados recebidos dos dispositivos — em vez de criar uma única configuração de armazenamento para todos os dispositivos, os domínios administrativos permitem estabelecer configurações mais adequadas para grupos específicos de dispositivos. Isso pode ser útil se você tiver vários dispositivos, e um grupo precisar armazenar dados por um ano, enquanto outro precisa de três anos. Assim, é possível designar o espaço em disco adequado para cada grupo — alocando mais espaço para um grupo que gera um grande número de registros e menos espaço para outro grupo.
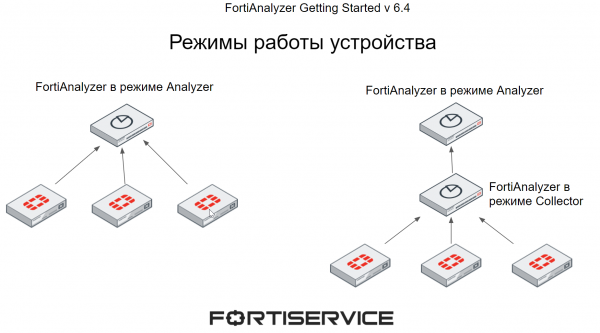
O FortiAnalyzer pode operar em dois modos — Analyzer e Collector. O modo de operação é selecionado com base nas necessidades individuais e na topologia da rede.
Quando o FortiAnalyzer está operando no modo Analyzer, ele atua como o principal agregador de logs de um ou vários coletores de logs. Os coletores de logs incluem tanto o FortiAnalyzer em modo Collector, quanto outros dispositivos suportados pelo FortiAnalyzer (a lista deles foi fornecida acima na figura). Este modo de operação é utilizado por padrão.
Quando o FortiAnalyzer está em modo Collector, ele coleta logs de outros dispositivos e os encaminha para outro dispositivo, como o FortiAnalyzer em modo Analyzer ou Syslog. No modo Collector, o FortiAnalyzer não pode utilizar a maioria das funções, como relatórios e notificações, uma vez que seu principal objetivo é coletar e encaminhar logs.
Utilizando vários dispositivos FortiAnalyzer em diferentes modos, é possível aumentar a eficiência — o FortiAnalyzer em modo Collector coleta logs de todos os dispositivos e os envia para o Analyzer para análise posterior, permitindo que o FortiAnalyzer em modo Analyzer economize recursos gastos na recepção de logs de múltiplos dispositivos e se concentre totalmente no processamento dos logs.
O FortiAnalyzer suporta uma linguagem de consulta declarativa SQL para registro e relatórios. Com ela, os logs são apresentados de forma legível. Além disso, essa linguagem de consulta é utilizada para criar diferentes relatórios. Para algumas funcionalidades de relatórios, pode ser necessário ter certos conhecimentos de SQL e bancos de dados, mas frequentemente as capacidades integradas do FortiAnalyzer permitem contornar essa necessidade. Voltaremos a isso ao examinar o mecanismo de relatórios.
O próprio FortiAnalyzer pode ser apresentado em várias versões. Pode ser um dispositivo físico independente, uma máquina virtual — suportando diferentes hipervisores, cuja lista completa pode ser encontrada em . Também pode ser implantado em infraestruturas especializadas — AWS, Azure, Google Cloud e outras. A última opção é o FortiAnalyzer Cloud — um serviço em nuvem oferecido pela Fortinet.
Na próxima aula, prepararemos um modelo para futuros trabalhos práticos. Para não perdê-lo, inscreva-se em nosso .
Você também pode acompanhar as atualizações nos seguintes recursos:
Fonte: habr.com
