

Olá, amigos! Finalmente chegamos à última, última aula do Check Point Getting Started. Hoje falaremos sobre um tema muito importante — Licenciamento. Preciso avisar que esta aula não é um guia completo sobre a escolha de hardware ou licenças. É apenas um resumo dos pontos-chave que todo administrador do Check Point deve conhecer. Se você está realmente confuso em relação à escolha da licença ou do dispositivo, é melhor consultar os profissionais, ou seja, nós :). Existem muitas armadilhas que são difíceis de explicar dentro do curso, e memorizá-las de imediato também não será fácil.
A aula será completamente teórica, então você pode desligar seus servidores de teste e relaxar. No final do artigo, você encontrará um vídeo em que explico tudo de forma mais detalhada.
Licenciamento do gateway
Começaremos descrevendo as particularidades de licenciamento dos gateways de segurança. E isso se aplica tanto a appliances físicos quanto a virtuais. Suponha que você decidiu comprar um gateway. Comprar apenas o hardware ou uma virtual sem "assinaturas" é impossível! Existem três tipos de assinaturas:
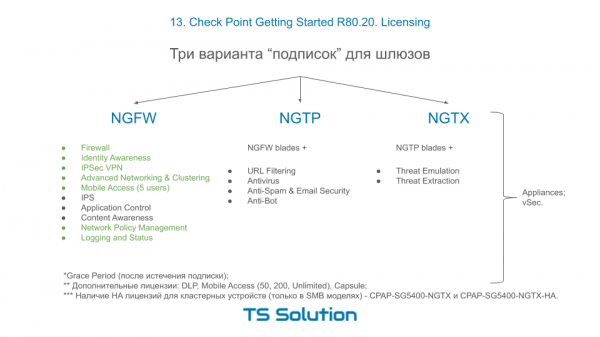
E agora, a primeira característica interessante! Você pode comprar o dispositivo ou a virtual apenas com assinaturas NGTP ou NGTX. E quando você for renovar sua assinatura, poderá escolher o pacote NGFW, caso não precise das blades AV, AB, URL, AS, TE e TX. Esse é um ponto importante. As assinaturas podem ser compradas por um período de um, dois ou três anos.
Posso adivinhar sua primeira pergunta! “O que acontece se a assinatura não for renovada?”. Eu destaquei em verde as blades que funcionarão SEMPRE e SEM renovações. As chamadas blades perpétuas. As outras blades, que requerem atualização constante, simplesmente deixarão de funcionar. Exceto talvez pelas assinaturas principais do IPS (mas são muito poucas). Isso é válido tanto para hardware quanto para virtuais, ou seja, vSec.
Como um item separado, destaquei três blades que não estão incluídas em nenhum pacote, são elas: DLP, MAB e Capsule.
Além disso, lembre-se de que se você estiver comprando uma solução em cluster, escolha um modelo com o sufixo HA (ou seja, Alta Disponibilidade) como segundo dispositivo. Na imagem há um exemplo para o gateway 5400. Isso se referia aos gateways. Agora, gerenciando o servidor.
Licenciamento do servidor de gerenciamento
Como já mencionamos nas primeiras aulas, existem dois cenários para a implementação da Check Point: Standalone (quando tanto o gateway quanto o gerenciamento estão em um único dispositivo) e Distributed (quando o servidor de gerenciamento é separado em um dispositivo diferente). No entanto, as opções não param por aí. Vamos considerar três cenários típicos para a implantação do servidor de gerenciamento:
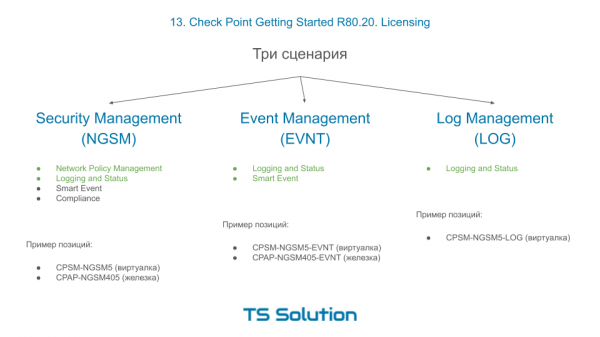
- Compra de um NGSM dedicado. A opção mais popular. Você escolhe entre o hardware Smart-1 ou uma máquina virtual. A escolha, claro, depende de quantos gateways você administrará: 5, 10, 25, etc. Após implantar este dispositivo, você poderá usar quatro blades principais do servidor de gerenciamento: NPM (ou seja, gerenciamento de políticas), Logging and Status (ou seja, registro de logs), Smart Event (SIEM da Check Point que fornece toda a relatória) e Compliance (que avalia a qualidade das configurações, seja em relação a algum regulamento, como PCI DSS, ou apenas melhores práticas). Aqui, já podemos ver que os blades NPM e LS são blades permanentes, ou seja, funcionarão mesmo sem a renovação de assinaturas, enquanto os blades Smart Event e Compliance vêm incluídos apenas no primeiro ano! Depois, é necessário renová-los por um custo adicional. Este é um ponto importante, não se esqueçam. E se é possível viver sem o blade Compliance, o Smart Event é absolutamente necessário para todos.
- Compra de um servidor de Event Management dedicado ADICIONALMENTE ao que já existe servidor no gerenciamento do NGSM. Por que isso é necessário? O fato é que a funcionalidade de registro de logs e especialmente o Smart Event consome recursos do sistema consideráveis. E se houver muitos logs, isso pode levar a “atrasos” no servidor gerenciamento. Portanto, é comum transferir essa funcionalidade para um dispositivo separado, o hardware Smart-1 ou, novamente, uma máquina virtual. Grandes integrações com um grande número de logs geralmente exigem um servidor dedicado para o Smart Event. Ele também pode aceitar logs. Assim, seu servidor de gerenciamento realizará apenas funções de gerenciamento. Isso aumenta significativamente a estabilidade e a resposta do sistema. Como pode ser observado, ao comprar um servidor de Smart Event dedicado, você receberá estes dois blades para uso permanente, mesmo sem renovação. Ao longo de 3-4 anos, isso será economicamente mais viável do que renovar o Smart Event para um servidor NGSM comum todos os anos.
- Servidor de gerenciamento de logs dedicado, que é um complemento aos servidores NGSM e Smart Event. O sentido, creio, é claro. Com um volume MUITO grande de logs, podemos transferir a função de logging para um servidor separado. Um servidor de Log dedicado também possui uma licença permanente e não requer renovação.
Videoaula
Aqui você encontrará informações adicionais sobre gerenciamento de licenças e suporte técnico da Check Point:

Fonte: habr.com
