

Olá, este é o segundo artigo sobre a solução NGFW da empresa . O objetivo deste artigo é mostrar como instalar o firewall UserGate em um sistema virtual (usarei o software de virtualização VMware Workstation) e realizar sua configuração inicial (permitir o acesso da rede local através do gateway UserGate à internet).
1. Introdução
Para começar, vou descrever diferentes maneiras de implementar este gateway na rede. Quero ressaltar que, dependendo da opção de conexão escolhida, determinadas funcionalidades do gateway podem não estar disponíveis. A solução UserGate suporta os seguintes modos de conexão:
Firewall L3-L7
Ponte transparente L2
Ponte transparente L3
Virtualmente em interrupção, utilizando o protocolo WCCP
Virtualmente em interrupção, utilizando o Policy Based Routing
Router on a Stick
Proxy WEB explicitamente definido
UserGate como gateway padrão
Monitoramento de port mirror
UserGate suporta 2 tipos de clusters:
Cluster de configuração. Nós unidos em um cluster de configuração suportam configurações unificadas dentro do cluster.
Cluster de alta disponibilidade. Até 4 nós do cluster de configuração podem ser unidos em um cluster de alta disponibilidade, que suporta operação em modo Ativo-Ativo ou Ativo-Passivo. É possível formar vários clusters de alta disponibilidade.
2. Instalação
Como mencionado no artigo anterior, o UserGate é fornecido como um complexo de hardware e software ou é implementado em um ambiente virtual. Do painel pessoal no site baixamos a imagem no formato OVF (Open Virtualization Format), este formato é adequado para os fornecedores VMWare e Oracle Virtualbox. Para Microsoft Hyper-v e KVM, imagens de disco da máquina virtual são fornecidas.
De acordo com o site da UserGate, para o funcionamento adequado da máquina virtual, é recomendado usar no mínimo 8 Gb de memória RAM e um processador virtual de 2 núcleos. O hipervisor deve suportar a operação de sistemas operacionais de 64 bits.
A instalação começa com a importação da imagem no hipervisor escolhido (VirtualBox e VMWare). No caso do Microsoft Hyper-v e KVM, é necessário criar uma máquina virtual e especificar a imagem baixada como disco, após o que deve-se desativar os serviços de integração nas configurações da máquina virtual criada.
Por padrão, após a importação no VMWare, uma máquina virtual é criada com as seguintes configurações:
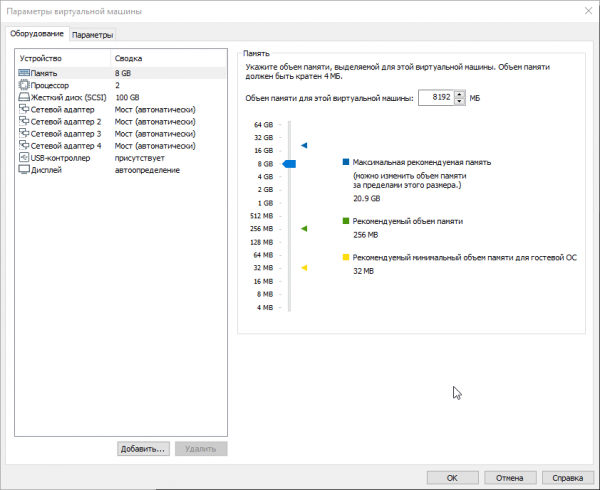
Como mencionado acima, a memória RAM deve ser, no mínimo, 8Gb e, além disso, deve-se adicionar 1Gb para cada 100 usuários. O tamanho do disco rígido padrão é de 100Gb, no entanto, isso geralmente não é suficiente para armazenar todos os logs e configurações. O tamanho recomendado é de 300Gb ou mais. Portanto, nas propriedades da máquina virtual, alteramos o tamanho do disco conforme necessário. Originalmente, o UserGate UTM vem com quatro interfaces, designadas em zonas:
Management — a primeira interface da máquina virtual, zona para conectar redes confiáveis, de onde o gerenciamento do UserGate é permitido.
Trusted — a segunda interface da máquina virtual, zona para conectar redes confiáveis, como redes LAN.
Untrusted — a terceira interface da máquina virtual, zona para interfaces conectadas a redes não confiáveis, como a internet.
DMZ — a quarta interface da máquina virtual, zona para interfaces conectadas à rede DMZ.
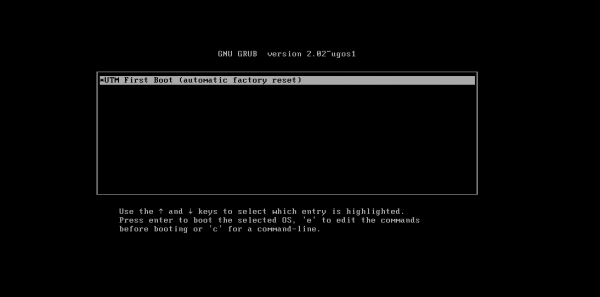
Em seguida, iniciamos a máquina virtual, embora o manual indique que é necessário escolher Support Tools e realizar o Factory reset do UTM, como podemos ver há apenas uma opção (UTM First Boot). Durante esta etapa, o UTM configura os adaptadores de rede e aumenta o tamanho da partição no disco rígido para o tamanho total do disco:
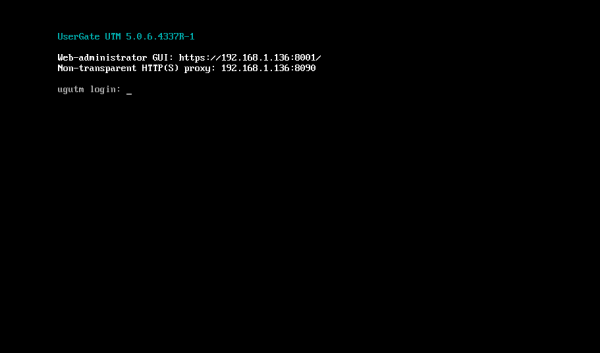
Para se conectar à interface web do UserGate, é necessário acessar pela zona Management, isso é gerenciado pela interface eth0, que está configurada para obter o endereço IP automaticamente (DHCP). Se não for possível atribuir um endereço à interface Management automaticamente usando DHCP, ele pode ser definido manualmente, utilizando o CLI (Interface de Linha de Comando). Para isso, é necessário entrar no CLI, utilizando o nome e a senha do usuário com privilégios de Full administrator (por padrão Admin com letra maiúscula). Se o dispositivo UserGate não passou pela inicialização inicial, para acessar o CLI, deve-se usar como nome de usuário Admin, e como senha – utm. E digitar o comando semelhante a iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Depois, acessamos o console da web do UserGate pelo endereço indicado, que deve se parecer aproximadamente com o seguinte:https://UserGateIPaddress:8001:
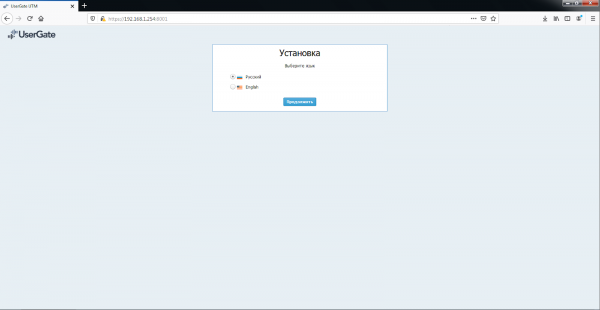
Na console web, continuamos a instalação, precisamos escolher o idioma da interface (atualmente, russo ou inglês), o fuso horário, em seguida, lemos e concordamos com o acordo de licença. Definimos um login e uma senha para acessar a interface de gerenciamento web.
3. Configuração
Após a instalação, a janela da interface web de gerenciamento da plataforma parece assim:
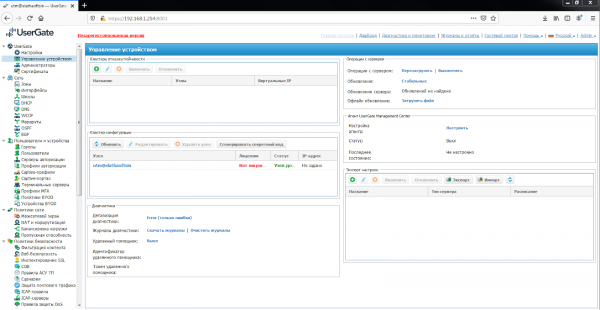
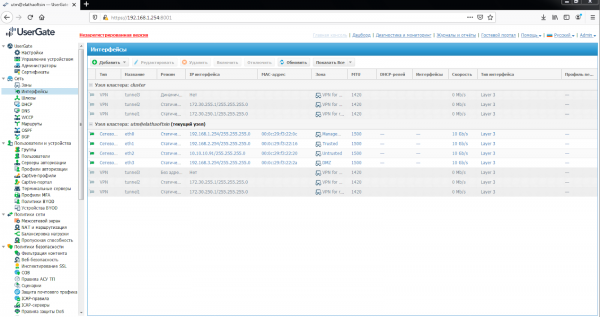
Em seguida, é necessário configurar as interfaces de rede. Para isso, na seção 'Interfaces' precisamos ativá-las, definir endereços IP corretos e atribuir as zonas correspondentes.
A seção 'Interfaces' exibe todas as interfaces físicas e virtuais disponíveis no sistema, permitindo modificar suas configurações e adicionar interfaces VLAN. Ela também mostra todas as interfaces de cada nó do cluster. As configurações das interfaces são específicas para cada um dos nós, ou seja, não são globais.
Nas propriedades da interface:
Ativar ou desativar a interface
Especificar o tipo de interface — Layer 3 ou Mirror
Atribuir uma zona à interface
Atribuir um perfil Netflow para enviar dados estatísticos ao coletor Netflow
Modificar os parâmetros físicos da interface — endereço MAC e tamanho MTU
Escolher o tipo de atribuição de endereço IP — sem endereço, endereço IP estático ou obtido por DHCP
Configurar o funcionamento do relay DHCP na interface selecionada.
O botão 'Adicionar' permite adicionar os seguintes tipos de interfaces lógicas:
VLAN
Bond
Ponte
PPPoE
VPN
Tunnel
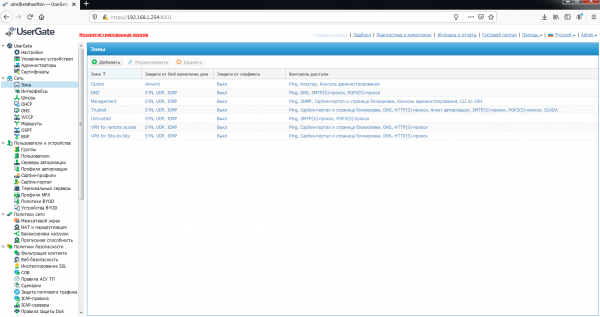
Além das zonas mencionadas anteriormente, com as quais a imagem do Usergate é fornecida, existem mais três tipos predefinidos:
Cluster — zona para interfaces utilizadas para o funcionamento do cluster
VPN para Site-to-Site — zona onde são colocados todos os clientes do tipo Escritório-Escritório conectados ao UserGate via VPN
VPN para acesso remoto — zona onde são colocados todos os usuários móveis conectados ao UserGate via VPN
Os administradores do UserGate podem modificar as configurações das zonas criadas por padrão, bem como criar zonas adicionais, mas como mencionado no manual da versão 5, é possível criar no máximo 15 zonas. Para modificar ou criar, deve-se ir à seção de zonas. Para cada zona, é possível definir um limite de descargas de pacotes, suportando SYN, UDP, ICMP. Também é configurado o controle de acesso aos serviços do Usergate, e a proteção contra spoofing é ativada.
Após a configuração das interfaces, é necessário configurar a rota padrão na seção "Gateways". Ou seja, para conectar o UserGate à internet, é preciso especificar o endereço IP de um ou mais gateways. Se mais de um provedor for utilizado para acessar a internet, deve-se indicar vários gateways. A configuração do gateway é única para cada um dos nós do cluster. Se dois ou mais gateways forem configurados, há duas opções de funcionamento:
Balanceamento de tráfego entre os gateways.
Gateway principal com a possibilidade de alternância para o reserva.
O estado do gateway (disponível – verde, indisponível – vermelho) é determinado da seguinte maneira:
Verificação de rede desativada – o gateway é considerado disponível se o UserGate puder obter seu endereço MAC por meio de uma consulta ARP. A verificação de acesso à internet através deste gateway não é realizada. Se o endereço MAC do gateway não puder ser determinado, o gateway é considerado indisponível.
Verificação de rede ativada – o gateway é considerado disponível se:
O UserGate puder obter seu endereço MAC por meio de uma consulta ARP.
A verificação do acesso à internet através deste gateway foi concluída com sucesso.
Caso contrário, o gateway é considerado indisponível.
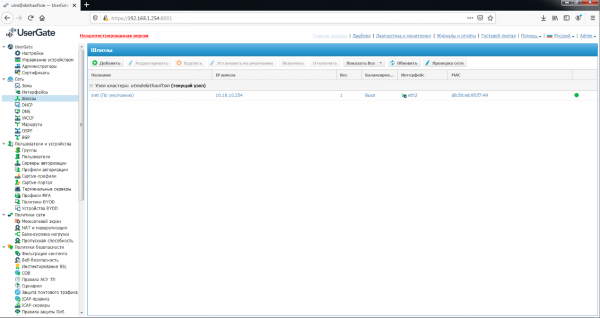
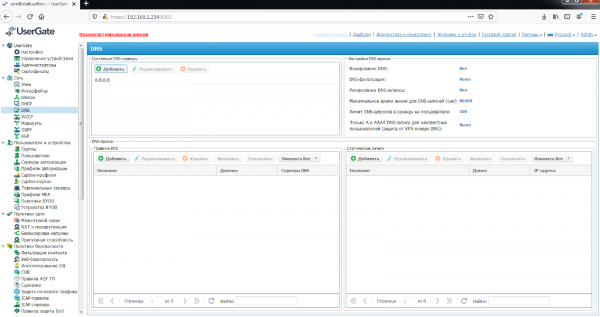
Na seção "DNS", é necessário adicionar os servidores DNS que o UserGate utilizará. Esta configuração é especificada na área Servidores DNS do Sistema. Abaixo estão as configurações para gerenciar as consultas DNS dos usuários. O UserGate permite o uso de um proxy DNS. O serviço de proxy DNS pode interceptar as consultas DNS dos usuários e alterá-las conforme as necessidades do administrador. Com as regras do proxy DNS, é possível especificar os servidores DNS para os quais as consultas a determinados domínios serão redirecionadas. Além disso, com o proxy DNS, é possível definir registros estáticos do tipo host (registro A).
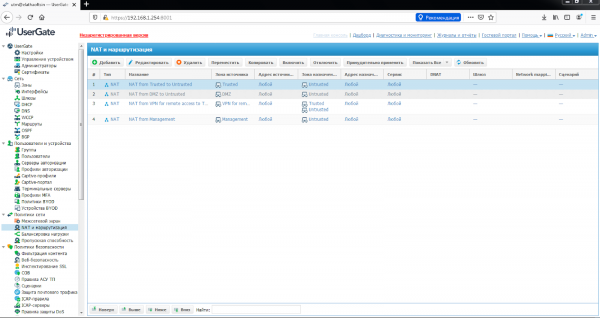
Na seção "NAT e Roteamento", é necessário criar as regras NAT necessárias. Para o acesso à internet dos usuários da rede Trusted, a regra NAT já foi criada — "Trusted->Untrusted", e só precisa ser ativada. As regras são aplicadas de cima para baixo, na ordem em que estão especificadas no console. Sempre é executada apenas a primeira regra cujas condições especificadas foram atendidas. Para que a regra seja acionada, é necessário que todas as condições especificadas nos parâmetros da regra coincidam. O UserGate recomenda criar regras NAT gerais, por exemplo, uma regra NAT da rede local (geralmente a zona Trusted) para a internet (geralmente a zona Untrusted), enquanto a delimitação de acesso por usuários, serviços e aplicativos é realizada por meio de regras de firewall.
Também é possível criar regras DNAT, encaminhamento de porta, roteamento baseado em políticas e mapeamento de rede.
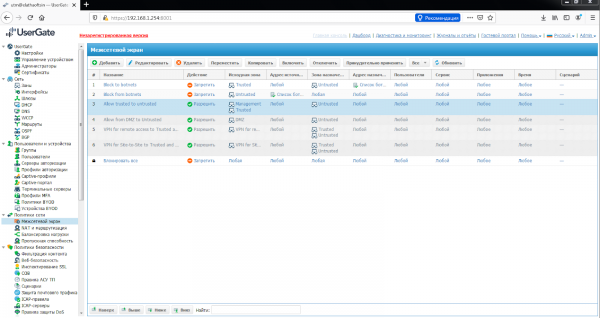
Depois disso, na seção "Firewall", é necessário criar regras de firewall. Para acesso irrestrito à internet para os usuários da rede Trusted, a regra de firewall também foi criada — "Internet for Trusted" e deve ser ativada. Com as regras de firewall, o administrador pode permitir ou proibir qualquer tipo de tráfego de rede transitório passando pelo UserGate. As condições da regra podem incluir zonas e endereços IP de origem/destino, usuários e grupos, serviços e aplicativos. As regras são aplicadas da mesma forma que na seção "NAT e Roteamento", ou seja, de cima para baixo. Se nenhuma regra for criada, todo o tráfego transitório através do UserGate é proibido.
4. Conclusão
Com isso, o artigo chega ao fim. Instalamos o firewall UserGate em uma máquina virtual e realizamos as configurações mínimas necessárias para que a internet funcionasse na rede Trusted. Faremos uma análise de configurações adicionais em próximos artigos.
Acompanhe as atualizações em nossos canais (, , , )!
Fonte: habr.com
