

Bem-vindo ao terceiro aula do curso . No nós configuramos o layout necessário para realizar os trabalhos laboratoriais. Nesta aula, abordaremos os princípios básicos de trabalho com logs no , conheceremos os processadores de eventos e também analisaremos os mecanismos de proteção dos logs. A parte teórica, bem como a gravação completa da videoaula, estão disponíveis abaixo.
Para coletar logs dos dispositivos, é necessário registrá-los no FortiAnalyzer. Existem duas opções de registro.
- A primeira opção é ativar a opção "enviar logs para o FortiAnalyzer" no dispositivo que está sendo registrado e informar seu endereço IP. Após isso, uma solicitação de registro desse dispositivo será enviada ao FortiAnalyzer. O administrador deve confirmar ou rejeitar a solicitação recebida. Se a tecnologia de domínios administrativos estiver ativada, o FortiGate pode ser adicionado tanto ao ADOM principal (chamado root, com o qual trabalhamos na aula anterior) quanto a um ADOM criado manualmente, destinado a dispositivos FortiGate.
- A segunda opção é o chamado Assistente de Registro de Dispositivos. O registro do dispositivo ocorre no próprio FortiAnalyzer. Para registrar, são necessárias as informações sobre o dispositivo a ser registrado — número de série, endereço IP, tipo de dispositivo e versão do sistema operacional. Se a verificação dos dados for bem-sucedida, o dispositivo será adicionado à lista do FortiAnalyzer. Se a tecnologia de domínios administrativos estiver ativada, o dispositivo será registrado automaticamente no domínio administrativo adequado. Se você tiver vários domínios administrativos semelhantes, será necessário registrar o dispositivo a partir do domínio administrativo em que deseja adicioná-lo.
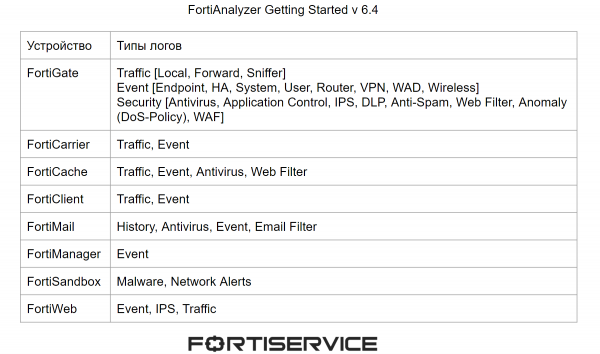
Cada dispositivo gera logs de vários tipos. Os principais tipos de logs que podem ser gerados pelos dispositivos da Fortinet estão apresentados na figura abaixo.
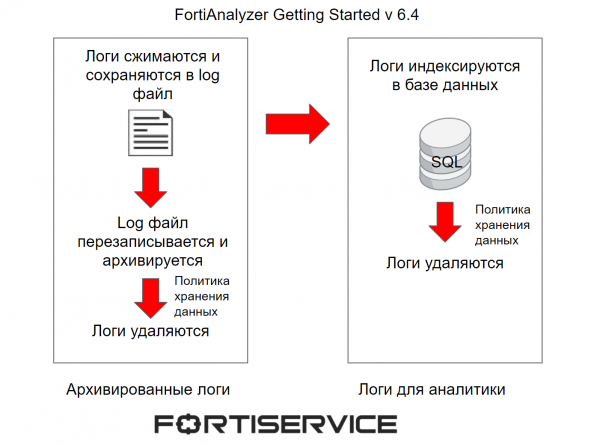
Já falamos sobre o processamento inicial de logs na aula anterior, mas acho que é bom refrescar a memória. Os logs que chegam ao FortiAnalyzer são compactados e armazenados em um arquivo de log. Quando esse arquivo atinge um determinado tamanho, ele é sobrescrito e arquivado. Esses logs são chamados de logs arquivados. Eles são considerados logs offline, pois não podem ser analisados em tempo real. Para visualização, eles estão disponíveis apenas em formato RAW. A política de armazenamento de dados no domínio administrativo define por quanto tempo esses logs serão mantidos na memória do FortiAnalyzer.
Ao mesmo tempo, os logs são indexados em um banco de dados SQL para suportar a análise. Esses logs são analisados no FortiAnalyzer em tempo real por meio dos mecanismos Log View, FortiView e Reports. A política de armazenamento de dados no domínio administrativo define por quanto tempo esses logs serão mantidos na memória do FortiAnalyzer. Após a exclusão desses logs da memória do FortiAnalyzer, eles podem permanecer como logs arquivados, mas isso depende da política de armazenamento de dados no domínio administrativo.
O processo de tratamento de logs está esquematizado na figura abaixo.
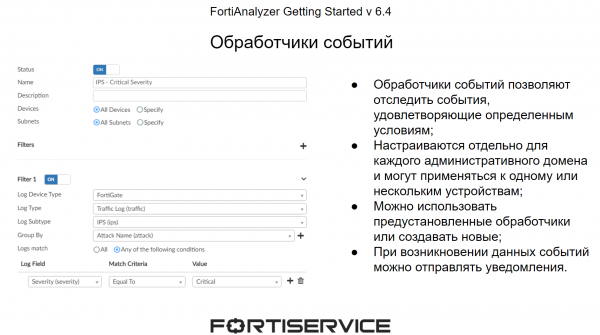
Quando os logs chegam ao dispositivo, eles são verificados pelos manipuladores de eventos. Eles permitem rastrear eventos de interesse usando condições pré-configuradas. As condições são configuradas para os parâmetros contidos nos logs em formato RAW. No sistema, para cada domínio administrativo, existe um conjunto de eventos pré-definidos; no entanto, se necessário, é possível criar manipuladores de eventos personalizados. A principal vantagem dos manipuladores de eventos é que, ao ocorrerem eventos de interesse, o sistema pode enviar notificações — por email ou servidores syslog, também através de SNMP. Isso permite uma reação relativamente rápida aos eventos que ocorrem na rede.
Agora vamos falar sobre a proteção dos logs. Como os logs contêm informações importantes sobre o que está acontecendo na rede, é preciso protegê-los tanto contra a possível perda devido a várias falhas quanto contra compromissos externos. A primeira tecnologia que ajudará a proteger os logs em caso de várias falhas é o RAID. Ele permite dividir o espaço dos discos disponíveis em vários segmentos lógicos, de modo que, caso um ou mais discos falhem (dependendo do tipo de RAID), os dados não sejam perdidos. Os principais tipos de RAID que podem ser usados no FortiAnalyzer estão representados na figura abaixo.
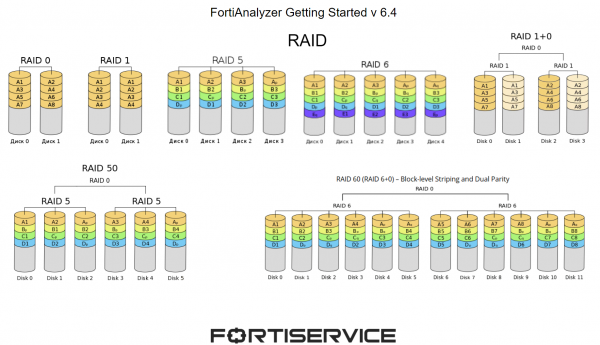
- RAID 0 distribui informações em 2 ou mais discos. O principal objetivo é a velocidade e o desempenho. Se um ou mais discos falharem, todo o array de discos será afetado;
- RAID 1 distribui cópias de informações em 2 ou mais discos. Se um disco falhar, o array de discos continuará funcionando normalmente;
- RAID 5 distribui informações entre vários discos e também reserva um disco em cada "cadeia de informações" para dados de recuperação. Se um disco falhar, o array de discos continuará funcionando normalmente;
- RAID 6 funciona de maneira semelhante, mas já reserva dois discos para dados de recuperação;
- RAID 10 combina as opções RAID 0 e RAID 1. Com isso, será possível continuar trabalhando com as informações se 2 discos falharem (um de cada RAID, caso contrário, não será possível contar as informações);
- RAID 50 combina a funcionalidade do RAID 0 e do RAID 5. Nesse caso, o funcionamento estável das informações continuará, mesmo que um disco falhe em cada RAID 5;
- RAID 60 combina a funcionalidade do RAID 0 e do RAID 6. Nesse caso, o funcionamento estável das informações continuará, mesmo que 2 discos falhem em cada RAID 6.
O próximo mecanismo são os backups dos logs. Existem várias opções de backup — do menu Log View, onde é possível usar um filtro específico para salvar os logs necessários, ou Log Browse, de onde é possível baixar os arquivos de log gravados. Também há a possibilidade de fazer um backup dos logs em servidores externos por meio da interface CLI.
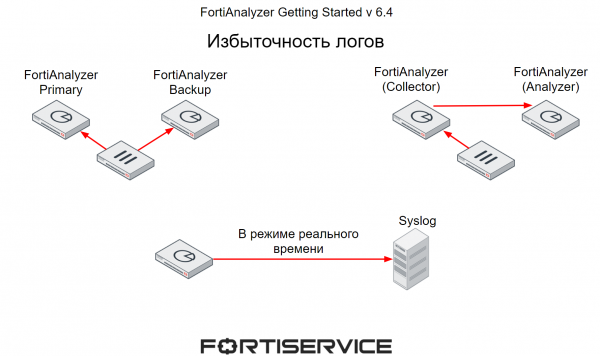
Mais um mecanismo que permite proteger informações importantes contidas nos logs é a redundância. Aqui também há várias opções.
- Primeiro, onde os dispositivos enviam logs diretamente para 2 FortiAnalyzers — um deles é principal e o outro reserva.
- O segundo método que já discutimos na aula anterior — um FortiAnalyzer opera em modo coletor e coleta logs de vários dispositivos. Conforme programado, os logs coletados são enviados a um FortiAnalyzer, que opera em modo Analyzer. Caso o segundo falhe, o coletor poderá encaminhar os logs para outro FortiAnalyzer.
- E a terceira opção — transmissão de logs do FortiAnalyzer para servidores externos, como o Syslog. Nesse caso, a transmissão de logs ocorrerá em tempo real.
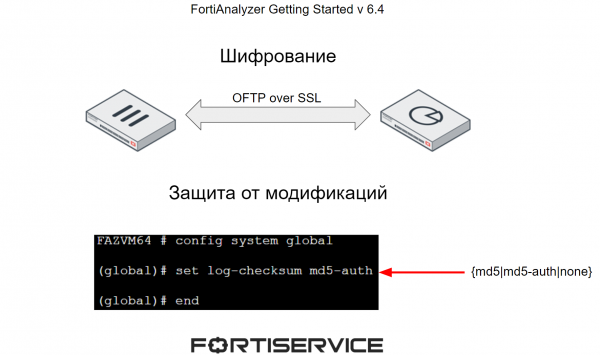
Para proteger os logs contra comprometimento, são utilizados dois mecanismos principais:
- Criptografia do canal de transmissão de dados entre o FortiAnalyzer e os demais dispositivos;
- Proteção dos logs contra modificação por meio da adição de um checksum.
O vídeo apresenta o material teórico discutido acima, bem como aborda os aspectos práticos do trabalho com logs — sua filtragem, visualização em diferentes modos, configuração de manipuladores de eventos. Boa visualização!
Na próxima aula, examinaremos detalhadamente os aspectos do trabalho com relatórios. Para não perdê-la, inscreva-se no nosso .
Você também pode acompanhar as atualizações nos seguintes recursos:
Fonte: habr.com
