

Saudações aos leitores no terceiro artigo da série UserGate Getting Started, que apresenta a solução NGFW da empresa . No artigo anterior, foi descrito o processo de instalação do firewall e realizada sua configuração inicial. Agora, vamos examinar mais detalhadamente a criação de regras nas seções como 'Firewall', 'NAT e Roteamento' e 'Largura de Banda'.
A ideologia do funcionamento das regras do UserGate é que as regras são executadas de cima para baixo, até a primeira que for acionada. Com base no que foi mencionado acima, regras mais específicas devem ser colocadas acima das regras mais gerais. Entretanto, é importante observar que, como as regras são verificadas em ordem, em termos de desempenho, é melhor criar regras gerais. As condições ao criar qualquer regra são aplicadas de acordo com a lógica 'E'. Se a lógica 'OU' for necessária, isso é alcançado criando várias regras. Portanto, o que é descrito neste artigo é aplicável a outras políticas do UserGate.
Firewall
Após a instalação do UserGate, na seção 'Firewall' já existe uma política simples. As duas primeiras regras bloqueiam o tráfego de redes bot. A seguir, há exemplos de regras de acesso de várias zonas. A última regra sempre se chama 'Bloquear tudo' e é marcada com o ícone de um cadeado (isso indica que a regra não pode ser deletada, alterada, movida ou desativada; apenas a opção de registro pode ser habilitada). Assim, devido a essa regra, todo tráfego explicitamente não permitido será bloqueado pela última regra. Se for necessário permitir todo o tráfego através do UserGate (o que é fortemente desencorajado), sempre é possível criar uma penúltima regra 'Permitir tudo'.
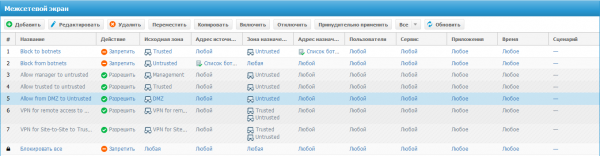
Ao editar ou criar uma regra para o firewall, a primeira guia 'Geral', você precisa realizar as seguintes ações:
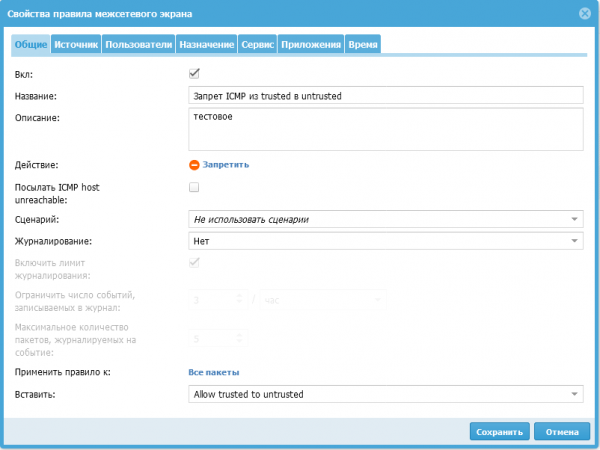
Ativar ou desativar a regra usando a caixa de seleção 'Ativar'.
Inserir o nome da regra.
Definir a descrição da regra.
Escolher entre duas ações:
Negar — bloqueia o tráfego (ao definir esta condição, há a possibilidade de enviar ICMP host unreachable, basta marcar a caixa de seleção correspondente).
Permitir — permite o tráfego.
A opção de cenário permite escolher um cenário que é uma condição adicional para ativar a regra. Assim, a empresa UserGate implementa o conceito SOAR (Orquestração de Segurança, Automação e Resposta).
Registro - gravar no log informações sobre o tráfego quando a regra é acionada. As opções disponíveis são:
Registrar o início da sessão. Neste caso, o log de tráfego registrará apenas informações sobre o início da sessão (o primeiro pacote). Esta é a opção de registro recomendada.
Registrar cada pacote. Neste caso, haverá registro de informações sobre cada pacote de rede transmitido. Para este modo, é recomendável ativar o limite de registro para evitar alta carga no dispositivo.
Aplicar a regra a:
Todos os pacotes
pacotes fragmentados
pacotes não fragmentados
Ao criar uma nova regra, é possível escolher um local na política.
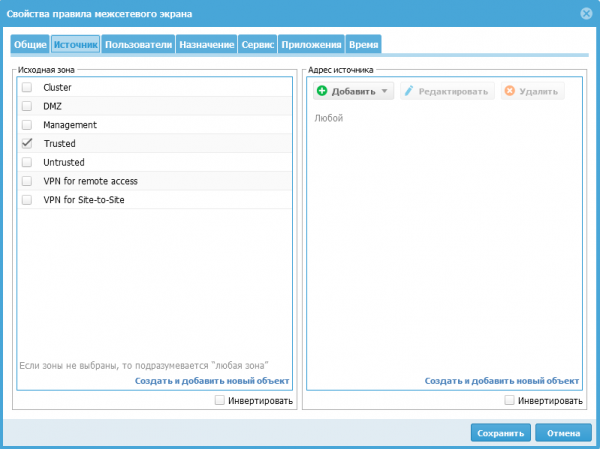
Próximo aba 'Fonte'. Aqui indicamos a fonte do tráfego, que pode ser uma zona de onde o tráfego vem, ou é possível especificar uma lista ou um endereço IP específico (Geoip). Praticamente em todas as regras que podem ser definidas no dispositivo, um objeto pode ser criado a partir da regra; por exemplo, sem ir à seção 'Zonas', pode-se usar o botão 'Criar e adicionar novo objeto' para criar a zona necessária. Também é comum encontrar a caixa de seleção 'Inverter', que muda a condição da regra para a oposta, semelhante à operação lógica de negação. Aba 'Destino' é semelhante à aba 'Fonte', apenas em vez da fonte do tráfego, definimos o destino do tráfego. Aba 'Usuários' — neste local, é possível adicionar uma lista de usuários ou grupos aos quais esta regra se aplica. Aba 'Serviço' — escolhemos o tipo de serviço de um já pré-definido ou podemos especificar o nosso próprio. Aba 'Aplicação' — aqui escolhemos aplicações específicas ou grupos de aplicações. E a aba 'Tempo' especificamos o tempo em que esta regra está ativa.
Desde a última aula temos uma regra para acesso à internet da zona 'Trust', agora vou mostrar como criar uma regra de proibição para o tráfego ICMP da zona 'Trust' para a zona 'Untrusted' como exemplo.
Para começar, criamos uma regra clicando no botão “Adicionar”. Na janela que se abre, na aba geral, preenchemos o nome (Proibição de ICMP de trusted para untrusted), marcamos a checkbox “Ativar”, escolhemos a ação de proibir e, o mais importante, escolhemos corretamente a localização desta regra. De acordo com minha política, essa regra deve estar acima da regra “Permitir trusted para untrusted”:
Na aba “Fonte” para minha tarefa, existem duas opções:
Selecionando a zona “Trusted”
Selecionando todas as zonas, exceto “Trusted” e marcando a checkbox “Inverter”
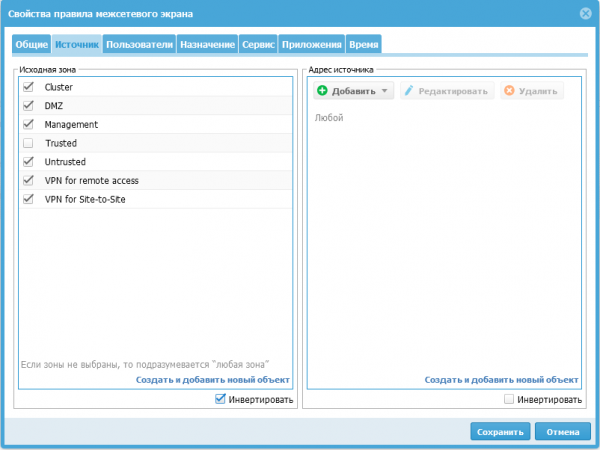
A aba “Destino” é configurada de forma semelhante à aba “Fonte”.
Em seguida, vamos para a aba “Serviço”, como no UserGate existe um serviço predefinido para tráfego ICMP, clicando no botão «Adicionar» escolhemos da lista proposta o serviço chamado “Any ICMP”:
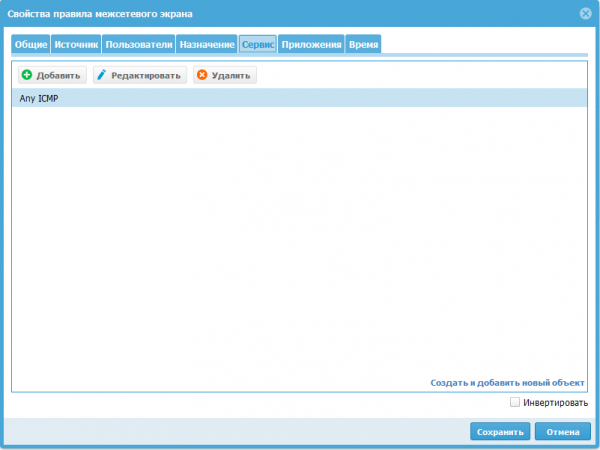
Pode ser que isso tenha sido planejado pelos criadores do UserGate, mas eu conseguia criar várias regras completamente idênticas. Embora apenas a primeira regra da lista seja executada, a possibilidade de criar regras funcionais diferentes com o mesmo nome pode causar confusão quando vários administradores estão usando o dispositivo.
NAT e roteamento
Ao criar regras NAT, vemos várias abas semelhantes às do firewall. Na aba “Geral”, apareceu um campo “Tipo”, que permite escolher para o que essa regra será responsável:
NAT — Tradução de endereços de rede.
DNAT — Redireciona o tráfego para o IP especificado.
Port forwarding — Redireciona o tráfego para o IP especificado, mas permite alterar o número da porta do serviço publicado.
Roteamento baseado em políticas — Permite rotear pacotes IP com base em informações avançadas, como serviços, endereços MAC ou servidores (endereços IP).
Mapeamento de rede — Permite substituir endereços IP de origem ou destino de uma rede por outra rede.
Após escolher o tipo correspondente, as configurações para ele estarão disponíveis.
No campo SNAT IP (endereço externo), especificamos claramente o endereço IP que será usado para substituir o endereço de origem. Este campo é necessário na presença de vários endereços IP atribuídos às interfaces da zona de destino. Se deixarmos este campo vazio, o sistema usará um endereço aleatório da lista de endereços IP disponíveis atribuídos às interfaces da zona de destino. UserGate recomenda especificar o SNAT IP para melhorar o desempenho do firewall.
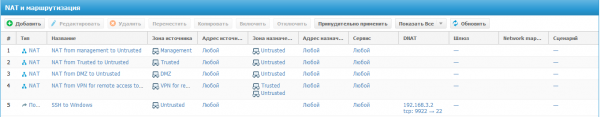
Como exemplo, publicarei o serviço SSH do servidor Windows localizado na zona 'DMZ' usando a regra 'port forwarding'. Para isso, clicamos no botão 'Adicionar' e preenchemos a aba 'Geral', indicando o nome da regra 'SSH to Windows' e o tipo 'Port Forwarding':
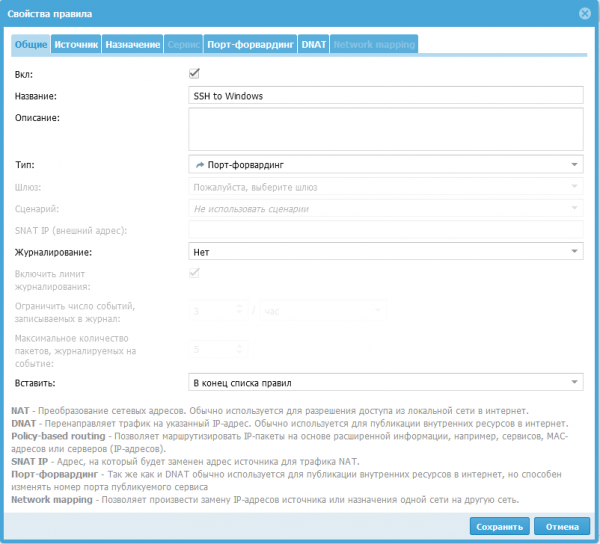
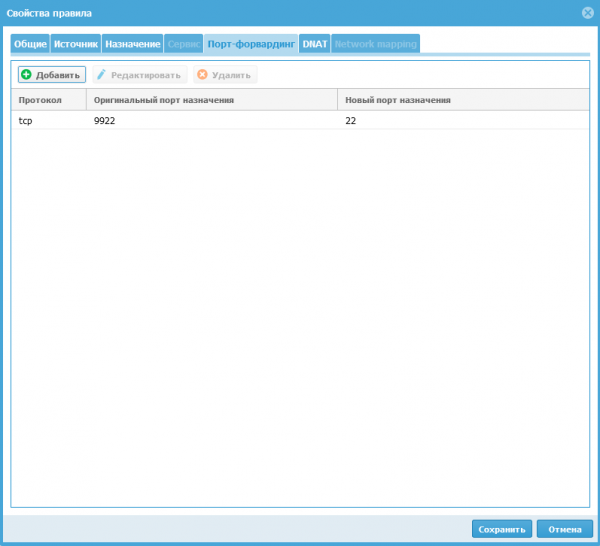
Na aba 'Fonte', selecionamos a zona 'Untrusted' e passamos para a aba 'Port Forwarding'. Aqui devemos especificar o protocolo 'TCP' (há quatro opções — TCP, UDP, SMTP, SMTPS). A porta original de destino 9922 é o número da porta para a qual os usuários enviam solicitações (não é permitido usar as portas: 2200, 8001, 4369, 9000-9100). A nova porta de destino (22) é o número da porta para a qual as solicitações dos usuários serão encaminhadas para o servidor interno publicado.
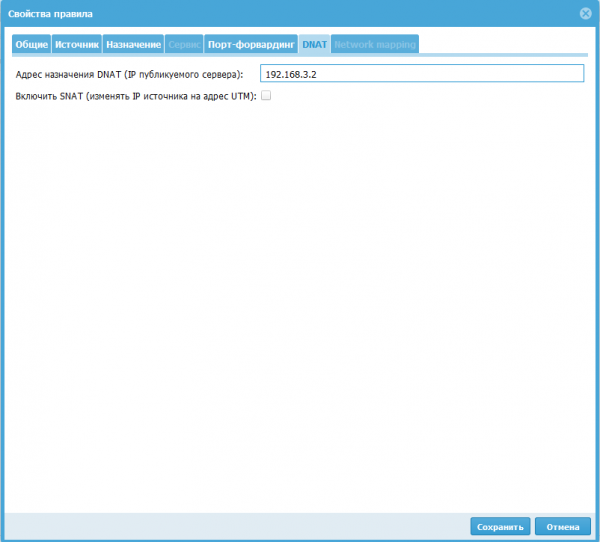
Na aba 'DNAT', definimos o endereço IP do computador na rede local que será publicado na internet (192.168.3.2). E opcionalmente, podemos habilitar o SNAT, então o UserGate mudará o endereço de origem nos pacotes da rede externa para seu próprio endereço IP.
Após todas as configurações, obtemos uma regra que permite acesso da zona 'Untrusted' ao servidor com o endereço IP 192.168.3.2 pelo protocolo SSH, usando o endereço externo do UserGate ao conectar.
Largura de banda
Nesta seção, são definidas regras para gerenciar a largura de banda. Elas podem ser usadas para limitar o canal de determinados usuários, hosts, serviços, aplicativos.
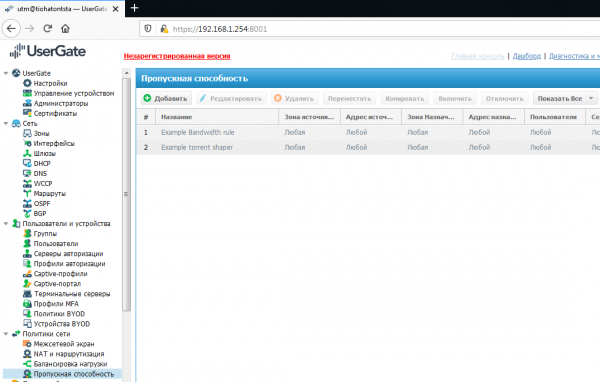
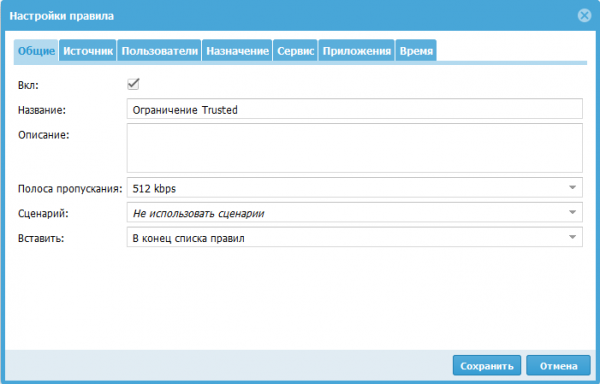
Ao criar uma regra, definimos nas abas as condições para o tráfego ao qual as restrições se aplicam. A largura de banda pode ser escolhida entre as opções disponíveis ou definida por conta própria. Ao criar a largura de banda, é possível especificar uma etiqueta de priorização de tráfego DSCP. Um exemplo de quando essas etiquetas DSCP são aplicadas: ao indicar em uma regra um cenário em que esta regra se aplica, ela pode automaticamente alterar essas etiquetas. Outro exemplo do funcionamento de um cenário: a regra será ativada para o usuário apenas quando um torrent for detectado ou quando o volume de tráfego ultrapassar o limite definido. Preencha as outras abas da mesma forma que em outras políticas, com base no tipo de tráfego ao qual a regra deve ser aplicada.
Conclusão
Neste artigo, examinei a criação de regras nas seções 'Firewall', 'NAT e Roteamento' e 'Largura de Banda'. E logo no início do artigo, descrevi as regras para a criação de políticas do UserGate, bem como o princípio de funcionamento das condições ao criar uma regra.
Acompanhe as atualizações em nossos canais (, , , )!
Fonte: habr.com
