

Nota do tradutor.: Se você está se perguntando sobre a segurança em infraestrutura baseada em Kubernetes, esta excelente visão geral da Sysdig será um ótimo ponto de partida para um rápido entendimento das soluções atuais. Inclui sistemas abrangentes de fornecedores renomados, bem como ferramentas bem mais modestas que abordam problemas específicos. E nos comentários, como sempre, ficaremos felizes em saber sobre sua experiência com essas ferramentas e ver links para outros projetos.
Produtos de software para garantir a segurança do Kubernetes... são muitos, cada um com seus objetivos, áreas de aplicação e licenças.
É por isso que decidimos criar esta lista, incluindo tanto projetos de código aberto quanto plataformas comerciais de diversos fornecedores. Esperamos que ela ajude você a escolher os que mais lhe interessam e o guie na direção certa, dependendo das suas necessidades específicas para garantir a segurança do Kubernetes.
Categorias
Para facilitar a navegação pela lista, as ferramentas foram separadas por funções principais e áreas de aplicação. Os seguintes seções surgiram:
- Varredura de imagens Kubernetes e análise estática;
- Segurança em tempo de execução;
- Segurança de rede no Kubernetes;
- Distribuição de imagens e gerenciamento de segredos;
- Auditoria de segurança no Kubernetes;
- Produtos comerciais abrangentes.
Vamos ao que interessa:
Varredura de imagens Kubernetes
Anchore
- Site:
- Licença: livre (Apache) e oferta comercial
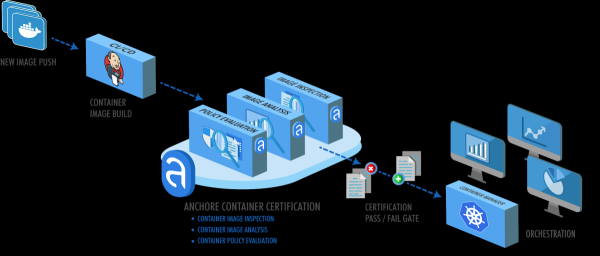
O pacote Anchore analisa as imagens de contêineres e permite verificar a segurança com base nas políticas definidas pelo usuário.
Além da varredura tradicional das imagens de contêiner em busca de vulnerabilidades conhecidas no banco de dados CVE, o Anchore realiza várias outras verificações dentro da política de varredura: verifica o Dockerfile, vazamentos de credenciais, pacotes de linguagens de programação utilizadas (npm, maven etc.), licenças de software e muito mais.
Clair
- Site: (agora sob a tutela da Red Hat)
- Licença: livre (Apache)
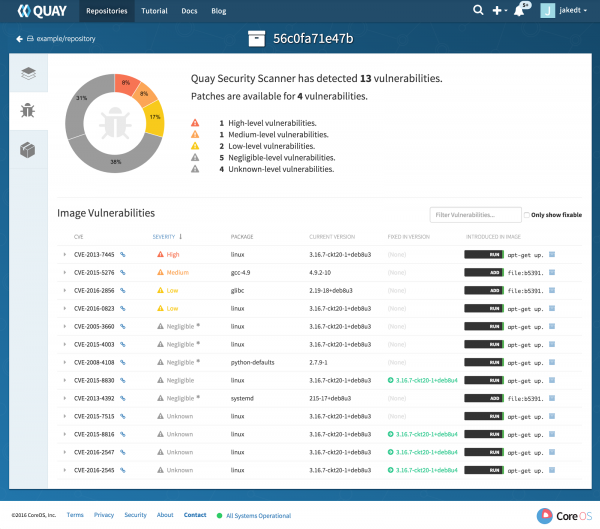
Clair foi um dos primeiros projetos de código aberto para a varredura de imagens. É amplamente conhecido como um scanner de segurança que fundamenta o registro de imagens Quay (também da CoreOS — nota do tradutor.)O Clair pode coletar informações sobre CVE de uma vasta gama de fontes, incluindo listas específicas de vulnerabilidades para distribuições Linux, mantidas por equipes de segurança do Debian, Red Hat ou Ubuntu.
Ao contrário do Anchore, o Clair se concentra principalmente na busca de vulnerabilidades e na correspondência de dados com CVE. No entanto, o produto oferece aos usuários algumas funcionalidades de extensão por meio de drivers plug-in.
Dagda
- Site:
- Licença: livre (Apache)
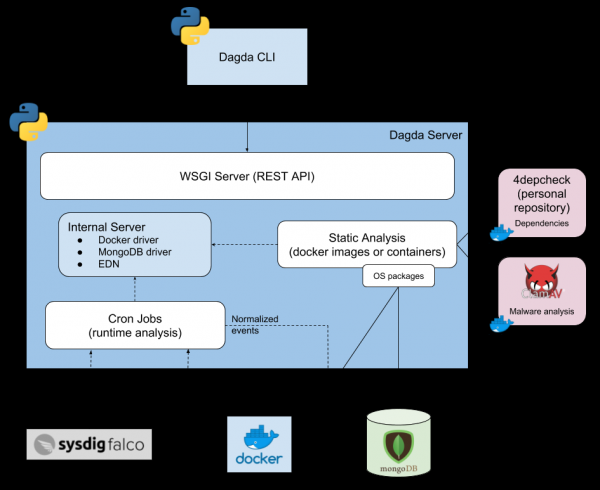
O Dagda realiza análises estáticas de imagens de contêineres em busca de vulnerabilidades conhecidas, trojans, vírus, malwares e outras ameaças.
O pacote Dagda se destaca de outras ferramentas semelhantes por dois recursos notáveis:
- Ele se integra perfeitamente com , atuando não apenas como uma ferramenta para escanear imagens de contêineres, mas também como um antivírus.
- Também fornece proteção em tempo de execução, recebendo eventos do daemon Docker em tempo real e integrando-se com o Falco (veja abaixo) para coletar eventos de segurança durante a execução do contêiner.
KubeXray
- Site:
- Licença: livre (Apache), mas requer dados do JFrog Xray (produto comercial)
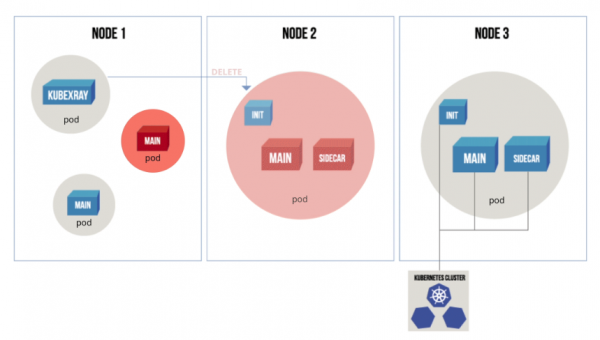
O KubeXray "ouve" eventos do servidor de API do Kubernetes e, com base em metadados do JFrog Xray, garante que apenas pods que estão em conformidade com a política atual sejam executados.
O KubeXray não apenas audita novos ou atualizados contêineres em deployments (semelhante ao admission controller no Kubernetes), mas também verifica dinamicamente os contêineres em execução quanto à conformidade com novas políticas de segurança, removendo recursos que referenciam imagens vulneráveis.
Snyk
- Site:
- Licença: versões livre (Apache) e comercial
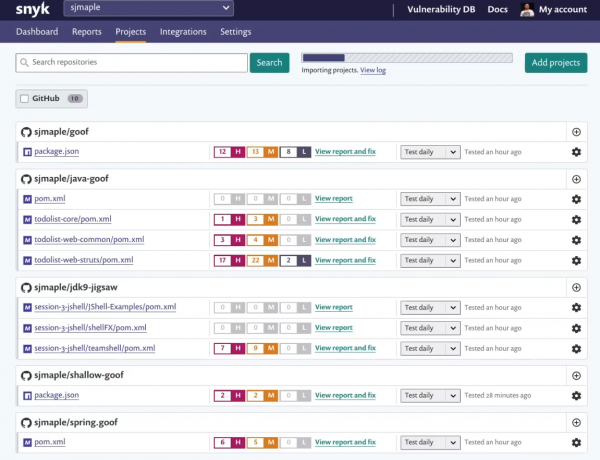
O Snyk é um scanner de vulnerabilidades incomum, pois se concentra especificamente no processo de desenvolvimento e se apresenta como uma "solução indispensável" para desenvolvedores.
O Snyk conecta-se diretamente aos repositórios de código, analisa o manifesto do projeto e examina o código importado junto com as dependências diretas e indiretas. O Snyk suporta diversas linguagens de programação populares e pode identificar riscos de licenciamento ocultos.
Trivy
- Site:
- Licença: livre (AGPL)
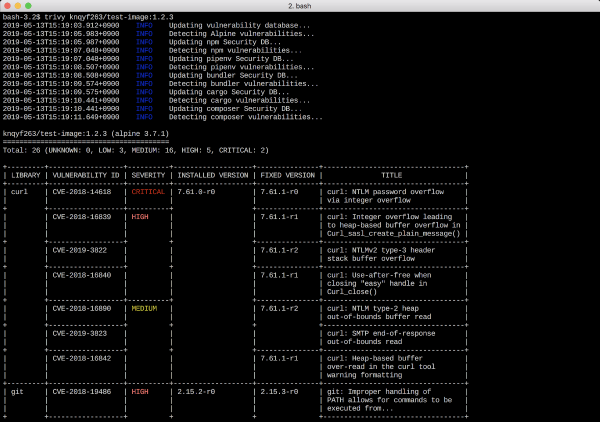
Trivy — um scanner de vulnerabilidades simples, mas poderoso, para contêineres, facilmente integrável em um pipeline CI/CD. Sua característica notável é a facilidade de instalação e uso: o aplicativo consiste em um único binário e não requer instalação de banco de dados ou bibliotecas adicionais.
O lado negativo da simplicidade do Trivy é que será necessário entender como analisar e transmitir os resultados em formato JSON, para que possam ser utilizados por outras ferramentas de segurança do Kubernetes.
Segurança de runtime no Kubernetes
Falco
- Site:
- Licença: livre (Apache)
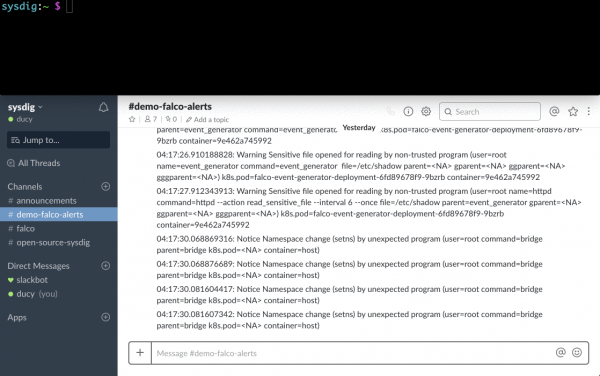
Falco é um conjunto de ferramentas para garantir a segurança de ambientes de execução em nuvem. Faz parte da família de projetos .
Usando a ferramenta Sysdig para trabalhar no nível do kernel Linux e perfilar chamadas de sistema, o Falco permite uma análise profunda do comportamento do sistema. Seu mecanismo de regras de runtime é capaz de detectar atividades suspeitas em aplicações, contêineres, no host base e no orquestrador Kubernetes.
Falco fornece total transparência na operação do runtime e detecção de ameaças, colocando agentes especiais nos nós do Kubernetes. Como resultado, não há necessidade de modificar os contêineres, inserindo código de terceiros ou anexando contêineres sidecar.
Frameworks de segurança do Linux para runtime
Esses frameworks nativos do kernel Linux não são considerados "ferramentas de segurança do Kubernetes" no sentido tradicional, mas merecem menção, pois são um elemento importante no contexto de segurança em runtime, que é incluído na Política de Segurança de Pod do Kubernetes (PSP).
conecta o perfil de segurança a processos executados no contêiner, definindo privilégios do sistema de arquivos, regras de acesso à rede, a conexão de bibliotecas, etc. É um sistema baseado em controle de acesso mandatário (Mandatory Access Control, MAC). Em outras palavras, evita a realização de ações proibidas.
Security-Enhanced Linux () é um módulo de segurança aprimorada no kernel Linux, que em alguns aspectos é semelhante ao AppArmor e frequentemente comparado a ele. O SELinux supera o AppArmor em poder, flexibilidade e sofisticação nas configurações. Suas desvantagens são o tempo prolongado de aprendizado e a complexidade aumentada.
e seccomp-bpf permitem filtrar chamadas de sistema, bloqueando a execução daquelas que são potencialmente perigosas para o sistema operacional base e não são necessárias para o funcionamento normal dos aplicativos de usuário. Seccomp em alguns aspectos é semelhante ao Falco, embora não conheça a especificidade dos contêineres.
Sysdig código aberto
- Site:
- Licença: livre (Apache)
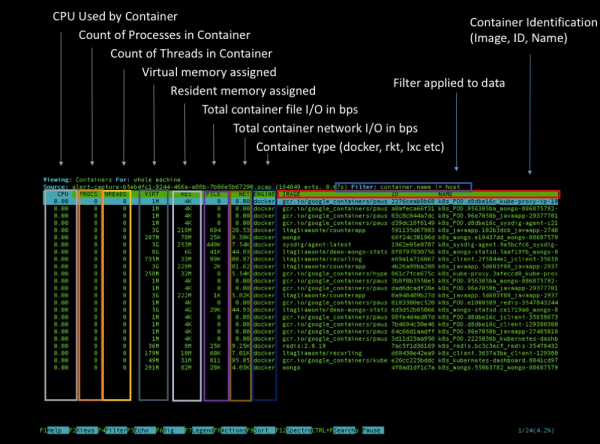
Sysdig é uma ferramenta completa para análise, diagnóstico e depuração de sistemas Linux (também funciona em Windows e macOS, mas com funcionalidades limitadas). Pode ser utilizada para coletar informações detalhadas, auditoria e perícia forense (forense) sistema base e quaisquer contêineres que estejam rodando nele.
Além disso, o Sysdig já suporta ambientes executáveis para contêineres e metadados do Kubernetes, adicionando dimensões e rótulos adicionais a todas as informações coletadas sobre o comportamento do sistema. Existem várias maneiras de analisar um cluster Kubernetes usando o Sysdig: você pode realizar uma captura em um determinado momento através do ou iniciar uma interface interativa baseada em ncurses usando o plugin .
Segurança de Rede Kubernetes
Aporeto
- Site:
- Licença: comercial
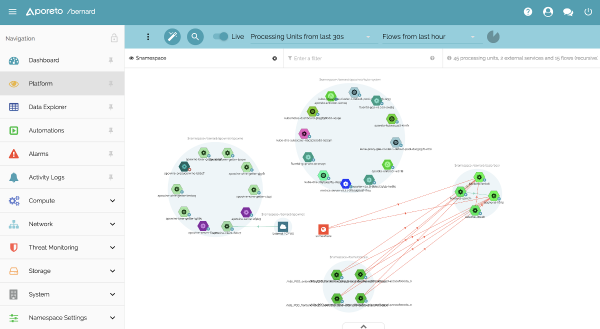
Aporeto oferece "segurança separada da rede e da infraestrutura". Isso significa que os serviços Kubernetes não apenas recebem um ID local (ou seja, ServiceAccount no Kubernetes), mas também um identificador/ impressão digital universal que pode ser utilizado para interações seguras e mutuamente verificáveis com qualquer outro serviço, por exemplo, no cluster OpenShift.
Aporeto é capaz de gerar um identificador único não apenas para Kubernetes/contêineres, mas também para hosts, funções em nuvem e usuários. Dependendo desses identificadores e do conjunto de regras de segurança de rede definidas pelo administrador, as comunicações serão permitidas ou bloqueadas.
Calico
- Site:
- Licença: livre (Apache)
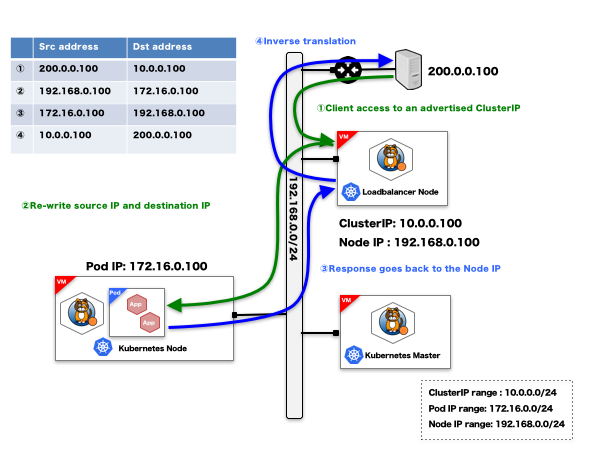
Calico é geralmente implantado durante a instalação do orquestrador de contêineres, permitindo criar uma rede virtual que conecta contêineres. Além dessa funcionalidade básica de rede, o projeto Calico trabalha com Políticas de Rede Kubernetes e seu próprio conjunto de perfis de segurança de rede, suportando ACLs (listas de controle de acesso) para endpoints e regras de segurança de rede baseadas em anotações para tráfego de Ingress e Egress.
Cilium
- Site:
- Licença: livre (Apache)
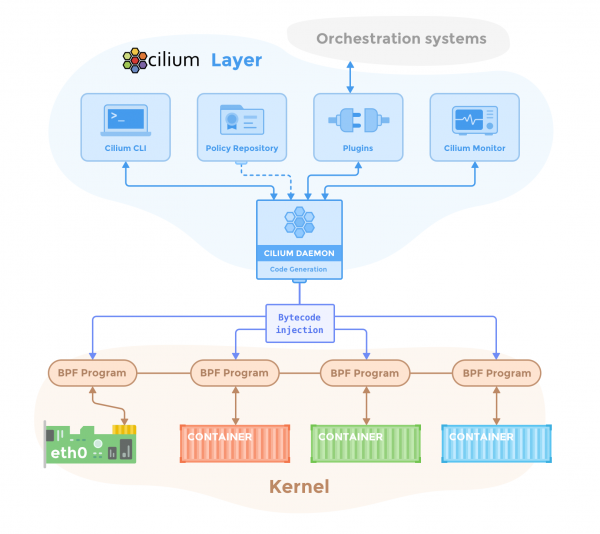
Cilium atua como um firewall para contêineres e oferece funcionalidades de segurança de rede, inicialmente adaptadas para Kubernetes e cargas de trabalho de microserviços. Cilium utiliza uma nova tecnologia do núcleo do Linux chamada BPF (Berkeley Packet Filter) para filtrar, monitorar, redirecionar e corrigir dados.
Cilium é capaz de implantar políticas de acesso à rede baseadas em identificadores de contêineres, utilizando rótulos do Docker ou Kubernetes e metadados. Cilium também compreende e filtra diversos protocolos de nível 7, como HTTP ou gRPC, permitindo definir quais chamadas REST, por exemplo, serão permitidas entre dois deployments do Kubernetes.
Istio
- Site:
- Licença: livre (Apache)
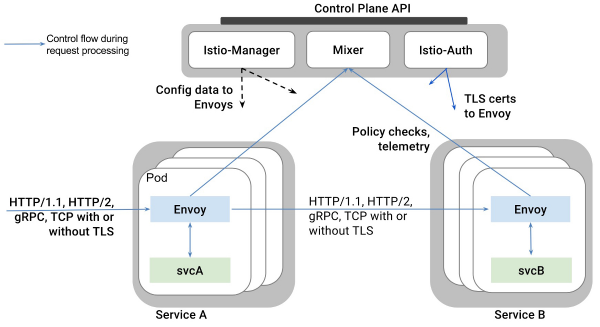
Istio é amplamente conhecido como uma implementação da paradigma de service mesh, implantando uma control plane independente de plataforma e redirecionando todo o tráfego de serviços gerenciado através de proxies Envoy configuráveis dinamicamente. Istio aproveita essa representação avançada de todos os microserviços e contêineres para implementar diversas estratégias de segurança de rede.
As capacidades de segurança de rede do Istio incluem criptografia TLS transparente para melhorar automaticamente o protocolo de comunicação entre microserviços para HTTPS e seu próprio sistema RBAC para identificação e autorização, permitindo ou negando a troca de dados entre diferentes cargas de trabalho no cluster.
Nota do tradutor.: Para saber mais sobre as capacidades de segurança do Istio, leia em .
Tigera
- Site:
- Licença: comercial
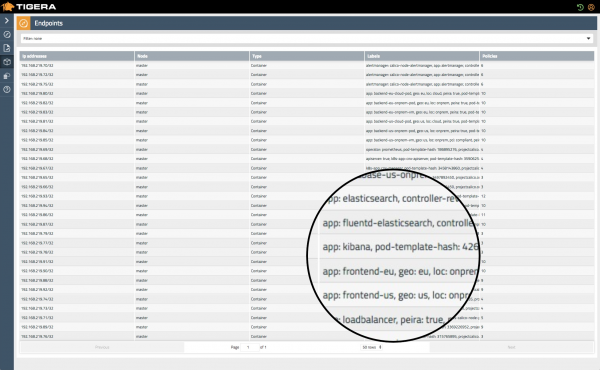
Nesta solução, chamada de 'firewall do Kubernetes', o foco é na abordagem de segurança de rede de confiança zero.
Semelhante a outras soluções de rede nativas do Kubernetes, a Tigera conta com metadados para identificar diferentes serviços e objetos no cluster, garantindo a detecção de problemas em tempo de execução, auditorias contínuas de conformidade e transparência da rede para infraestrutura multicloud ou híbrida com monolitos contêinerizados.
Trireme
- Site:
- Licença: livre (Apache)
Trireme-Kubernetes é uma implementação simples e clara da especificação de Políticas de Rede do Kubernetes. A característica mais notável é que, ao contrário de produtos semelhantes para segurança de rede do Kubernetes, ele não requer um plano de controle central para coordenar a malha. Isso torna a solução trivialmente escalável. No Trireme, isso é alcançado instalando um agente em cada nó, que se conecta diretamente à pilha TCP/IP do host.
Distribuição de imagens e gerenciamento de segredos
Grafeas
- Site:
- Licença: livre (Apache)
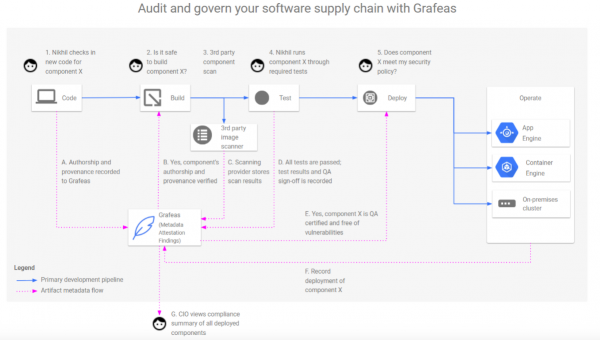
Grafeas é uma API de código aberto para auditoria e gerenciamento da cadeia de suprimentos de software. Em um nível básico, o Grafeas é uma ferramenta para coleta de metadados e resultados de auditoria. Pode ser usado para acompanhar a conformidade com as melhores práticas de segurança na organização.
Esta fonte de verdade centralizada ajuda a responder a perguntas como:
- Quem construiu e assinou um contêiner específico?
- Ele passou por todos os scanners de segurança e verificações exigidas pela política de segurança? Quando? Quais foram os resultados?
- Quem o implantou em produção? Quais parâmetros foram utilizados na implantação?
In-toto
- Site:
- Licença: livre (Apache)
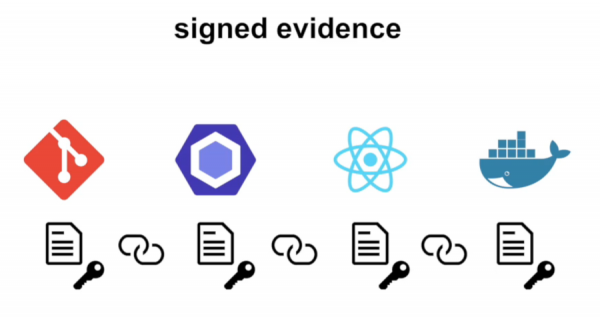
In-toto é uma estrutura concebida para garantir a integridade, autenticação e auditoria de toda a cadeia de suprimentos de software. Ao implementar o In-toto na infraestrutura, primeiro é definido um plano que descreve as diversas etapas no pipeline (repositório, ferramentas de CI/CD, ferramentas de QA, construtores de artefatos, etc.) e os usuários (responsáveis) autorizados a iniciá-los.
In-toto controla a execução do plano, verificando se cada tarefa na cadeia é realizada adequadamente apenas pelo pessoal autorizado e que não ocorreram manobras não autorizadas no processo de movimentação do produto.
Portieris
- Site:
- Licença: livre (Apache)
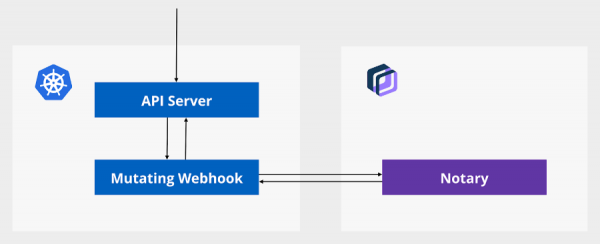
Portieris é um controlador de admissão para Kubernetes; é usado para verificar de forma obrigatória a confiança no conteúdo. Portieris utiliza um servidor (escrevemos sobre ele no final — nota do tradutor.) como uma fonte de verdade para confirmar artefatos confiáveis e assinados (ou seja, imagens de contêiner aprovadas).
Ao criar ou alterar uma carga de trabalho no Kubernetes, o Portieris carrega informações sobre assinaturas e políticas de confiança para os contêineres solicitados e, se necessário, faz alterações em tempo real no objeto JSON da API para executar versões assinadas dessas imagens.
Vault
- Site:
- Licença: livre (MPL)
Vault é uma solução segura para armazenar informações sensíveis: senhas, tokens OAuth, certificados PKI, credenciais de acesso, segredos do Kubernetes, entre outros. O Vault suporta muitas funcionalidades avançadas, como locação de tokens de segurança efêmeros ou a gestão da rotação de chaves.
Com o Helm Chart do Vault, é possível implantar como um novo deployment no cluster Kubernetes com o Consul como repositório backend. Ele suporta recursos nativos do Kubernetes, como tokens de ServiceAccount e pode até funcionar como repositório de segredos do Kubernetes por padrão.
Nota do tradutor.: A propósito, ontem a HashiCorp, desenvolvedora do Vault, anunciou algumas melhorias para o uso do Vault no Kubernetes, especialmente relacionadas ao Helm Chart. Mais detalhes podem ser lidos no .
Auditoria de Segurança do Kubernetes
Kube-bench
- Site:
- Licença: livre (Apache)
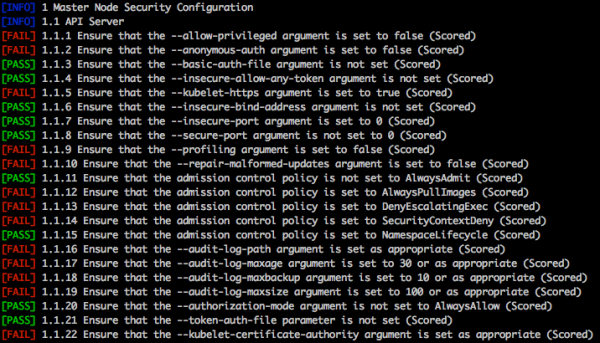
Kube-bench é um aplicativo em Go que verifica se o Kubernetes está seguro, realizando testes de uma lista .
Kube-bench procura por parâmetros de configuração inseguros entre os componentes do cluster (etcd, API, controller manager, etc.), permissões de acesso questionáveis a arquivos, contas expostas ou portas abertas, limites de recursos, configurações de limitação do número de chamadas à API para proteção contra ataquesDoS, e assim por diante.
Kube-hunter
- Site:
- Licença: livre (Apache)
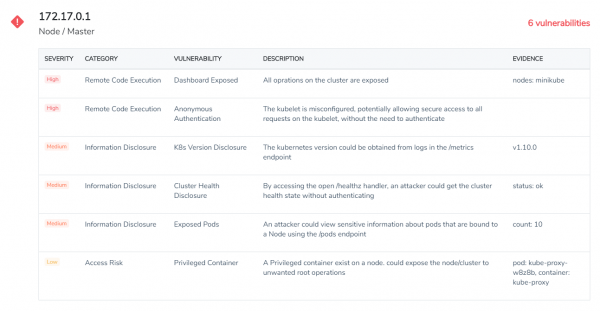
Kube-hunter 'persegue' vulnerabilidades potenciais (como execução remota de código ou vazamento de dados) em clusters Kubernetes. O Kube-hunter pode ser executado como um scanner remoto — nesse caso, ele avaliará o cluster do ponto de vista de um invasor externo — ou como um pod dentro do cluster.
Uma característica distintiva do Kube-hunter é o modo de 'caça ativa', durante o qual ele não apenas relata problemas, mas também tenta explorar as vulnerabilidades encontradas no cluster alvo, que podem potencialmente prejudicar seu funcionamento. Portanto, utilize com cautela!
Kubeaudit
- Site:
- Licença: livre (MIT)
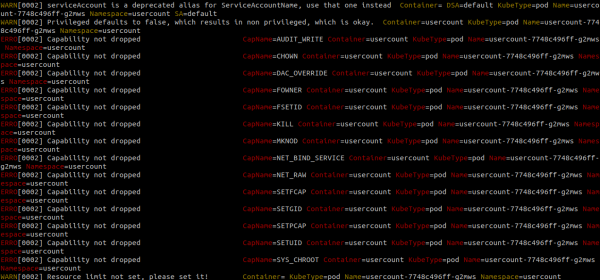
Kubeaudit é uma ferramenta de console, inicialmente desenvolvida na Shopify, para auditar a configuração do Kubernetes em busca de diversos problemas de segurança. Por exemplo, ajuda a identificar contêineres que estão sendo executados sem restrições, com permissões de superusuário, abusando de privilégios ou usando ServiceAccount padrão.
O Kubeaudit possui outras funcionalidades interessantes. Por exemplo, ele pode analisar arquivos YAML locais, identificando falhas na configuração que podem levar a problemas de segurança, e corrigi-los automaticamente.
Kubesec
- Site:
- Licença: livre (Apache)
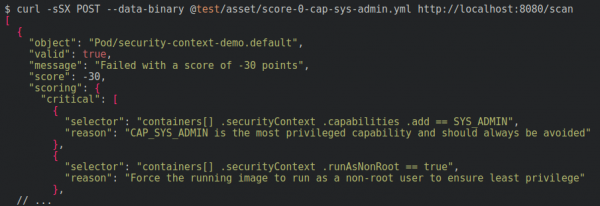
Kubesec é uma ferramenta especial porque escaneia diretamente arquivos YAML que descrevem recursos Kubernetes em busca de parâmetros vulneráveis que possam impactar a segurança.
Por exemplo, pode detectar privilégios excessivos e permissões concedidas a um pod, execução de contêiner como root por padrão, conexão ao namespace de rede do host ou montagens perigosas como /proc do host ou do socket do Docker. Outra funcionalidade interessante do Kubesec é um serviço de demonstração disponível online, onde você pode enviar seu YAML e realizar uma análise imediata.
(OPA) fornece a capacidade de criar políticas sobre pilhas de aplicações em nuvem no Kubernetes, desde ingress até service mesh.
- Site:
- Licença: livre (Apache)
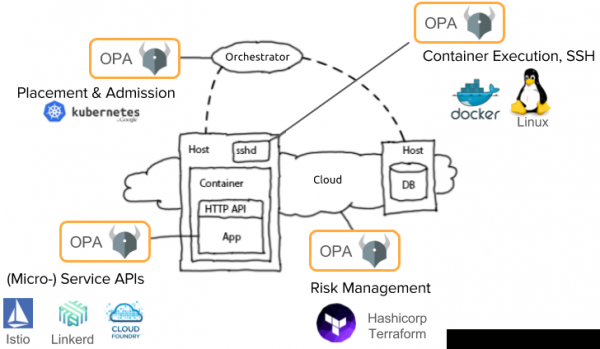
O conceito de OPA (Open Policy Agent) é separar políticas de segurança e melhores práticas de segurança da plataforma de runtime específica: Docker, Kubernetes, Mesosphere, OpenShift ou qualquer combinação delas.
Por exemplo, você pode implantar o OPA como backend para o admission controller do Kubernetes, delegando a ele decisões de segurança. Assim, o agente OPA poderá verificar, rejeitar e até modificar solicitações em tempo real, garantindo a conformidade com os parâmetros de segurança definidos. As políticas de segurança no OPA são escritas em sua própria linguagem DSL, Rego.
Nota do tradutor.: Falamos mais sobre OPA (e SPIFFE) neste .
Ferramentas comerciais abrangentes para análise de segurança do Kubernetes
Decidimos criar uma categoria separada para plataformas comerciais, uma vez que geralmente cobrem várias áreas de segurança. Uma visão geral de suas capacidades pode ser obtida na tabela:
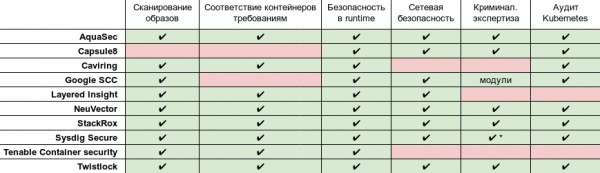
* Especialização avançada e análise post mortem com captura total de chamadas do sistema .
www.aquasec.com
- Site:
- Licença: comercial
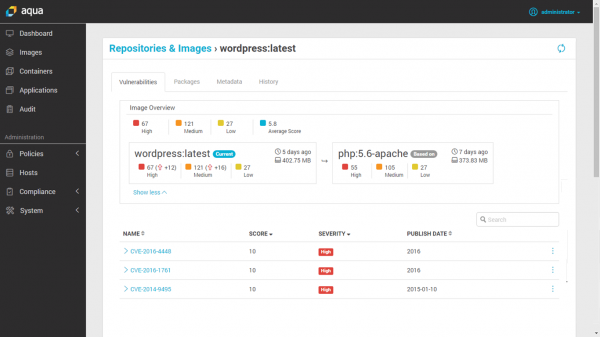
Esta ferramenta comercial foi projetada para contêineres e cargas de trabalho em nuvem. Ela oferece:
- Digitalizando imagens, integrado com o registro de contêiner ou pipeline de CI/CD;
- Proteção em tempo de execução com detecção de alterações em contêineres e outras atividades suspeitas;
- Firewall nativo para contêineres;
- Segurança para serverless em serviços de nuvem;
- Verificação de conformidade e auditoria, combinadas com registro de eventos.
Nota do tradutor.: Vale também destacar que há uma componente gratuita do produto chamada , que permite escanear imagens de contêineres em busca de vulnerabilidades. A comparação de suas capacidades com versões pagas é apresentada na .
Capsule8
- Site:
- Licença: comercial
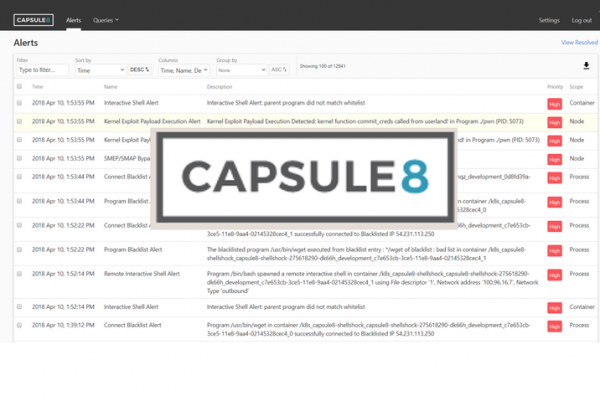
A Capsule8 se integra à infraestrutura, instalando um detector em um cluster Kubernetes local ou na nuvem. Esse detector coleta a telemetria do host e da rede, correlacionando-a com vários tipos de ataque.
A equipe da Capsule8 vê sua missão como a detecção precoce e a prevenção de ataques que exploram vulnerabilidades novas (0-day) . A Capsule8 pode carregar regras de segurança refinadas diretamente nos detectores em resposta a ameaças e vulnerabilidades de software recentemente descobertas.
Cavirin
- Site:
- Licença: comercial
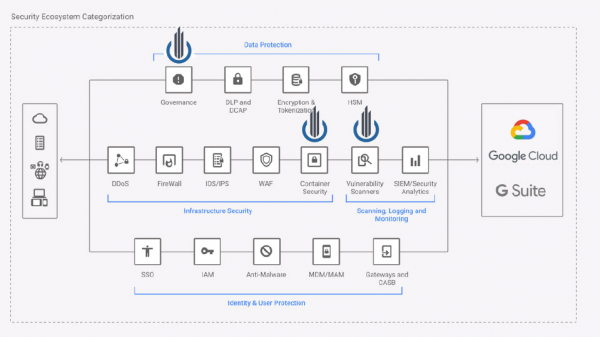
A Cavirin atua como um agente para a empresa em várias agências que lidam com normas de segurança. Ela não apenas pode escanear imagens, mas também se integrar a um pipeline de CI/CD, bloqueando imagens que não atendem aos padrões antes de sua entrada em repositórios privados.
O pacote de segurança da Cavirin utiliza aprendizado de máquina para avaliar a postura de cibersegurança, oferecendo recomendações para aumentar a segurança e melhorar a conformidade com padrões de segurança.
Google Cloud Security Command Center
- Site:
- Licença: comercial
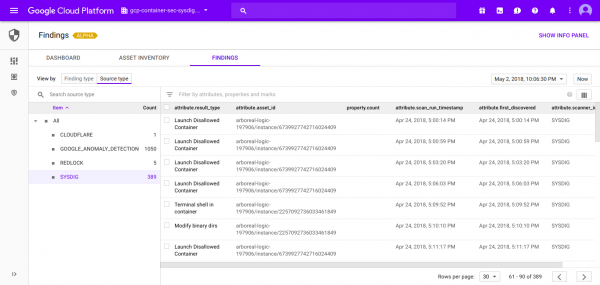
O Cloud Security Command Center ajuda as equipes de segurança a coletar dados, identificar ameaças e mitigá-las antes que causem danos à empresa.
Como o nome sugere, o Google Cloud SCC é um painel de controle unificado que integra diversos relatórios de segurança, mecanismos de inventário de ativos e sistemas de segurança de terceiros, permitindo gerenciá-los a partir de uma única fonte centralizada.
A API interoperável oferecida pelo Google Cloud SCC facilita a integração de eventos de segurança provenientes de várias fontes, como Sysdig Secure (segurança de contêiner para aplicativos cloud-native) ou Falco (sistema de segurança runtime de código aberto).
Layered Insight (Qualys)
- Site:
- Licença: comercial
Layered Insight (agora parte da Qualys Inc) é baseado no conceito de "segurança integrada". Após a varredura da imagem original em busca de vulnerabilidades usando métodos de análise estatística e verificações de CVE, o Layered Insight substitui-a por uma imagem instrumentada, incluindo um agente na forma de um binário.
Esse agente contém testes de segurança em tempo de execução para analisar o tráfego de rede do contêiner, fluxos de I/O e atividades do aplicativo. Além disso, ele pode executar verificações de segurança adicionais definidas pelo administrador da infraestrutura ou pelas equipes de DevOps.
NeuVector
- Site:
- Licença: comercial
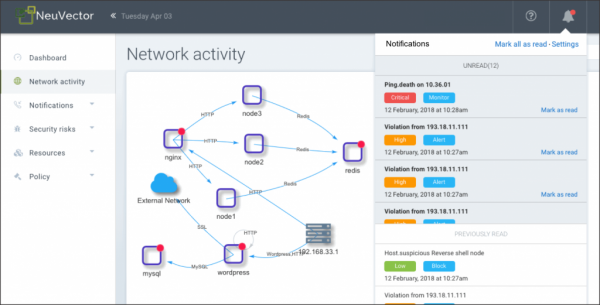
O NeuVector realiza a verificação de segurança do contêiner e fornece proteção em tempo de execução analisando a atividade da rede e o comportamento do aplicativo, criando um perfil de segurança personalizado para cada contêiner. Ele também pode bloquear autonomamente ameaças, isolando atividades suspeitas por meio da alteração das regras do firewall local.
A integração de rede do NeuVector, conhecida como Security Mesh, é capaz de realizar análise profunda de pacotes e filtragem no 7º nível para todas as conexões de rede no service mesh.
StackRox
- Site:
- Licença: comercial
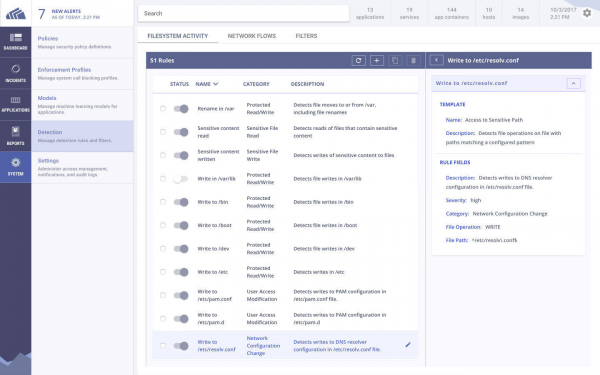
A plataforma de segurança de contêineres StackRox visa abranger todo o ciclo de vida das aplicações Kubernetes no cluster. Assim como outras plataformas comerciais dessa lista, o StackRox gera um perfil em tempo de execução com base no comportamento observado do contêiner e gera alertas automaticamente em caso de quaisquer desvios.
Além disso, o StackRox analisa as configurações do Kubernetes, utilizando o CIS Kubernetes e outras diretrizes para avaliar a conformidade dos contêineres.
Sysdig Secure
- Site:
- Licença: comercial
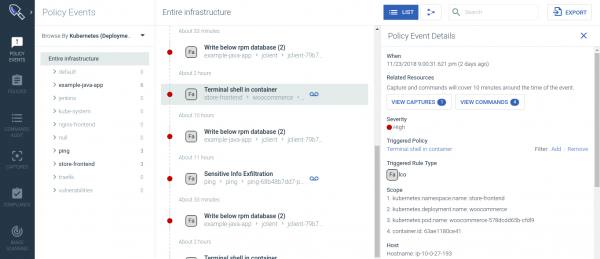
O Sysdig Secure protege os aplicativos durante todo o ciclo de vida do contêiner e do Kubernetes. Ele dos contêineres, fornece com base em dados de aprendizado de máquina, realiza perícia criminal para identificar vulnerabilidades, bloqueia ameaças, monitora a e realiza auditoria da atividade em microsserviços.
O Sysdig Secure integra-se com ferramentas de CI/CD, como o Jenkins, e controla as imagens carregadas a partir de registros Docker, prevenindo a introdução de imagens perigosas em produção. Ele também proporciona segurança abrangente em tempo de execução, incluindo:
- perfilamento em tempo de execução baseado em aprendizado de máquina e detecção de anomalias;
- políticas de runtime baseadas em eventos do sistema, API K8s-audit, projetos colaborativos da comunidade (FIM — monitoramento da integridade de arquivos; cryptojacking) e framework ;
- resposta e remediação de incidentes.
Tenable Container Security
- Site:
- Licença: comercial
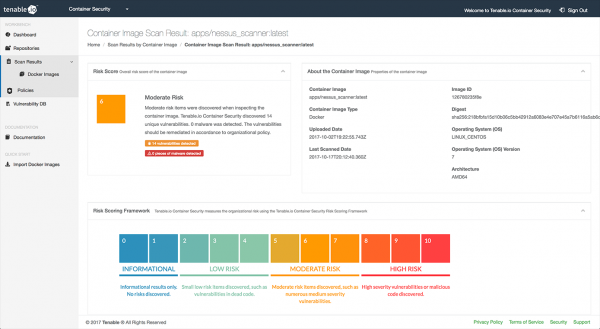
Antes da era dos contêineres, a Tenable era amplamente conhecida na indústria como a empresa que desenvolveu o Nessus — uma ferramenta popular para a detecção de vulnerabilidades e auditoria de segurança.
Tenable Container Security utiliza a experiência da empresa em segurança cibernética para integrar o pipeline CI/CD com bancos de dados de vulnerabilidades, pacotes especializados de detecção de malware e recomendações de remediação de ameaças à segurança.
Twistlock (Palo Alto Networks)
- Site:
- Licença: comercial
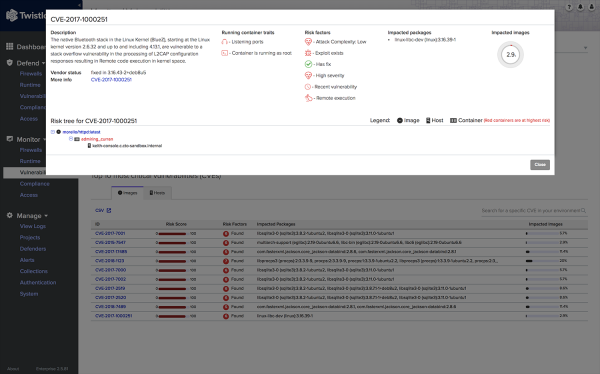
Twistlock posiciona-se como uma plataforma voltada para serviços em nuvem e contêineres. A Twistlock suporta diversos provedores de nuvem (AWS, Azure, GCP), orquestradores de contêineres (Kubernetes, Mesosphere, OpenShift, Docker), ambientes de execução serverless, frameworks mesh e ferramentas CI/CD.
Além dos métodos comuns de segurança corporativa, como integração em pipeline CI/CD ou varredura de imagens, a Twistlock utiliza aprendizado de máquina para gerar padrões comportamentais e regras de rede que consideram as particularidades dos contêineres.
Recentemente, a Twistlock foi adquirida pela Palo Alto Networks, que possui os projetos Evident.io e RedLock. Ainda não se sabe como essas três plataformas serão integradas em da Palo Alto.
Ajude a criar o melhor catálogo de ferramentas de segurança para Kubernetes!
Estamos comprometidos em tornar este catálogo o mais completo possível, e para isso precisamos da sua ajuda! Entre em contato conosco (), se você tiver em mente uma ferramenta incrível que mereça inclusão nesta lista ou se você encontrou um erro/informação desatualizada.
Você também pode se inscrever em nossa com notícias do ecossistema cloud-native e histórias sobre projetos interessantes do mundo da segurança do Kubernetes.
P.S. do tradutor
Confira também em nosso blog:
- «»;
- «»;
- «»;
- «»;
- «».
Fonte: habr.com
