

Saudações! Bem-vindo à quinta lição do curso . No Nós já examinamos o funcionamento das políticas de segurança. Agora é hora de permitir que os usuários locais acessem a Internet. Para isso, nesta lição, vamos explorar o funcionamento do mecanismo NAT.
Além de permitir que os usuários acessem a Internet, também iremos abordar o método de publicação de serviços internos. Abaixo, você encontrará uma breve teoria do vídeo, bem como o próprio vídeo da lição.
A tecnologia NAT (Network Address Translation) é um mecanismo de transformação de endereços IP em pacotes de rede. Nos termos da Fortinet, o NAT é dividido em dois tipos: Source NAT e Destination NAT.
Os nomes falam por si mesmos — ao usar Source NAT, o endereço de origem é modificado, enquanto no Destination NAT, o endereço de destino é alterado.
Além disso, existem várias opções de configuração do NAT — Firewall Policy NAT e Central NAT.
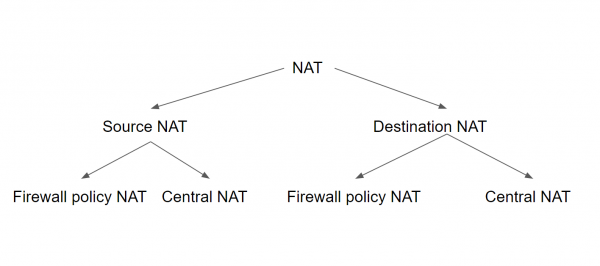
Ao usar a primeira opção, Source e Destination NAT devem ser configurados para cada política de segurança. Nesse caso, o Source NAT utiliza o endereço IP da interface de saída ou um pool de IPs pré-configurado. O Destination NAT usa um objeto pré-configurado (o chamado VIP — Virtual IP) como endereço de destino.
Com o Central NAT, a configuração do Source e Destination NAT é feita de uma vez para todo o dispositivo (ou domínio virtual). Assim, os parâmetros do NAT são aplicados a todas as políticas, dependendo das regras de Source NAT e Destination NAT.
As regras de Source NAT são configuradas na política central de Source NAT. O Destination NAT é configurado no menu DNAT com o uso de endereços IP.
Nesta lição, vamos focar apenas no Firewall Policy NAT — como a prática demonstra, essa opção de configuração é muito mais comum do que o Central NAT.
Como já mencionei, ao configurar o Firewall Policy Source NAT, há duas opções de configuração: substituir o endereço IP pelo endereço da interface de saída ou pelo endereço de um pool de IPs pré-configurado. Isso se apresenta de forma semelhante ao que é mostrado na imagem abaixo. Em seguida, falarei brevemente sobre os pools disponíveis, mas na prática, vamos explorar apenas a opção com o endereço da interface de saída — em nosso modelo, os pools de endereços IP não são necessários.
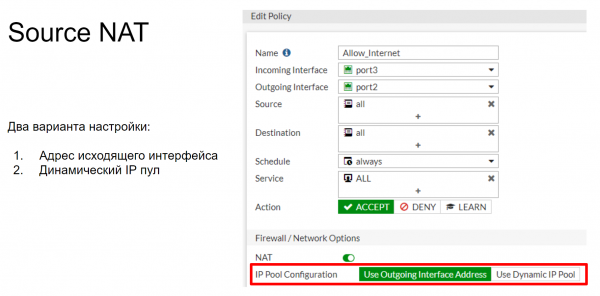
O pool de IPs define um ou mais endereços IP que serão usados como endereço de origem durante a sessão. Esses endereços IP serão utilizados em vez do endereço IP da interface de saída do FortiGate.
Existem 4 tipos de pools de IP que podem ser configurados no FortiGate:
- Sobrecarga
- Um para um
- Intervalo de Porta Fixo
- Alocação de bloco de porta
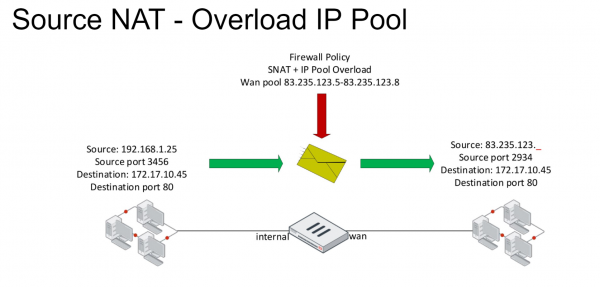
Sobrecarga é o pool de IP principal. Neste pool, os endereços IP são convertidos de um para muitos ou de muitos para muitos. A tradução de portas também é utilizada. Vamos considerar o esquema mostrado na figura abaixo. Temos um pacote com campos específicos Source e Destination. Quando este pacote se enquadra em uma política de firewall que permite seu acesso à rede externa, uma regra de NAT é aplicada a ele. Como resultado, no pacote, o campo Source é substituído por um dos endereços IP indicados no pool de IP.
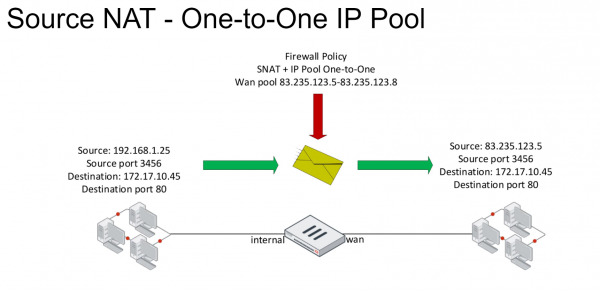
No pool do tipo Um para Um, também é definido um conjunto de endereços IP externos. Quando um pacote se encaixa na política de firewall com uma regra de NAT ativada, o endereço IP no campo Source é alterado para um dos endereços pertencentes a este pool. A substituição ocorre segundo a regra — "primeiro a chegar, primeiro a ser atendido". Para tornar mais claro, vamos analisar um exemplo.
Um computador da rede local com o endereço IP 192.168.1.25 envia um pacote para a rede externa. Ele se encaixa na regra de NAT, e o campo Source é alterado para o primeiro endereço IP do pool, que neste caso é 83.235.123.5. Vale ressaltar que, ao usar este pool de IP, a tradução de portas não é utilizada. Se, após isso, um computador da mesma rede local, com o endereço, digamos, 192.168.1.35, enviar um pacote para a rede externa e também se encaixar nesta regra de NAT, o endereço IP no campo Source desse pacote será alterado para 83.235.123.6. Se não houver mais endereços no pool, as conexões subsequentes serão rejeitadas. Ou seja, neste caso, até 4 computadores podem se encaixar na nossa regra de NAT ao mesmo tempo.
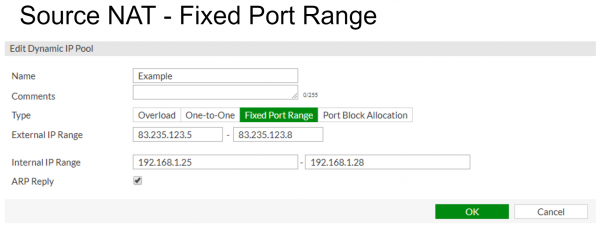
O Intervalo de Porta Fixo conecta intervalos de endereços IP internos e externos. A tradução de portas também está desativada. Isso permite vincular rigidamente o início ou o fim do pool de endereços IP internos com o início ou o fim do pool de endereços IP externos. No exemplo abaixo, o pool interno de endereços 192.168.1.25 — 192.168.1.28 é associado ao pool externo de endereços 83.235.123.5 — 83.235.125.8.
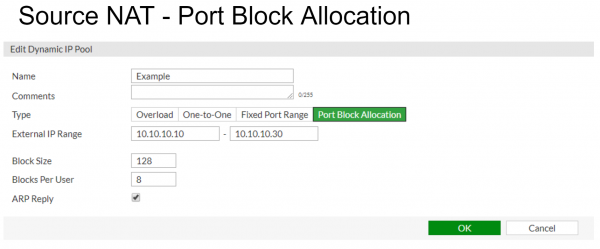
A Alocação de Bloco de Porta — este pool de IP é usado para alocar um bloco de portas para os usuários do pool de IP. Além do próprio pool de IP, também devem ser especificados dois parâmetros — o tamanho do bloco e o número de blocos alocados para cada usuário.
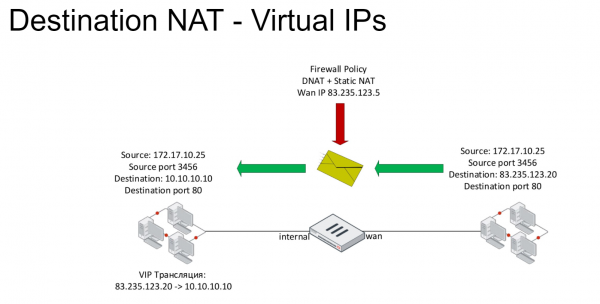
Agora vamos discutir a tecnologia Destination NAT. Ela é baseada em endereços IP virtuais (VIP). Para os pacotes que se enquadram nas regras de Destination NAT, o endereço IP no campo Destination é alterado: geralmente, o endereço público da Internet é substituído pelo endereço privado do servidor. Os endereços IP virtuais são utilizados em políticas de firewall como campo Destination.
O tipo padrão de endereços IP virtuais é o Static NAT. Esta correspondência de endereços externos e internos é um para um.
Em vez de Static NAT, os endereços virtuais podem ser restringidos à transferência de portas específicas. Por exemplo, conexões para o endereço externo na porta 8080 podem ser associadas à conexão para o endereço IP interno na porta 80.
No exemplo abaixo, um computador com o endereço 172.17.10.25 tenta acessar o endereço 83.235.123.20 na porta 80. Esta conexão se enquadra na regra DNAT, portanto, o endereço IP de destino é alterado para 10.10.10.10.
No vídeo, a teoria é discutida, assim como exemplos práticos de configuração de Source e Destination NAT.
Nas próximas aulas, vamos focar na segurança dos usuários na Internet. Especificamente, na próxima aula, abordaremos a funcionalidade de filtragem web e controle de aplicações. Para não perder, fique atento às atualizações nos seguintes canais:
Fonte: habr.com
