

O que diferencia um bom especialista em segurança na área de TI de um comum? Não é o fato de que ele consegue, de memória, citar o número de mensagens que o gerente Igor enviou ontem para a colega Maria. Um bom especialista em segurança se esforça para identificar possíveis violações antecipadamente e monitorá-las em tempo real, fazendo o possível para evitar a continuidade do incidente. Os Sistemas de Gerenciamento de Eventos de Segurança (SIEM, de Security Information and Event Management) facilitam bastante a tarefa de registro rápido e bloqueio de qualquer tentativa de violação.
Tradicionalmente, os sistemas SIEM combinam um sistema de gerenciamento de segurança da informação e um sistema de gerenciamento de eventos de segurança. Uma característica importante desses sistemas é a análise de eventos de segurança em tempo real, o que permite a resposta antes de ocorrer dano efetivo.
As principais funções dos sistemas SIEM:
- Coleta e normalização de dados
- Correlação de dados
- Alertas
- Painéis de visualização
- Organização do armazenamento de dados
- Pesquisa e análise de dados
- Relatórios
Razões para a alta demanda por sistemas SIEM
Nos últimos tempos, a complexidade e a coordenação dos ataques aos sistemas de informação aumentaram significativamente. Ao mesmo tempo, o conjunto de ferramentas de proteção da informação se torna mais complexo — sistemas de detecção de intrusões em redes e hosts, sistemas DLP, antivírus, firewalls, scanners de vulnerabilidades, entre outros. Cada ferramenta de proteção gera um fluxo de eventos com diferentes níveis de detalhe e, muitas vezes, só é possível identificar um ataque pela sobreposição de eventos de diferentes sistemas.
Há muito a se dizer sobre diversas soluções comerciais de SIEM, , mas oferecemos uma visão geral de sistemas SIEM gratuitos e completos de código aberto, que não têm limitações artificiais quanto ao número de usuários ou volumes de dados armazenados, além de serem facilmente escaláveis e mantidos. Esperamos que isso ajude a avaliar o potencial desses sistemas e a decidir se vale a pena integrar tais soluções nos processos de negócios da empresa.
AlienVault OSSIM
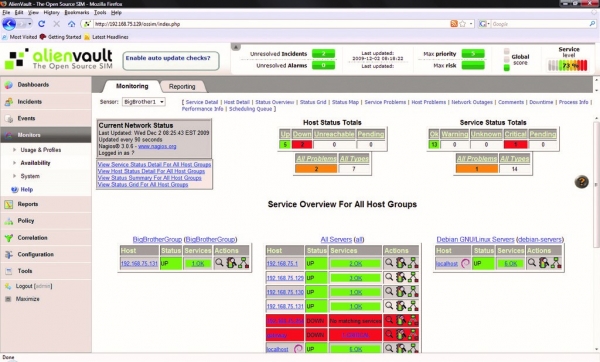
AlienVault OSSIM é a versão open-source do AlienVault USM, um dos principais sistemas SIEM comerciais. OSSIM é um framework composto por vários projetos de código aberto, incluindo o sistema de detecção de intrusões de rede Snort, o sistema de monitoramento de redes e nós Nagios, o sistema de detecção de intrusões em hosts OSSEC e o scanner de vulnerabilidades OpenVAS.
Para monitorar dispositivos, utiliza-se o AlienVault Agent, que envia logs do host no formato syslog para a plataforma GELF ou pode usar um plugin para integração com serviços de terceiros, como o serviço de proxy reverso Cloudflare ou o sistema de autenticação multifatorial Okta.
A versão USM se diferencia da OSSIM pela funcionalidade avançada de gerenciamento de logs, monitoramento da infraestrutura em nuvem, automação e informações atualizadas sobre ameaças e visualização.
Vantagens
- Construído em projetos open-source comprovados;
- Grande comunidade de usuários e desenvolvedores.
Desvantagens
- Não suporta monitoramento de plataformas em nuvem (por exemplo, AWS ou Azure);
- Faltam gerenciamento de logs, visualização, automação e integração com serviços de terceiros.
MozDef (Mozilla Defense Platform)
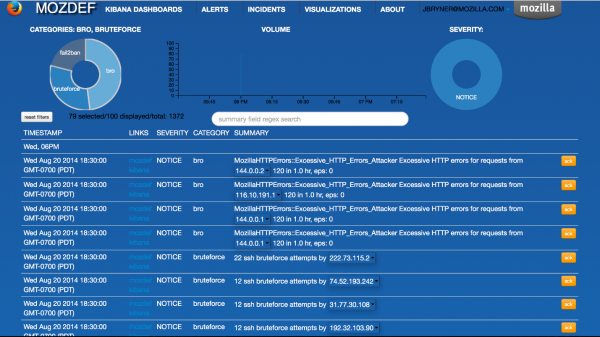
Desenvolvido pela Mozilla, o sistema SIEM MozDef é utilizado para automatizar processos de gerenciamento de incidentes de segurança. O sistema foi projetado do zero para obter máximo desempenho, escalabilidade e resiliência, com uma arquitetura de microsserviços – cada serviço opera em um contêiner Docker.
Assim como o OSSIM, o MozDef é construído em projetos open-source testados ao longo do tempo, incluindo um módulo de indexação de logs e busca Elasticsearch, a plataforma Meteor para construir uma interface web flexível e o plugin Kibana para visualização e criação de gráficos.
A correlação de eventos e alertas é realizada utilizando consultas Elasticsearch, permitindo criar regras personalizadas para processamento de eventos e alertas usando Python. Segundo a Mozilla, o MozDef pode processar mais de 300 milhões de eventos por dia. O MozDef aceita eventos apenas no formato JSON, mas possui integração com serviços de terceiros.
Vantagens
- Não utiliza agentes – funciona com logs JSON padrão;
- Fácil escalabilidade graças à arquitetura de microsserviços;
- Suporta fontes de dados de serviços em nuvem, incluindo AWS CloudTrail e GuardDuty.
Desvantagens
- Um sistema novo e menos estabelecido.
Wazuh
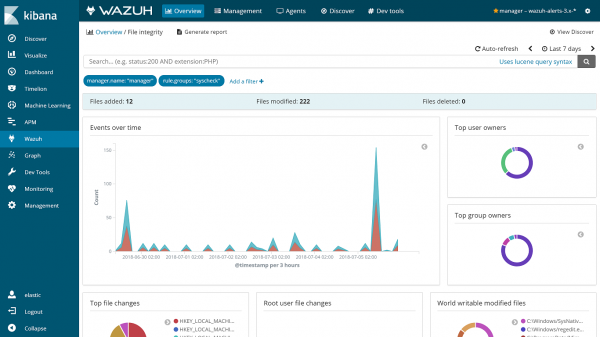
O Wazuh começou a se desenvolver como um fork do OSSEC, um dos SIEMs de código aberto mais populares. E agora é uma solução única própria com novas funcionalidades, correções de bugs e uma arquitetura otimizada.
O sistema é construído sobre a pilha ElasticStack (Elasticsearch, Logstash, Kibana) e suporta tanto a coleta de dados baseada em agentes quanto a recepção de logs do sistema. Isso o torna eficaz para monitorar dispositivos que geram logs, mas não suportam a instalação de agentes – como dispositivos de rede, impressoras e periféricos.
O Wazuh suporta os agentes existentes do OSSEC e até fornece um guia para migração do OSSEC para o Wazuh. Embora o OSSEC ainda seja ativamente mantido, o Wazuh é considerado uma continuidade do OSSEC devido à adição de uma nova interface da web, API REST, um conjunto de regras mais completo e muitas outras melhorias.
Vantagens
- Baseado e compatível com o popular SIEM OSSEC;
- Suporta várias opções de instalação: Docker, Puppet, Chef, Ansible;
- Suporta monitoramento de serviços em nuvem, incluindo AWS e Azure;
- Inclui um conjunto abrangente de regras para a detecção de múltiplos tipos de ataques e permite a conformidade com PCI DSS v3.1 e CIS.
- Integra-se com o sistema de armazenamento e análise de logs Splunk, visualização de eventos e suporte a API.
Desvantagens
- Arquitetura complexa — requer uma implantação completa do Elastic Stack além dos componentes do servidor Wazuh.
Prelude OSS
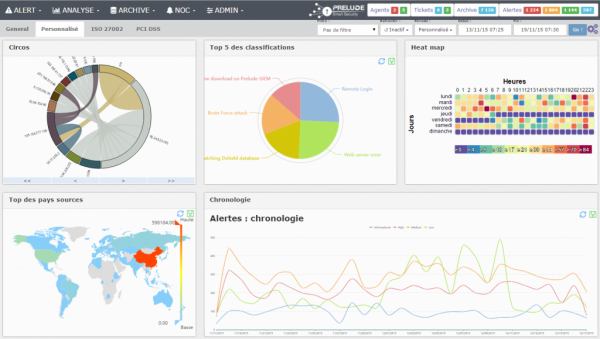
Prelude OSS é a versão open-source da comercial Prelude SIEM, desenvolvida pela empresa francesa CS. A solução é um sistema SIEM modular e flexível, que suporta múltiplos formatos de logs, integração com ferramentas de terceiros como OSSEC, Snort e o sistema de detecção de rede Suricata.
Cada evento é normalizado em uma mensagem no formato IDMEF, facilitando a troca de dados com outros sistemas. Mas há um porém — o Prelude OSS é severamente limitado em termos de desempenho e funcionalidade em comparação com a versão comercial do Prelude SIEM, sendo mais adequado para pequenos projetos ou para aprender sobre soluções SIEM e avaliar o Prelude SIEM.
Vantagens
- Um sistema testado pelo tempo, desenvolvido desde 1998;
- Suporta muitos formatos diferentes de logs;
- Normaliza dados para o formato IDMEF, o que facilita a transmissão de dados para outros sistemas de segurança.
Desvantagens
- Significativamente limitado em funcionalidade e desempenho em comparação com outros sistemas SIEM de código aberto.
Sagan
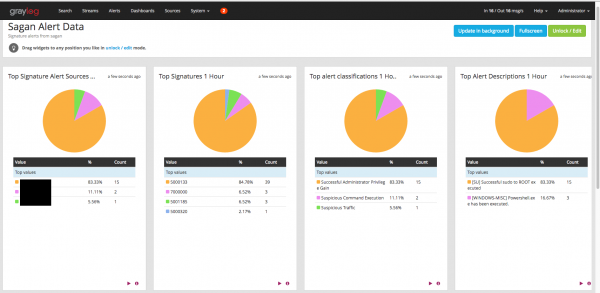
Sagan é um SIEM de alto desempenho que destaca a compatibilidade com o Snort. Além de suportar regras escritas para o Snort, o Sagan pode registrar dados no banco de dados do Snort e até mesmo pode ser usado com a interface Shuil. Essencialmente, é uma solução leve e multithread que oferece novos recursos, mantendo-se amigável para os usuários do Snort.
Vantagens
- Totalmente compatível com o banco de dados Snort, regras e interface de usuário;
- A arquitetura multithread assegura alto desempenho.
Desvantagens
- Projeto relativamente jovem com uma comunidade pequena;
- Processo de instalação complicado, que envolve a construção de todo o SIEM a partir do código-fonte.
Conclusão
Cada um dos sistemas SIEM descritos tem suas próprias características e limitações, portanto, não podem ser considerados uma solução universal para qualquer organização. No entanto, essas soluções têm código aberto, permitindo que sejam implementadas, testadas e avaliadas sem custos excessivos.
O que mais interessante você pode ler no blog
→
→
→
→
→
Inscreva-se no nosso -canal para não perder o próximo artigo! Publicamos no máximo duas vezes por semana e apenas conteúdo relevante.
Fonte: habr.com
