

Ao tomar qualquer decisão estratégica importante para a empresa, os funcionários passam por um mecanismo básico de defesa, bem conhecido como os 5 estágios de reação às mudanças (autor E. Kübler-Ross). A renomada psicóloga descreveu as reações emocionais, destacando 5 estágios principais de resposta emocional: negação, raiva, negociação, depressão e, por fim, aceitação. Preparamos uma série de artigos dedicados à certificação ISO 27001, onde analisaremos cada um dos estágios. Hoje falaremos sobre o primeiro deles – a negação.
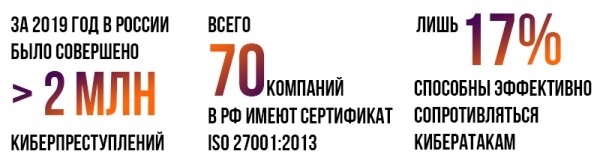
Obter a certificação ISO 27001 apenas para cumprir tabela é uma experiência bastante duvidosa, já que exige um longo e caro processo de preparação. Além disso, como mostra , este padrão é extremamente impopular na Rússia: atualmente, apenas 70 empresas foram certificadas quanto à conformidade. No exterior, no entanto, é um dos padrões mais procurados, atendendo à crescente demanda das empresas na área de segurança da informação.
Nossa empresa oferece um serviço completo de terceirização de funções contábeis: contabilidade e apuração fiscal, cálculo de folha de pagamento e administração de pessoal. Ocupamos uma das posições de liderança no mercado, em parte porque empresas estrangeiras com filiais na Rússia confiam suas informações confidenciais a nós. Isso se aplica não apenas aos processos financeiros de nossos clientes, mas também aos dados pessoais com os quais trabalhamos diariamente. Portanto, a questão da segurança da informação é uma das nossas prioridades.
Frequentemente, todos os processos de negócios das unidades russas são controlados e declarados pelos escritórios centrais de empresas estrangeiras, razão pela qual devem estar em conformidade com os padrões internos do grupo. Ultimamente, alguns de nossos principais clientes começaram a revisar suas políticas de segurança, tornando-as mais rigorosas. Sem dúvida, isso está relacionado às tendências globais de aumento no número de ciberataques e perdas associadas a incidentes de violação da segurança da informação. Caso seja necessário implementar medidas de proteção, políticas e procedimentos voltados para aumentar a segurança da informação da empresa, é possível fazê-lo sem a certificação ISO/IEC 27001, economizando assim uma grande quantidade de dinheiro, tempo e nervos.
Hoje, nas licitações de clientes estrangeiros, começaram a aparecer exigências relativas à segurança da informação existente na empresa. Alguns, a fim de simplificar a verificação e uniformizar a abordagem, estabelecem como critério obrigatório de avaliação a presença da certificação ISO/IEC 27001.
Tivemos uma situação: um dos nossos principais clientes internacionais, certificado por este padrão, aparentemente reforçou seriamente sua equipe global de segurança da informação. Como soubemos disso? Eles decidiram realizar uma auditoria do nosso sistema de gestão de segurança da informação, uma vez que fornecemos serviços contábeis e administração de pessoal para eles – e, consequentemente, a proteção dos nossos sistemas de informação é criticamente importante para eles. A auditoria anterior ocorreu há 3 anos – naquela época, tudo transcorreu de forma bastante tranquila.
Desta vez, fomos atacados por uma equipe unida de indianos, que habilmente detectarou várias dezenas de falhas em nosso sistema de gestão de segurança. O processo de auditoria lembrava a roda de Samsara – parecia que não havia um objetivo definido para chegar a um ponto final na verificação. Era uma infinita sequência de perguntas, observações, nossos comentários e provas de sua realidade, chamadas em conferência e longas conversas filosóficas na tentativa de entender o sotaque da equipe de segurança da informação do cliente. A propósito, a auditoria continua com diferentes intensidades até hoje – com o tempo, já aceitamos isso. Portanto, a necessidade de certificação se tornou evidente.
Talvez possamos nos contentar com a ISO 9001?
Todos que têm algum conhecimento sobre certificação em quaisquer dos padrões ISO entendem que a base para cada um deles é o certificado ISO 9001 "Sistema de Gestão da Qualidade". Este é, sem dúvida, o certificado mais popular atualmente entre toda a linha de padrões ISO. Nós não o tínhamos – e decidimos não obtê-lo. Havia várias razões para isso:
- a dúvida sobre a eficácia econômica da posse deste certificado pela empresa;
- nossos processos internos já estavam, em grande parte, alinhados a este padrão;
- a obtenção deste certificado exigiria tempo e dinheiro adicionais.
Assim, decidimos implementar diretamente a ISO 27001, sem começar pela mais "fácil" 9001.
Ou talvez não seja necessário?
Para antecipar, voltamos várias vezes à questão de sua viabilidade. Começamos a estudar a questão de todas as perspectivas, pois não tínhamos absolutamente nenhuma experiência. E aqui estão os equívocos que nos fizeram refletir mais uma vez sobre isso.
Equívoco nº 1.
Esperávamos que o padrão nos fornecesse uma lista detalhada de verificação, uma lista de políticas e outros documentos regulamentares. Na realidade, a ISO/IEC 27001 é um conjunto de requisitos para o próprio sistema de gestão de segurança da informação e o processo que está sendo construído. Com base neles, era necessário decidir por conta própria o que escrever / implementar em nossa empresa para atender aos requisitos do padrão.
Equívoco nº 2.
Nós acreditávamos sinceramente que era suficiente estudar um único documento e implementá-lo em um prazo relativamente curto de forma autônoma. Na realidade, ao ler o documento, percebemos quantos padrões relacionados estão 'conectados' ao nosso padrão, com quantos padrões precisamos nos familiarizar (pelo menos superficialmente). A 'cereja do bolo' foi a ausência de textos atualizados dos padrões disponíveis publicamente - eles precisavam ser adquiridos no site oficial da ISO.
Equívoco nº 3.
Estávamos convencidos de que encontraríamos tudo o que precisávamos para a preparação para a certificação em fontes abertas. Havia, de fato, muitos materiais sobre a ISO 27001 na internet, no entanto, havia pouca especificidade. Praticamente não havia instruções passo a passo acessíveis para a preparação para a certificação, assim como casos reais de empresas que implementaram esse padrão.
Equívoco nº 4.
Nós escreveremos políticas, mas elas não funcionarão! Verdade seja dita, já existem muitas regras em nossa empresa, ninguém vai cumprir mais três dezenas de novas políticas. Na realidade, felizmente, nossos colaboradores assumiram a responsabilidade de se familiarizar com as novas regras e passaram com sucesso na avaliação de conhecimento dos documentos do sistema de gestão de segurança da informação.
Equívoco nº 5.
Naquele momento, não conseguíamos avaliar claramente quais benefícios obteríamos de nosso esforço. Na época, a quantidade de solicitações para esse certificado não era tão grande, e o cliente-chave e mais exigente apareceu muito antes da certificação. A experiência mostrava que conseguíamos lidar sem o padrão.
Em determinado momento, percebemos que estávamos fechando as lacunas de maneira caótica, devido às exigências dos clientes. Cada vez, inventávamos novas políticas ou soluções. Finalmente, chegamos à conclusão de que seria muito mais simples sistematizar o processo, o que posteriormente economizaria muito esforço. O padrão foi criado para facilitar essa tarefa.
Agora, passados dois anos, vemos uma tendência de aumento no número de solicitações e interesse por parte dos maiores clientes internacionais.
Decisão final.
Em conclusão, gostaríamos de dizer que os líderes do nosso setor obtiveram o certificado ISO/IEC 27001, o que levou todos os outros grandes provedores (inclusive nós) a refletirem sobre essa questão. Sem dúvida, uma bela linha nos materiais de marketing da empresa – no site, nas redes sociais, em brochuras publicitárias etc. – pode ser considerada um agradável bônus, mas será que vale a pena gastar tantos recursos por isso? Para nós, definimos que isso é mais do que apenas uma bela linha, e nos lançamos neste projeto.
Fonte: habr.com
