

Olá! Bem-vindo à oitava aula do curso . No e nas aulas, conhecemos os principais perfis de segurança, agora podemos liberar usuários na Internet, protegendo-os de vírus, delimitando o acesso a recursos e aplicativos da web. Agora surge a questão da administração dos registros de usuários. Como garantir o acesso à Internet apenas para um determinado grupo de usuários? Como proibir um grupo de usuários de visitar determinados sites enquanto permite que outro grupo o faça? Como integrar soluções existentes de controle de registros de usuários com o firewall FortiGate? Hoje discutiremos essas questões e tentaremos colocar tudo em prática.
Para começar, vamos examinar os métodos de autenticação suportados pelo FortiGate. Basicamente, existem dois — local e remoto.
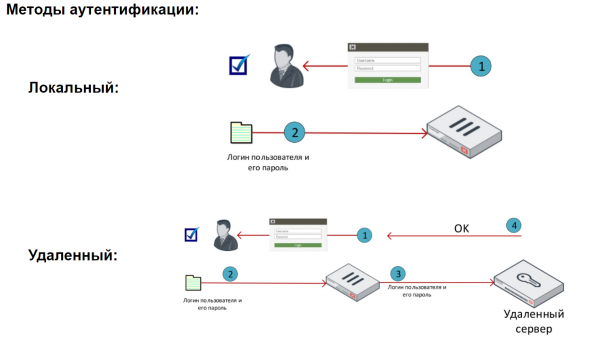
O método local é o método de autenticação mais simples. Nesse caso, os dados do usuário são armazenados localmente no FortiGate. Os usuários locais podem ser agrupados em grupos. E com base em usuários ou grupos, é possível delimitar o acesso a vários recursos.
Quando a autenticação remota é utilizada, os usuários são autenticados em servidores remotos. Este método é útil quando vários FortiGates precisam autenticar os mesmos usuários, ou quando já existe um servidor de autenticação na rede.
Quando um servidor remoto autentica usuários, o FortiGate envia ao servidor as credenciais inseridas pelo usuário. Esse servidor, por sua vez, verifica se essas credenciais estão presentes em sua base de dados. Se sim, o usuário é autenticado com sucesso no sistema.
Vale ressaltar que, nesse caso, as credenciais dos usuários não são armazenadas no FortiGate, e o próprio processo de autenticação ocorre em um servidor remoto.
É importante também mencionar o mecanismo Fortinet Single Sign On. Ele permite organizar a autenticação transparente de usuários de domínio no FortiGate, utilizando dados dos controladores de domínio. Infelizmente, a discussão sobre esse mecanismo está além do escopo do nosso curso.
FortiGate suporta vários tipos de servidores de autenticação, como POP3, RADIUS, LDAP, TACAS+. Nós analisaremos o funcionamento com o servidor LDAP.
O vídeo aborda a teoria básica, assim como o trabalho com usuários locais e o servidor LDAP.
Na próxima aula, vamos analisar o trabalho com logs, em particular, as funcionalidades da solução FortiAnalyzer. Para não perdê-la, fique atento às atualizações nos seguintes canais:
Fonte: habr.com
