

Bem-vindo à 9ª aula! Após uma breve pausa para os feriados de maio, continuamos nossas publicações. Hoje, discutiremos um tema não menos interessante, ou seja — Controle de Aplicações e Filtragem de URL. O motivo pelo qual às vezes se compra o Check Point. Precisa bloquear o Telegram, TeamViewer ou Tor? Para isso serve o Controle de Aplicações. Além disso, vamos abordar mais uma blade interessante — Consciência de Conteúdo, assim como discutiremos a importância da inspeção HTTPS. Mas vamos por partes!
Como você se lembra, na 7ª aula começamos a discutir a política de Controle de Acesso, mas até agora apenas abordamos a blade Firewall e brincamos um pouco com o NAT. Agora vamos adicionar mais três blades — Controle de Aplicações, Filtragem de URL e Consciência de Conteúdo.
Controle de Aplicações & Filtragem de URLs
Por que estou considerando Controle de Aplicações e Filtragem de URLs na mesma aula? Isso não é à toa. Na verdade, já está bastante difícil delimitar claramente onde há uma aplicação e onde há apenas um site. O próprio Facebook. O que é isso? Um site? Sim. Mas ele inclui uma série de microaplicativos. Jogos, vídeos, mensagens, widgets, etc. E todos eles devem ser geridos. É por isso que o Controle de Aplicações e a filtragem de URLs são sempre ativados juntos.
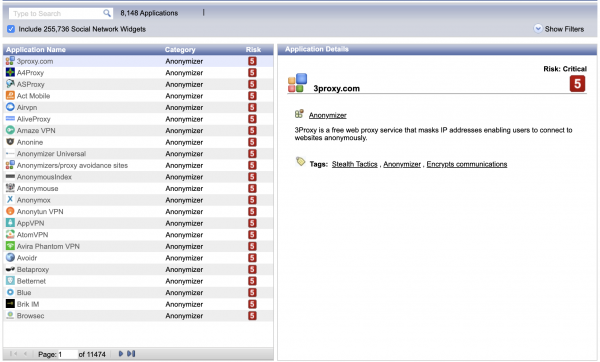
Agora, em relação à base de aplicativos e sites. Você pode visualizá-los no SmartConsole através do Object Explorer. Há um filtro especial para isso: Applications/Categories. Além disso, existe um recurso especial — . Lá você sempre pode verificar se um determinado aplicativo (ou recurso) está na base do Check Point.
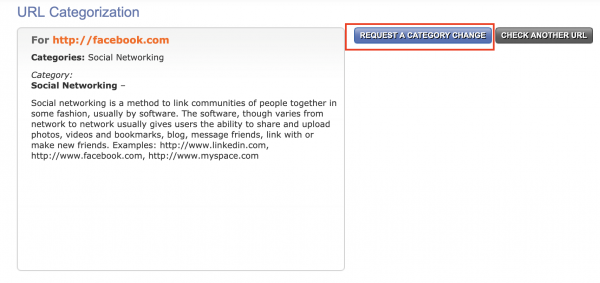
Também existe o serviço , onde você pode sempre verificar a qual categoria "checkpoints" pertence determinado recurso. É possível até solicitar uma mudança de categoria, se você achar que está sendo definida de forma incorreta.
O resto com essas blades é bastante evidente. Você cria uma lista de acesso, especifica o recurso/aplicativo que precisa ser bloqueado ou, ao contrário, permitido. E é isso. Mais adiante veremos isso na prática.
Consciência de Conteúdo
Não vejo sentido em me repetir sobre este tópico dentro do nosso curso. Eu descrevi e mostrei este blade em detalhes no curso anterior — .
Inspeção HTTPS
De forma semelhante às inspeções HTTPS. Eu descrevi bem a parte teórica e prática deste mecanismo aqui — . No entanto, a inspeção HTTPS é importante não apenas para a segurança, mas também para a precisão na identificação de aplicações e sites. Isso é abordado no vídeo abaixo.
Videoaula
Neste tutorial, vou explicar detalhadamente o novo conceito de Layers, criarei uma política de bloqueio simples para o Facebook, aplicarei uma proibição para o download de arquivos executáveis (usando Content Awareness) e mostrarei como ativar a inspeção HTTPS.
Fique atento para mais e junte-se ao nosso 🙂
Fonte: habr.com
