

Olá! Bem-vindo à nona aula do curso . No discutimos os principais mecanismos de controle de acesso dos usuários a diversos recursos. Agora, temos uma nova tarefa — analisar o comportamento dos usuários na rede, bem como configurar a obtenção de dados que possam ser úteis na investigação de vários incidentes de segurança. Portanto, nesta aula, vamos explorar o mecanismo de registro e relatórios. Para isso, precisaremos do FortiAnalyzer, que implementamos no início do curso. A teoria necessária, bem como o vídeo da aula, estão disponíveis abaixo.
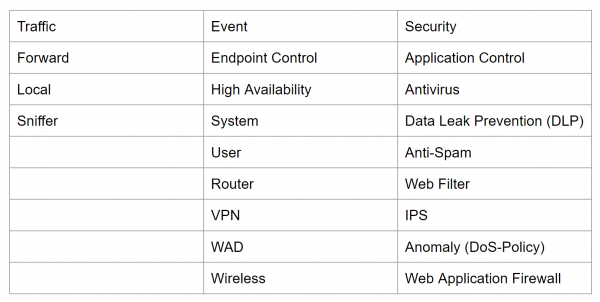
No FortiGate, os registros são divididos em três tipos: registros de tráfego, registros de eventos e registros de segurança. Esses também são subdivididos em subtipo.
Os registros de tráfego registram informações sobre o fluxo de tráfego, como solicitações e respostas, se houver. Este tipo contém os subtipos Forward, Local e Sniffer.
O subtipo Forward contém informações sobre o tráfego que o FortiGate aceitou ou rejeitou de acordo com as políticas de firewall.
O subtipo Local contém informações sobre o tráfego diretamente do endereço IP do FortiGate e de endereços IP de onde a administração é realizada. Por exemplo — conexões com a interface da web do FortiGate.
O subtipo Sniffer contém registros de tráfego obtidos por meio da espelhamento de tráfego.
Os registros de eventos contêm eventos do sistema ou administrativos, como — adição ou alteração de configurações, estabelecimento e desconexão de túneis VPN, eventos de roteamento dinâmico e assim por diante. Todos os subtipos estão apresentados na figura abaixo.
E o terceiro tipo são os registros de segurança. Esses registros registram eventos relacionados a ataques de vírus, acessos a recursos proibidos, uso de aplicativos proibidos e assim por diante. A lista completa também está apresentada na figura abaixo.
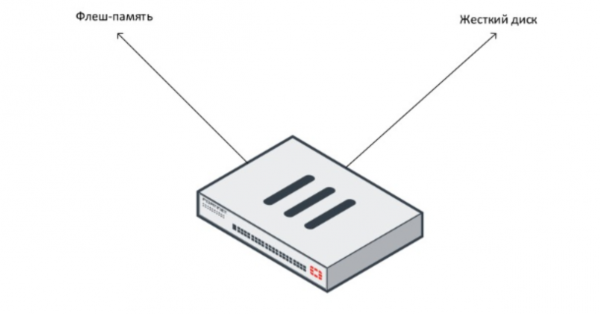
Os logs podem ser armazenados em diferentes locais — tanto no próprio FortiGate quanto fora dele. O armazenamento de logs no FortiGate é considerado registro local. Dependendo do dispositivo, os logs podem ser armazenados na memória flash do aparelho ou no disco rígido. Normalmente, modelos de intermediários possuem disco rígido. É fácil diferenciar os modelos com disco rígido — eles têm um número no final. Por exemplo, o FortiGate 100E não possui disco rígido, enquanto o FortiGate 101E tem um disco rígido.
Modelos mais simples e antigos geralmente não têm disco rígido. Nesse caso, a memória flash é usada para gravação de logs. No entanto, é importante considerar que a gravação constante de logs na memória flash pode diminuir sua eficiência e vida útil. Portanto, a gravação de logs na memória flash é desativada por padrão. Recomenda-se ativá-la apenas para registrar eventos ao solucionar problemas específicos.
A gravação intensa de logs, seja em disco rígido ou na memória flash — reduzirá o desempenho do dispositivo.
É bastante comum armazenar logs em servidores remotos. O FortiGate pode armazenar logs em servidores Syslog, no FortiAnalyzer ou no FortiManager. Além disso, o serviço em nuvem FortiCloud também pode ser utilizado para armazenamento de logs.
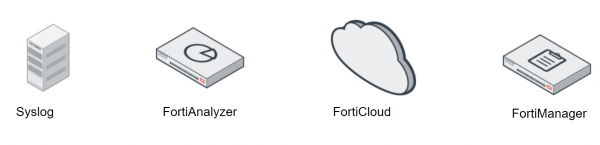
Syslog é um servidor para armazenamento centralizado de logs de dispositivos de rede.
FortiCloud é um serviço de gerenciamento de segurança e armazenamento de logs baseado em assinatura. Com ele, você pode armazenar logs remotamente e gerar relatórios correspondentes. Se você tem uma rede pequena, a utilização deste serviço em nuvem pode ser uma solução mais adequada do que a compra de hardware adicional. Existe uma versão gratuita do FortiCloud que permite o armazenamento de logs por uma semana. Após a aquisição de uma assinatura, os logs podem ser armazenados por até um ano.
FortiAnalyzer e FortiManager são dispositivos externos de armazenamento de logs. Como todos eles possuem o mesmo sistema operacional — FortiOS — a integração do FortiGate com esses dispositivos não apresenta dificuldades.
Mas é importante notar as diferenças entre os dispositivos FortiAnalyzer e FortiManager. O principal objetivo do FortiManager é a gestão centralizada de vários dispositivos FortiGate — portanto, a capacidade de armazenamento de logs no FortiManager é significativamente menor do que no FortiAnalyzer (se, é claro, compararmos modelos da mesma faixa de preço).
O principal objetivo do FortiAnalyzer é a coleta e análise de logs. Por isso, é exatamente o seu funcionamento que iremos abordar na prática a seguir.
Toda a teoria, assim como a parte prática, estão apresentadas neste vídeo aula:
Na próxima aula, iremos revisar os principais aspectos relacionados à administração do dispositivo FortiGate. Para não perder, fique atento às atualizações nos seguintes canais:
Fonte: habr.com
