

Enquanto grandes empresas estabelecem fortificações em camadas contra possíveis invasores internos e hackers, empresas menores enfrentam a dor de cabeça das tentativas de phishing e spam. Se Marty McFly soubesse que em 2015 (e principalmente em 2020) as pessoas não apenas não inventariam hoverboards, mas também não conseguiriam se livrar completamente da correspondência indesejada, ele provavelmente teria perdido a fé na humanidade. Além disso, o spam hoje não é apenas intrusivo, mas muitas vezes prejudicial. Aproximadamente em 70% dos casos, durante a implementação da killchain, criminosos cibernéticos invadem a infraestrutura por meio de malwares contidos em anexos ou através de links de phishing em e-mails.
Recentemente, tem-se observado uma tendência crescente na disseminação da engenharia social como uma maneira de penetrar na infraestrutura da organização. Comparando as estatísticas de 2017 e 2018, notamos um aumento de quase 50% nos casos em que malwares foram entregues nos computadores dos funcionários, principalmente por meio de anexos ou links de phishing no corpo do e-mail.
De maneira geral, todo o espectro de ameaças que podem ser implementadas através do e-mail pode ser dividido em várias categorias:
- spam recebido
- incluindo computadores da organização em uma botnet que envia spam de saída
- anexos maliciosos e vírus no corpo do e-mail (empresas menores são frequentemente afetadas por ataques em massa do tipo Petya).
Para proteger-se contra todos os tipos de ataques, é possível implantar várias soluções de segurança ou optar por um modelo de serviço. Nós já sobre a Plataforma Única de Serviços de Cibersegurança – o núcleo do ecossistema de serviços gerenciados em cibersegurança Solar MSS. Entre outras coisas, ela inclui a tecnologia virtualizada Secure Email Gateway (SEG). Normalmente, a assinatura deste serviço é adquirida por pequenas empresas, onde todas as funções de TI e segurança da informação são atribuídas a uma única pessoa – o administrador de sistemas. O spam é um problema que sempre está na vista dos usuários e da gestão, e não resolvê-lo não é uma opção. No entanto, ao longo do tempo, até a gestão entende que simplesmente repassar essa questão para o administrador não é viável – isso consome muito tempo.
2 horas para lidar com e-mails é muito
Um caso similar foi trazido até nós por um dos varejistas. Os sistemas de controle de tempo mostravam que todos os dias seus funcionários gastavam cerca de 25% do tempo de trabalho (2 horas!) gerenciando a caixa de entrada de e-mails.
Conectando o servidor de e-mail do cliente, configuramos a instância do SEG como um gateway bidirecional para e-mails de entrada e saída. Iniciamos a filtragem com base nas políticas previamente estabelecidas. Elaboramos a lista de bloqueio com base na análise dos dados fornecidos pelo cliente e em nossas próprias listas de endereços potencialmente perigosos, obtidas pelos especialistas da Solar JSOC em outros serviços — por exemplo, monitoramento de incidentes de segurança da informação. Após isso, todos os e-mails eram entregues aos destinatários somente após a limpeza, e diferentes spam com 'descontos incríveis' deixaram de inundar os servidores de e-mail do cliente, liberando espaço para outras necessidades.
No entanto, houve situações em que um e-mail legítimo foi incorretamente classificado como spam, por exemplo, quando recebido de um remetente não confiável. Nesse caso, a decisão foi deixada ao cliente. As opções eram limitadas: excluir imediatamente ou enviar para quarentena. Optamos pela segunda opção, onde esse e-mail indesejado era mantido no próprio SEG. Demos ao administrador de sistema acesso ao console da web, onde ele poderia a qualquer momento localizar um e-mail importante, como o de um parceiro comercial, e liberá-lo para o usuário.
Nos livramos dos parasitas
O serviço de proteção de e-mail inclui relatórios analíticos, cujo objetivo é monitorar a segurança da infraestrutura e a eficácia das configurações aplicadas. Além disso, esses relatórios permitem prever tendências. Por exemplo, encontramos na seção correspondente do relatório 'Spam por Destinatário' ou 'Spam por Remetente' e verificamos para qual endereço estão chegando o maior número de mensagens bloqueadas.
Durante a análise de tal relatório, percebemos um aumento suspeito no número total de e-mails de um dos clientes. A infraestrutura dele é pequena, e a quantidade de e-mails não é alta. E, de repente, após o horário de trabalho, o número de spam bloqueado quase dobrou. Decidimos observar mais atentamente.
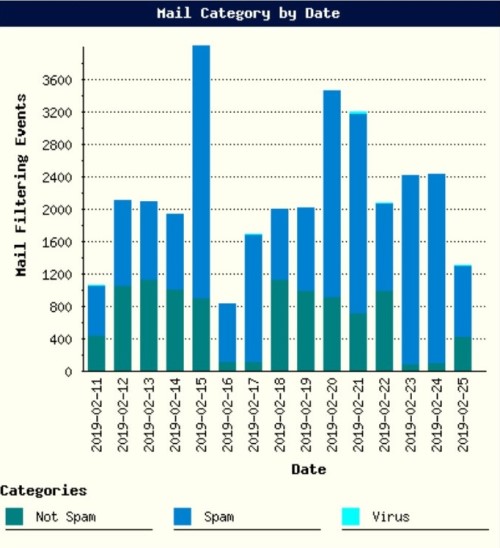
Notamos que aumentou o número de e-mails enviados, e em todos o campo "Remetente" possui endereços do domínio que está conectado ao serviço de proteção de e-mails. Mas há um detalhe: entre endereços razoáveis, possivelmente existentes, aparecem alguns claramente estranhos. Verificamos os IPs de onde os e-mails foram enviados e, como era de se esperar, eles não pertencem ao espaço de endereços protegido. É evidente que o invasor estava enviando spam em nome do cliente.
Neste caso, elaboramos recomendações para o cliente sobre a configuração correta dos registros DNS, especificamente o SPF. Nosso especialista recomendou criar um registro TXT contendo a regra "v=spf1 mx ip:1.2.3.4/23 -all", que contém uma lista exaustiva de endereços autorizados a enviar e-mails em nome do domínio protegido.
E por que isso é importante: spam em nome de uma empresa pequena desconhecida é desagradável, mas não crítico. A situação é completamente diferente, por exemplo, na indústria bancária. Nossas observações mostram que o nível de confiança da vítima em um e-mail de phishing aumenta drasticamente se ele for enviado supostamente de um domínio de outro banco ou de um conhecido contraente. E isso não se aplica apenas a funcionários de bancos; em outras indústrias, como a de energia, encontramos a mesma tendência.
Eliminando vírus
No entanto, o spoofing não é um problema tão frequente quanto, por exemplo, infecções virais. E como geralmente se combate epidemias virais? Instalando um antivírus e torcendo para que o "inimigo não passe". Mas se fosse tudo tão simples, considerando o custo relativamente baixo dos antivírus, todos já teriam esquecido o problema do malware há muito tempo. Entretanto, constantemente recebemos solicitações do tipo "ajudem a recuperar arquivos, todos foram criptografados, o trabalho parou, os dados foram perdidos". Não nos cansamos de repetir aos clientes que o antivírus não é uma panaceia. Além do fato de que as bases de dados antivírus podem não ser atualizadas rapidamente o suficiente, frequentemente encontramos malware capaz de contornar não apenas os antivírus, mas também as sandboxes.
Infelizmente, poucas pessoas nas organizações estão cientes de e-mails de phishing e maliciosos e conseguem distingui-los de correspondências normais. Em média, a cada 7 usuários que não passam por atualizações regulares de conscientização, caem na engenharia social: abrem um arquivo infectado ou enviam seus dados para os criminosos.
Embora o vetor social de ataques, de modo geral, tenha se intensificado gradativamente, no ano passado essa tendência se tornou especialmente notável. Os e-mails de phishing começaram a se assemelhar cada vez mais às newsletters habituais sobre promoções, eventos futuros, etc. Podemos lembrar do ataque Silence ao setor financeiro – os funcionários dos bancos receberam um e-mail supostamente com um código promocional para participar da popular conferência do setor iFin, e a taxa de pessoas que caíram na armadilha foi muito alta, embora, vale lembrar, se tratasse do setor bancário, o mais avançado em questões de segurança da informação.
Antes do último Ano Novo, também presenciamos algumas situações bastante curiosas, quando os funcionários de empresas industriais receberam e-mails de phishing muito bem elaborados com uma "lista" de promoções de Natal em populares lojas online e com códigos promocionais para descontos. Os funcionários não apenas tentaram acessar o link, mas também encaminharam o e-mail para colegas de organizações relacionadas. Como o recurso para o qual o link no e-mail de phishing direcionava estava bloqueado, os funcionários começaram a deixar solicitações em massa para o departamento de TI pedindo acesso. No geral, o sucesso da campanha de e-mails deve ter superado todas as expectativas dos criminosos.
Recentemente, uma empresa que foi "criptografada" procurou nossa ajuda. Tudo começou quando os funcionários da contabilidade receberam um e-mail supostamente do Banco Central da Rússia. O contador clicou no link do e-mail – e baixou um minerador WannaMine em sua máquina, que, assim como o famoso WannaCry, explorava a vulnerabilidade EternalBlue. O mais interessante é que a maioria dos antivírus consegue detectar suas assinaturas desde o início de 2018. Mas, seja o antivírus desligado, as bases não atualizadas ou mesmo a ausência dele, – de qualquer forma, o minerador já estava no computador e nada o impediu de se espalhar ainda mais pela rede, sobrecarregando a CPU servidores e a ARM em 100%.
Este cliente, após receber o relatório do nosso grupo de forense, percebeu que o vírus havia penetrado originalmente através do e-mail e iniciou um projeto piloto para conectar-se ao serviço de proteção de e-mail. A primeira coisa que configuramos foi o antivírus de e-mail. O escaneamento em busca de malwares é realizado continuamente, e as atualizações de assinatura eram feitas inicialmente a cada hora, antes de o cliente mudar para um regime de duas vezes ao dia.
Uma proteção eficaz contra infecções virais deve ser em camadas. Quanto à transmissão de vírus via e-mail, é necessário filtrar esses e-mails na entrada, treinar os usuários para reconhecer a engenharia social e, somente depois, contar com antivírus e sandboxes.
Sempre em alerta
Claro, não afirmamos que soluções da classe Secure Email Gateway são uma panaceia. Ataques direcionados, incluindo phishing específico, são extremamente difíceis de prevenir, pois cada ataque é 'aprumado' para um destinatário específico (organização ou pessoa). Mas para uma empresa que busca garantir um nível básico de segurança, isso já é considerável, especialmente com a experiência e expertise aplicadas corretamente à tarefa.
Na maioria das vezes, ao implementar phishing direcionado, o corpo dos e-mails não inclui anexos maliciosos, caso contrário, o sistema de antispam bloquearia imediatamente esse e-mail ao ser enviado. Em vez disso, eles incluem no texto do e-mail links para um recurso web previamente preparado, e então o trabalho é simples. O usuário clica no link e, após alguns redirecionamentos, rapidamente alcança o último da cadeia, cuja abertura carregará o malware em seu computador.
Ainda mais elaborado: no momento da recepção do e-mail, o link pode ser inofensivo e, só após algum tempo, quando ele já foi escaneado e liberado, começará a redirecionar para o malware. Infelizmente, os especialistas da Solar JSOC, mesmo considerando suas competências, não conseguirão configurar o gateway de e-mail para 'ver' malwares ao longo de toda a cadeia (embora, como proteção, possa-se usar a substituição automática de todos os links nos e-mails por SEG, assim o último escaneará o link não apenas no momento da entrega do e-mail, mas em cada acesso).
Enquanto isso, até mesmo um redirecionamento típico pode ser melhor gerenciado pela agregação de várias formas de expertise, incluindo dados obtidos de nosso JSOC CERT e OSINT. Isso permite a formação de listas negras ampliadas, com base nas quais até mesmo um e-mail com várias redistribuições será bloqueado.
O uso do SEG é apenas um pequeno tijolo na parede que qualquer organização deseja construir para proteger seus ativos. Mas esse componente precisa ser devidamente integrado no quadro geral, pois até o SEG, quando configurado corretamente, pode ser uma ferramenta de proteção eficaz.
Ksenia Sadunina, consultora do departamento de pré-venda de produtos e serviços da Solar JSOC
Fonte: habr.com
