

Análise das ameaças à cibersegurança para sistemas de informação médica, relevante entre 2007 e 2017.
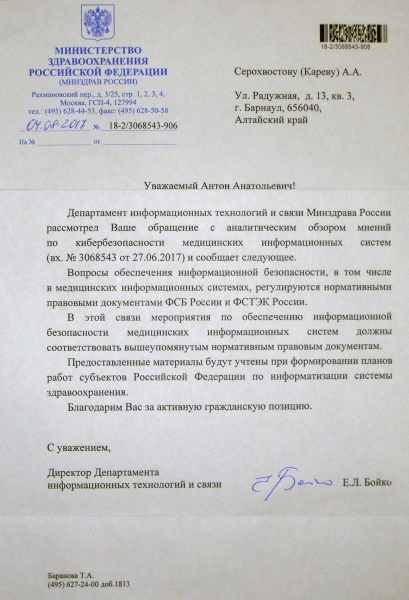
Este relatório é mencionado em uma carta de agradecimento do Ministério da Saúde da Federação Russa (veja a captura de tela abaixo do spoiler).
Qual é a prevalência dos sistemas de informação médica na Rússia?
- Em 2006, a "Informática da Sibéria" (empresa de TI especializada no desenvolvimento de sistemas de informação médica) informou [38]: "A MIT Technology Review publica periodicamente uma lista tradicional das dez tecnologias de informação e comunicação promissoras que em breve terão o maior impacto na sociedade humana. Em 2006, 6 das 10 posições nesta lista eram tecnologias relacionadas, de alguma forma, a questões médicas. O ano de 2007 foi declarado na Rússia como o "ano da informatização da saúde". De 2007 a 2017, a dinâmica da dependência da saúde em relação às tecnologias de informação e comunicação aumentou continuamente.
- Em 10 de setembro de 2012, o centro de informação e análise "Sistemas Abertos" informou [41] que, em 2012, 350 clínicas de Moscou estavam conectadas ao EMIAS (sistema unificado de informação e análise médica). Um pouco depois, em 24 de outubro de 2012, a mesma fonte informou [42] que, até aquele momento, 3,8 mil médicos tinham postos de trabalho automatizados, e 1,8 milhão de cidadãos já haviam testado o serviço EMIAS. Em 12 de maio de 2015, a mesma fonte informou [40] que o EMIAS estava em funcionamento em todas as 660 clínicas estaduais de Moscou, contendo dados de mais de 7 milhões de pacientes.
- Em 25 de junho de 2016, a revista "Perfil" publicou [43] um parecer do centro analítico internacional PwC: "Moscovo é a única metrópole onde um sistema unificado de gerenciamento de clínicas urbanas foi completamente implementado, enquanto uma solução semelhante em outras cidades do mundo, incluindo Nova York e Londres, ainda está em fase de discussão." "Perfil" também informou que, em 25 de julho de 2016, 75% dos moscovitas (cerca de 9 milhões de pessoas) estavam registrados no EMIAS, com mais de 20 mil médicos trabalhando no sistema; desde o lançamento do sistema, mais de 240 milhões de agendamentos com médicos foram realizados; diariamente, mais de 500 mil operações diferentes são realizadas no sistema. Em 10 de fevereiro de 2017, "Echo de Moscovo" informou [39] que, neste momento, mais de 97% das consultas médicas em Moscovo são agendadas com antecedência, realizadas através do EMIAS.
- Em 19 de julho de 2016, Veronika Skvortsova, Ministra da Saúde da Federação Russa, anunciou [11] que até o final de 2018, 95% dos centros médicos do país estariam conectados ao sistema de informação estatal unificado de saúde (EGISZ) – por meio da implementação de um cartão médico eletrônico (EMK). A legislação correspondente, que obriga as regiões russas a se conectarem ao sistema, passou pela discussão pública, foi aprovada por todos os órgãos federais interessados e em breve será enviada ao governo. Veronika Skvortsova informou que, em 83 regiões, foram organizados agendamentos eletrônicos para consultas médicas; em 66 entidades, foi implementado um sistema unificado de despacho de ambulâncias; em 81 regiões do país, funcionam sistemas de informação médica, aos quais 57% dos médicos se conectaram com estações de trabalho automatizadas. [11]
Pode me dar mais detalhes sobre o sistema de informação estatal unificado de saúde (EGSIZ)?
- EGSIZ é a raiz de todos os sistemas de informação médica (MIS) nacionais. Ele é composto por fragmentos regionais – RISUZ (sistema de informação regional para gestão da saúde). O EMIAS, que já foi mencionado acima, é um dos exemplos de RISUZ (o mais conhecido e promissor). [51] Como explica [56] a redação da revista "Diretor de Serviço de Informação", EGSIZ é uma infraestrutura de TI em nuvem e rede, cuja criação dos segmentos regionais é responsabilidade de centros de pesquisa em Kaliningrado, Kostroma, Novosibirsk, Orel, Saratov, Tomsk e outras cidades da Federação Russa.
- A missão do EGSIZ é erradicar a "informática patchwork" da saúde; por meio da integração dos MIS de diferentes departamentos, cada um dos quais, antes da implementação do EGSIZ, utilizava seu próprio software, desenvolvido sob encomenda, sem qualquer padrão centralizado unificado. [54] Desde 2008, a base do espaço informático unificado da saúde da Federação Russa é composta por 26 padrões de TI setoriais [50]. Desses, 20 são internacionais.
- O funcionamento dos centros médicos depende em grande medida dos sistemas de informação de saúde (SIS), como OpenEMR ou EMIAS. Os SIS garantem o armazenamento de informações sobre o paciente: resultados de diagnóstico, dados sobre medicamentos prescritos, histórico médico, etc. Os componentes mais comuns dos SIS (em 30 de março de 2017) são: EHR (Registros Eletrônicos de Saúde) – sistema de registro de prontuários médicos eletrônicos que armazena os dados do paciente de forma estruturada e mantém seu histórico médico. NAS (Armazenamento em Rede) – armazenamento de dados em rede. DICOM (Imagens Digitais e Comunicações em Medicina) – padrão de formação e intercâmbio de imagens digitais na medicina. PACS (Sistema de Arquivamento e Comunicação de Imagens) – sistema para armazenamento e troca de imagens, que opera conforme o padrão DICOM. Cria, armazena e visualiza imagens médicas e documentos de pacientes examinados. O mais comum entre os sistemas DICOM. [3] Todos esses SIS são vulneráveis a ciberataques bem elaborados, cujos detalhes estão disponíveis publicamente.
- Em 2015, Zhileyev P.S., Goryunova T.I. e Volodin K.I., especialistas técnicos da "Universidade Estadual de Tecnologia de Penza", relataram [57] em seu artigo sobre cibersegurança no setor médico que o EMIAS inclui: 1) IMEC (cartão médico eletrônico integrado); 2) registro municipal de pacientes; 3) sistema de gestão de fluxo de pacientes; 4) sistema de informação médica integrada; 5) sistema de contabilidade gerencial consolidada; 6) sistema de contabilidade personificada de assistência médica; 7) sistema de gestão de registros médicos. Quanto ao IMEC, segundo [39] a rádio "Echo de Moscovo" (10 de fevereiro de 2017), esse subsistema foi desenvolvido com base nas melhores práticas do padrão OpenEHR, que representa a tecnologia mais avançada à qual os países tecnologicamente desenvolvidos estão gradualmente transitando.
- A edição da revista «Computerworld Rússia» também esclareceu [41] que, além da integração de todos esses serviços entre si e com os sistemas de informação em saúde das instituições, o EMIAS também está integrado ao software da parte federal «EGIS-Saúde» (EGIS - Sistema Integrado de Informação Governamental) e aos sistemas de governo eletrônico, incluindo os portais de serviços públicos. Pouco depois, em 25 de julho de 2016, a edição da revista «Perfil» especificou [43] que o EMIAS atualmente reúne vários serviços: centro de situação, registro eletrônico, EMK, receita eletrônica, atestados de incapacidade, serviço laboratorial e contabilidade personalizada.
- Em 7 de abril de 2016, a edição da revista «Diretor de Serviço de Informação» informou [59] que o EMIAS chegou às farmácias. Em todas as farmácias de Moscovo que dispensam medicamentos com receitas especiais, foi lançada uma «sistema automatizado de gestão do fornecimento de medicamentos à população» – M-Farmácia.
- Em 19 de janeiro de 2017, a mesma fonte informou [58] que, desde 2015, começou a implementação de um único serviço de informação radiológica (ERIS) em Moscovo, integrado ao EMIAS. Para os médicos que emitem encaminhamentos para diagnóstico, foram desenvolvidos mapas tecnológicos para exames radiológicos, ultrassonografia, tomografia computadorizada e ressonância magnética, que estão integrados ao EMIAS. À medida que o projeto se expande, planeja-se integrar ao serviço os hospitais com seu extenso equipamento. Muitos hospitais possuem seus próprios sistemas de informação médica (MIS), os quais também precisarão se integrar. A edição do «Perfil» também observa que, vendo a experiência positiva da capital, as regiões também estão se interessando na implementação do EMIAS.
Poderia explicar mais sobre as características técnicas dos sistemas de informação médica nacionais?
- As informações para este parágrafo foram retiradas de uma revisão analítica [49] «Informática da Sibéria». Cerca de 70% dos sistemas de informação médica são construídos em bancos de dados relacionais. Em 1999, 47% dos sistemas de informação médica utilizavam bancos de dados locais (de mesa), sendo que, na maioria dos casos, eram tabelas dBase. Essa abordagem é característica do início do desenvolvimento de software para medicina e da criação de produtos especializados.
- A cada ano, diminuem o número de sistemas nacionais baseados em bancos de dados locais. Em 2003, esse número já era de apenas 4%. Atualmente, praticamente nenhum dos desenvolvedores utiliza tabelas dBase. Alguns produtos de software utilizam seu próprio formato de banco de dados; frequentemente, são aplicados em diretórios farmacológicos eletrônicos. Atualmente, no mercado nacional, existe um sistema de informação médica, que até mesmo foi construído em sua própria SGBD com arquitetura cliente-servidor: e-Hospital. É difícil imaginar razões objetivas para tais decisões.
- No desenvolvimento de sistemas de informação médica nacionais, são principalmente utilizadas as seguintes SGBDs: Microsoft SQL Server (52,18%), Cache (17,4%), Oracle (13%), Borland Interbase Server (13%), Lotus Notes/Domino (13%). Para comparação: se analisarmos todo o software médico que utiliza a arquitetura cliente-servidor, a participação da SGBD Microsoft SQL Server será de 64%. Muitos desenvolvedores (17,4%) permitem a utilização de várias SGBDs, mais frequentemente, uma combinação de Microsoft SQL Server e Oracle. Duas sistemas (IS Kondopoga [44] e Paracelsus-A [45]) utilizam várias SGBDs simultaneamente. Todas as SGBDs aplicadas são divididas em dois tipos fundamentalmente diferentes: relacionais e pós-relacionais (orientadas a objetos). Atualmente, 70% dos sistemas de informação médica nacionais são construídos sobre SGBDs relacionais, enquanto 30% são sobre pós-relacionais.
- No desenvolvimento de sistemas de informação médica, são utilizados os mais variados meios de programação. Por exemplo, DOCA+ [47] é escrito em PHP e JavaScript. "E-Hospital" [48] foi desenvolvido no ambiente Microsoft Visual C++. Amulet – no ambiente Microsoft Visual.NET. "Infomed" [46], que opera sob Windows (98/Me/NT/2000/XP), tem uma arquitetura de dois níveis cliente-servidor; a parte cliente é implementada na linguagem de programação Delphi; a parte do servidor é gerida pela SGBD Oracle.
- Cerca de 40% dos desenvolvedores utilizam ferramentas integradas no SGBD. Como editor de relatórios, 42% usam suas próprias ferramentas; 23% – ferramentas integradas no SGBD. Para automatizar o design e os testes do código-fonte, 50% dos desenvolvedores utilizam o Visual Source Safe. Para software de criação de documentação, 85% dos desenvolvedores usam produtos da Microsoft – o processador de texto Word ou, como é o caso dos criadores do e-Hospital, o Microsoft Help Workshop.
- Em 2015, Ageenko T.Y. e Andrianov A.V., especialistas técnicos do Instituto Tecnológico de Moscovo, publicaram um artigo [55], no qual descreveram em detalhes os aspectos técnicos do sistema de informação hospitalar automatizado (GAIS), incluindo a infraestrutura de rede típica de uma instituição médica e os problemas urgentes de sua cibersegurança. O GAIS é uma rede protegida, através da qual funciona o E-MIAS, o sistema de informação mais promissor da Rússia.
- A «Informática da Sibéria» afirma [53] que os dois centros de pesquisa mais prestigiados que trabalham no desenvolvimento de sistemas de informação médica (MIS) são o Instituto de Sistemas de Software da RAN (localizado na antiga cidade russa de Pereslavl-Zalessky) e a organização sem fins lucrativos «Fundação de Desenvolvimento e Prestação de Assistência Médica Especializada Medsanchast-168» (situada na Academia da cidade de Novosibirsk). A própria «Informática da Sibéria», que também pode ser incluída nesta lista, está localizada na cidade de Omsk.
Qual é a situação da cibersegurança no sistema nacional E-MIAS?
- Em 10 de fevereiro de 2017, Vladimir Makarov, curador do projeto E-MIAS, compartilhou em uma entrevista para a rádio «Eco de Moscovo» sua opinião [39] sobre o fato de que a cibersegurança absoluta não existe: «Sempre há o risco de vazamento de dados. Precisamos nos habituar ao fato de que o uso de qualquer tecnologia moderna implica que tudo sobre você pode vir a ser conhecido. Eles têm acesso a contas de e-mail de até os mais altos cargos do Estado». Nesse contexto, podemos mencionar um incidente recente, no qual o e-mail eletrônico de cerca de 90 membros do Parlamento do Reino Unido foi comprometido.
- No dia 12 de maio de 2015, o departamento de tecnologia da informação de Moscovo anunciou [40] quatro pontos chave do KSIБ (sistema integrado de segurança da informação) para o EMIAS: 1) proteção física - os dados são armazenados em servidores modernos localizados em instalações subterrâneas, cujo acesso é estritamente regulado; 2) proteção de software - os dados são transmitidos em formato criptografado através de canais de comunicação seguros; além disso, é possível obter informações sobre apenas um paciente por vez; 3) acesso autorizado aos dados - o médico é identificado através de um cartão inteligente pessoal; os pacientes, por outro lado, têm uma identificação em duas etapas usando o número do seguro de saúde e a data de nascimento.
- 4) Os dados médicos e pessoais são armazenados separadamente, em duas bases de dados diferentes, o que garante ainda mais sua segurança; os servidores do EMIAS acumulam as informações médicas de forma anonimizada: visitas ao médico, prescrições, atestados médicos, encaminhamentos, receitas e outros detalhes; enquanto os dados pessoais - número do seguro de saúde, sobrenome, nome, patronímico, gênero e data de nascimento - estão contidos nas bases do fundo municipal de seguro de saúde de Moscovo; os dados dessas duas bases de dados são conectados visualmente apenas na tela do médico, após sua identificação.
- No entanto, apesar da aparente invulnerabilidade da proteção do EMIAS, as tecnologias modernas de ciberataques, cujos detalhes estão disponíveis publicamente, permitem a violação mesmo dessa segurança. Veja, por exemplo, a descrição de um ataque ao novo navegador Microsoft Edge - nas condições em que não há erros de software e todas as proteções disponíveis estão ativas. [62] Além disso, a ausência de erros no código do programa é, por si só, uma utopia. Mais sobre isso - na apresentação "Segredos sujos da ciberdefesa". [63]
- No dia 27 de junho de 2017, a clínica "Invitro" suspendeu a coleta de biomateriais e a entrega de resultados de testes na Rússia, Belarus e Cazaquistão devido a um grande ciberataque. [64]
- No dia 12 de maio de 2017, o "Laboratório Kaspersky" registrou [60] 45 mil ataques cibernéticos bem-sucedidos do ransomware WannaCry, em 74 países ao redor do mundo; a maioria desses ataques ocorreu no território da Rússia. Três dias depois (15 de maio de 2017), a empresa de antivírus Avast registrou [61] já 200 mil ataques cibernéticos do ransomware WannaCry e informou que mais da metade desses ataques ocorreu na Rússia. A agência de notícias BBC informou (em 13 de maio de 2017) que na Rússia, entre outros, foram vítimas do vírus o Ministério da Saúde, o Ministério do Interior, o Banco Central e o Comitê de Investigação. [61]
- No entanto, os centros de imprensa desses e de outros órgãos russos afirmam em uníssono que os ataques cibernéticos do vírus WannaCry, embora tenham ocorrido, não foram bem-sucedidos. A maioria das publicações de língua russa sobre os incidentes lamentáveis com o WannaCry, ao mencionar algum órgão russo, rapidamente adiciona algo como: "Mas, segundo dados oficiais, nenhum dano foi causado". Por outro lado, a imprensa ocidental está convencida de que as consequências do ataque cibernético do vírus WannaCry são mais significativas do que o que é apresentado na imprensa de língua russa. A imprensa ocidental está tão convencida disso que até retirou as suspeitas de envolvimento da Rússia nesse ciberataque. A quem confiar mais – à mídia ocidental ou à nacional – é uma questão de escolha pessoal. Ao mesmo tempo, vale ressaltar que ambos os lados têm seus próprios motivos para exagerar ou minimizar fatos verificáveis.
Qual é a situação da cibersegurança nos sistemas de informações médicas – em números?
- Em 1º de junho de 2017, Rebecca Waintraub (médica-chefe do "Brigham and Women's Hospital" com doutorado) e Joram Borenstein (engenheiro de cibersegurança) em seu artigo conjunto publicado nas páginas da "Harvard Business Review" afirmaram [18] que a era digital facilitou significativamente a coleta de dados médicos e a troca de prontuários médicos entre diferentes centros médicos: hoje, os prontuários dos pacientes tornaram-se móveis e portáteis. No entanto, por essas conveniências digitais, os centros médicos têm que lidar com sérios riscos de cibersegurança.
- Em 3 de março de 2017, a agência de notícias «SmartBrief» relatou [24] que, nos primeiros dois meses de 2017, ocorreram cerca de 250 incidentes de segurança cibernética que resultaram no roubo de mais de um milhão de registros confidenciais. 50% desses incidentes ocorreram em pequenas e médias empresas (sem incluir o setor de saúde). Aproximadamente 30% foram no setor de saúde. Um pouco mais tarde, em 16 de março, a mesma agência informou [22] que o principal setor afetado por incidentes de segurança cibernética até o atual ano de 2017 é o setor médico.
- Em 17 de janeiro de 2013, Michael Gregg, diretor da consultoria «Soluções Pensadas», especializada em segurança cibernética, anunciou [21] que, em 2012, 94% dos centros médicos foram vítimas de vazamentos de informações confidenciais. Isso representa um aumento de 65% em relação a 2010-2011. O pior é que 45% dos centros médicos relataram que, ao longo do tempo, a magnitude dos vazamentos de informações confidenciais está se tornando cada vez mais grave; eles admitiram que, entre 2012 e 2013, tiveram mais de cinco dessas sérias violações. E menos da metade dos centros médicos está confiante de que vazamentos semelhantes podem ser evitados ou, pelo menos, que é possível saber que eles ocorreram.
- Michael Gregg também informou [21] que, entre 2010 e 2012, em apenas três anos, mais de 20 milhões de pacientes foram vítimas do roubo de registros médicos eletrônicos, que contêm informações confidenciais sensíveis: diagnósticos, procedimentos médicos, informações de pagamento, detalhes de cobertura de seguro, número da previdência social e muito mais. Um cibercriminoso que rouba registros médicos eletrônicos pode explorar as informações obtidas de várias maneiras (veja o parágrafo «Como os roubos de números de previdência social estão relacionados à indústria criminosa de falsificação de documentos?»). No entanto, apesar de tudo isso, a proteção dos registros médicos eletrônicos nos centros médicos é muitas vezes muito mais fraca do que a proteção dos e-mails pessoais.
- Em 2 de setembro de 2014, Mike Orkut, especialista técnico do MIT, declarou [10] que os incidentes de infecção por ransomware estão aumentando a cada ano. Em 2014, houve um aumento de 600% nos incidentes em comparação a 2013. O FBI dos Estados Unidos, além disso, relatou [26] que, em 2016, ocorreram mais de 4.000 casos de extorsão digital diariamente – quatro vezes mais do que em 2015. A preocupação não é apenas com a tendência crescente dos incidentes de infecções por ransomware; também alarming é o aumento gradual das – ataques direcionados. Os alvos mais frequentes desses ataques incluem instituições financeiras, o varejo e centros médicos.
- Em 19 de maio de 2017, a agência de notícias BBC publicou [23] o relatório da Verizon de 2017, segundo o qual 72% dos incidentes de ransomware ocorrem no setor médico. Além disso, nos últimos 12 meses, o número desses incidentes aumentou em 50%.
- Em 1º de junho de 2017, a Harvard Business Review publicou [18] um relatório apresentado pelo Department of Health and Human Services dos EUA, que informou que mais de 113 milhões de registros médicos foram roubados em 2015. Em 2016, mais de 16 milhões. Apesar de a quantidade de incidentes ter caído acentuadamente em comparação a 2016, a tendência geral ainda apresenta um crescimento. No início de 2017, o centro de análise Expirian declarou [27] que, atualmente, os cuidados de saúde são o alvo mais procurado por cibercriminosos.
- O vazamento de dados de pacientes em sistemas médicos está gradualmente se tornando [37] um dos problemas mais urgentes no setor de saúde. Segundo dados da InfoWatch, nos últimos dois anos (2005-2006), cada segunda organização médica permitiu o vazamento de informações sobre pacientes. Deste modo, 60% dos vazamentos de dados ocorrem não por canais de comunicação, mas por pessoas específicas que levam informações confidenciais para fora da organização. Apenas 40% dos vazamentos de informações ocorrem por razões técnicas. O elo mais fraco [36] na cibersegurança dos sistemas de informação médica são as pessoas. É possível gastar enormes quantias na criação de sistemas de proteção, enquanto um funcionário mal remunerado pode vender informações por uma fração do custo.
Os vírus de computador podem infectar equipamentos médicos?
- No dia 17 de outubro de 2012, David Talbot, especialista técnico do MIT, informou [1] que os equipamentos médicos utilizados dentro dos centros de saúde estão se tornando cada vez mais computadorizados, mais "inteligentes" e mais flexíveis para reprogramação; além disso, frequentemente possuem a função de suporte à operação em rede. Como resultado, os equipamentos médicos estão se tornando cada vez mais vulneráveis a ciberataques e infecções por vírus. O problema é agravado pelo fato de que os fabricantes geralmente não permitem modificações em seu equipamento, mesmo para garantir sua cibersegurança.
- Por exemplo, em 2009, o worm Conficker infiltrou-se no centro médico "Beth Israel" e infectou parte dos equipamentos médicos, incluindo uma estação de trabalho de assistência obstétrica (da Philips) e uma estação de trabalho de fluoroscopia (da General Electric). Para prevenir a ocorrência de tais incidentes no futuro, John Halmak, diretor de TI desse centro médico - que também é professor da Harvard Medical School com doutorado - decidiu desativar a função de suporte à operação em rede neste equipamento. No entanto, ele se deparou com o fato de que o equipamento "não pode ser atualizado devido a restrições regulatórias". Ele precisou de esforços significativos para negociar com os fabricantes a desativação das capacidades de rede. No entanto, desconectar da rede não é uma solução ideal, especialmente em um contexto de crescente integração e interdependência dos equipamentos médicos. [1]
- Isso se aplica aos equipamentos "inteligentes" usados dentro dos centros de saúde. Mas também existem dispositivos médicos vestíveis, como bombas de insulina e marcapassos implantáveis. Eles estão se tornando cada vez mais alvo de ciberataques e infecções por vírus de computador. [1] Vale a pena mencionar que, em 12 de maio de 2017 (no dia do triunfo do ransomware WannaCry), um dos cirurgiões cardíacos relatou [28] que, no auge da cirurgia cardíaca que estava realizando, vários computadores falharam gravemente; no entanto, felizmente, ele ainda conseguiu concluir a operação com sucesso.
Quão perigosos são os ransomwares para o setor médico?
- Em 3 de outubro de 2016, Mohammed Ali, CEO da empresa 'Carbonite', especializada em soluções de cibersegurança, explicou [19] nas páginas da 'Harvard Business Review' que o ransomware é um tipo de vírus de computador que bloqueia o acesso do usuário ao seu sistema; até que um resgate seja pago. O ransomware criptografa o disco rígido, resultando na perda de acesso às informações do computador do usuário, e exige um pagamento pelo fornecimento da chave de descriptografia. Para evitar o encontro com as autoridades, os criminosos utilizam métodos de pagamento anônimos, como o bitcoin. [19]
- Mohammed Ali também informou [19] que os distribuidores de ransomware descobriram que o preço de resgate mais otimizado para atacar cidadãos comuns e proprietários de pequenos negócios varia entre $300 e $500. Esse valor é uma quantia com a qual muitos estão dispostos a abrir mão – diante da perspectiva de perder todas as suas economias digitais. [19]
- Em 16 de fevereiro de 2016, a agência de notícias 'Guardian' informou [13] que, como resultado de uma infecção por ransomware, o pessoal médico do 'Hollywood Presbyterian Medical Center' perdeu o acesso aos seus sistemas de computador. Como resultado, os médicos foram forçados a se comunicar por fax, as enfermeiras tiveram que registrar as histórias médicas em antigas fichas de papel, e os pacientes precisavam ir ao hospital para retirar pessoalmente os resultados dos exames.
- Em 17 de fevereiro de 2016, a administração do 'Hollywood Presbyterian Medical Center' publicou [30] uma declaração que dizia: 'Na noite de 5 de fevereiro, nossos funcionários perderam o acesso à rede do hospital. O malware bloqueou nossos computadores e criptografou todos os nossos arquivos. As autoridades foram imediatamente notificadas. Especialistas em cibersegurança ajudaram a recuperar o acesso a nossos computadores. O valor solicitado pelo resgate era de 40 bitcoins ($17.000). A forma mais rápida e eficaz de restaurar nossos sistemas e funções administrativas foi pagar o resgate e, assim, obter a chave de descriptografia. Para restaurar a funcionalidade dos sistemas do hospital, fomos forçados a fazer isso.'
- Em 12 de maio de 2017, a agência de notícias "The New York Times" informou [28] que, como resultado do incidente com o WannaCry, alguns hospitais estavam tão paralisados que nem mesmo conseguiam imprimir etiquetas com nomes para os recém-nascidos. Nos hospitais, os pacientes eram informados: "Não podemos atendê-los porque nossos computadores falharam." É bastante incomum ouvir isso em grandes cidades como Londres.
Se os incidentes cibernéticos são tão perigosos, por que os fabricantes de equipamentos médicos digitalizam seus dispositivos?
- Em 9 de julho de 2008, Cristina Grifantini, especialista técnica do MIT, em seu artigo "Centros Médicos: A Era do Plug and Play", observou [2]: A diversidade assustadora de novos dispositivos médicos "inteligentes" nos hospitais promete uma melhor qualidade de atendimento aos pacientes. No entanto, o problema é que esses dispositivos costumam ser incompatíveis entre si, mesmo que sejam fabricados pelo mesmo produtor. Assim, os médicos sentem uma necessidade urgente de integrar todo o equipamento médico em uma única rede computadorizada.
- Em 9 de julho de 2009, Douglas Rosindale, especialista em TI da Administração de Saúde dos Veteranos – e também professor da Harvard Medical School com doutorado – constatou [2] a necessidade urgente de integração computadorizada de equipamentos médicos, afirmando: "Hoje, há muitos sistemas patenteados com arquitetura fechada, de diferentes fornecedores, mas o problema é que eles não conseguem interagir uns com os outros. E isso cria dificuldades no cuidado aos pacientes."
- Quando os dispositivos médicos fazem medições independentes e não trocam informações entre si, eles não conseguem avaliar o estado do paciente de forma abrangente, levando a alarmes com o menor desvio dos parâmetros normais, por motivos justificados e injustificados. Isso causa grandes inconvenientes para os enfermeiros, especialmente na unidade de terapia intensiva, onde há muitos desses dispositivos independentes. Sem integração e suporte de rede, a unidade de terapia intensiva se tornaria um verdadeiro caos. A integração e o suporte de uma rede local possibilitam a coordenação do funcionamento dos dispositivos médicos e dos sistemas de informação médica (especialmente a interação desses dispositivos com os registros eletrônicos dos pacientes), resultando em uma redução significativa dos alarmes falsos. [2]
- Nos hospitais, há uma grande quantidade de equipamentos caros e obsoletos que não suportam operação em rede. Diante da necessidade urgente de integração, os hospitais ou substituem gradualmente esse equipamento por novos, ou o adaptam para que possa se integrar à rede geral. No entanto, mesmo com novos equipamentos projetados para permitir integração, o problema não está totalmente resolvido. Cada fabricante de equipamentos médicos, impulsionado pela concorrência constante, busca fazer com que seus dispositivos se integrem apenas entre si. Contudo, muitas unidades de emergência precisam de um conjunto específico de diferentes dispositivos que nenhum fabricante sozinho consegue fornecer. Portanto, escolher um único fabricante não resolve o problema de compatibilidade. Esta é mais uma questão que impede a integração abrangente, levando os hospitais a investir quantias significativas na sua solução. Caso contrário, equipamentos incompatíveis transformarão o hospital, com seus alarmes falsos, em um verdadeiro caos. [2]
- Em 13 de junho de 2017, Peter Pronovost, médico com doutorado e vice-diretor de segurança do paciente de um grande centro médico chamado "Johns Hopkins Medicine", compartilhou [17] em suas páginas da "Harvard Business Review" seus pensamentos sobre a necessidade da informatização dos equipamentos médicos: "Vamos pegar, por exemplo, um ventilador. O modo ideal de ventilação dos pulmões de um paciente depende diretamente da altura do paciente. A altura do paciente é armazenada no EMR. Normalmente, o ventilador não interage com o EMR, então os médicos precisam obter essas informações manualmente, fazer alguns cálculos no papel e inserir manualmente os parâmetros do ventilador. Se o ventilador e o EMR estivessem conectados através de uma rede computadorizada, essa operação poderia ser automatizada. Uma rotina semelhante de manutenção de equipamentos médicos também existe entre dezenas de outros dispositivos médicos. Portanto, os médicos precisam realizar centenas de operações diárias; o que acarreta erros – embora raros, mas inevitáveis."
- Novas camas hospitalares informatizadas estão equipadas com um conjunto de sensores de alta tecnologia que podem monitorar uma variedade de parâmetros do paciente deitado nelas. Por exemplo, essas camas, monitorando a dinâmica dos movimentos do paciente na cama, podem determinar se ele está em risco de desenvolver úlceras de pressão. Esses sensores de alta tecnologia representam 30% do custo total da cama. No entanto, sem a integração computadorizada, essa "cama inteligente" tem pouco valor – pois ela não consegue se comunicar com outros dispositivos médicos. Uma situação semelhante ocorre com os "monitores sem fio inteligentes", que medem a frequência cardíaca, débito urinário, pressão arterial, etc. Sem a integração de todo esse equipamento em uma única rede computadorizada — e, acima de tudo, assegurando a comunicação direta com o EMR dos pacientes — há pouco benefício dela. [17]
Por que os cibercriminosos mudaram seu foco do setor financeiro e lojas de varejo para centros médicos?
- No dia 16 de fevereiro de 2016, Julia Cherry, correspondente especial do 'Guardian', compartilhou suas observações sobre o fato de que os centros médicos são especialmente atraentes para os cibercriminosos, pois seus sistemas de informação — devido ao esforço nacional para digitalizar os prontuários médicos — contêm uma rica variedade de informações. Incluindo números de cartões de crédito, informações pessoais sobre os pacientes e dados médicos confidenciais. [13]
- Em 23 de abril de 2014, Jim Finkle, analista de cibersegurança da agência de notícias 'Reuters', explicou [12] que os cibercriminosos buscam seguir a linha de menor resistência. Os sistemas de cibersegurança dos centros médicos são muito mais fracos em comparação com outros setores, onde esse problema já foi reconhecido e contramedidas eficazes foram adotadas. Portanto, os cibercriminosos são atraídos por eles.
- No dia 18 de fevereiro de 2016, Mike Orkut, especialista técnico do MIT, informou que o interesse dos cibercriminosos pelo setor médico é motivado pelas seguintes cinco razões: 1) A maioria dos centros médicos já digitalizou todos os seus documentos e prontuários; os restantes estão em processo de digitalização. Os dados desses prontuários contêm informações pessoais que são bastante valorizadas no mercado negro da dark web. 2) A cibersegurança nos centros médicos não é uma prioridade; eles frequentemente usam sistemas desatualizados e não os mantêm adequadamente. 3) A necessidade de acesso rápido a dados em situações de emergência frequentemente supera a necessidade de segurança, levando os hospitais a negligenciarem a cibersegurança, mesmo estando cientes das possíveis consequências. 4) Os hospitais estão conectando cada vez mais dispositivos à sua rede, o que oferece mais opções para os criminosos entrarem na rede hospitalar. 5) A tendência em direção a uma medicina mais personalizada — especialmente a necessidade dos pacientes de acesso abrangente aos seus prontuários eletrônicos — torna os sistemas de informação médica uma mira ainda mais acessível. [14]
- O varejo e o setor financeiro há muito são alvos populares para os cibercriminosos. À medida que as informações roubadas dessas instituições inundam o mercado negro da Darkweb, elas se tornam cada vez mais baratas, tornando-se menos lucrativo para os criminosos roubar e vendê-las. Portanto, os criminosos agora estão explorando um novo setor, mais rentável. [12]
- No mercado negro da Darkweb, os cartões médicos são muito mais caros do que os números de cartões de crédito. Primeiro, porque podem ser usados para acessar contas bancárias e obter receitas para medicamentos controlados. Em segundo lugar, porque é muito mais difícil descobrir o roubo de um cartão médico e seu uso ilegal, e o tempo que passa desde o abuso até a detecção é muito maior em comparação com o uso indevido de um cartão de crédito. [12]
- De acordo com especialistas da Dell, alguns cibercriminosos especialmente engenhosos combinam pedaços de informações de saúde extraídas de cartões médicos roubados com outros dados sensíveis, criando assim pacotes de documentos falsos. Esses pacotes são conhecidos no jargão do mercado negro da Darkweb como “fullz” e “kitz”. O preço de cada pacote desse tipo ultrapassa $1000. [12]
- Em 1º de abril de 2016, Tom Simonite, especialista técnico do MIT, afirmou [4] que uma diferença significativa nas ameaças cibernéticas no setor de saúde é a gravidade das consequências que elas implicam. Por exemplo, se você perder o acesso ao seu e-mail de trabalho, você, naturalmente, ficará chateado; no entanto, perder o acesso aos cartões médicos que contêm informações essenciais para o tratamento de pacientes é uma questão completamente diferente.
- Portanto, para os cibercriminosos, que entendem que essas informações são muito valiosas para os médicos, o setor médico é um alvo extremamente atraente. Tão atraente que eles investem constantemente quantias significativas para tornar seus ransomwares ainda mais sofisticados; para, em sua eterna luta contra os sistemas antivírus, permanecer sempre um passo à frente. As quantias impressionantes que elas arrecadam através de ransomwares lhes permitem não economizar em tais investimentos, e esses gastos trazem retorno abundante. [4]
Por que os casos de infecção por ransomwares aumentaram no setor médico e continuam a aumentar?
- Em 1 de junho de 2017, Rebecca Weintrob (diretora do 'Brigham and Women’s Hospital' com doutorado) e Joram Borenstein (engenheiro de cibersegurança) publicaram [18] na 'Harvard Business Review' os resultados de sua pesquisa conjunta sobre cibersegurança no setor médico. Os principais pontos de sua pesquisa estão apresentados abaixo.
- Nenhuma organização está imune a ataques. Essa é a realidade em que vivemos, e essa realidade se tornou especialmente óbvia quando, em meados de maio de 2017, ocorreu a notória propagação do ransomware WannaCry, infectando centros médicos e outras organizações ao redor do mundo. [18]
- Em 2016, os administradores de uma grande clínica, o "Hollywood Presbyterian Medical Center", descobriram inesperadamente que tinham perdido o acesso às informações em seus computadores. Os médicos não conseguiam acessar os prontuários eletrônicos de seus pacientes, nem mesmo seus próprios relatórios. Todas as informações em seus computadores estavam criptografadas por um ransomware. Enquanto todas as informações da clínica estavam reféns dos criminosos, os médicos foram forçados a redirecionar os pacientes para outros hospitais. Durante duas semanas, eles anotaram tudo em papel até decidirem pagar o resgate exigido pelos criminosos - $17.000 (40 bitcoins). Rastrear o pagamento era impossível, pois o resgate foi pago através de um sistema de pagamento anônimo em bitcoins. Se há alguns anos, especialistas em cibersegurança tivessem ouvido que tomadores de decisão estariam preocupados em converter dinheiro em criptomoeda para pagar o resgate ao criador do vírus, eles não teriam acreditado. No entanto, isso aconteceu hoje. Pessoas comuns, proprietários de pequenas empresas e grandes corporações - todos estão sob a mira de ransomwares. [19]
- Quanto à engenharia social, os e-mails de phishing que contêm links e anexos maliciosos não são mais enviados em nome de parentes distantes que desejam deixar parte de sua fortuna em troca de informações confidenciais. Hoje, os e-mails de phishing são abordagens bem elaboradas, sem erros de digitação; muitas vezes disfarçados como documentos oficiais com logotipos e assinaturas. Alguns deles são indistinguíveis de correspondências comerciais normais ou de notificações legítimas sobre atualizações de aplicativos. Às vezes, os tomadores de decisão, ocupados com a seleção de pessoal, recebem e-mails de um candidato promissor - com um currículo anexado que contém um ransomware. [19]
- No entanto, a engenharia social avançada é apenas parte do problema. O mais alarmante é que a ativação de um vírus sequestrador pode ocorrer sem a participação direta do usuário. Os vírus sequestradores podem se espalhar por falhas na segurança do sistema ou por meio de aplicativos antigos não seguros. Pelo menos uma nova variante do vírus sequestrador aparece a cada semana, e o número de maneiras de os vírus sequestradores infiltrarem-se nos sistemas computacionais continua a crescer. [19]
- Por exemplo, em relação ao vírus sequestrador WannaCry... Inicialmente (15 de maio de 2017), especialistas em segurança concluíram [25] que a principal razão para a infecção do sistema nacional de saúde do Reino Unido foi o uso de uma versão desatualizada do sistema operacional Windows – XP (as hospitais usam esse sistema porque muitos equipamentos hospitalares caros não são compatíveis com versões mais novas do Windows). No entanto, um pouco mais tarde (22 de maio de 2017), foi descoberto [29] que a tentativa de executar o WannaCry no Windows XP frequentemente resultava em falhas do computador, sem infecção; enquanto a maioria das máquinas infectadas estava operando com Windows 7. Além disso, inicialmente acreditava-se que o vírus WannaCry se espalhava por meio de phishing, mas depois foi revelado que ele se propagava de forma autônoma, como um worm de rede, sem a ajuda do usuário.
- Além disso, existem motores de busca especializados que não pesquisam sites, mas sim equipamentos físicos. Por meio deles, é possível descobrir em que local, em qual hospital, qual equipamento está conectado à rede. [3]
- Outro fator significativo para a disseminação de vírus sequestradores é o acesso à criptomoeda Bitcoin. A facilidade de coletar pagamentos anonimamente de todo o mundo contribui para o aumento dos crimes cibernéticos. Além disso, ao transferir dinheiro para os sequestradores, você incentiva novos sequestros em sua direção. [19]
- Neste contexto, os cibercriminosos aprenderam a invadir até mesmo aqueles sistemas que possuem a proteção mais moderna e as atualizações de software mais recentes; e as ferramentas de detecção e descriptografia (que os sistemas de segurança utilizam) não funcionam sempre; especialmente se o ataque for direcionado e único. [19]
- No entanto, existe uma contramedida eficaz contra ransomware: fazer backups de dados críticos. Assim, em caso de problemas, os dados podem ser facilmente recuperados. [19]
Médicos, enfermeiros e pacientes afetados pelo WannaCry – como isso os impactou?
- Em 13 de maio de 2017, Sara Marsh, jornalista do "Guardian", entrevistou várias pessoas que se tornaram vítimas do ransomware WannaCry, para entender como [5] esse incidente as afetou (os nomes foram alterados por motivos de privacidade):
- Serguei Petrovich, médico: Eu não consegui prestar a assistência adequada aos pacientes. Por mais que os diretores tentassem convencer o público de que incidentes cibernéticos não afetam a segurança dos pacientes finais, isso não é verdade. Não conseguimos nem fazer exames de raio-X quando nossos sistemas computadorizados falharam. E sem esses exames, quase nenhum procedimento médico pode ser realizado. Por exemplo, naquela noite infeliz, eu atendi um paciente e precisava encaminhá-lo para um exame de raio-X, mas como nossos sistemas computadorizados estavam paralisados, não consegui fazê-lo. [5]
- Vera Mikhailovna, paciente com câncer de mama: Após a sessão de quimioterapia, eu estava a meio caminho de casa, mas nesse momento ocorreu o ataque cibernético. E embora a sessão já tivesse sido realizada, eu tive que passar mais algumas horas no hospital – aguardando finalmente a entrega dos medicamentos. A demora ocorreu porque, antes de entregar os medicamentos, a equipe médica os verifica em relação às prescrições, e essas verificações são feitas por sistemas computadorizados. Os pacientes na fila atrás de mim já estavam na sala para a sessão de quimioterapia; seus medicamentos também já tinham sido entregues. Mas como não foi possível verificar a conformidade deles com as prescrições – o procedimento foi adiado. O tratamento dos outros pacientes foi adiado para o dia seguinte. [5]
- Tatiana Ivanovna, enfermeira: Na segunda-feira, não conseguimos acessar os prontuários dos pacientes e a lista de atendimentos programados para o dia. Eu estava de plantão no atendimento durante o fim de semana, então na segunda-feira, quando nosso hospital foi vítima de um ataque cibernético, tive que lembrar quem exatamente deveria vir para a consulta. Os sistemas de informação do nosso hospital foram bloqueados. Não pudemos acessar o histórico médico, não conseguimos ver as receitas de medicamentos; não consegui revisar endereços e dados de contato dos pacientes; preencher documentos; verificar resultados de exames. [5]
- Evgeny Sergeevich, administrador de sistemas: Normalmente, nas sextas-feiras à tarde, temos mais visitantes. Foi assim também nesta sexta. O hospital estava cheio de gente, e na linha de atendimento telefônico havia 5 funcionários de plantão, e seus telefones não paravam de tocar. Todos os nossos sistemas de computador estavam funcionando sem problemas, mas cerca das 15:00, todas as telas dos computadores escureceram. Nossos médicos e enfermeiros perderam o acesso aos prontuários dos pacientes, e os funcionários que estavam de plantão no atendimento telefônico não puderam registrar pedidos no computador. [5]
Como os cibercriminosos podem prejudicar uma clínica de cirurgia plástica?
- Segundo o "Guardian" [6], em 30 de maio de 2017, o grupo criminoso "Guarda Real" publicou dados confidenciais de 25 mil pacientes da clínica de cirurgia plástica da Lituânia "Grozio Chirurgija". Isso incluía fotos íntimas particulares, tiradas antes, durante e depois das operações (seu armazenamento é necessário devido à especificidade do trabalho da clínica); além de cópias de passaportes e números de previdência social. Como a clínica tem uma boa reputação e preços acessíveis, seus serviços são utilizados por residentes de 60 países, incluindo celebridades de nível mundial [7]. Todos eles se tornaram vítimas deste ciberincidente.
- Alguns meses antes, ao invadir os servidores da clínica e roubar dados, os "guardas" pediram um resgate de 300 bitcoins (cerca de $800 mil). A administração da clínica recusou-se a cooperar com os "guardas" e manteve-se inflexível mesmo quando os "guardas" reduziram o preço do resgate para 50 bitcoins (cerca de $120 mil). [6]
- Perdendo a esperança de receber um resgate da clínica, os "guardas" decidiram mudar o foco para seus clientes. Em março, publicaram na Darknet fotos de 150 pacientes da clínica [8], para intimidar os outros e fazê-los desembolsar. Os "guardas" exigiam um resgate de 50 a 2000 euros, com pagamento em bitcoin – dependendo da notoriedade da vítima e da intimidade das informações sequestradas. O número exato de pacientes chantageados não é conhecido, mas várias dezenas de vítimas procuraram a polícia. Agora, três meses depois, os "guardas" publicaram dados confidenciais de mais 25 mil clientes. [6]
Um cibercriminoso roubou um prontuário médico – quais são os riscos para seu legítimo proprietário?
- Em 19 de outubro de 2016, Adam Levin, especialista em cibersegurança e chefe do centro de pesquisa "CyberScout", observou [9] que vivemos em uma época em que os prontuários médicos começaram a conter uma quantidade alarmante de informações excessivamente íntimas: sobre doenças, diagnósticos, tratamentos e problemas de saúde. Quando caem em mãos erradas, essas informações podem ser utilizadas para obter lucro no mercado negro da Darknet, portanto, os cibercriminosos frequentemente escolhem centros médicos como seus alvos.
- Em 2 de setembro de 2014, Mike Orcutt, especialista técnico do MIT, afirmou [10]: "Enquanto os números de cartões de crédito e números de seguridade social roubados estão se tornando cada vez menos procurados no mercado negro da Darknet – os prontuários médicos, com um rico conjunto de informações pessoais, têm um bom preço. Isso se deve em parte ao fato de que oferecem a pessoas não seguradas a oportunidade de obter atendimento médico que, de outra maneira, não poderiam pagar".
- Um cartão médico roubado pode ser usado para obter assistência médica em nome do legítimo proprietário deste cartão. Como resultado, os dados médicos do legítimo proprietário e os dados médicos do ladrão serão misturados no cartão médico. Além disso, se o ladrão vender os cartões médicos roubados a terceiros, o cartão pode estar ainda mais comprometido. Portanto, ao ir ao hospital, o legítimo proprietário do cartão corre o risco de receber assistência médica baseada em um grupo sanguíneo diferente, em um histórico médico diferente, em uma lista de reações alérgicas diferente, etc. [9]
- Além disso, o ladrão pode esgotar o limite de seguro do legítimo proprietário do cartão médico, o que privará o último da possibilidade de obter a assistência médica necessária quando for necessário. No momento mais inoportuno. Afinal, muitos planos de saúde têm limites anuais para determinados tipos de procedimentos e tratamentos. E certamente nenhuma seguradora pagará por duas operações de apendicite. [9]
- Usando um cartão médico roubado, o ladrão pode abusar de receitas médicas. Privando assim o legítimo proprietário da oportunidade de obter o medicamento necessário quando ele precisar. Afinal, as receitas médicas são, como regra, limitadas. [9]
- Neutralizar ataques cibernéticos massivos a cartões de crédito e débito não é tão problemático. A proteção contra ataques de phishing direcionados é um pouco mais difícil. No entanto, quando se trata de roubo de EMK e abuso deles, o crime pode ser quase invisível. Se o fato do crime é descoberto, geralmente é apenas em uma situação de emergência, quando as consequências podem ser literalmente perigosas para a vida. [9]
Por que o roubo de cartões médicos está se tornando tão procurado?
- Em março de 2017, o "Centro de Combate ao Roubo de Identidade" relatou que mais de 25% das vazamentos de dados confidenciais são atribuídos a centros médicos. Esses vazamentos causam às instituições médicas um dano anual de $5,6 bilhões. Abaixo estão algumas razões pelas quais o roubo de cartões médicos está se tornando tão procurado. [18]
- Os cartões médicos são o item mais procurado no mercado negro da Dark Web. Esses cartões são vendidos lá por $50 cada. Para comparação, números de cartões de crédito são vendidos na Dark Web por $1 cada – 50 vezes mais barato do que os cartões médicos. A demanda por cartões médicos também é impulsionada pelo fato de que eles são materiais descartáveis em serviços criminosos complexos de falsificação de documentos. [18]
- Se o comprador de cartões médicos não aparecer, o criminoso pode usar o cartão médico e realizar um roubo tradicional: os cartões médicos contêm informações suficientes para abrir um cartão de crédito, uma conta bancária ou contrair um empréstimo em nome da vítima. [18]
- Com um cartão médico roubado em mãos, o cibercriminoso, por exemplo, pode realizar um ataque de phishing complexo e direcionado (figurativamente, afiar a lança do phishing), apresentando-se como um banco: “Bom dia, sabemos que você está se preparando para uma cirurgia. Não se esqueça de pagar pelos serviços relacionados, clicando neste link.” E então você pensa: “Tudo bem, já que eles sabem que tenho uma cirurgia amanhã – provavelmente é mesmo uma carta do banco.” Caso o criminoso não consiga explorar o potencial dos cartões médicos roubados, pode usar um ransomware para extorquir dinheiro do centro médico – por recuperar o acesso a sistemas e dados bloqueados. [18]
- Os centros médicos estão implementando métodos de cibersegurança muito lentamente, que já foram testados em outros setores, o que é bastante irônico, já que é responsabilidade dos centros médicos garantir o sigilo médico. Além disso, os centros médicos geralmente têm orçamentos de cibersegurança significativamente menores e profissionais de cibersegurança muito menos qualificados do que, por exemplo, as organizações financeiras. [18]
- Os sistemas de TI médicos estão fortemente ligados a serviços financeiros. Por exemplo, os centros médicos podem ter planos de poupança flexíveis para despesas imprevistas, com seus próprios cartões de pagamento ou contas de poupança – nas quais são mantidas quantias de seis dígitos. [18]
- Muitas organizações colaboram com centros médicos, oferecendo aos seus funcionários um sistema de saúde individualizado. Isso dá ao criminoso a oportunidade de acessar informações confidenciais dos clientes corporativos do centro médico, através da invasão desses centros. Sem mencionar que o próprio empregador pode agir como criminoso, vendendo silenciosamente os dados médicos de seus funcionários para terceiros. [18]
- Centros médicos possuem cadeias de suprimentos complexas e extensas listas de fornecedores com os quais mantêm comunicação digital. Ao invadir os sistemas de TI do centro médico, o criminoso pode também comprometer os sistemas dos fornecedores. Além disso, os fornecedores que estão conectados digitalmente ao centro médico já são, por si mesmos, uma entrada atraente para os criminosos nos sistemas de TI do centro. [18]
- Em outras áreas, a proteção se tornou muito sofisticada, levando os criminosos a explorar um novo setor – onde as transações ocorrem através de hardware e software vulneráveis. [18]
Qual a relação entre o roubo de números de seguro social e a indústria criminosa de falsificação de documentos?
- Em 30 de janeiro de 2015, a agência de notícias "Tom’s Guide" explicou [31] a diferença entre uma falsificação comum de documentos e uma combinada. No caso mais simples, a falsificação de documentos é quando um golpista simplesmente se passa por outra pessoa, usando seu nome, número de seguridade social (SSN) e outras informações pessoais. Esse tipo de fraude é facilmente detectável. No entanto, com a abordagem combinada, os criminosos criam uma identidade completamente nova. Ao falsificar um documento, eles pegam um SSN real e o combinam com fragmentos de informações pessoais de várias pessoas diferentes. Essa criatura de Frankenstein, feita de informações pessoais distintas, é muito mais difícil de detectar do que uma falsificação simples. Como o golpista utiliza apenas algumas informações de cada uma das vítimas, suas fraudes não serão ligadas aos legítimos proprietários dessas informações. Por exemplo, ao verificar a atividade de seu SSN, o legítimo proprietário não encontrará nada de suspeito.
- Os criminosos podem usar sua criatura de Frankenstein para conseguir empregos ou obter crédito [31], assim como para abrir empresas de fachada [32]; para fazer compras, obter carteiras de motorista e passaportes [34]. Mesmo no caso de obtenção de crédito, rastrear a falsificação de documentos é extremamente difícil. Portanto, se os banqueiros começarem a investigar, é mais provável que o legítimo proprietário de algum fragmento de informação pessoal seja responsabilizado, em vez do criador da criatura de Frankenstein.
- Empresários desonestos podem usar a falsificação de documentos para enganar credores, através da criação de um chamado "business sandwich". A essência do business sandwich é que empresários desonestos podem criar várias identidades falsas e apresentá-las como clientes de seu negócio, criando assim a aparência de sucesso. Isso os torna mais atraentes para seus credores e lhes dá a oportunidade de usufruir de condições de crédito mais favoráveis. [33]
- O roubo de informações pessoais e o seu uso indevido muitas vezes passa despercebido por seus legítimos proprietários por longos períodos, mas pode causar inconvenientes significativos no momento mais inoportuno. Por exemplo, o proprietário legítimo do SSN pode solicitar serviços sociais e ser negado devido a uma renda excessiva gerada por um negócio fictício, no qual foi utilizado seu SSN. [33]
- Desde 2007 até os dias atuais, o negócio criminoso multimilionário de falsificação de documentos baseado em SSN tem ganhado cada vez mais popularidade [34]. Os golpistas preferem os SSNs que não estão ativamente utilizados por seus legítimos proprietários, que incluem SSNs de crianças e de falecidos. Segundo a agência de notícias CBS, em 2014, os incidentes mensais contavam em milhares, enquanto em 2009, eram no máximo 100 por mês. O crescimento exponencial desse tipo de fraude, especialmente seu impacto nos dados pessoais das crianças, terá consequências tristes para os jovens no futuro. [34]
- Os SSNs infantis são utilizados nesta fraude 50 vezes mais frequentemente do que os SSNs de adultos. Este interesse pelos SSNs das crianças se deve ao fato de que eles geralmente estão inativos até pelo menos 18 anos. Assim, se os pais das crianças menores não ficarem atentos ao uso de seus SSNs, seus filhos podem ter dificuldades para obter licença de motorista ou financiamento para estudos no futuro. Isso também pode complicar a obtenção de emprego, caso informações sobre atividade duvidosa com o SSN se tornem acessíveis a potenciais empregadores. [34]
Hoje se fala muito sobre as perspectivas e a segurança dos sistemas de inteligência artificial. Como isso se aplica ao setor médico?
- Na edição de junho de 2017 da "MIT Technology Review", o editor-chefe desta revista, especializado em tecnologias de inteligência artificial, publicou o seu artigo "O Lado Sombrio da Inteligência Artificial", onde respondeu detalhadamente a essa questão. Os principais pontos de seu artigo [35]:
- Os sistemas modernos de inteligência artificial (IA) são tão complexos que até mesmo os engenheiros que os projetam não conseguem explicar como a IA toma certas decisões. Hoje e no futuro próximo, desenvolver um sistema de IA que sempre possa explicar suas ações parece impossível. A tecnologia de "aprendizado profundo" tem se mostrado muito eficaz na resolução de problemas urgentes dos últimos anos: reconhecimento de imagens e voz, tradução de idiomas e aplicações médicas. [35]
- Há grandes expectativas sobre a IA para diagnosticar doenças fatais e tomar decisões econômicas complexas; também se espera que a IA se torne um elemento central em muitos outros setores. No entanto, isso não acontecerá - ou pelo menos não deve acontecer - até encontrarmos uma maneira de criar um sistema de aprendizado profundo que possa explicar as decisões que toma. Caso contrário, não poderemos prever quando esse sistema falhará - e ele eventualmente falhará. [35]
- Esse problema já é urgente agora, e no futuro ele só se agravará. Seja em decisões econômicas, militares ou médicas. Os computadores que executam os sistemas de IA se programaram de tal maneira que não temos como entender "o que eles estão pensando". E o que dizer dos usuários finais, quando até os engenheiros que projetam esses sistemas não conseguem entender e explicar seu comportamento? À medida que os sistemas de IA evoluem, podemos rapidamente ultrapassar um limite - se é que já não o fizemos - onde, ao confiar na IA, teremos que dar um "salto de fé". Claro, como seres humanos, nós mesmos nem sempre conseguimos explicar nossas deduções e muitas vezes nos baseamos na intuição. Mas podemos permitir que as máquinas pensem da mesma forma - imprevisível e inexplicável? [35]
- Em 2015, o Mount Sinai, um centro médico em Nova York, se inspirou para aplicar o conceito de aprendizado profundo em sua vasta base de dados de histórias clínicas. A estrutura de dados utilizada para treinar o sistema de IA incluía centenas de parâmetros, definidos com base em resultados de exames, diagnósticos, testes e registros médicos. O programa que processava esses registros foi chamado de "Paciente Profundo". Ele foi treinado usando registros de 700 mil pacientes. Ao testar novos registros, mostrou-se extremamente útil na previsão de doenças. Sem qualquer interação com um especialista, o "Paciente Profundo" identificou sintomas ocultos nas histórias clínicas que, segundo a IA, indicavam que o paciente estava à beira de complicações graves, incluindo câncer de fígado. Já tínhamos experimentado vários métodos de previsão que utilizavam histórias clínicas de muitos pacientes como dados de entrada, mas os resultados do "Paciente Profundo" não se comparam. Além disso, existem conquistas totalmente inesperadas: o "Paciente Profundo" prevê muito bem a ocorrência de distúrbios mentais, como esquizofrenia. Mas, uma vez que a medicina moderna não possui ferramentas para prever isso, surge a questão de como a IA conseguiu fazê-lo. No entanto, o "Paciente Profundo" não é capaz de explicar como faz isso. [35]
- Idealmente, tais ferramentas deveriam explicar aos médicos como chegaram a tal ou qual conclusão, para, por exemplo, justificar a prescrição de um determinado medicamento. No entanto, os sistemas de inteligência artificial modernos, infelizmente, não conseguem fazer isso. Podemos criar programas desse tipo, mas não sabemos como eles funcionam. O aprendizado profundo levou os sistemas de IA a um sucesso explosivo. Atualmente, tais sistemas de IA são usados para tomar decisões importantes em setores como medicina, finanças, manufatura, entre outros. Talvez essa seja a própria natureza da inteligência – que apenas uma parte dela se submete a explicações racionais, enquanto a maior parte toma decisões espontâneas. Mas a que isso levará quando permitirmos que tais sistemas diagnosticem câncer e realizem manobras militares? [35]
O setor médico aprendeu alguma lição com a situação do WannaCry?
- Em 25 de maio de 2017, a agência de notícias "BBC" informou, [16] que uma das principais razões para a negligência em relação à cibersegurança em dispositivos médicos vestíveis é sua baixa potência computacional, causada por exigências rigorosas quanto ao seu tamanho. Outras duas razões igualmente significativas: a falta de conhecimento sobre como programar códigos seguros e os prazos apertados para o lançamento do produto final.
- Na mesma reportagem, a "BBC" destacou [16] que, como resultado de pesquisas no código de um dos marcapassos, foram encontradas mais de 8000 vulnerabilidades; e que, apesar da ampla cobertura da mídia sobre os problemas de cibersegurança que surgiram após o incidente com o WannaCry, apenas 17% dos fabricantes de equipamentos médicos tomaram medidas concretas para garantir a cibersegurança de seus dispositivos. Quanto aos centros médicos que conseguiram evitar o confronto com o WannaCry, apenas 5% deles se preocuparam em realizar diagnósticos de cibersegurança em seus equipamentos. Esses relatórios foram obtidos logo após mais de 60 organizações de saúde no Reino Unido se tornarem vítimas de ataques cibernéticos.
- Em 13 de junho de 2017, um mês após o incidente com o WannaCry, Peter Pronovost, um médico com doutorado e vice-diretor de segurança do paciente de um grande centro médico, "Johns Hopkins Medicine", discutindo [17] nas páginas da "Harvard Business Review" os desafios urgentes da integração computacional de equipamentos médicos, não mencionou uma palavra sobre cibersegurança.
- Em 15 de junho de 2017, um mês após o incidente com o WannaCry, Robert Pearl, médico com doutorado e diretor de dois centros médicos, discutindo [15] nas páginas da "Harvard Business Review" os desafios contemporâneos enfrentados por desenvolvedores e usuários de sistemas de gestão de prontuários eletrônicos, não mencionou uma palavra sobre cibersegurança.
- Em 20 de junho de 2017, um mês após o incidente do WannaCry, um grupo de cientistas com doutorado da Harvard Medical School, que também são líderes de departamentos-chave no Brigham and Women’s Hospital, publicou [20] nas páginas da Harvard Business Review os resultados de uma mesa-redonda dedicada à necessidade de modernização dos equipamentos médicos, visando melhorar a qualidade do atendimento ao paciente. Durante a mesa-redonda, foram discutidas perspectivas para reduzir a carga sobre os médicos e os custos, através da otimização de processos tecnológicos e automação abrangente. Estiveram presentes representantes de 34 dos principais centros médicos dos Estados Unidos. Ao discutir a modernização dos equipamentos médicos, os participantes depositaram grandes esperanças em ferramentas de previsão e dispositivos inteligentes. Não houve menção à cibersegurança.
Como os centros médicos podem garantir a cibersegurança?
- Em 2006, o chefe do Departamento de Sistemas de Informação da Comunicação Especial da FSO da Rússia, general de divisão Nikolai Ilyin, afirmou [52]: "A questão da segurança da informação é hoje mais relevante do que nunca. O número de equipamentos utilizados aumentou drasticamente. Infelizmente, nem sempre questões de segurança da informação são consideradas durante a fase de projeto. É compreensível que o custo da solução desse problema varie de 10 a 20 por cento do custo total do sistema, e o cliente nem sempre deseja pagar por esse valor adicional. No entanto, é necessário entender que uma proteção confiável da informação só pode ser implementada por meio de uma abordagem abrangente, onde as medidas organizacionais se combinam com a implementação de meios técnicos de proteção."
- Em 3 de outubro de 2016, Mohammed Ali, ex-colaborador chave da IBM e Hewlett Packard, agora chefe da empresa Carbonite, especializada em soluções de cibersegurança, compartilhou [19] nas páginas da Harvard Business Review suas observações sobre a situação da cibersegurança no setor médico: "À medida que os vírus de sequestro de dados estão tão disseminados e os prejuízos podem ser tão onerosos, sempre fico surpreso quando, em conversas com CEOs, descubro que eles não dão a devida importância a isso. Na melhor das hipóteses, o CEO delega as questões de cibersegurança ao departamento de TI. No entanto, isso não é suficiente para garantir uma proteção eficaz. Portanto, sempre exorto os CEOs a: 1) incluir medidas para prevenir o impacto dos vírus de sequestro de dados na lista de prioridades do desenvolvimento organizacional; 2) revisar a estratégia de cibersegurança relevante pelo menos uma vez por ano; 3) envolver toda a sua organização na educação correspondente."
- É possível emprestar soluções consolidadas do setor financeiro. A principal conclusão [18] que o setor financeiro tirou do tumulto da cibersegurança: "O elemento mais eficaz da cibersegurança é o treinamento de pessoal. Porque, atualmente, a principal causa dos incidentes de cibersegurança é o fator humano, especialmente a vulnerabilidade das pessoas a ataques de phishing. Enquanto isso, um forte criptografia, seguro de riscos cibernéticos, autenticação multifatorial, lexemização, chipagem de cartões, blockchain e biometria são coisas úteis, mas em grande parte secundárias."
- Em 19 de maio de 2017, a agência de notícias BBC informou [23] que, no Reino Unido, as vendas de software de proteção aumentaram em 25% após o incidente do WannaCry. No entanto, na opinião dos especialistas da Verizon, a compra em pânico de programas de proteção não é o que é necessário para garantir a cibersegurança; para garantir isso, é preciso seguir a proteção proativa, e não reativa.
P.S. Gostou do artigo? Se sim, curta. Se, pelo número de curtidas (vamos atingir 70), eu perceber que os leitores do Habr têm interesse neste tema, em breve prepararei uma continuação, com uma revisão de ameaças ainda mais recentes para os sistemas de informação médica.
Bibliografia
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Denс Makrushin. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Sarunas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Petr Sapozhnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D’Alfonso. // Security Intelligence. 2014.
- Will Knight. O segredo obscuro que está no coração da IA // MIT Technology Review. 120(3), 2017.
- Kuznetsov G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Sheyan. // Computerworld Россия. 2012.
- Irina Sheyan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Tseplyova Anastasia. // 2012.
- .
- Kuznetsov G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Ageenko T.Y., Andrianov A.V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Zhilyaev P.S., Goryunova T.I., Volodin K.I. // Международный студенческий научный вестник. 2015.
- Irina Sheyan. // Директор информационной службы. 2017.
- Irina Sheyan. // Директор информационной службы. 2016.
- // 2017.
- Andrei Makhoinin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Desduplicação de Memória como um Vetor Avançado de Exploração // Anais do Simpósio IEEE de Segurança e Privacidade. 2016. pp. 987-1004.
- Bruce Potter. Segredos Sujos da Segurança da Informação // DEFCON 15. 2007.
- Ekaterina Kostina. .
Fonte: habr.com
