

A infraestrutura da cidade moderna é construída sobre dispositivos da internet das coisas: desde câmeras nas estradas até grandes hidrelétricas e hospitais. Hackers são capazes de transformar qualquer dispositivo conectado em um bot e usá-lo para realizar ataques DDoS.
Os motivos podem ser variados: hackers podem ser pagos por governos ou corporações, ou às vezes são apenas criminosos que querem se divertir e ganhar dinheiro.
Na Rússia, as autoridades nos assustam cada vez mais com a possibilidade de ciberataques a ‘infraestruturas críticas’ (foi para proteção contra isso que, pelo menos formalmente, foi aprovada a lei sobre a internet soberana).
No entanto, isso não é apenas uma história assustadora. Segundo dados da Kasperky, no primeiro semestre de 2019, hackers atacaram dispositivos da internet das coisas mais de 100 milhões de vezes — principalmente com botnets Mirai e Nyadrop. Aliás, a Rússia ocupa apenas o quarto lugar em número de tais ataques (apesar da imagem sinistra dos 'hackers russos' criada pela imprensa ocidental); na primeira posição estão a China, o Brasil e até o Egito. Os EUA estão apenas em quinto lugar.
Então, é possível repelir com sucesso esse tipo de ataque? Vamos primeiro analisar alguns casos conhecidos de tais invasões para encontrar uma resposta sobre como proteger seus dispositivos, pelo menos em um nível básico.
Barragem Bowman Avenue
A barragem Bowman Avenue está localizada na cidade de Rye Brook (estado de Nova York), com uma população de menos de 10 mil habitantes – sua altura é de apenas seis metros e a largura não excede cinco. Em 2013, as agências de inteligência dos EUA detectaram malware no sistema de informação da barragem. Na época, os hackers não usaram os dados roubados para comprometer a operação do objeto (provavelmente porque a barragem foi desconectada da internet enquanto duravam os reparos).
A Bowman Avenue é necessária para prevenir inundações nas áreas adjacentes ao riacho durante a cheia. E não poderia haver consequências destrutivas decorrentes da falha da barragem — na pior das hipóteses, algumas caves de edifícios rio abaixo poderiam ser alagadas, mas isso não pode ser considerado uma inundação.
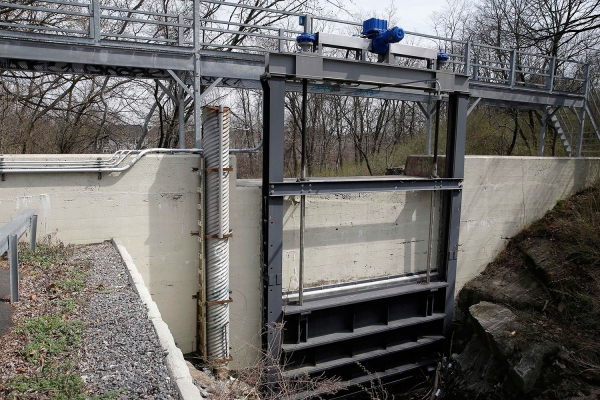
O prefeito da cidade, Paul Rosenberg, sugeriu na época que os hackers poderiam ter confundido a estrutura com outra grande represa com o mesmo nome, em Oregon. Ela é utilizada para irrigar numerosas fazendas, e lá, falhas poderiam causar sérios danos aos moradores locais.
É bem possível que os hackers apenas estivessem se treinando em uma pequena represa, para depois realizar uma invasão séria em uma grande hidrelétrica ou em qualquer outro elemento do sistema energético dos EUA.
O ataque à represa Bowerman Avenue foi reconhecido como parte de uma série de invasões a sistemas bancários que foram realizadas com sucesso por sete hackers iranianos ao longo de um ano (ataques DDoS). Nesse período, o funcionamento de 46 das maiores instituições financeiras do país foi comprometido, e contas bancárias de centenas de milhares de clientes foram bloqueadas.
Mais tarde, acusações em relação à série de ataques hackers a bancos e à represa Bowerman Avenue foram feitas contra o iraniano Hamid Firouzi. Descobriu-se que ele utilizou o método de "Google dorking" para procurar "buracos" no funcionamento da represa (posteriormente, a imprensa local disparou uma avalanche de acusações contra a corporação Google). Hamid Firouzi não estava em território dos EUA. Como não existe extradição do Irã para os EUA, os hackers não enfrentaram penas reais.
2. Metrô gratuito em São Francisco
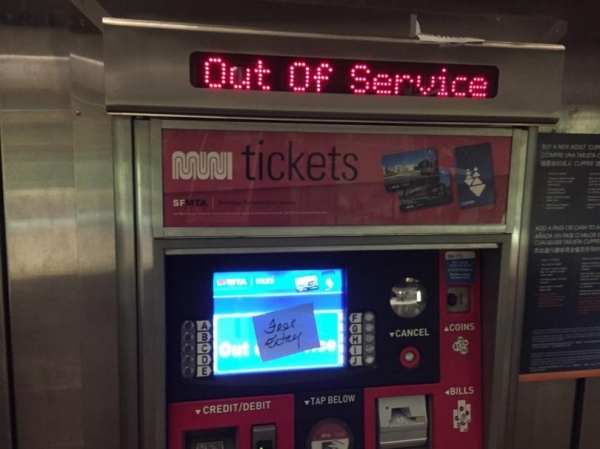
Em 25 de novembro de 2016, todas as máquinas eletrônicas de venda de passes para o transporte público de São Francisco exibiram a mensagem: "Você foi hackeado, todos os dados estão criptografados". Todos os computadores com Windows pertencentes à Agência de Transporte da Cidade também foram alvo do ataque. O software malicioso HDDCryptor (um ransomware que ataca o registro de inicialização do Windows) chegou ao controlador de domínio da organização.
O HDDCryptor criptografa discos rígidos locais e arquivos de rede usando chaves geradas aleatoriamente, e em seguida, reescreve o MBR dos discos rígidos para impedir a inicialização correta dos sistemas. O equipamento, geralmente, se infecta devido a ações de funcionários que abrem acidentalmente um arquivo-armadilha em um e-mail, e o vírus se espalha pela rede.
Criminosos ofereceram ao governo local entrar em contato com eles pelo e-mail cryptom27@yandex.com (sim, Yandex). Para receber a chave para decifrar todos os dados, eles exigiram 100 bitcoins (naquela época, cerca de 73 mil dólares). Os hackers também se ofereceram para decifrar uma máquina por um bitcoin, para provar que a recuperação era possível. Mas o governo conseguiu lidar com o vírus por conta própria, embora tenha levado mais de um dia. Durante o tempo de recuperação de todo o sistema, o transporte no metrô foi feito gratuitamente.
«Abrimos os túneis como uma medida de precaução para minimizar o impacto deste ataque nos passageiros», explicou o porta-voz do município, Paul Rose.
Os criminosos também afirmaram ter acessado 30 GB de documentos internos da Agência de Transporte da Cidade de São Francisco e prometeram vazá-los na internet se o resgate não fosse pago dentro de 24 horas.
Aliás, um ano antes, neste mesmo estado, o Centro Médico Presbiteriano de Hollywood sofreu um ataque. Naquela ocasião, os hackers receberam 17 mil dólares para restaurar o acesso ao sistema de computadores do hospital.
3. Sistema de alerta de emergência em Dallas
Em abril de 2017, em Dallas, às 23:40, 156 sirenes de emergência foram ativadas para alertar a população sobre situações de emergência. Elas só puderam ser desligadas duas horas depois. Durante esse tempo, o serviço 911 recebeu milhares de chamadas de emergência de moradores locais (poucos dias antes do incidente, três fracos tornados passaram pela área de Dallas, causando danos a várias casas).
O sistema de alerta de emergência foi instalado em Dallas em 2007, com sirenes fornecidas pela Federal Signal. As autoridades não especificaram detalhes sobre o funcionamento dos sistemas, mas informaram que ele usa "sinais tonais". Esses sinais geralmente são transmitidos através do serviço meteorológico usando Dual-Tone Multi-Frequency (DTMF) ou Audio Frequency Shift Keying (AFSK). Estes são comandos codificados que eram transmitidos na frequência de 700 MHz.
As autoridades da cidade sugeriram que os criminosos gravaram sinais de áudio que foram transmitidos durante os testes do sistema de alerta, e depois os reproduziram (um ataque clássico de reprodução). Para realizar isso, os hackers só precisavam adquirir equipamentos de teste para trabalhar com frequências de rádio, que podem ser comprados facilmente em lojas especializadas.
Especialistas da empresa de pesquisa Bastille observaram que a realização de tal ataque implica que os criminosos estudaram bem o funcionamento do alerta de emergência da cidade, as frequências e os códigos.
No dia seguinte, o prefeito de Dallas fez uma declaração dizendo que os hackers seriam encontrados e punidos, e que todos os sistemas de alerta no Texas seriam modernizados. No entanto, os culpados não foram encontrados.
***
A concepção de cidades inteligentes envolve riscos sérios. Se o sistema de gerenciamento da metrópole for invadido, os criminosos obterão acesso remoto para controlar situações de trânsito e objetos estratégicos da cidade.Os riscos também estão associados ao roubo de bases de dados, que incluem não apenas informações sobre toda a infraestrutura da cidade, mas também dados pessoais dos moradores. Não se deve esquecer do consumo excessivo de eletricidade e da sobrecarga das redes – todas as tecnologias estão ligadas a canais e nós de comunicação, incluindo a eletricidade consumida.
O nível de ansiedade dos proprietários de dispositivos IoT tende a zero.
Em 2017, a empresa Trustlook conduziu um estudo sobre o nível de conscientização dos proprietários de dispositivos IoT em relação à sua segurança. Descobriu-se que 35% dos entrevistados não trocam a senha padrão (de fábrica) antes de começar a usar o dispositivo. E mais da metade dos usuários não instala software de terceiros para proteção contra ataques hackers. 80% dos proprietários de dispositivos IoT nunca ouviram falar da existência do botnet Mirai.
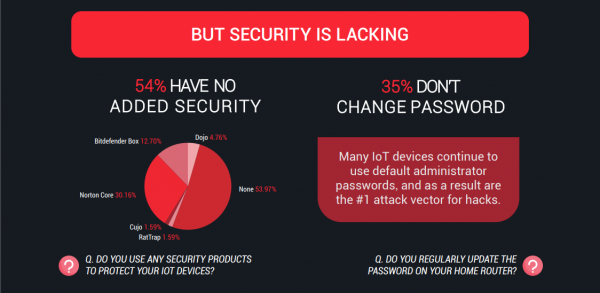
Com o desenvolvimento da Internet das Coisas, o número de ciberataques só aumentará. E enquanto as empresas compram dispositivos 'inteligentes', esquecendo-se das regras básicas de segurança, os cibercriminosos estão obtendo cada vez mais oportunidades para lucrar com usuários descuidados. Por exemplo, eles usam redes de dispositivos comprometidos para realizar ataques DDoS ou como proxy.servidor para outras ações maliciosas. E a maioria desses incidentes desagradáveis pode ser evitada se você seguir algumas regras simples:
- Altere a senha padrão antes de começar a usar o dispositivo
- Instale um software de segurança confiável em seus computadores, tablets e smartphones.
- Faça sua pesquisa antes de comprar. Os dispositivos estão se tornando inteligentes porque coletam muitos dados pessoais. Você deve saber que tipo de informação será coletada, como será armazenada e protegida, e se será transmitida a terceiros.
- Verifique regularmente se há atualizações de firmware no site do fabricante do dispositivo
- Não se esqueça de auditar o log de eventos (principalmente, analisar todos os usos das portas USB)
Fonte: habr.com
