

A transição para Kubernetes e infraestruturas Linux durante a transformação digital das organizações leva a um aumento na construção de aplicativos com arquitetura de microsserviços, resultando em esquemas complexos de roteamento de solicitações entre serviços.
No Red Hat OpenShift Service Mesh, vamos além do roteamento tradicional e oferecemos componentes para rastreamento e visualização dessas solicitações, tornando a interação entre os serviços mais simples e confiável. A introdução de um nível lógico de gerenciamento, conhecido como service mesh, , ajuda a simplificar a conexão, controle e gerenciamento operacional em nível de cada aplicativo individual implantado no Red Hat OpenShift, a principal plataforma Kubernetes de classe empresarial.
O Red Hat OpenShift Service Mesh é disponibilizado na forma de um operador Kubernetes especial, cujas capacidades podem ser testadas no Red Hat OpenShift 4 .
Rastreamento aprimorado, roteamento e otimização de comunicações em nível de aplicativos e serviços
Usando apenas balanceadores de carga de hardware, equipamentos de rede especializados e outras soluções semelhantes, que se tornaram norma em ambientes de TI modernos, é muito difícil, e às vezes impossível, regular e gerenciar de forma consistente e uniforme as comunicações em nível 'service-to-service' entre aplicativos e seus serviços. Com a introdução de um nível adicional de gerenciamento via service mesh, aplicativos containerizados podem rastrear, rotear e otimizar melhor suas comunicações, com o Kubernetes como núcleo da plataforma. O service mesh ajuda a simplificar a gestão de cargas híbridas em múltiplas localidades e a controlar de forma mais detalhada a localização dos dados. Com o lançamento do OpenShift Service Mesh, esperamos que esse componente importante da pilha de tecnologias de microsserviços amplie as capacidades das organizações na implementação de estratégias de múltiplas nuvens e híbridas.
O OpenShift Service Mesh é construído a partir de vários projetos de código aberto, como Istio, Kiali e Jaeger, e permite programar a lógica de comunicação dentro da arquitetura de aplicativos de microsserviços. Como resultado, as equipes de desenvolvimento podem se concentrar completamente na criação de aplicativos e serviços que resolvem desafios de negócios.
Facilitando a vida dos desenvolvedores
, até o surgimento do service mesh, uma grande parte do trabalho de gerenciar interações complexas entre serviços recaía sobre os desenvolvedores de aplicativos. Nesses casos, eles precisam de um conjunto abrangente de ferramentas para gerenciar o ciclo de vida de um aplicativo, começando pelo controle dos resultados de implantação do código e terminando com a gestão do tráfego de aplicativos em produção. Para o funcionamento bem-sucedido de um aplicativo, todos os seus serviços devem interagir corretamente entre si. A rastreabilidade permite ao desenvolvedor acompanhar como cada serviço se comunica com os demais, ajudando a identificar gargalos que criam atrasos desnecessários na operação real.
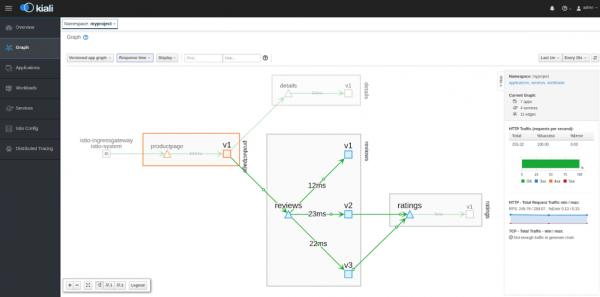
A capacidade de visualizar as conexões entre todos os serviços e ver a topologia de interação também ajuda a entender melhor o complexo panorama das interconexões entre serviços. Unindo essas capacidades úteis dentro do OpenShift Service Mesh, a Red Hat oferece ao desenvolvedor um conjunto avançado de ferramentas necessárias para o desenvolvimento e implantação bem-sucedidos de microsserviços em nuvem.
Para simplificar a criação de um service mesh, nossa solução permite implementar facilmente esse nível de gerenciamento em uma instância existente do OpenShift utilizando o operador Kubernetes apropriado. Esse operador cuida das tarefas de implementação, integração de rede e gerenciamento operacional de todos os componentes necessários, permitindo que a rede de service mesh criada seja imediatamente utilizada para a implantação de aplicativos reais.
A redução do esforço necessário para implementar e gerenciar o service mesh permite criar e testar conceitos de aplicativos mais rapidamente, sem perder o controle à medida que eles evoluem. Por que esperar até que a gestão da comunicação entre serviços se torne um verdadeiro problema? O OpenShift Service Mesh fornece a escalabilidade necessária antes mesmo de você realmente precisar dela.
A lista de benefícios que o OpenShift Service Mesh oferece aos usuários do OpenShift inclui:
- Rastreamento e monitoramento (Jaeger). A ativação do service mesh para melhorar a gerenciabilidade pode estar acompanhada de uma certa redução no desempenho, por isso o OpenShift Service Mesh é capaz de medir o nível de desempenho básico, para que esses dados possam ser usados para otimização futura.
- Visualização (Kiali). A representação visual do service mesh ajuda a entender a topologia da rede de serviços e o panorama geral da interação entre eles.
- Operador de Service Mesh do Kubernetes. Minimiza a necessidade de administração ao gerenciar aplicativos, permitindo a automação de tarefas padrão, como instalação, manutenção e gerenciamento do ciclo de vida do serviço. Ao adicionar lógica de negócios, é possível simplificar ainda mais a gestão e acelerar a introdução de novas funcionalidades em produção. O operador do OpenShift Service Mesh implantará pacotes Istio, Kiali e Jaeger junto com a lógica de configuração que implementa toda a funcionalidade necessária.
- Suporte a várias interfaces de rede (multus). O OpenShift Service Mesh elimina operações manuais e permite que os desenvolvedores executem código em um modo de segurança aprimorada com SCC (Security Context Constraint). Especificamente, proporciona isolamento adicional de cargas de trabalho no cluster; por exemplo, para um namespace, é possível especificar quais cargas podem ser executadas em nome do root e quais não podem. Como resultado, é possível combinar as vantagens muito desejadas do Istio pelos desenvolvedores com as medidas de segurança bem definidas necessárias para os administradores de clusters.
- Integração com o Red Hat 3scale API Management. Para desenvolvedores ou profissionais de TI que exigem maior segurança no acesso às APIs dos serviços, o OpenShift Service Mesh oferece o componente padrão Red Hat 3scale Istio Mixer Adapter, que, ao contrário do service mesh, permite controlar as comunicações entre serviços no nível da API.
No que diz respeito ao futuro desenvolvimento das tecnologias de service mesh, no início deste ano, a Red Hat anunciou sua participação em um projeto do setor , que tem como objetivo aumentar a interoperabilidade das tecnologias mencionadas oferecidas por diferentes fornecedores. A colaboração dentro deste projeto nos ajudará a proporcionar aos usuários do Red Hat OpenShift uma escolha mais ampla e flexível, e se aproximar da nova era, quando poderemos oferecer aos desenvolvedores um ambiente de classe "NoOps".
Experimente o OpenShift
As tecnologias de service mesh ajudam a simplificar significativamente o uso de pilhas de microsserviços em nuvens híbridas. Portanto, incentivamos todos que utilizam Kubernetes e contêineres ativamente, .
Fonte: habr.com
