

A estação de trabalho do usuário é o ponto mais vulnerável da infraestrutura em termos de segurança da informação. Os usuários podem receber uma carta em seu e-mail comercial que parece ser de uma fonte segura, mas com um link para um site infectado. Talvez alguém baixe um utilitário útil para trabalhar de um local desconhecido. Sim, você pode encontrar dezenas de casos de como o malware pode se infiltrar nos recursos internos da empresa por meio dos usuários. Portanto, as estações de trabalho exigem atenção redobrada, e neste artigo vamos te contar onde e quais eventos tomar para monitorar ataques.
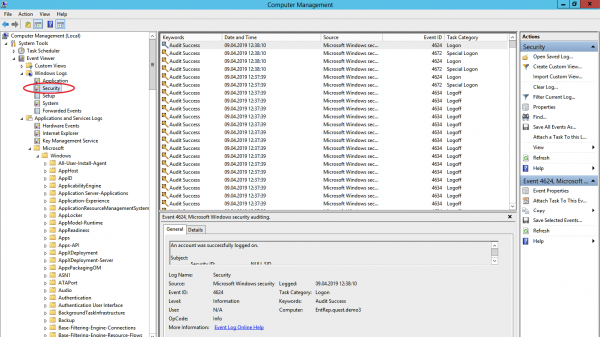
Para detectar um ataque o mais cedo possível, o Windows possui três fontes de eventos úteis: o Log de Eventos de Segurança, o Log de Monitoramento do Sistema e os Logs do Power Shell.
Log de eventos de segurança
Este é o principal local de armazenamento dos logs de segurança do sistema. Isso inclui eventos de login/logout do usuário, acesso a objetos, alterações de políticas e outras atividades relacionadas à segurança. Claro, se a política apropriada estiver configurada.
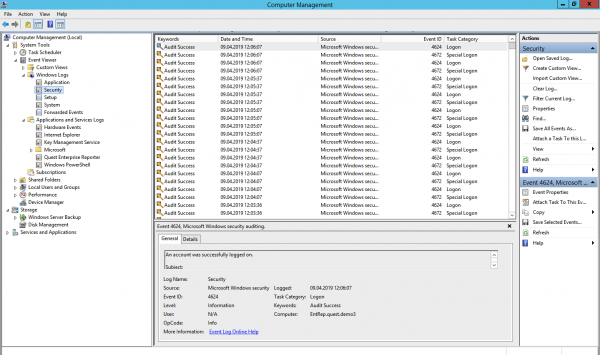
Enumeração de usuários e grupos (eventos 4798 e 4799). Logo no início de um ataque, o malware geralmente pesquisa contas de usuários locais e grupos locais em uma estação de trabalho para encontrar credenciais para suas negociações obscuras. Esses eventos ajudarão a detectar códigos maliciosos antes que eles sigam em frente e, usando os dados coletados, se espalhem para outros sistemas.
Criação de uma conta local e alterações em grupos locais (eventos 4720, 4722–4726, 4738, 4740, 4767, 4780, 4781, 4794, 5376 e 5377). O ataque também pode começar, por exemplo, adicionando um novo usuário ao grupo de administradores locais.
Tentativas de login com uma conta local (evento 4624). Usuários respeitáveis fazem login com uma conta de domínio, e identificar um login em uma conta local pode significar o início de um ataque. O evento 4624 também inclui logins em uma conta de domínio, portanto, ao processar eventos, você precisa filtrar eventos em que o domínio seja diferente do nome da estação de trabalho.
Uma tentativa de login com a conta especificada (evento 4648). Isso acontece quando o processo está sendo executado no modo “executar como”. Isto não deve acontecer durante a operação normal dos sistemas, portanto tais eventos devem ser controlados.
Bloqueio/desbloqueio da estação de trabalho (eventos 4800-4803). A categoria de eventos suspeitos inclui quaisquer ações que ocorreram em uma estação de trabalho bloqueada.
Alterações na configuração do firewall (eventos 4944-4958). Obviamente, ao instalar um novo software, as configurações do firewall podem mudar, o que causará falsos positivos. Na maioria dos casos, não há necessidade de controlar tais mudanças, mas definitivamente não fará mal nenhum saber sobre elas.
Conectando dispositivos Plug'n'Play (evento 6416 e somente para WIndows 10). É importante ficar de olho nisso se os usuários normalmente não conectam novos dispositivos à estação de trabalho, mas de repente o fazem.
Windows Inclui 9 categorias de auditoria e 50 subcategorias para ajustes finos. O conjunto mínimo de subcategorias que deve ser ativado nas configurações é:
Logon / Logoff
- Entrar;
- Sair;
- Bloqueio de conta;
- Outros eventos de logon/logoff.
Gestão de Contas
- Gerenciamento de conta de usuário;
- Gerenciamento de grupo de segurança.
Mudança de política
- Mudança de Política de Auditoria;
- Alteração da Política de Autenticação;
- Alteração da política de autorização.
Monitor do Sistema (Sysmon)
O Sysmon está integrado. Windows Um utilitário que pode registrar eventos no log do sistema. Geralmente requer instalação separada.
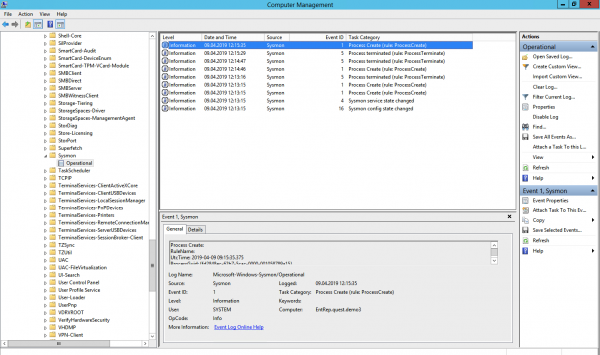
Esses mesmos eventos podem, em princípio, ser encontrados no log de segurança (habilitando a política de auditoria desejada), mas o Sysmon fornece mais detalhes. Quais eventos podem ser obtidos do Sysmon?
Criação de processo (ID de evento 1). O log de eventos de segurança do sistema também pode informar quando um *.exe foi iniciado e até mesmo mostrar seu nome e caminho de inicialização. Mas, diferentemente do Sysmon, ele não será capaz de mostrar o hash do aplicativo. O software malicioso pode até ser chamado de notepad.exe inofensivo, mas é o hash que o trará à luz.
Conexões de rede (ID do evento 3). Obviamente, existem muitas conexões de rede e é impossível monitorá-las todas. Mas é importante lembrar que o Sysmon, diferentemente do Log de Segurança, pode associar uma conexão de rede aos campos ProcessID e ProcessGUID, exibindo a porta e o endereço IP. Endereços IP Fonte e receptor.
Alterações no registro do sistema (ID do evento 12-14). A maneira mais fácil de adicionar-se à execução automática é registrar-se no registro. O Log de Segurança pode fazer isso, mas o Sysmon mostra quem fez as alterações, quando, de onde, o ID do processo e o valor da chave anterior.
Criação de arquivo (ID de evento 11). O Sysmon, ao contrário do Log de Segurança, mostrará não apenas a localização do arquivo, mas também seu nome. É claro que você não pode acompanhar tudo, mas pode auditar determinados diretórios.
E agora o que não está nas políticas de log de segurança, mas está no Sysmon:
Alteração do horário de criação do arquivo (Event ID 2). Alguns malwares podem falsificar a data de criação de um arquivo para ocultá-lo dos relatórios de arquivos criados recentemente.
Carregando drivers e bibliotecas dinâmicas (IDs de evento 6-7). Acompanhamento do carregamento de DLLs e drivers de dispositivos na memória, verificando a assinatura digital e sua validade.
Crie um thread em um processo em execução (ID de evento 8). Um tipo de ataque que também precisa ser monitorado.
Eventos RawAccessRead (ID do evento 9). Operações de leitura de disco usando “.”. Na grande maioria dos casos, tal atividade deve ser considerada anormal.
Crie um fluxo de arquivo nomeado (ID de evento 15). Um evento é registrado quando um fluxo de arquivo nomeado é criado e emite eventos com um hash do conteúdo do arquivo.
Criando um pipe nomeado e uma conexão (ID de evento 17-18). Rastreamento de código malicioso que se comunica com outros componentes por meio do canal nomeado.
Atividade WMI (ID do evento 19). Registro de eventos que são gerados ao acessar o sistema via protocolo WMI.
Para proteger o próprio Sysmon, você precisa monitorar eventos com ID 4 (parada e inicialização do Sysmon) e ID 16 (alterações na configuração do Sysmon).
Registros do Power Shell
O PowerShell é uma ferramenta de gerenciamento poderosa. Windows-infraestrutura, portanto, as chances de um invasor escolhê-la são altas. Duas fontes podem ser usadas para obter dados de eventos do PowerShell: Windows Log do PowerShell e Microsoft-WindowsPowerShell / Log operacional.
Windows Log do PowerShell
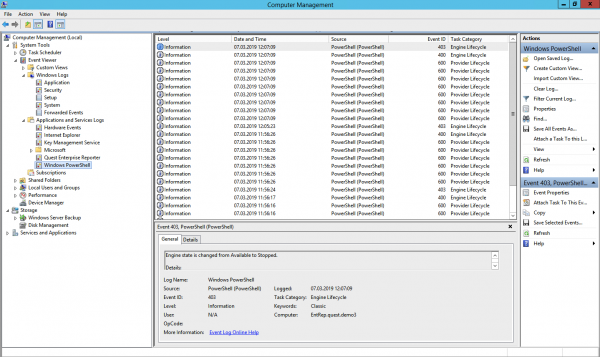
Provedor de dados carregado (ID de evento 600). Os provedores do PowerShell são programas que servem como fonte de dados para o PowerShell visualizar e gerenciar. Por exemplo, variáveis de ambiente podem ser provedores integrados. Windows ou o registro do sistema. Você deve monitorar o surgimento de novos provedores para detectar atividades maliciosas prontamente. Por exemplo, se você vir o WSMan aparecendo como um provedor, significa que uma sessão remota do PowerShell foi iniciada.
Microsoft-WindowsPowerShell / Log operacional (ou Microsoft)Windows-PowerShellCore/Operacional no PowerShell 6)
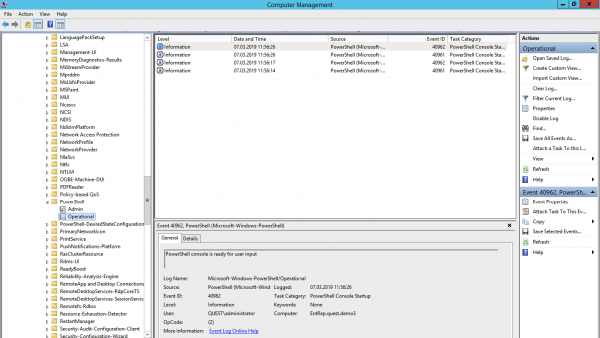
Log do módulo (ID do evento 4103). Os eventos armazenam informações sobre cada comando executado e os parâmetros com os quais ele foi chamado.
Log de bloqueio de script (ID de evento 4104). O log de bloqueio de script mostra cada bloco de código do PowerShell executado. Mesmo que um invasor tente ocultar o comando, esse tipo de evento mostrará o comando do PowerShell que foi realmente executado. Este tipo de evento também pode registrar algumas chamadas de API de baixo nível feitas. Esses eventos geralmente são registrados como detalhados, mas se um comando ou script suspeito for usado em um bloco de código, ele será registrado como uma gravidade de aviso.
Observe que, depois que a ferramenta estiver configurada para coletar e analisar esses eventos, será necessário tempo adicional de depuração para reduzir o número de falsos positivos.
Conte-nos nos comentários quais logs você coleta para auditorias de segurança da informação e quais ferramentas você utiliza para isso. Uma de nossas áreas de atuação são soluções para auditoria de eventos de segurança da informação. Para resolver o problema de coleta e análise de logs, podemos sugerir uma olhada mais de perto , que pode compactar dados armazenados com uma proporção de 20:1, e uma instância instalada dele é capaz de processar até 60000 eventos por segundo de 10000 fontes.
Fonte: habr.com
