

1. Introdução
Toda empresa, mesmo as menores, tem a necessidade de realizar autenticação, autorização e contabilidade de usuários (família de protocolos AAA). Nos estágios iniciais, o AAA pode ser implementado de forma eficaz utilizando protocolos como RADIUS, TACACS+ e DIAMETER. No entanto, à medida que o número de usuários e da empresa cresce, aumenta também a quantidade de tarefas: visibilidade total de hosts e dispositivos BYOD, autenticação multifator, criação de políticas de acesso em múltiplos níveis e muito mais.
Para essas tarefas, a classe de soluções NAC (Controle de Acesso à Rede) é uma excelente opção. (Engine de Serviços de Identidade) — uma solução NAC para fornecer controle de acesso aos usuários na rede interna levando em consideração o contexto. Vamos explorar em detalhes a arquitetura, inicialização, configuração e licenciamento da solução.
Lembre-se rapidamente que o Cisco ISE permite:
Criar rapidamente e facilmente acesso de convidados em uma WLAN dedicada;
Detectar dispositivos BYOD (por exemplo, PCs domésticos dos funcionários que eles trouxeram para o trabalho);
Centralizar e aplicar políticas de segurança a usuários de domínio e não domínio usando etiquetas de grupo de segurança SGT (tecnologia );
Verificar computadores quanto à instalação de software específico e conformidade com padrões (posturing);
Classificar e perfilar dispositivos finais e de rede;
Fornecer visibilidade de dispositivos finais;
Gerar registros de eventos de logon/logoff dos usuários e suas identidades em um NGFW para formação de políticas baseadas em usuários;
Integrar nativamente com Cisco StealthWatch e colocar em quarentena hosts suspeitos envolvidos em incidentes de segurança ();
E outros recursos padrão para servidores AAA.
Colegas da indústria já escreveram sobre o Cisco ISE, por isso, recomendo que você confira: ,.
2. Arquitetura
Na arquitetura do Identity Services Engine, existem 4 entidades (nós): nó de gerenciamento (Policy Administration Node), nó de distribuição de políticas (Policy Service Node), nó de monitoramento (Monitoring Node) e nó PxGrid (PxGrid Node). O Cisco ISE pode ter uma instalação autônoma (standalone) ou distribuída (distributed). Na variante standalone, todas as entidades estão em uma única máquina virtual ou servidor físico (Secure Network Servers — SNS), enquanto na configuração distribuída, os nós estão distribuídos por diferentes dispositivos.
O Policy Administration Node (PAN) é um nó obrigatório, que permite realizar todas as operações administrativas no Cisco ISE. Ele processa todas as configurações do sistema relacionadas ao AAA. Na configuração distribuída (os nós podem ser instalados como máquinas virtuais separadas), você pode ter no máximo duas PAN para redundância — modo Active/Standby.
O Policy Service Node (PSN) é um nó obrigatório que fornece acesso à rede, estado, acesso de convidados, prestação de serviços aos clientes e perfilagem. O PSN avalia a política e a aplica. Normalmente, há vários PSNs, especialmente na configuração distribuída, para um desempenho mais redundante e distribuído. Certamente, esses nós são instalados em diferentes segmentos para não perder a capacidade de garantir o acesso autenticado e autorizado nem por um segundo.
O Monitoring Node (MnT) é um nó obrigatório que armazena logs de eventos, logs de outros nós e políticas na rede. O nó MnT fornece ferramentas avançadas para monitoramento e resolução de problemas, coleta e correlaciona diversos dados e também fornece relatórios informativos. O Cisco ISE permite ter no máximo duas MnT nodes, formando assim redundância — modo Active/Standby. No entanto, ambos os nós, tanto ativo quanto passivo, coletam logs.
O PxGrid Node (PXG) é um nó que aplica o protocolo PxGrid e fornece comunicação entre outros dispositivos que suportam PxGrid.
um protocolo que integra produtos de infraestrutura de TI e segurança de diferentes fornecedores: sistemas de monitoramento, sistemas de detecção e prevenção de intrusões, plataformas de gerenciamento de políticas de segurança e muitas outras soluções. O Cisco PxGrid permite a troca de contexto em modo unidirecional ou bidirecional com várias plataformas sem a necessidade de usar APIs, permitindo assim o uso da tecnologia. (SGT tags), modificar e aplicar a política ANC (Adaptive Network Control), bem como realizar o perfilamento — identificação do modelo do dispositivo, SO, localização e outros.
Na configuração de alta disponibilidade, os nós do PxGrid replicam informações entre si através do PAN. No caso de o PAN ser desligado, o nó do PxGrid para de autenticar, autorizar e contabilizar usuários.
Abaixo está uma representação esquemática do funcionamento das diferentes entidades do Cisco ISE em uma rede corporativa.
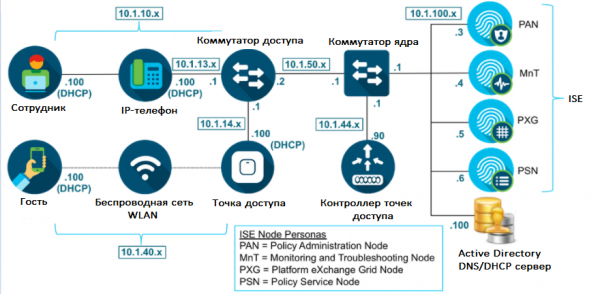 Figura 1. Arquitetura do Cisco ISE
3. Requisitos
O Cisco ISE pode ser implantado, assim como a maioria das soluções modernas, virtual ou fisicamente como um servidor separado.
Os dispositivos físicos com software Cisco ISE instalado são chamados de SNS (Secure Network Server). Eles vêm em três modelos: SNS-3615, SNS-3655 e SNS-3695 para pequenas, médias e grandes empresas. Na tabela 1 estão as informações do SNS.
Tabela 1. Tabela comparativa de SNS para diferentes escalas
Parâmetro
SNS 3615 (Pequeno)
SNS 3655 (Médio)
SNS 3695 (Grande)
Número de dispositivos finais suportados na instalação Standalone
10000
25000
50000
Número de dispositivos finais suportados para cada PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 núcleos
12 núcleos
12 núcleos
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
Hardware RAID
Não
RAID 10, com controlador RAID
RAID 10, com controlador RAID
Interfaces de rede
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
Quanto às implantações virtuais, são suportados hipervisores VMware ESXi (recomendado no mínimo VMware versão 11 para ESXi 6.0), Microsoft Hyper-V e Linux KVM (RHEL 7.0). Os recursos devem ser aproximadamente os mesmos que os da tabela acima, ou mais. No entanto, os requisitos mínimos da máquina virtual para pequenas empresas: 2 CPU com frequência de 2.0 GHz ou superior, 16 GB de RAM e 200 GB HDD.
Para mais detalhes sobre a implantação do Cisco ISE, consulte ou , .
4. Instalação
Assim como a maioria dos produtos Cisco, o ISE pode ser testado de várias maneiras:
– serviço em nuvem de modelos de laboratório pré-instalados (é necessário ter uma conta Cisco);
– solicitação de software específico da Cisco (método para parceiros). Você cria um caso com a seguinte descrição típica: Tipo de produto [ISE], Software ISE [ise-2.7.0.356.SPA.x8664], Patch ISE [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— entre em contato com qualquer parceiro autorizado para realizar um projeto piloto gratuito.
1) Após criar a máquina virtual, se você solicitou o arquivo ISO em vez do modelo OVA, uma janela aparecerá pedindo que o ISE escolha a instalação. Para isso, em vez de login e senha, deve-se digitar “setup«!
Nota: se você implantou o ISE a partir de um modelo OVA, então os dados de login admin / MyIseYPass2 (isso e muito mais está indicado no oficial ).
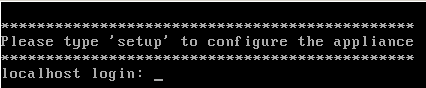 Figura 2. Instalação do Cisco ISE
2) Em seguida, preencha os campos necessários, como endereço IP, DNS, NTP e outros.
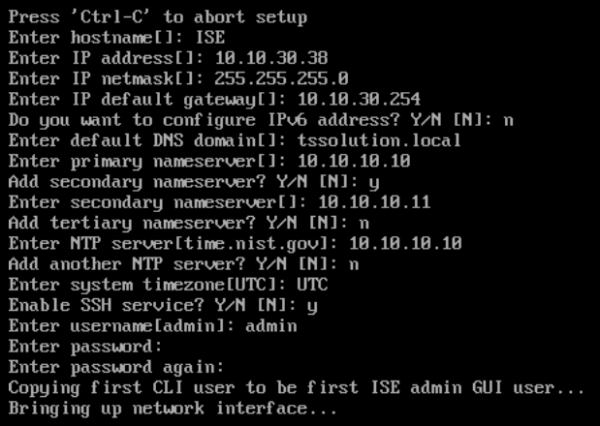 Figura 3. Inicialização do Cisco ISE
3) Após o dispositivo reiniciar, você poderá se conectar através da interface web pelo endereço IP informado anteriormente.
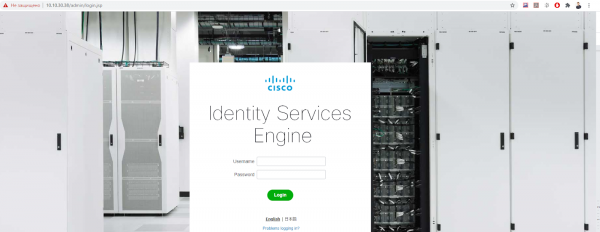 Figura 4. Interface web do Cisco ISE
4) Na aba Administração > Sistema > Implantação é possível escolher quais nós (entidades) estão incluídos em cada dispositivo. O nó PxGrid é ativado aqui também.
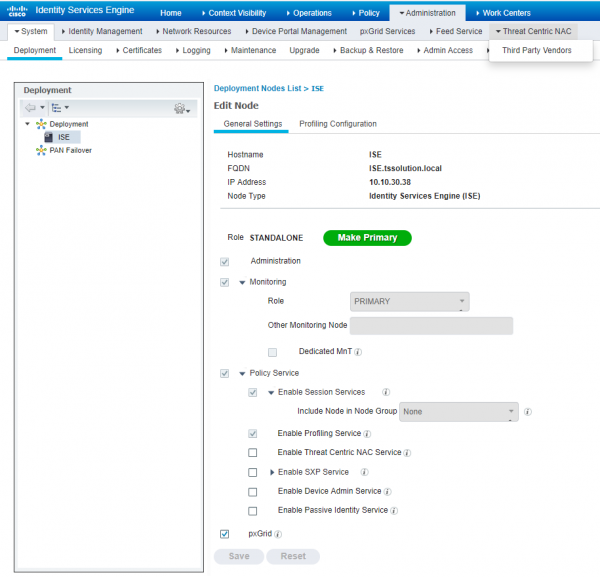 Figura 5. Gerenciamento de entidades do Cisco ISE
5) Em seguida, na aba Administração > Sistema > Acesso do Administrador > Autenticação recomendo configurar a política de senhas, o método de autenticação (certificado ou senha), a duração da conta e outras configurações.
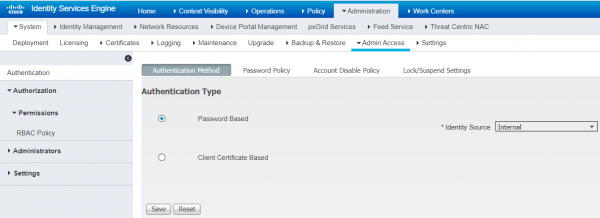 Figura 6. Configuração do tipo de autenticação
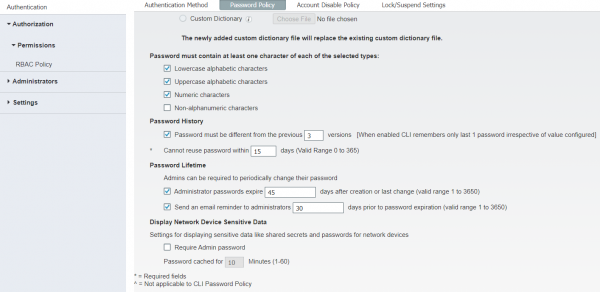 Figura 7. Configurações da política de senhas
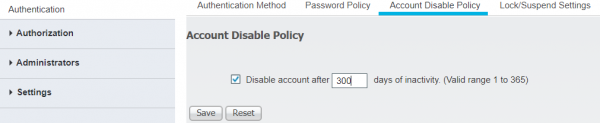 Figura 8. Configuração da desativação de conta após prazo
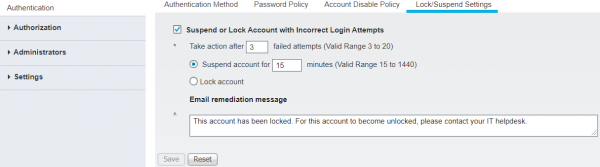 Figura 9. Configuração de bloqueio de contas
6) Na aba Administração > Sistema > Acesso do Administrador > Administradores > Usuários Administradores > Adicionar é possível criar um novo administrador.
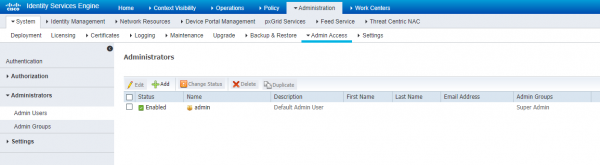 Figura 10. Criação de um administrador local no Cisco ISE
7) O novo administrador pode fazer parte de um novo grupo ou de grupos já pré-instalados. O gerenciamento dos grupos de administradores é feito neste mesmo painel na aba Grupos de Administradores. Na Tabela 2 estão consolidadas as informações sobre os administradores do ISE, seus direitos e papéis.
Tabela 2. Grupos de administradores do Cisco ISE, níveis de acesso, permissões e restrições
Nome do grupo de administradores
Permissões
Restrições
Administração de Customização
Configuração de portais de convidados e patrocinadores, administração e personalização
Impossibilidade de alterar políticas, visualizar relatórios
Administrador do Helpdesk
Capacidade de visualizar o painel principal, todos os relatórios, alarmes e diagnosticar fluxos
Não é possível modificar, criar ou excluir relatórios, alarmes e logs de autenticação
Administrador de Identidade
Gerenciamento de usuários, privilégios e funções, capacidade de visualizar logs, relatórios e alarmes
Não é possível modificar políticas, executar tarefas a nível do SO
Administrador de MnT
Monitoramento completo, relatórios, alarmes, logs e gerenciamento deles
Impossibilidade de modificar quaisquer políticas
Administrador de Dispositivos de Rede
Direitos para criar, modificar objetos ISE, visualizar logs, relatórios, painel principal
Não é possível modificar políticas, executar tarefas a nível do SO
Administrador de Políticas
Gerenciamento completo de todas as políticas, alteração de perfis, configurações, visualização de relatórios
Impossibilidade de executar configurações com credenciais, objetos ISE
Administrador RBAC
Todas as configurações na aba Operações, configuração de política ANC, gerenciamento de relatórios
Não é possível modificar outras além da política ANC, executar tarefas a nível do SO
Super Administrador
Direitos sobre todas as configurações, relatórios e gerenciamento, pode excluir e modificar credenciais de administradores
Não pode modificar ou excluir outro perfil do grupo Super Administrador
Administrador do Sistema
Todas as configurações na aba Operações, gerenciamento de configurações do sistema, política ANC, visualização de relatórios
Não é possível modificar outras além da política ANC, executar tarefas a nível do SO
Administrador de Serviços RESTful Externos (ERS)
Acesso total à API REST da Cisco ISE
Apenas para autorização, gerenciamento de usuários locais, hosts e grupos de segurança (SG)
Operador de Serviços RESTful Externos (ERS)
Direitos de leitura da API REST da Cisco ISE
Apenas para autorização, gerenciamento de usuários locais, hosts e grupos de segurança (SG)
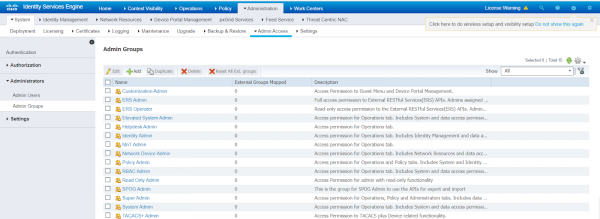 Figura 11. Grupos predefinidos de administradores da Cisco ISE
8) Adicionalmente na aba Autorização > Permissões > Política RBAC é possível editar os direitos dos administradores predefinidos.
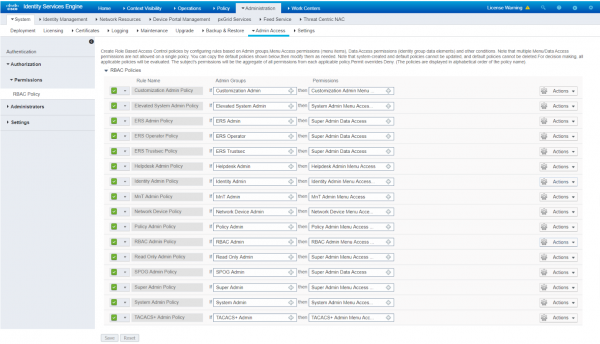 Figura 12. Gerenciamento dos direitos dos perfis predefinidos de administradores da Cisco ISE
9) Na aba Administração > Sistema > Configurações todas as configurações do sistema estão disponíveis (DNS, NTP, SMTP e outros). Você pode preenchê-las aqui, caso tenha perdido durante a inicialização do dispositivo.
5. Conclusão
Este foi o fim do primeiro artigo. Discutimos a eficácia da solução NAC da Cisco ISE, sua arquitetura, requisitos mínimos e opções de implantação, além da instalação inicial.
No próximo artigo, abordaremos a criação de contas, integração com o Microsoft Active Directory e a criação de acesso para convidados.
Se você tiver dúvidas sobre este tema ou precisar de ajuda para testar o produto, entre em contato através de .
Acompanhe as atualizações em nossos canais (, , , , ).
Fonte: habr.com
