

31 de março é o Dia Internacional do Backup, e a semana que o antecede está sempre cheia de histórias relacionadas à segurança. Na segunda-feira, já soubemos sobre a Asus comprometida e 'três fabricantes não identificados'. Empresas especialmente supersticiosas passam a semana nervosas, fazendo backups. E tudo isso porque todos nós somos um pouco descuidados quando se trata de segurança: alguns se esquecem de colocar o cinto no banco de trás, outros ignoram a data de validade dos produtos, alguns guardam o login e a senha debaixo do teclado, ou ainda pior, anotam todas as senhas em um caderninho. Algumas pessoas conseguem até desativar os antivírus para 'não deixar o computador lento' e não utilizam a separação de direitos de acesso em sistemas corporativos (quais segredos existem em uma empresa de 50 pessoas!). Provavelmente, a humanidade ainda não desenvolveu o instinto de autoconservação cibernética, que pode, de fato, se tornar um novo instinto básico.
As empresas também não desenvolveram tais instintos. Uma pergunta simples: o sistema CRM é uma ameaça à segurança da informação ou uma ferramenta de proteção? É difícil que alguém consiga responder isso claramente de imediato. Aqui, precisamos começar como aprendemos nas aulas de inglês: it depends… Isso depende das configurações, da forma de implementação do CRM, dos hábitos e crenças do fornecedor, do desprezo dos colaboradores e da sofisticação dos criminosos. Afinal, tudo pode ser hackeado. E como devemos seguir em frente?
A segurança da informação no pequeno e médio empresariado
Sistema CRM como proteção
Proteger dados sobre atividades comerciais e operacionais e armazenar a base de clientes de forma segura é uma das principais tarefas dos sistemas CRM, e nisso eles são muito mais importantes do que qualquer outro software aplicativo na empresa.
Provavelmente, você começou a ler este artigo e, no fundo, sorriu, pensando que ninguém se importa com suas informações. Se for assim, você provavelmente nunca lidou com vendas e não sabe o quão procuradas são bases de clientes 'vivas' e de qualidade, bem como as informações sobre como trabalhar com essa base. O conteúdo do sistema CRM é interessante não apenas para a direção da empresa, mas também para:
- Criminosos (raramente) — eles têm um objetivo relacionado especificamente à sua empresa e usarão todos os recursos para obter os dados: suborno de funcionários, invasão, compra de suas informações com gestores, entrevistas com gestores e assim por diante.
- Funcionários (mais frequentemente) que podem atuar como informantes para seus concorrentes. Eles estão prontos para levar ou vender a base de clientes em busca de lucro próprio.
- Hackers amadores (muito raramente) — você pode ser vítima de um ataque ao seu armazenamento em nuvem onde seus dados estão, ou de um ataque à sua rede, ou talvez alguém queira 'extrair' seus dados apenas por curiosidade (por exemplo, dados sobre atacadistas de produtos farmacêuticos ou bebidas alcoólicas — apenas por curiosidade).
Se alguém invadir seu CRM, terá acesso à sua operação comercial, ou seja, ao conjunto de dados que você usa para obter a maior parte do lucro. E desde o momento em que o acesso mal-intencionado ao sistema CRM é obtido, o lucro começa a sorrir para quem tem a base de clientes em mãos. Ou para seus parceiros e contratantes (leia-se — novos empregadores).
Bom e confiável é capaz de mitigar esses riscos e oferecer uma variedade de benefícios interessantes na área da segurança.
Então, o que um sistema CRM pode fazer em termos de segurança?
(ilustramos com o exemplo, já que não podemos responder por outros)
- Autenticação de dois fatores usando uma chave USB e senha. suporta o modo de autenticação de dois fatores para os usuários ao fazer login no sistema. Nesse caso, ao fazer login, além de digitar a senha, deve-se inserir uma chave USB que foi previamente inicializada na porta USB do computador. O modo de autenticação de dois fatores ajuda a proteger contra o roubo ou divulgação da senha.
Clicável
- Login a partir de endereços IP e MAC de confiança. Para garantir maior segurança, é possível restringir o acesso dos usuários apenas a endereços IP e MAC registrados. Endereços IP internos da rede local podem ser usados, assim como endereços externos, caso o usuário se conecte remotamente (pela internet).
- Autenticação de domínio (autenticação do Windows). O sistema pode ser configurado para que a senha do usuário não precise ser inserida ao fazer login. Nesse caso, ocorre a autenticação do Windows, que identifica o usuário através do WinAPI. O sistema será iniciado sob aquele usuário sob o perfil com o qual o computador estava operando no momento do início do sistema.
- Outro mecanismo é clientes privadosClientes privados são aqueles que só podem ser visualizados pelo seu curador. Esses clientes não aparecerão nas listas de outros usuários, mesmo que outros usuários tenham um conjunto completo de permissões, incluindo direitos administrativos. Dessa forma, é possível proteger, por exemplo, um grupo de clientes especialmente importantes ou um grupo com outro critério, que será atribuído a um gerente confiável.
- Mecanismo de divisão de direitos de acesso — é uma medida padrão e prioritária de proteção em CRM. Para simplificar o processo de administração dos direitos dos usuários, em direitos são atribuídos não a usuários específicos, mas a modelos. E o próprio usuário é então atribuído a um determinado modelo, que possui um conjunto específico de direitos. Isso permite que cada funcionário — do novato e estagiário ao diretor — tenha as permissões e direitos de acesso que permitem/não permitem que acessem dados confidenciais e informações comerciais importantes.
- Sistema de backup automático de dados, configurável através do servidor de scripts .
Esta é a implementação de segurança em um exemplo de um sistema único, onde cada fornecedor possui suas próprias políticas. No entanto, o sistema CRM realmente protege sua informação: você pode ver quem e a que horas gerou determinado relatório, quem visualizou quais dados, quem fez uma exportação e muito mais. Mesmo que você descubra uma vulnerabilidade somente após o fato, você não deixará a ação impune e facilmente identificará o funcionário que abusou da confiança e lealdade da empresa.
Relaxou? Ainda é cedo! Essa mesma proteção, quando negligenciada e em ignorância dos problemas de proteção de dados, pode se voltar contra você.
Sistema CRM como uma ameaça
Se sua empresa tiver pelo menos um PC, isso já representa uma fonte de ciberameaças. Consequentemente, o nível de ameaça aumenta com o crescimento do número de estações de trabalho (e colaboradores) e com a diversidade de software instalado e utilizado. E com os sistemas de CRM, a situação não é simples — afinal, é um software destinado a armazenar e processar um dos ativos mais importantes e valiosos: a base de clientes e informações comerciais, enquanto discutimos as preocupações sobre sua segurança. Na verdade, as coisas não são tão sombrias assim, e com o manejo correto, você não receberá da sua solução de CRM nada além de benefícios e segurança.
Quais são os sinais de um sistema de CRM perigoso?
Vamos começar com uma pequena introdução aos fundamentos. Os sistemas de CRM podem ser baseados em nuvem ou desktop. Os baseados em nuvem são aqueles cuja SGBD (sistema de gerenciamento de banco de dados) não está na sua empresa, mas sim em uma nuvem privada ou pública em um data center (por exemplo, você está em Chelyabinsk, mas seu banco de dados opera em um super data center em Moscovo, porque foi isso que o fornecedor do CRM decidiu, e ele tem um contrato com esse provedor). Os sistemas desktop (também conhecidos como on-premise, servidor — o que já não é tão correto) baseiam sua SGBD em seus próprios servidores (não, não se imagine em um enorme data center com racks caros, na maioria das vezes, nas pequenas e médias empresas, trata-se de um único servidor ou mesmo de um PC comum de configuração moderna), ou seja, fisicamente em seu escritório.
O acesso não autorizado pode ser feito a ambos os tipos de CRM, mas a velocidade e a facilidade de acesso são diferentes, especialmente se falarmos sobre pequenas e médias empresas que não se preocupam muito com a segurança da informação.
Sinal de perigo nº 1
A razão para uma maior probabilidade de problemas com dados no sistema em nuvem é a relação que envolve vários elos: você (locatário do CRM) — fornecedor — provedor (pode haver uma versão mais longa: você — fornecedor — empresa de TI terceirizada do fornecedor — provedor). Relações com 3-4 elos têm mais riscos do que 1-2: o problema pode ocorrer do lado do fornecedor (mudança de contrato, falta de pagamento aos serviços do provedor), do lado do provedor (força maior, invasão, problemas técnicos), do lado da empresa terceirizada (mudança de gerente ou engenheiro) e assim por diante. É claro que grandes fornecedores tentam ter data centers de backup, gerenciar riscos e manter seu departamento de DevOps, mas isso também não exclui problemas.
Um CRM de desktop geralmente não é alugado, mas adquirido pela empresa, o que torna as relações mais simples e transparentes: o fornecedor, durante a implementação do CRM, configura os níveis de segurança necessários (desde a delimitação dos direitos de acesso até a instalação de um servidor em uma parede de concreto, etc.) e transfere o controle para a empresa proprietária do CRM, que pode aumentar a proteção, contratar um administrador de sistemas ou recorrer ao seu fornecedor de software conforme necessário. Os problemas se restringem ao trabalho com os funcionários, à segurança da rede e à proteção física das informações. No caso de usar um CRM de desktop, até mesmo a desconexão total da internet não interromperá o trabalho, pois o banco de dados está localizado no escritório "nativo".
Um de nossos funcionários, que trabalhou em uma empresa desenvolvedora de sistemas de escritório complexos baseados em nuvem, incluindo CRM, fala sobre tecnologias em nuvem. "Em um dos meus empregos, a empresa estava criando algo muito parecido com um CRM básico, e tudo isso estava relacionado a documentos online, etc. Uma vez, no GA, vimos uma atividade anômala de um dos clientes assinantes. Qual foi a nossa surpresa, como analistas, quando, sem sermos desenvolvedores, mas com um alto nível de acesso, conseguimos simplesmente abrir o interface que o cliente estava usando através de um link e ver qual era aquela tabela tão popular. A propósito, parece que o cliente não gostaria que alguém visse esses dados comerciais. Sim, era um bug, e não foi corrigido por vários anos - na minha opinião, a situação permanece a mesma até hoje. Desde então, sou adepto do desktop e não confio muito nas nuvens, embora, é claro, também as utilizemos em nosso trabalho e vida pessoal, onde também ocorreram gafes hilárias."
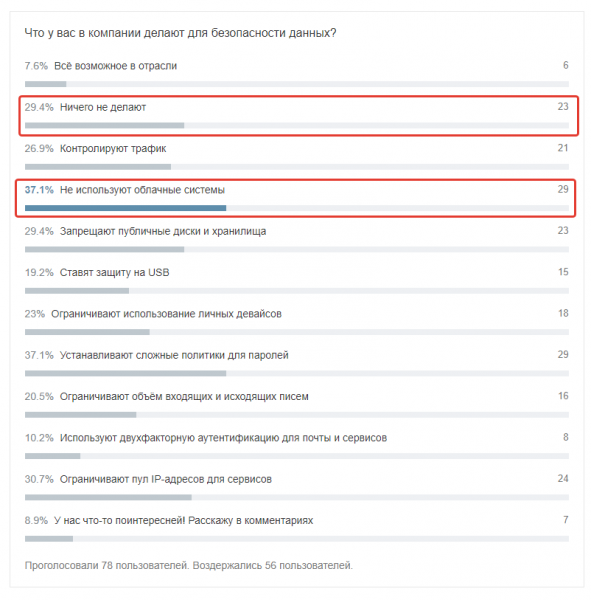
De nossa pesquisa no Habr, isso se refere a funcionários de empresas avançadas
A perda de dados de um sistema CRM em nuvem pode ocorrer devido à falha do servidor, indisponibilidade dos servidores, força maior, interrupção das atividades do fornecedor, entre outros. A nuvem é um acesso constante e contínuo à internet, e a proteção deve ser sem precedentes: no nível de código, direitos de acesso, e medidas adicionais de cibersegurança (por exemplo, autenticação de dois fatores).
Sinal de perigo nº 2
Não se trata apenas de um sinal, mas de um grupo de sinais relacionados ao vendedor e sua política. Vamos listar alguns exemplos importantes com os quais nós e nossos funcionários já nos deparamos.
- O vendedor pode optar por um Data Center não confiável, onde serão executados os SGBDs dos clientes. Ele economiza, não controla o SLA, não calcula a carga, e o resultado será fatal para você.
- O vendedor pode recusar o direito de transferir o serviço para o Data Center que você escolher. Esta é uma limitação bastante comum para SaaS.
- O vendedor pode ter um conflito legal ou econômico com o provedor de nuvem, e então, durante esses 'problemas', ações como backup ou, por exemplo, a velocidade podem ser limitadas.
- O serviço de criação de backups pode ser oferecido por um custo adicional. É uma prática comum, da qual um cliente de CRM pode descobrir apenas no momento em que o backup for necessário, ou seja, no momento mais crítico e vulnerável.
- Funcionários do vendedor podem ter acesso irrestrito aos dados dos clientes.
- Podem ocorrer vazamentos de dados de qualquer natureza (fator humano, fraudes, hackers etc.).
Normalmente, esses problemas estão relacionados a vendedores pequenos ou novos, no entanto, grandes empresas também passaram por histórias desagradáveis (pesquise no google). Portanto, você sempre deve ter meios de proteger suas informações do seu lado e discutir previamente com o fornecedor de CRM escolhido as questões de segurança. Mesmo o simples fato de seu interesse na questão já fará o fornecedor tratar a implementação com a máxima responsabilidade (especialmente importante agir assim se você estiver lidando não com o escritório do vendedor, mas com seu parceiro, que está mais preocupado em fechar o contrato e receber a comissão, e não com suas autenticações em duas etapas... bem, você entendeu).
Sinal de perigo nº 3
Organização do trabalho com segurança em sua empresa. Um ano atrás, escrevemos tradicionalmente sobre segurança no Habra e realizamos uma pesquisa. A amostra não foi muito grande, mas as respostas foram reveladoras:
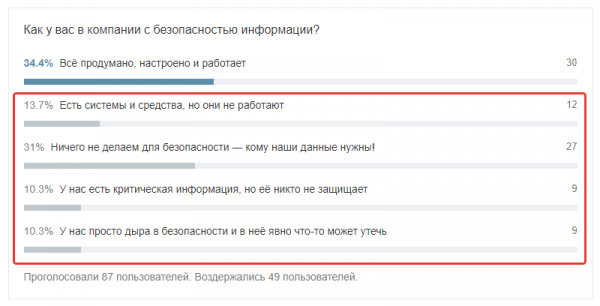
No final do artigo, forneceremos links para nossas publicações, onde detalhamos as relações no sistema 'empresa - funcionário - segurança', e aqui trazemos uma lista de perguntas cujas respostas devem ser encontradas dentro de sua empresa (mesmo que você não precise de um CRM).
- Onde os funcionários armazenam as senhas?
- Como é organizado o acesso aos armazenamentos nos servidores da empresa?
- Como o software, que contém informações comerciais e operacionais, está protegido?
- Todos os funcionários têm antivírus ativo?
- Quantos funcionários têm acesso a dados de clientes e qual é o nível desse acesso?
- Quantos novatos você tem e quantos funcionários estão em processo de demissão?
- Você falou recentemente com os funcionários-chave e ouviu suas solicitações e queixas?
- As impressoras são monitoradas?
- Como é organizada a política de conexão de dispositivos pessoais aos PCs e o uso do Wi-Fi corporativo?
Na verdade, estas são questões básicas — nos comentários, com certeza, adicionarão complexidade, mas isso é o básico, fundamentos que até um empresário individual com dois funcionários deve conhecer.
Como se proteger?
- Backups são extremamente importantes, e muitas vezes são esquecidos ou negligenciados. Se você tem um sistema desktop, configure um sistema de backup de dados com a frequência desejada (por exemplo, para o RegionSoft CRM isso pode ser realizado com ) e organize o armazenamento adequado das cópias. Se você tem um CRM na nuvem, certifique-se de saber como o trabalho com backups é organizado antes de assinar o contrato: você precisa de informações sobre a profundidade e frequência, sobre o local de armazenamento, sobre o custo de backup (frequentemente, apenas os backups 'dos últimos dados por período' são gratuitos, enquanto backups completos e seguros são oferecidos como um serviço pago). Em geral, aqui definitivamente não é o lugar para economizar ou ser negligente. E sim, não se esqueça de verificar o que é restaurado a partir dos backups.
- Divisão de direitos de acesso em nível de função e dados.
- Segurança em nível de rede — é preciso permitir o uso do CRM apenas dentro da sub-rede de escritório, limitar o acesso para dispositivos móveis, proibir o acesso ao sistema CRM de casa ou, o que é pior, de redes públicas (coworkings, cafés, escritórios de clientes etc.). Tenha especialmente cuidado com a versão móvel — ela deve ser apenas uma versão bastante reduzida para trabalho.
- Um antivírus com varredura em tempo real é necessário em qualquer caso, mas no que diz respeito à segurança dos dados corporativos — especialmente. Proíba, via políticas, que ele seja desligado por conta própria.
- O treinamento dos funcionários sobre higiene cibernética não é uma perda de tempo, mas uma necessidade urgente. É importante comunicar a todos os colegas que não só é necessário prevenir, mas também reagir corretamente a ameaças emergentes. Proibir o uso da internet ou dos e-mails pessoais no escritório é uma abordagem antiquada que gera reações negativas, portanto, é preciso trabalhar na prevenção.
Claro, utilizando um sistema em nuvem, é possível atingir um nível de segurança adequado: usar servidores dedicados, configurar roteadores e segmentar o tráfego em nível de aplicativo e de banco de dados, usar sub-redes privadas, implementar regras de segurança rigorosas para os administradores, garantir continuidade por meio de backups feitos com a frequência e a abrangência necessárias, monitorar a rede 24 horas por dia... Se pararmos para pensar, não é tão complicado — na verdade, é caro. Mas, como a prática mostra, tais medidas são tomadas apenas por algumas empresas, principalmente grandes. Portanto, não hesitaremos em reafirmar: tanto a nuvem quanto a área de trabalho não devem operar de forma isolada; protejam seus dados.
Algumas dicas pequenas, mas importantes, para todos os casos de implementação de sistemas CRM
- Verifique a vulnerabilidade do fornecedor — procure informações com combinações de palavras como "vulnerabilidade [Nome do Fornecedor]", "hackearam [Nome do Fornecedor]", "vazamento de dados [Nome do Fornecedor]". Isso não deve ser o único critério ao buscar um novo sistema CRM, mas é fundamental ter isso em mente, e especialmente importante entender os motivos por trás dos incidentes que ocorreram.
- Pergunte ao fornecedor sobre o centro de dados: acessibilidade, quantos existem, como é organizada a troca de emergência.
- Configure marcadores de segurança no CRM, monitore a atividade dentro do sistema e picos incomuns.
- Desative a exportação de relatórios, acesso via API para funcionários não relacionados — ou seja, aqueles que não precisam dessas funções para suas atividades diárias.
- Certifique-se de que o registro de processos e a logação de ações dos usuários estejam configurados no seu sistema CRM.
São detalhes, mas eles complementam perfeitamente a imagem geral. E, na verdade, não existem detalhes pequenos quando se trata de segurança.
Ao implementar um sistema de CRM, você garante a segurança dos seus dados — mas apenas se a implementação for feita de forma adequada e as questões de segurança da informação não forem deixadas de lado. Concorda, é insensato comprar um carro e não verificar os freios, ABS, airbags e cintos de segurança? Afinal, o mais importante não é apenas dirigir, mas fazê-lo de forma segura e chegar são e salvos. O mesmo se aplica aos negócios.
E lembre-se: se as regras de segurança do trabalho são escritas com sangue, as regras de cibersegurança nos negócios são escritas com dinheiro.
Sobre cibersegurança e o papel dos sistemas de CRM, você pode ler nossos artigos detalhados:
- — uma visão geral das possíveis ameaças à segurança no ambiente corporativo e um esquema aproximado de detecção.
- — uma análise detalhada de como os funcionários podem prejudicar seu negócio e de que forma isso ocorre no ambiente comercial.
Se você está procurando um sistema de CRM, então na . Se você precisa de um CRM ou ERP — estude atentamente nossos produtos e compare suas funcionalidades com seus objetivos e necessidades. Se tiver dúvidas ou dificuldades — entre em contato, nós organizamos uma apresentação individual online para você — sem classificações e comparações desnecessárias.
 , onde falamos de forma não muito formal sobre CRM e negócios, sem publicidade.
Fonte: habr.com
