

Há alguns anos, as agências de pesquisa e os provedores de serviços de segurança da informação já começavam a relatar um no número de ataques DDoS. Mas já no primeiro trimestre de 2019, os mesmos pesquisadores relataram um crescimento impressionante de duas vezes .
Invadindo a realidade
Em 2017, uma série de ataques DDoS direcionados aos serviços de transporte da Suécia levou a longas
atrasos nos trens Danske Statsbaner, Venezuela. .
Mais inteligentes e caros
DDoS continua sendo considerado um dos tipos mais comuns e de mais rápido crescimento de cibercrime. Especialistas preveem que seu número só aumentará a partir de 2020. Isso está ligado a várias razões — tanto à maior transição de negócios para o online devido à pandemia, como ao desenvolvimento do próprio setor obscuro de cibercrime e até mesmo à
disseminação do 5G. .
Os ataques DDoS se tornaram "populares" devido à sua facilidade de implementação e baixo custo: há apenas alguns anos, poderiam ser iniciados por apenas $50 por dia. Hoje, tanto os alvos quanto os métodos de ataque mudaram, resultando em maior complexidade e, consequentemente, aumento de custo. Não, ainda existem preços a partir de $5 por hora (sim, os cibercriminosos têm tabelas de preços), mas para um site com proteção, exige-se pelo menos $400 por dia, e o custo de pedidos "individuais" para grandes empresas pode chegar a milhares de dólares.
Atualmente, existem dois tipos principais de ataques DDoS. O primeiro tem como objetivo tornar um recurso online indisponível por um determinado período. Os cibercriminosos cobraram pelo tempo da própria ataque. Nesse caso, o operador DDoS não se preocupa com um resultado específico, e o cliente basicamente faz um pré-pagamento para o início do ataque. Esses métodos são relativamente baratos.
O segundo tipo são ataques que são pagos apenas quando um resultado específico é alcançado. Com estes, as coisas ficam mais interessantes. Eles são muito mais complexos de executar e, portanto, significativamente mais caros, já que os atacantes têm que escolher os métodos mais eficazes para alcançar seus objetivos. Na Variti, às vezes, travamos verdadeiras partidas de xadrez contra cibercriminosos, que mudam instantaneamente de tática e ferramentas, tentando explorar várias vulnerabilidades em diferentes níveis ao mesmo tempo. Esses ataques são claramente em equipe, e os hackers sabem exatamente como reagir e contrabalançar as ações dos defensores. Combater esses ataques é não apenas desafiador, mas também muito dispendioso para as empresas. Por exemplo, um dos nossos clientes, um grande varejista online, manteve uma equipe de 30 pessoas dedicada ao combate a ataques DDoS por quase três anos.
De acordo com a Variti, os ataques DDoS simples, realizados exclusivamente por tédio, trolling ou descontentamento com uma determinada empresa, atualmente representam menos de 10% de todos os ataques DDoS (claro, recursos não protegidos podem ter estatísticas diferentes, mas estamos analisando os dados de nossos clientes). Todo o resto é trabalho de equipes profissionais. Três quartos de todos os “bots ruins” são bots complexos, que são difíceis de detectar com a maioria das soluções atuais do mercado. Eles imitam o comportamento de usuários reais ou navegadores e introduzem padrões que complicam a distinção entre solicitações “boas” e “ruins”. Isso torna os ataques menos visíveis e, portanto, mais eficazes.
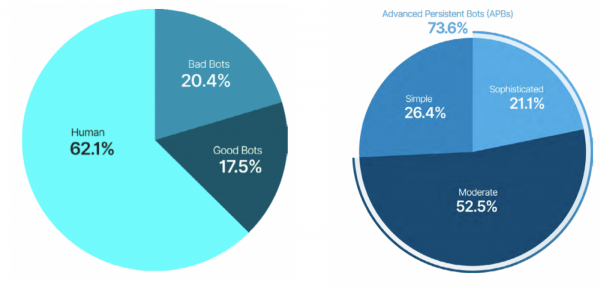
Dados da GlobalDots
Novos Alvos DDoS
Relatório dos analistas da GlobalDots indica que os bots agora geram 50% de todo o tráfego da web, sendo 17,5% deles bots maliciosos.
Os bots podem tornar a vida das empresas difícil de várias maneiras: além de derrubar sites, agora eles também aumentam os custos com publicidade, clicando em anúncios publicitários, coletando preços para reduzi-los e atrair compradores, e roubando conteúdo com várias intenções nefastas (por exemplo, recentemente discutimos sobre sites com conteúdo roubado, que obrigam os usuários a resolver captchas de terceiros). Os bots distorcem muito as estatísticas de negócios, resultando em decisões tomadas com base em dados imprecisos. Um ataque DDoS frequentemente serve como uma cortina de fumaça para crimes ainda mais sérios, como invasões e roubo de dados. Agora observamos que surgiu uma nova classe de ciberameaças — a interrupção de certos processos de negócios da empresa, frequentemente offline (já que, nos dias de hoje, nada pode estar completamente “fora da rede”). Especialmente, vemos que processos logísticos e comunicações com clientes estão sendo frequentemente quebrados.
Não entregado
Os processos de negócios logísticos são cruciais para a maioria das empresas, e por isso são frequentemente alvo de ataques. Aqui estão alguns cenários de ataques que podem ocorrer.
Indisponível
Se você trabalha na área de comércio eletrônico, já deve estar familiarizado com o problema dos pedidos falsos. Em ataques desse tipo, bots sobrecarregam os recursos logísticos e tornam os produtos indisponíveis para outros compradores. Eles fazem isso criando um grande volume de pedidos falsos, igual à quantidade máxima de produtos disponível. Esses produtos não são pagos e, após algum tempo, são devolvidos ao site. Mas o dano já está feito: eles foram marcados como "indisponíveis", e parte dos compradores já foi para a concorrência. Essa tática é bem conhecida na indústria de passagens aéreas, onde às vezes bots
Sneakers bots
Um próximo cenário popular: bots compram instantaneamente toda a linha de produtos, e seus proprietários os revendem posteriormente a preços inflacionados (com uma média de aumento de 200%). Esses bots são chamados de sneakers bots, porque a indústria de tênis de moda, especialmente nas coleções limitadas, lida bem com esse problema. Os bots praticamente esvaziam em minutos as novas linhas que acabaram de ser lançadas, bloqueando o recurso de forma que usuários reais não consigam acessar. Este é um caso raro em que os bots foram mencionados em revistas de moda. Embora, na verdade, os revendedores de ingressos para eventos de grande popularidade, como partidas de futebol, utilizem o mesmo cenário.
Outros cenários
Mas isso não é tudo. Existe uma variante ainda mais complexa de ataques à logística, que pode resultar em perdas significativas. Isso pode ocorrer se o serviço tiver a opção "Pagamento na entrega do produto". Bots fazem pedidos falsos para esses produtos, inserindo endereços falsos ou até reais de pessoas inocentes. E as empresas acabam arcando com enormes custos de entrega, armazenamento e verificação de detalhes. Enquanto isso, os produtos ficam indisponíveis para outros clientes e ainda ocupam espaço no armazém.
O que mais? Bots deixam avaliações falsas em massa sobre produtos, obstruem a função de 'reembolso', bloqueando transações, roubam dados de clientes, e enviam spam para compradores reais — há muitas opções. Um bom exemplo é o recente ataque à DHL, Hermes, AldiTalk, Freenet, Snipes.com. Os hackers , que estavam 'testando sistemas de proteção contra DDoS', e acabaram derrubando o portal dos clientes empresariais da empresa e todas as APIs. Como resultado, ocorreram grandes interrupções na entrega de produtos aos clientes.
Ligue amanhã
No ano passado, a Comissão Federal de Comércio (FTC) relatou um aumento duplo nas reclamações de empresas e usuários sobre chamadas telefônicas spam e fraudulentas realizadas por bots. Estima-se que elas representam de todas as chamadas.
Assim como nos casos de DDoS, os alvos do TDoS — ataques em massa de bots às linhas telefônicas — variam de 'sorteios' a concorrência desleal. Os bots são capazes de sobrecarregar centros de atendimento e não permitir que clientes reais consigam contato. Este método é eficaz não apenas para call centers com operadores 'viventes', mas também onde são utilizadas sistemas AVR. Os bots também podem atacar em massa outros canais de comunicação com clientes (chats, emails), prejudicar o funcionamento de sistemas CRM, e até, de certa forma, afetar negativamente a gestão de pessoal, já que os operadores ficam sobrecarregados tentando lidar com a crise. Os ataques também podem ser sincronizados com um ataque DDoS tradicional aos recursos online da vítima.
Recentemente, um ataque semelhante interrompeu os serviços de emergência nos EUA — pessoas comuns, que precisavam desesperadamente de ajuda, simplesmente não conseguiam ligar. Aproximadamente na mesma época, o zoológico de Dublin enfrentou a mesma sorte: pelo menos 5000 pessoas receberam spam na forma de mensagens SMS, incentivando-as a ligar urgentemente para o número do zoológico e pedir por uma pessoa fictícia.
O Wi-Fi não estará disponível
Cibercriminosos também podem facilmente bloquear toda a rede corporativa. O bloqueio de IP é frequentemente utilizado como forma de combater ataques DDoS. No entanto, essa prática não é apenas ineficaz, mas também muito perigosa. Um endereço IP é fácil de encontrar (por exemplo, através do monitoramento de recursos) e fácil de substituir (ou falsificar). Nossos clientes, antes de chegarem à Variti, enfrentaram situações em que o bloqueio de um IP específico simplesmente desligou o Wi-Fi em seus próprios escritórios. Houve um caso em que um cliente recebeu um IP específico, e isso bloqueou o acesso ao seu recurso para usuários de toda uma região, sem que ele percebesse, pois, no restante, o recurso funcionava bem.
Foi lançada a Fedora IoT — uma nova edição do Fedora, semelhante na abordagem ao Fedora Silverblue, mas com um conjunto minimalista de pacotes.
Novas ameaças exigem novas soluções de proteção. No entanto, esse novo nicho no mercado está apenas começando a se formar. Existem muitas soluções eficazes para refletir ataques de bots simples, mas lidar com os complexos é um desafio. Muitas soluções ainda utilizam métodos de bloqueio de IP. Outras precisam de tempo para coletar dados iniciais antes de começar a trabalhar, e esses 10-15 minutos podem se tornar uma vulnerabilidade. Existem soluções baseadas em aprendizado de máquina que conseguem identificar bots pelo seu comportamento. E, ao mesmo tempo, as equipes do 'outro' lado se gabam de já terem bots que podem imitar padrões reais, indistinguíveis dos humanos. Quem vence — ainda é incerto.
O que fazer se você precisar combater equipes profissionais de botters e ataques complexos e em várias etapas ao mesmo tempo?
Nossa experiência mostra que devemos nos concentrar na filtragem de solicitações ilegítimas sem bloquear endereços IP. Para ataques DDoS complexos, é necessária a filtragem em vários níveis, incluindo o nível de transporte, o nível de aplicativos e interfaces de API. Com isso, é possível refletir até mesmo ataques de baixa frequência, que geralmente passam despercebidos e, portanto, muitas vezes são aceitos. Finalmente, é essencial permitir a passagem de todos os usuários reais mesmo durante a fase ativa do ataque.
Em segundo lugar, as empresas precisam ser capazes de criar seus próprios sistemas de proteção em várias etapas, onde, além das ferramentas de prevenção de ataques DDoS, sistemas contra fraudes, roubo de dados, proteção de conteúdo, e assim por diante, serão integrados.
Em terceiro lugar, eles devem operar em tempo real desde a primeira solicitação — a capacidade de reagir instantaneamente a incidentes de segurança aumenta significativamente as chances de prevenir um ataque ou minimizar seu impacto destrutivo.
O futuro próximo: gerenciamento de reputação e coleta de grandes dados usando bots
A história do DDoS evoluiu de simples para complexo. Inicialmente, o objetivo dos atacantes era interromper o funcionamento do site. Agora, eles acreditam ser mais eficaz visar os principais processos de negócios.
A complexidade dos ataques continuará a crescer, isso é inevitável. Além do que os bots maliciosos fazem atualmente — roubo e falsificação de dados, extorsão, spam — os bots começarão a coletar dados de uma grande variedade de fontes (Big Data) e criar contas 'confiáveis' falsas para gerenciar influência, reputação ou phishing em massa.
Atualmente, apenas grandes empresas podem investir em proteção contra DDoS e bots, mas mesmo elas nem sempre conseguem rastrear e filtrar completamente o tráfego gerado por bots. Um aspecto positivo do aumento da complexidade dos ataques de bots é que isso impulsiona o mercado a desenvolver soluções 'inteligentes' e mais avançadas para proteção.
O que você acha — como a indústria de proteção contra bots irá evoluir e quais soluções são necessárias no mercado já agora?
Fonte: habr.com
