

Hackers gained access to the main email server of the international company Deloitte. The administrator account of this server was only protected by a password.
Independent Austrian researcher David Wind received a reward of $5,000 for discovering a vulnerability on the Google intranet login page.
91% of Russian companies conceal data leakage incidents.
Such news can be found almost daily in online news feeds. This is direct evidence that a company's internal services must be protected.
The larger the company, the more employees it has, and the more complex its internal IT infrastructure, the more relevant the issue of information leakage becomes. What information interests attackers and how can it be protected?
What type of information can harm the company?
- client and deal information;
- technical information about products and know-how;
- partner information and special offers;
- personal data and accounting.
If you realize that any of the information from the list is accessible from any segment of your network merely by presenting a username and password, it's time to consider enhancing data security and protecting it from unauthorized access.
Two-factor authentication using hardware cryptographic tokens (tokens or smart cards) has earned a reputation for being very reliable and relatively easy to implement.
We write about the benefits of two-factor authentication in almost every article. You can read more about it in articles on how to protect your account on the Windows domain, email, e .
Let's get started with the setup.
Step 1 — Server setup .
The foundation of any server is its operating system. In our case, it’s Windows Server 2016. Along with it, IIS (Internet Information Services) is distributed with other operating systems in the Windows family.
Passo 1 — Configuração do servidor
A base de qualquer servidor é o sistema operacional. No nosso caso, é o Windows Server 2016. Juntamente com ele, outras versões do sistema operacional da família Windows incluem o IIS (Serviços de Informação da Internet).
O IIS é um conjunto de servidores de internet, incluindo servidor web e servidor FTP. O IIS inclui aplicativos para criar e gerenciar sites.
O IIS foi desenvolvido para construir serviços web utilizando contas de usuários fornecidas pelo domínio ou pelo Active Directory. Isso permite usar bancos de dados de usuários já existentes.
Em Detalhamos como instalar e configurar a Autoridade Certificadora no seu servidor. Agora não vamos nos aprofundar nisso, e consideraremos que tudo já está configurado. O certificado HTTPS para o servidor web deve ser emitido corretamente. É melhor verificar isso imediatamente.
O Windows Server 2016 vem com o IIS versão 10.0 incorporado.
Se o IIS estiver instalado, agora é necessário configurá-lo corretamente.
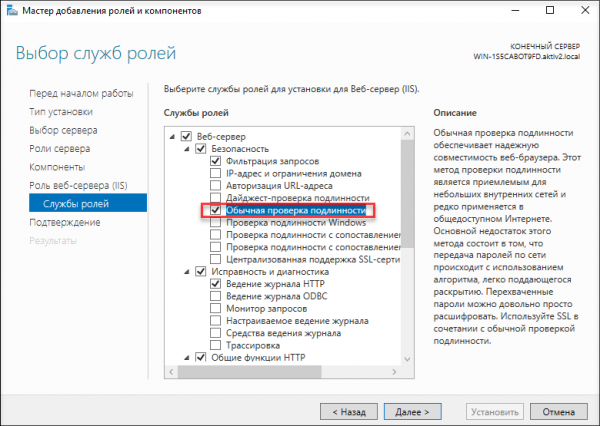
Na etapa de seleção de serviços de função, marcamos a caixa Autenticação Básica.
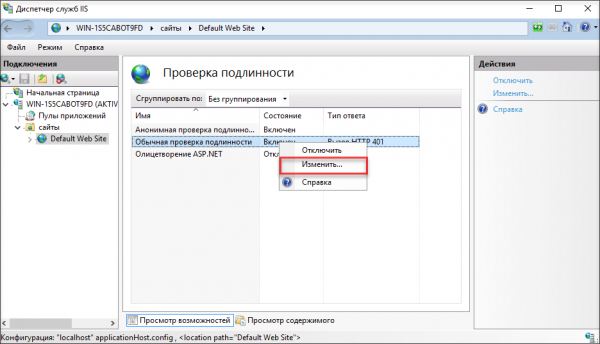
Em seguida, no Gerenciador de Serviços IIS ativamos a Autenticação Básica.
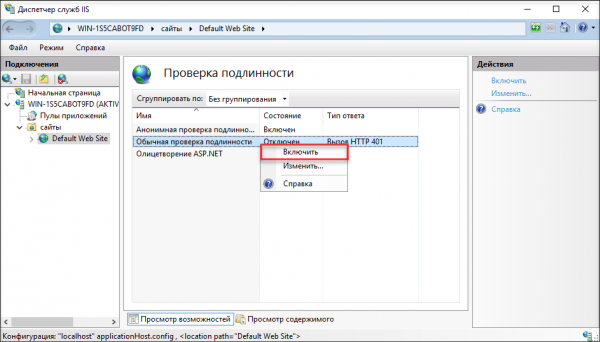
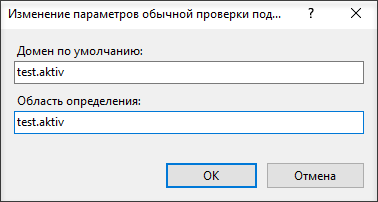
e especificamos o domínio onde o servidor web está localizado.
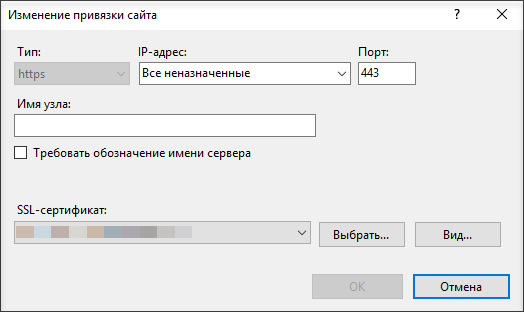
Depois, adicionamos a vinculação do site.
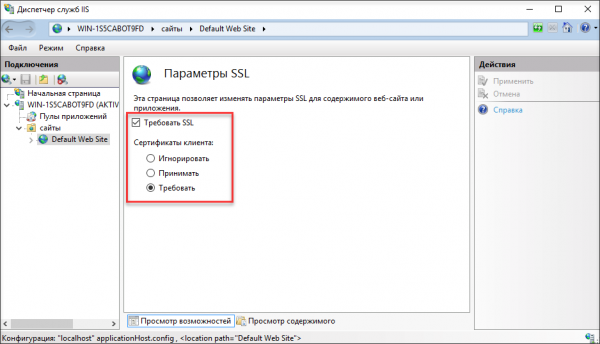
E escolhemos as configurações SSL.
Com isso, a configuração do servidor está finalizada.
Após concluir as etapas indicadas, apenas o usuário que possui um token com o certificado e o PIN do token poderá acessar o site.
Lembramos mais uma vez que, de acordo com , o usuário recebeu antecipadamente um token com chaves e um certificado emitido de acordo com o modelo do tipo Usuário com cartão inteligente.
Agora, vamos para a configuração do computador do usuário. Ele deve configurar os navegadores que usará para se conectar aos sites protegidos.
Passo 2 - Configuração do computador do usuário
Para simplificar, vamos supor que nosso usuário tenha o sistema operacional Windows 10.
Vamos também supor que ele tenha instalado o pacote .
A instalação do pacote de drivers é opcional, pois provavelmente o suporte ao token será feito via Windows Update.
Mas se isso não ocorrer, a instalação do pacote de Drivers Rutoken para Windows resolverá todos os problemas.
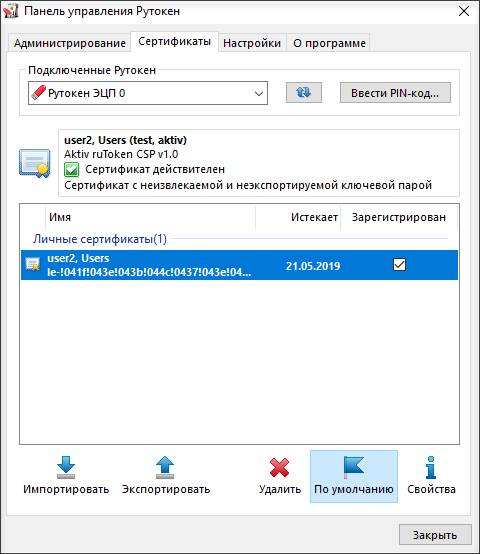
Vamos conectar o token ao computador do usuário e abrir o Painel de Controle Rutoken.
Na aba Certificados Marcaremos a caixa ao lado do certificado necessário, se ainda não estiver marcada.
Desta forma, verificamos que o token está funcionando e contém o certificado necessário.
Todos os navegadores, exceto o Firefox, são configurados automaticamente.
Não é necessário fazer nada especificamente com eles.
Agora vamos abrir qualquer navegador e inserir o endereço do recurso.
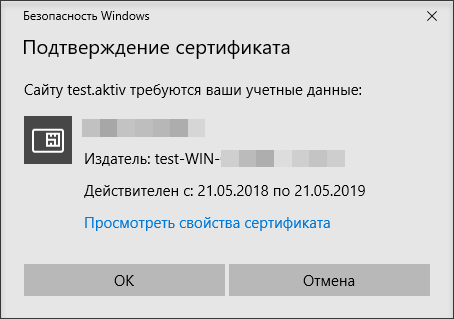
Antes que o site carregue, uma janela aparecerá para escolher o certificado e, em seguida, uma janela para inserir o PIN do token.
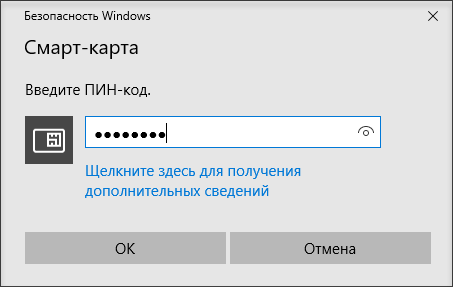
Se o provedor de criptografia padrão para o dispositivo for o Aktiv ruToken CSP, abrirá outra janela para inserir o PIN.
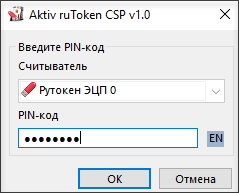
E somente após a inserção bem-sucedida, o nosso site será exibido no navegador.
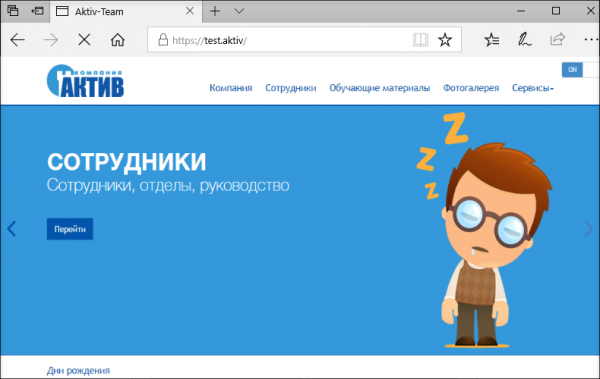
Para o navegador Firefox, é necessário executar configurações adicionais.
Nas configurações do navegador, escolha Privacidade e Segurança. Na seção Certificados clique Dispositivo de Segurança. Uma janela aparecerá Gerenciamento de dispositivos.
Clique em Baixar, especifique o nome do RuToken ECP e o caminho C:windowssystem32rtpkcs11ecp.dll.
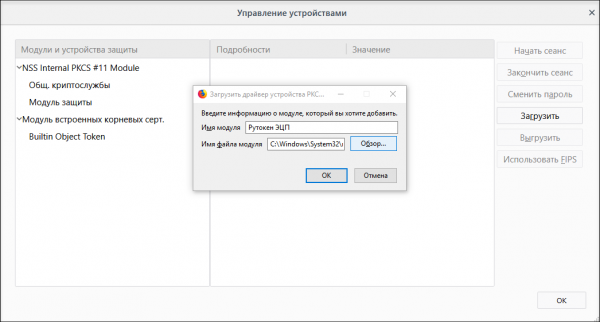
É isso, agora o Firefox sabe como interagir com o token e permite o acesso ao site usando-o.
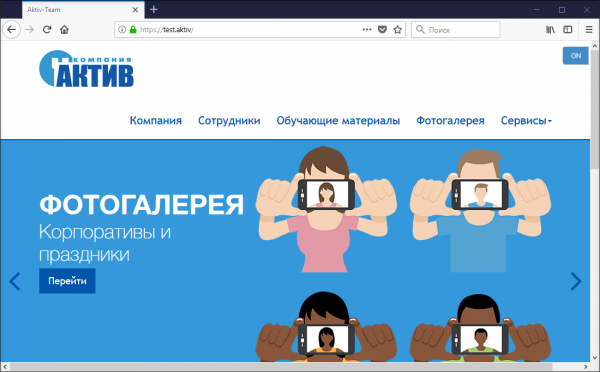
A propósito, o acesso ao site usando o token também funciona em Macs nos navegadores Safari, Chrome e Firefox.
Basta instalar no site do RuToken e visualizar o certificado no token.
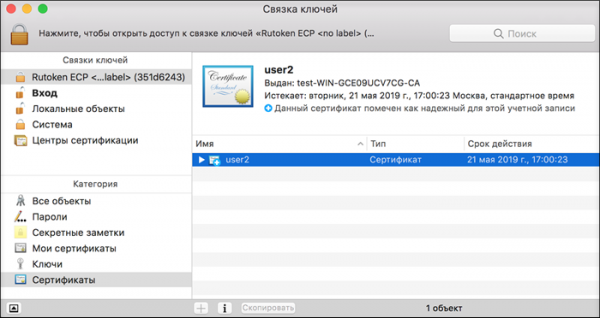
Não é necessário ajustar os navegadores Safari, Chrome, Yandex e outros, basta abrir o site em qualquer um desses navegadores.
O navegador Firefox é configurado quase da mesma forma que no Windows (Configurações — Avançado — Certificados — Dispositivos de segurança). Apenas o caminho para a biblioteca é um pouco diferente /Library/Akitv Co/Rutoken ECP/lib/librtpkcs11ecp.dylib.
Como resultado, obtemos um serviço de "monitoramento como serviço", automatizado na linha de produção de integração contínua. O desenvolvedor ou testador precisa apenas definir a lista de métricas em um arquivo JSON, e tudo o mais acontece automaticamente. Obtemos um controle de qualidade transparente dos lançamentos: todas as notificações sobre desempenho, consumo de recursos ou regressões arquitetônicas.
Mostramos como configurar a autenticação de dois fatores em sites com o uso de tokens criptográficos. Como sempre, não precisávamos de nenhum software adicional, além das bibliotecas do sistema RuToken.
Você pode realizar esse procedimento com qualquer um dos seus recursos internos e ainda poderá configurar grupos de usuários que terão acesso ao site, assim como em qualquer lugar no Windows Server.
Usa outro sistema operacional para o servidor?
Se você quiser que escrevamos sobre a configuração de outros sistemas operacionais, deixe-nos saber nos comentários do artigo.
Fonte: habr.com
