

Imagem:
Os ataques DoS são uma das ameaças em larga escala à segurança da informação na internet moderna. Existem dezenas de botnets que cibercriminosos alugam para realizar tais ataques.
Pesquisadores da Universidade de San Diego conduziram um estudo sobre o quanto o uso de proxies ajuda a reduzir o efeito negativo dos ataques DoS – apresentamos a você os principais pontos desse trabalho.
Introdução: proxies como ferramenta de combate a DoS
Experimentos semelhantes são periodicamente realizados por pesquisadores de diferentes países, mas o problema comum entre eles é a falta de recursos para modelar ataques que sejam próximos da realidade. Testes em pequenas configurações não permitem responder a questões sobre quão efetivamente os proxies podem resistir a um ataque em redes complexas, quais parâmetros desempenham um papel-chave na capacidade de minimizar danos, etc.
Para o experimento, os pesquisadores criaram um modelo de um aplicativo web típico – por exemplo, um serviço de comércio eletrônico. Ele opera com um cluster de servidores, os usuários são distribuídos em diferentes localizações geográficas e utilizam a internet para acessar o serviço. Neste modelo, a internet serve como meio de comunicação entre o serviço e os usuários – assim funcionam os serviços web desde sistemas de busca até ferramentas de internet banking.
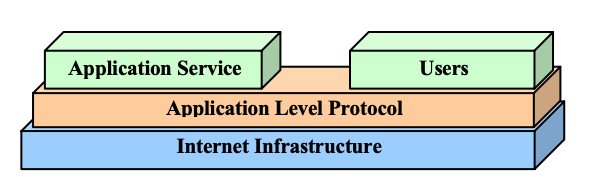
Os ataques DoS tornam impossível a interação normal entre o serviço e os usuários. Existem dois tipos de DoS: ataques a nível de aplicação e a nível de infraestrutura. No último caso, os atacantes atacam diretamente a rede e os hosts onde o serviço opera (por exemplo, congestionando toda a largura de banda da rede com tráfego de flood). Em um ataque a nível de aplicação, o alvo do criminoso é a interface de interação com os usuários – para isso, eles enviam um grande número de requisições com o objetivo de causar a queda do aplicativo. O experimento descrito tratou de ataques a nível de infraestrutura.
Redes de proxy são uma das ferramentas para minimizar danos de ataques DoS. Ao usar proxies, todas as solicitações do usuário ao serviço e suas respostas são transmitidas não diretamente, mas através de servidores intermediários. Tanto o usuário quanto o aplicativo 'não se veem' diretamente, apenas os endereços dos proxies são acessíveis. Como resultado, não é possível atacar o aplicativo diretamente. Na borda da rede estão os chamados proxies de borda - proxies externos com endereços IP disponíveis, a conexão vai primeiro para eles.
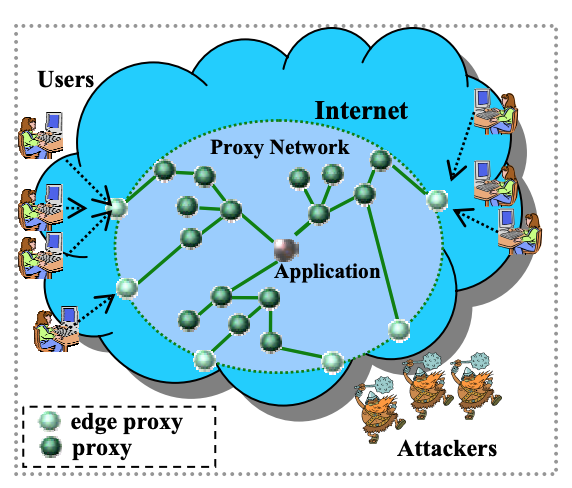
Para resistir com sucesso a um ataque DoS, a rede de proxies deve ter duas capacidades-chave. Primeiro, essa rede intermediária deve atuar como um intermediário, ou seja, é possível 'acessar' o aplicativo apenas através dela. Isso elimina a possibilidade de um ataque direto ao serviço. Em segundo lugar, a rede de proxies deve ser capaz de permitir que os usuários interajam com o aplicativo mesmo durante o ataque.
Infraestrutura do experimento
Durante a pesquisa, foram utilizados quatro componentes-chave:
- implementação da rede de proxies;
- servidor web Apache;
- ferramenta para testes web ;
- ferramenta para realizar ataques .
A simulação foi realizada no ambiente MicroGrid - ela pode ser utilizada para simulações de redes com 20 mil roteadores, o que é comparável às redes de operadores Tier-1.
Uma rede típica Trinoo consiste em um conjunto de hosts comprometidos, onde um daemon do programa está em execução. Também há um software de controle para gerenciar a rede e direcionar os ataques DoS. Ao obter uma lista de endereços IP, o daemon Trinoo envia pacotes UDP aos alvos em horários determinados.
Durante o experimento, foram utilizados dois clusters. O simulador MicroGrid operou em um cluster Xeon Linux de 16 nós (servidores de 2.4GHz com 1 GB de memória em cada máquina), conectados via um hub Ethernet de 1 Gbps. Outros componentes de software estavam localizados em um cluster de 24 nós (450MHz PII Linux-cthdths com 1 GB de memória em cada máquina), conectados por um hub Ethernet de 100 Mbps. Os dois clusters estavam interconectados por um canal de 1 Gbps.
A rede de proxies está implantada em um pool de 1000 hosts. Os proxies de borda estão distribuídos uniformemente por todo o pool de recursos. Os proxies para o funcionamento do aplicativo estão hospedados em máquinas que estão mais próximas de sua infraestrutura. Os demais proxies estão distribuídos uniformemente entre os proxies de borda e os proxies para o aplicativo.
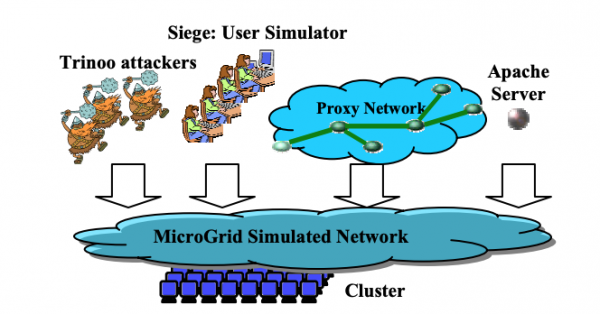
Rede para simulação
Para estudar a eficácia dos proxies como uma ferramenta de defesa contra ataques DoS, os pesquisadores mediram a produtividade do aplicativo em diferentes cenários de ataques externos. No total, a rede de proxies tinha 192 proxies (64 deles eram de borda). Para realizar o ataque, foi criada uma rede Trinoo, composta por 100 demônios. Cada demônio tinha uma conexão de 100 Mbps. Isso corresponde a um botnet de 10 mil roteadores domésticos.
Foi medida a influência do ataque DoS no aplicativo e na rede de proxies. Na configuração experimental, o aplicativo tinha uma conexão de internet de 250 Mbps, enquanto cada proxy de borda tinha uma conexão de 100 Mbps.
Resultados do experimento
Os resultados da análise mostraram que um ataque de 250 Mbps aumenta significativamente o tempo de resposta do aplicativo (cerca de dez vezes), tornando-o impossível de usar. No entanto, ao utilizar a rede de proxies, o ataque não tem um impacto significativo no desempenho e não prejudica a experiência do usuário. Isso ocorre porque os proxies de borda diluem o efeito do ataque, e o total de recursos da rede de proxies é superior ao do próprio aplicativo.
De acordo com as estatísticas, se a potência do ataque não exceder 6.0 Gbps (considerando que a capacidade total dos canais dos proxies de borda é de apenas 6.4 Gbps), 95% dos usuários não sentem uma redução perceptível no desempenho. No entanto, em caso de um ataque muito forte, superior a 6.4 Gbps, mesmo o uso da rede de proxies não evitaria a degradação do nível de serviço para os usuários finais.
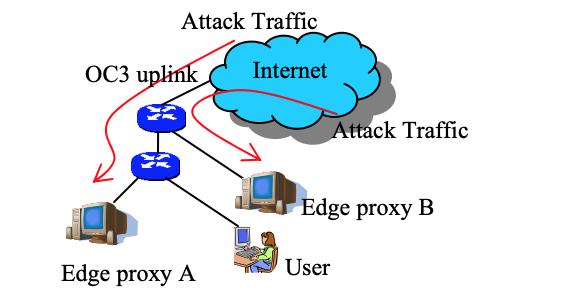
No caso de ataques concentrados, quando sua potência se concentra em um conjunto aleatório de proxies de borda. Nesse caso, o ataque congestionará parte da rede de proxies, portanto, uma parte significativa dos usuários notará uma queda no desempenho.
Como resultado, obtemos um serviço de "monitoramento como serviço", automatizado na linha de produção de integração contínua. O desenvolvedor ou testador precisa apenas definir a lista de métricas em um arquivo JSON, e tudo o mais acontece automaticamente. Obtemos um controle de qualidade transparente dos lançamentos: todas as notificações sobre desempenho, consumo de recursos ou regressões arquitetônicas.
Os resultados do experimento mostram que redes proxy podem melhorar o desempenho de aplicativos TCP e garantir um nível de serviço familiar para os usuários, mesmo em caso de ataques DoS. De acordo com os dados obtidos, as redes proxy se revelam uma maneira eficaz de minimizar as consequências dos ataques, com mais de 90% dos usuários durante o experimento não sentindo uma diminuição na qualidade do serviço. Além disso, os pesquisadores descobriram que, ao aumentar o tamanho da rede proxy, a escala dos ataques DoS que ela pode suportar aumenta praticamente de forma linear. Portanto, quanto maior a rede, mais eficaz ela será na luta contra os ataques DoS.
Links e materiais úteis de :
Fonte: habr.com
