

Em 2019, a empresa de consultoria Miercom realizou uma avaliação tecnológica independente dos controladores Wi-Fi 6 da série Cisco Catalyst 9800. Para este estudo, foi montada uma configuração de teste com controladores e pontos de acesso Wi-Fi 6 da Cisco, e a solução técnica foi avaliada nas seguintes categorias:
- Disponibilidade;
- Segurança;
- Automação.
Os resultados da pesquisa estão abaixo. Desde 2019, a funcionalidade dos controladores Cisco Catalyst da série 9800 foi significativamente aprimorada – esses pontos também estão refletidos neste artigo.
Para saber mais sobre as outras vantagens da tecnologia Wi-Fi 6, exemplos de implementação e áreas de aplicação, você pode ler.
Visão geral da solução
Controladores Wi-Fi 6 Cisco Catalyst da série 9800
A série de controladores sem fio Cisco Catalyst da série 9800, baseada no sistema operacional IOS-XE (também utilizado para switches e roteadores Cisco), é ofertada em várias opções.
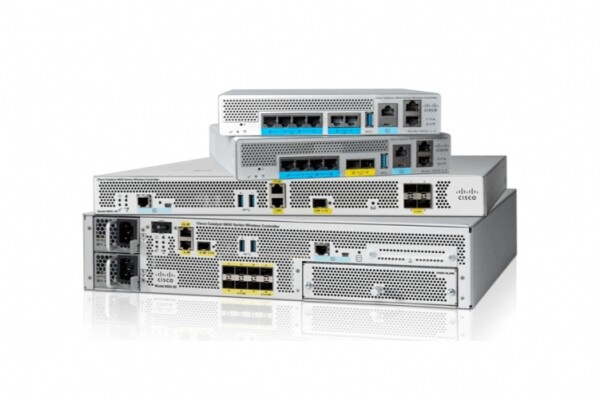
O modelo mais avançado, o controlador 9800-80, suporta uma largura de banda de rede sem fio de até 80 Gbps. Um único controlador 9800-80 suporta até 6000 pontos de acesso e até 64.000 clientes sem fio.
O modelo de médio porte – o controlador 9800-40 – suporta uma largura de banda de até 40 Gbps, até 2000 pontos de acesso e até 32.000 clientes sem fio.
Além desses modelos, a análise competitiva também incluiu o controlador sem fio 9800-CL (CL significa Cloud). O modelo 9800-CL opera em ambientes virtuais em hipervisores VMWare ESXI e KVM, e suas características dependem dos recursos dedicados de hardware para a máquina virtual do controlador. Na configuração máxima, o controlador Cisco 9800-CL, assim como o modelo mais avançado 9800-80, suporta escalabilidade de até 6000 pontos de acesso e até 64.000 clientes sem fio.
Durante a pesquisa com os controladores, foram utilizados pontos de acesso Cisco Aironet AP da série 4800, que suportam operação nas frequências de 2,4 e 5 GHz, com capacidade para mudança dinâmica para o modo dual 5-GHz.
Bancada de Testes
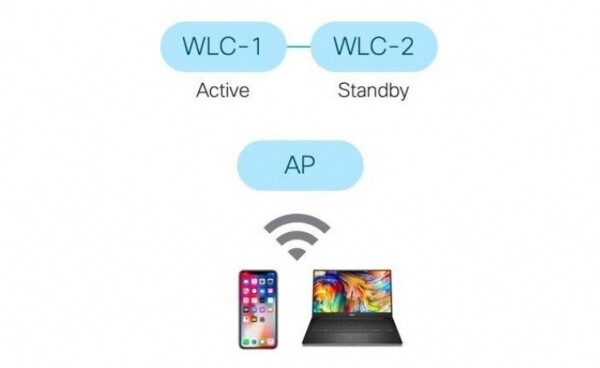
No teste, foi montada uma configuração com dois controladores sem fio Cisco Catalyst 9800-CL, trabalhando em cluster, e pontos de acesso Cisco Aironet AP da série 4800.
Como dispositivos cliente, foram usados laptops das empresas Dell e Apple, além do smartphone Apple iPhone.
Teste de disponibilidade
A disponibilidade é definida como a capacidade dos usuários de acessar um sistema ou serviço e utilizá-los. Alta disponibilidade implica em acesso contínuo ao sistema ou serviço, independentemente de certos eventos.
A alta disponibilidade foi testada em quatro cenários, sendo os três primeiros eventos previsíveis ou planejados, que podem ocorrer em horário de trabalho ou fora dele. O quinto cenário é uma falha clássica, que é um evento imprevisível.
Descrição dos cenários:
- Correção de erros – microatualização do sistema (bugfix ou patch de segurança) que permite corrigir um erro ou vulnerabilidade sem realizar uma atualização completa do software do sistema;
- Atualização funcional – adição ou expansão das funcionalidades atuais do sistema por meio da instalação de atualizações funcionais;
- Atualização completa – atualização da imagem do software do controlador;
- Adição de ponto de acesso – inclusão de um novo modelo de ponto de acesso na rede sem fio sem a necessidade de reconfiguração ou atualização do software do controlador sem fio;
- Falha – falha do controlador sem fio.
Correção de erros e vulnerabilidades
Frequentemente, em muitas soluções concorrentes, a instalação de patches requer uma atualização completa do software do sistema do controlador sem fio, o que pode levar a paradas não planejadas. No caso da solução da Cisco, a instalação de patches é realizada sem interromper a produtividade. Os patches podem ser instalados em qualquer um dos componentes, enquanto a infraestrutura sem fio continua funcionando.
O próprio procedimento é bastante simples. O arquivo de patch é copiado para a pasta de inicialização em um dos controladores sem fio da Cisco, e então a operação é confirmada por meio da interface gráfica ou da linha de comando. Além disso, por meio da interface gráfica ou da linha de comando, é possível cancelar e remover o patch, também sem interromper o funcionamento do sistema.
Atualização funcional
Atualizações funcionais de software são aplicadas para ativar novas funcionalidades. Uma dessas melhorias é a atualização do banco de dados de assinaturas de aplicativos. Este pacote foi instalado nos controladores Cisco como um teste. Assim como no caso das correções, a atualização de funcionalidades é aplicada, instalada ou removida sem tempo de inatividade ou interrupção do funcionamento do sistema.
Atualização completa
Atualmente, a atualização completa da imagem de software do controlador é realizada da mesma forma que a funcional, ou seja, sem interrupções. No entanto, essa capacidade está disponível apenas em uma configuração de cluster, quando há mais de um controlador. A atualização completa é realizada de forma sequencial: primeiro em um controlador, depois no outro.
Adição de um novo modelo de ponto de acesso
Conectar novos pontos de acesso que não foram usados anteriormente com a imagem de software do controlador à rede sem fio é uma operação bastante comum, especialmente em grandes redes (aeroportos, hotéis, indústrias). Frequentemente, nas soluções concorrentes, essa operação requer atualização de software do sistema ou reinicialização dos controladores.
Durante a conexão de novos pontos de acesso Wi-Fi 6 ao cluster de controladores Cisco Catalyst da série 9800, problemas semelhantes não são observados. A conexão de novos pontos ao controlador é realizada sem atualizações de software do controlador, e esse processo não requer reinicialização, não afetando, assim, a rede sem fio.
Falha do controlador
No ambiente de teste, são utilizados dois controladores (Ativo / Standby) Wi-Fi 6 e o ponto de acesso possui conexão direta com ambos os controladores.
Um controlador sem fio está ativo, enquanto o outro, consequentemente, é o reserva. Quando o controlador ativo falha, o controlador reserva assume o controle, e seu status muda para ativo. Este procedimento ocorre sem interrupção para o ponto de acesso e Wi-Fi para os clientes.
Segurança
Nesta seção, consideram-se os aspectos de segurança, que nas redes sem fio são uma tarefa extremamente relevante. A segurança da solução é avaliada segundo as seguintes características:
- Reconhecimento de aplicativos;
- Rastreamento de fluxo de tráfego;
- Análise de tráfego criptografado;
- Detecção e prevenção de intrusões;
- Métodos de autenticação;
- Meios de proteção dos dispositivos dos clientes.
Reconhecimento de aplicativos
Entre a variedade de produtos no mercado de Wi-Fi corporativo e industrial, existem diferenças em quão bem os produtos identificam o tráfego por aplicativos. Produtos de diferentes fabricantes podem identificar diferentes quantidades de aplicativos. Muitos dos aplicativos que as soluções concorrentes afirmam poder identificar são, na verdade, websites, e não aplicativos únicos.
Há uma outra característica interessante do reconhecimento de aplicativos: as soluções variam bastante em precisão de identificação.
Considerando todos os testes realizados, pode-se afirmar com segurança que a solução Cisco Wi-Fi 6 realiza o reconhecimento de aplicativos de maneira muito precisa: aplicativos populares como Jabber, Netflix, Dropbox, YouTube, entre outros, foram identificados corretamente, assim como serviços web. As soluções Cisco também podem analisar mais profundamente os pacotes de dados com o uso de DPI (Inspeção de Pacotes Profundos).
Monitoramento de fluxos de tráfego
Outro teste foi realizado para verificar se o sistema consegue monitorar e relatar com precisão os fluxos de dados (por exemplo, o movimento de grandes arquivos). Para isso, um arquivo de 6,5 megabytes foi enviado pela rede usando o protocolo de transferência de arquivos (FTP).
A solução Cisco atendeu plenamente ao desafio e conseguiu monitorar esse tráfego graças ao NetFlow e suas capacidades de hardware. O tráfego foi detectado e identificado imediatamente com a quantidade exata de dados enviados.
Análise de tráfego criptografado
Os dados do tráfego do usuário estão cada vez mais criptografados. Isso é feito para protegê-los de rastreamento ou interceptação por criminosos. Porém, os hackers também estão usando criptografia com mais frequência para ocultar seu malware e realizar outras operações duvidosas, como Man-in-the-Middle (MiTM) ou ataques de keylogging, por exemplo.
A maioria das empresas verifica parte do tráfego criptografado, primeiramente descriptografando-o usando firewalls ou sistemas de prevenção de intrusões. No entanto, esse processo leva tempo e não beneficia a performance da rede como um todo. Além disso, após a descriptografia, esses dados se tornam vulneráveis a olhos curiosos.
Os controladores Cisco Catalyst da série 9800 resolvem com sucesso o problema da análise de tráfego criptografado de outras maneiras. A solução é chamada de Encrypted Traffic Analytics (ETA). ETA é uma tecnologia que atualmente não possui análogos em soluções concorrentes e que detecta malware em tráfego criptografado sem a necessidade de descriptografá-lo. ETA é uma função básica do IOS-XE, que inclui o Enhanced NetFlow e utiliza algoritmos comportamentais avançados para identificar padrões de tráfego malicioso ocultos no tráfego criptografado.
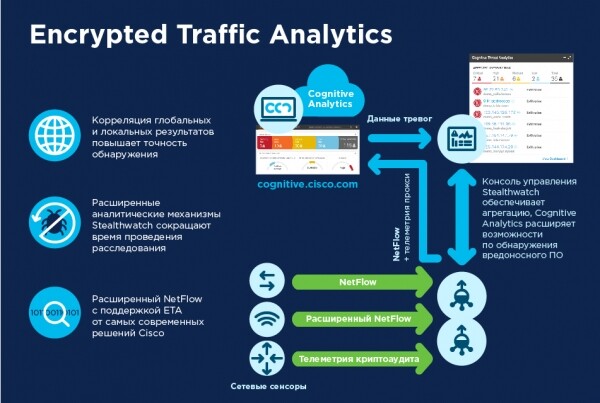
O ETA não descriptografa as mensagens, mas coleta perfis de metadados de fluxos de tráfego criptografado - tamanho dos pacotes, intervalos de tempo entre os pacotes e muito mais. Em seguida, os metadados são exportados nas gravações do NetFlow v9 para o Cisco Stealthwatch.
Uma função chave do Stealthwatch é a monitoração contínua do tráfego, bem como a criação de métricas base da atividade de rede normal. Com os metadados do fluxo criptografado enviados a ele pelo ETA, o Stealthwatch aplica aprendizado de máquina em múltiplos níveis para identificar anomalias comportamentais no tráfego, que podem indicar eventos suspeitos.
No ano passado, a Cisco contratou a Miercom para uma avaliação independente da solução Cisco Encrypted Traffic Analytics. Durante essa avaliação, a Miercom enviou separadamente ameaças conhecidas e desconhecidas (vírus, trojans, ransomware) em tráfego criptografado e não criptografado através de grandes redes ETA e não ETA, para identificar ameaças.
Para o teste, um código malicioso foi executado em ambas as redes. Em ambos os casos, a atividade suspeita foi detectada gradualmente. Na rede ETA, as ameaças foram detectadas 36% mais rápido no início do processo, em comparação com a rede não ETA. Além disso, à medida que o tempo passava, a produtividade da detecção na rede ETA aumentou. Após algumas horas de operação, duas terças partes das ameaças ativas foram com sucesso detectadas na rede ETA, o que é o dobro do número registrado na rede não ETA.
A funcionalidade do ETA está bem integrada ao Stealthwatch. As ameaças são classificadas de acordo com o nível de gravidade, exibidas com informações detalhadas e opções de ações corretivas após a confirmação. A conclusão é que o ETA funciona!
Detecção e prevenção de intrusões
Agora a Cisco tem mais uma ferramenta eficaz para garantir a segurança — o Cisco Advanced Wireless Intrusion Prevention System (aWIPS): um mecanismo de detecção e prevenção de ameaças para redes sem fio. A solução aWIPS opera no nível dos controladores, pontos de acesso e do software de gerenciamento Cisco DNA Center. O processo de detecção, alerta e prevenção de ameaças combina a análise de tráfego de rede, informações sobre dispositivos de rede e topologia de rede, métodos baseados em assinatura e detecção de anomalias, o que proporciona alta precisão na prevenção de ameaças à rede sem fio.
A integração completa do aWIPS na infraestrutura de rede permite monitorar continuamente o tráfego sem fio em redes cabeadas e sem fio e utilizá-lo para a análise automática de potenciais ataques de várias fontes, a fim de identificar e prevenir possíveis ataques de forma abrangente.
Meios de autenticação
Atualmente, além dos métodos clássicos de autenticação, as soluções Cisco Catalyst da série 9800 oferecem suporte ao WPA3. O WPA3 é a versão mais recente do WPA, que representa um conjunto de protocolos e tecnologias que garantem autenticação e criptografia para redes Wi-Fi.
O WPA3 utiliza o método de autenticação simultânea de elementos iguais (SAE — Simultaneous Authentication of Equals) para garantir a proteção mais robusta dos usuários contra tentativas de força bruta por terceiros. Quando um cliente se conecta ao ponto de acesso, é realizado um intercâmbio SAE. Se bem-sucedido, cada parte criará uma chave criptograficamente segura, a partir da qual será derivada uma chave de sessão, e então eles passam a um estado de confirmação. Após isso, o cliente e o ponto de acesso podem entrar em estados de confirmação sempre que for necessário gerar uma chave de sessão. O método utiliza a direta confidencialidade, onde um invasor pode quebrar uma chave, mas não todas as outras chaves.
Ou seja, o SAE é estruturado de tal forma que um invasor, ao interceptar o tráfego, tem apenas uma chance de adivinhar a senha, antes que os dados interceptados se tornem inúteis. Para realizar uma tentativa de força bruta prolongada, será necessário acesso físico ao ponto de acesso.
Meios de proteção de dispositivos do cliente
O principal meio de proteção dos clientes nas soluções sem fio da série Cisco Catalyst 9800 é atualmente o Cisco Umbrella WLAN — um serviço de segurança de rede em nuvem operando no nível DNS com detecção automática de ameaças conhecidas e novas.
O Cisco Umbrella WLAN fornece uma conexão segura à Internet para dispositivos dos clientes. Isso é alcançado por meio da filtragem de conteúdo, ou seja, bloqueando o acesso a recursos da Internet de acordo com a política da empresa. Dessa forma, protege os dispositivos dos clientes contra malware, ransomware e phishing. A aplicação das políticas se baseia em 60 categorias de conteúdo continuamente atualizadas.
Automação
As redes sem fio modernas são muito mais flexíveis e complexas, portanto, os métodos tradicionais de configuração e extração de informações de controladores sem fio não são suficientes. Administradores de rede e especialistas em segurança da informação precisam de ferramentas para automação e análise, o que leva os fabricantes de soluções de redes sem fio a oferecer esses recursos.
Para abordar esses desafios, os controladores sem fio da série Cisco Catalyst 9800, juntamente com APIs tradicionais, suportam o protocolo de configuração de rede RESTCONF / NETCONF com a linguagem de modelagem de dados YANG (Yet Another Next Generation).
O NETCONF é um protocolo baseado em XML que os aplicativos podem usar para solicitar informações e modificar a configuração de dispositivos de rede, como controladores sem fio.
Além desses métodos, os controladores Cisco Catalyst da série 9800 implementam a capacidade de captura, extração e análise de dados de fluxo de informações utilizando os protocolos NetFlow e sFlow.
Para garantir segurança e modelar o tráfego, a capacidade de rastrear fluxos específicos é uma ferramenta valiosa. Para essa tarefa, foi implementado o protocolo sFlow, que permite capturar dois pacotes a cada cem. No entanto, isso pode ser insuficiente para a análise e avaliação adequada do fluxo. Portanto, como alternativa, existe o NetFlow, implementado pela Cisco, que permite coletar e exportar 100% de todos os pacotes em um fluxo específico para análise posterior.
Mais uma função, embora disponível apenas na implementação de hardware dos controladores, que permite automatizar o funcionamento da rede sem fio nos controladores Cisco Catalyst da série 9800, é o suporte embutido ao idioma Python como uma extensão para uso de scripts diretamente no próprio controlador sem fio.
E, finalmente, para operações de monitoramento e gerenciamento nos controladores Cisco Catalyst da série 9800, é suportado o venerável protocolo SNMP nas versões 1, 2 e 3.
Assim, a chave para a automação das soluções Cisco Catalyst da série 9800 atende plenamente às demandas modernas dos negócios, oferecendo ferramentas tanto novas e exclusivas quanto testadas ao longo do tempo para a execução automatizada de operações e análises em redes sem fio de qualquer tamanho e complexidade.
Conclusão
Nas soluções baseadas nos controladores Cisco Catalyst da série 9800, a Cisco demonstrou excelentes resultados nas categorias: alta disponibilidade, segurança e automação.
A solução atende plenamente a todos os requisitos de alta disponibilidade, como failover em menos de um segundo durante eventos não planejados e zero tempo de inatividade para eventos programados.
Os controladores Cisco Catalyst da série 9800 implementam uma proteção abrangente, garantindo inspeção profunda de pacotes para reconhecimento e gerenciamento de aplicações, total transparência nos fluxos de dados e identificação de ameaças ocultas no tráfego criptografado, além de empregar mecanismos avançados de autenticação e proteção de dispositivos de clientes.
Para automatizar operações e análises, as soluções Cisco Catalyst da série 9800 possuem amplas capacidades, utilizando modelos padrão populares: YANG, NETCONF, RESTCONF, interfaces de API tradicionais e scripts Python embutidos.
Dessa forma, a Cisco reafirma mais uma vez seu status de principal fabricante mundial de soluções de rede, acompanhando as mudanças e considerando todos os desafios do negócio moderno.
Para saber mais sobre a família de switches Catalyst, você pode visitar Cisco.
Fonte: habr.com
