

No dia 26 de julho de 2019, a Google para reduzir o prazo máximo de validade dos certificados SSL/TLS de 825 dias para 397 dias (aproximadamente 13 meses), ou seja, cerca da metade. A Google acredita que apenas a automação completa dos processos relacionados aos certificados poderá eliminar os problemas de segurança atuais, frequentemente explicados pelo fator humano. Portanto, o ideal seria buscar a emissão automatizada de certificados de curta duração.
A questão foi colocada em votação na organização CA/Browser Forum (CABF), que estabelece os requisitos para certificados SSL/TLS, incluindo o prazo máximo de validade.
E no dia 10 de setembro : os membros do consórcio votaram contra propostas.
Resultados
Votação dos emissoras de certificados
A favor (11 votos): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (anteriormente Comodo CA), eMudhra, Kamu SM, Let's Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Contra (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (anteriormente Trustwave)
Abstenções (2): HARICA, TurkTrust
Votação dos consumidores de certificados
A favor (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Contra: 0
Absteve-se: 0
De acordo com as regras do CA/Browser Forum, para uma decisão positiva, dois terços dos editores de certificados devem votar a favor e 50% mais um entre os consumidores.
Representantes da Digicert por perder a votação, onde teriam votado a favor da redução do prazo de validade dos certificados. Eles observam que, para alguns clientes, a redução do prazo pode representar um problema, mas a longo prazo traz benefícios para a segurança.
De qualquer forma, a indústria ainda não está pronta para reduzir os prazos de validade dos certificados e migrar totalmente para soluções automatizadas. Os próprios centros de certificação podem oferecer esses serviços, mas muitos clientes ainda não implementaram a automação. Portanto, a redução do prazo para 397 dias está sendo adiada. No entanto, a questão permanece em aberto.
Agora, a Google pode tentar implementar o padrão de forma "forçada", como foi feito com o protocolo . Além disso, ela conta com o apoio de outros desenvolvedores: Apple, Microsoft, Mozilla e Opera.
Lembramos que a automação completa é um dos princípios que fundamentam o trabalho do centro de certificação sem fins lucrativos Let’s Encrypt. Ele emite certificados gratuitos para todos que desejam, mas o prazo máximo de validade do certificado é limitado a 90 dias. Os curtos prazos de validade dos certificados têm :
- limitação de danos de chaves comprometidas e certificados emitidos incorretamente, uma vez que são utilizados por um período menor de tempo;
- certificados de curta duração suportam e incentivam a automação, que é absolutamente necessária para a simplicidade de uso do HTTPS. Se pretendemos migrar toda a Web para HTTPS, não podemos esperar atualizações manuais de certificados por administradores de cada site existente. Assim que a emissão e atualização dos certificados se tornarem completamente automatizadas, tempos de vida mais curtos dos certificados se tornarão mais convenientes e práticos.
mostrou que 73,7% dos entrevistados "provavelmente apoiam" a redução do tempo de validade dos certificados.
Quanto à ocultação do ícone EV para certificados SSL na barra de endereços, o consórcio não votou sobre este assunto, pois a questão da interface do usuário dos navegadores está totalmente sob a responsabilidade dos desenvolvedores. Novas versões do Chrome 77 e Firefox 70 serão lançadas em setembro e outubro, criando uma nova situação para certificados EV na barra de endereços do navegador. Veja como fica a mudança na versão desktop do Firefox 70:
Era:

Será:
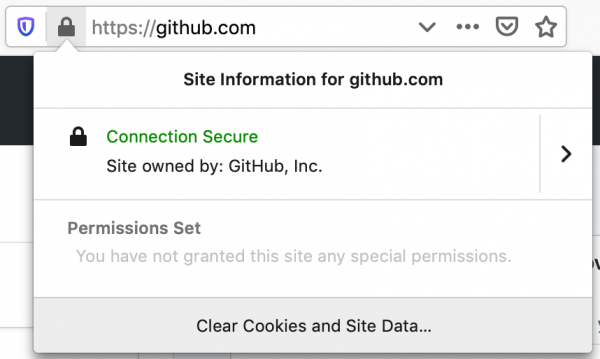
De acordo com o especialista em segurança Troy Hunt, a remoção da informação EV da barra de endereços dos navegadores .
Fonte: habr.com
