

No Hub já existem alguns artigos sobre as tecnologias Honeypot e Deception (, ). No entanto, ainda enfrentamos a falta de compreensão sobre as diferenças entre essas classes de ferramentas de proteção. Para isso, nossos colegas da (primeiro desenvolvedor russo de ) decidiram descrever detalhadamente as diferenças, vantagens e características arquitetônicas dessas soluções.
Vamos entender o que são os «honeypots» e «deceptions»:
As «tecnologias de engano» (em inglês, Deception technology) surgiram no mercado de sistemas de segurança da informação relativamente recentemente. No entanto, alguns especialistas ainda acreditam que o Security Deception é apenas uma versão mais avançada dos «honeypots» (em inglês, honeypot).
Neste artigo, tentaremos abordar tanto as semelhanças quanto as diferenças fundamentais entre essas duas soluções. Na primeira parte, falaremos sobre os «honeypots», como essa tecnologia se desenvolveu e quais são suas vantagens e desvantagens. Na segunda parte, focaremos nos princípios de funcionamento das plataformas para criação de infraestrutura distribuída de alvos falsos (em inglês, Distributed Deception Platform — DDP).
O princípio básico por trás dos honeypots é a criação de armadilhas para hackers. O mesmo princípio foi utilizado para desenvolver as primeiras soluções de Deception. Porém, as modernas DDP superam significativamente os honeypots, tanto em funcionalidade quanto em eficácia. As plataformas Deception incluem: armadilhas (em inglês, decoys, traps), iscas (em inglês, lures), aplicativos, dados, bases de dados, Active Directory. As modernas DDP podem fornecer amplas oportunidades para detecção de ameaças, análise de ataques e automação de respostas.
Assim, as Deception representam técnicas de simulação da infraestrutura de TI da empresa e de engano aos hackers. Como resultado, essas plataformas permitem interromper ataques antes que causem danos significativos aos ativos da empresa. Os honeypots, naturalmente, não possuem tal funcionalidade ampla e nível de automação, portanto, sua aplicação requer maior qualificação dos funcionários dos departamentos de segurança da informação.
1. Honeypots, Honeynets e Sandboxing: o que são e como são aplicados
O termo "honeypots" foi utilizado pela primeira vez em 1989 no livro de Clifford Stoll, "The Cuckoo’s Egg", que descreve eventos de rastreamento de um hacker no Laboratório Nacional Lawrence Berkeley (EUA). Na prática, essa ideia foi implementada em 1999 por Lance Spitzner, um especialista em segurança da informação da Sun Microsystems, que fundou o projeto de pesquisa "Honeynet Project". Os primeiros honeypots eram muito exigentes em termos de recursos, complicados de configurar e manter.
Vamos considerar mais detalhadamente o que é honeypots e honeynets. Honeypots são hosts individuais destinados a atrair invasores para penetrar na rede da empresa e tentar roubar dados valiosos, além de expandir a área de atuação da rede. Honeypot (traduzido literalmente como "barril de mel") é um servidor específico com um conjunto de vários serviços e protocolos de rede, como HTTP, FTP, etc. (veja a Fig. 1).
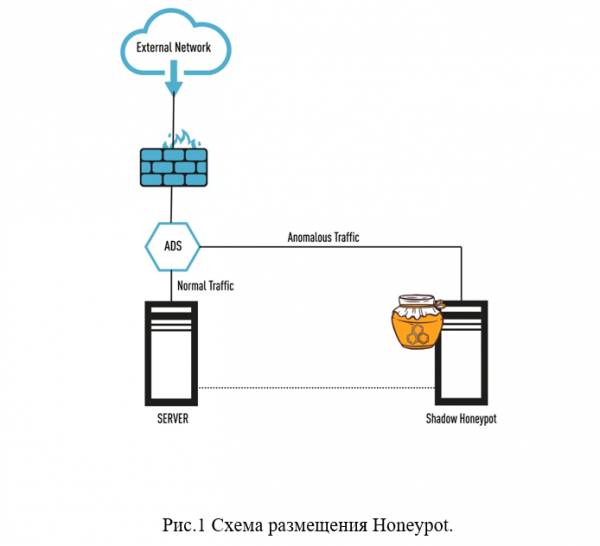
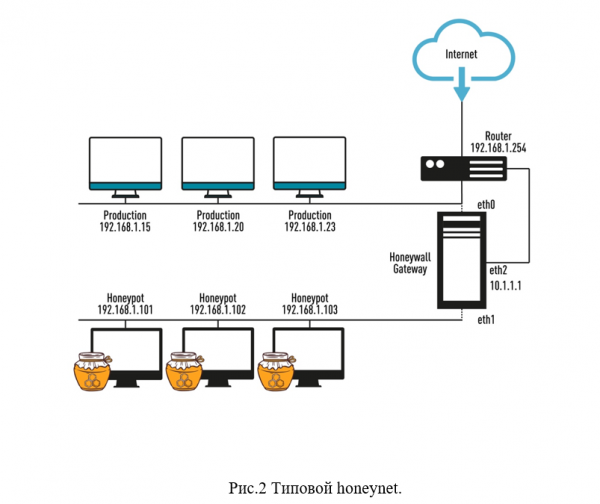
Se várias honeypots forem combinadas em uma rede, obteremos um sistema mais eficaz de honeynet, que é uma emulação da rede corporativa da empresa (servidor web, servidor de arquivos e outros componentes da rede). Essa solução permite entender a estratégia dos invasores e enganar eles. Um honeynet típico geralmente opera em paralelo com a rede de trabalho, completamente independente dela. Essa "rede" pode ser publicada na Internet por um canal separado, e um intervalo específico de endereços IP também pode ser designado para ela (veja a Fig. 2).
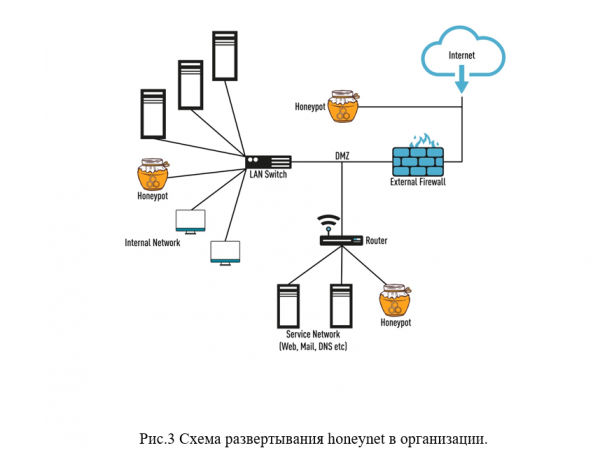
O sentido da aplicação do honeynet é mostrar ao hacker que ele supostamente penetrou na rede corporativa da organização, mas na verdade ele está em um "ambiente isolado" e sob vigilância atenta dos especialistas em segurança da informação (veja a Fig. 3).
Aqui também é necessário mencionar um recurso conhecido como "sandbox" (ingl., sandbox), que permite aos invasores instalar e executar programas maliciosos em um ambiente isolado, onde os especialistas em TI podem monitorar suas ações com o objetivo de identificar riscos potenciais e implementar as contramedidas necessárias. Atualmente, o sandboxing é geralmente implementado em máquinas virtuais dedicadas em um host virtual. No entanto, é importante notar que o sandboxing mostra apenas como os programas perigosos e maliciosos se comportam, enquanto o honeynet ajuda o especialista a analisar o comportamento dos "jogadores perigosos".
A evidente vantagem das honeynets é que elas enganam os invasores, desperdiçando suas forças, recursos e tempo. Como resultado, em vez de atacar alvos reais, eles atacam alvos falsos e podem desistir do ataque à rede sem conseguir nada. Mais frequentemente, as tecnologias de honeynets são usadas em instituições governamentais e grandes corporações, bem como em organizações financeiras, já que essas estruturas são alvos de grandes ciberataques. No entanto, empresas de pequeno e médio porte (PMEs) também precisam de ferramentas eficazes para prevenir incidentes de segurança da informação, mas as honeynets no setor de PMEs não são tão fáceis de usar devido à falta de pessoal qualificado para esse trabalho complexo.
Limitações das soluções Honeypots e Honeynets
Por que os honeypots e honeynets não são as melhores soluções para enfrentar ataques atualmente? É importante notar que os ataques estão se tornando cada vez mais abrangentes, tecnicamente complexos e capazes de causar sérios danos à infraestrutura de TI das organizações, e o cibercrime atingiu um nível totalmente diferente, representando estruturas de negócios ilegais altamente organizadas, equipadas com todos os recursos necessários. A isso, deve-se acrescentar o "fator humano" (erros na configuração de software e hardware, ações de insiders, etc.), por isso, o uso apenas de tecnologias para prevenção de ataques nesse momento já não é suficiente.
Abaixo, listamos as principais limitações e desvantagens dos honeypots (honeynets):
Os honeypots foram inicialmente desenvolvidos para identificar ameaças que estão fora da rede corporativa, são mais voltados para analisar o comportamento dos malfeitores e não são projetados para uma resposta rápida a ameaças.
Os invasores geralmente já aprenderam a reconhecer sistemas emulados e evitam honeypots.
As honeynets (honeypots) têm um nível extremamente baixo de interatividade e interação com outros sistemas de segurança, o que torna difícil obter informações detalhadas sobre os ataques e atacantes ao usar honeypots, e, portanto, responder de forma eficaz e rápida a incidentes de segurança da informação. Além disso, os especialistas em segurança da informação recebem um grande número de alertas falsos sobre ameaças.
Em alguns casos, hackers podem usar um honeypot comprometido como ponto de partida para continuar o ataque à rede da organização.
Frequentemente, surgem problemas com a escalabilidade dos honeypots, alta carga operacional e configuração desses sistemas (eles exigem profissionais altamente qualificados, não possuem uma interface de gerenciamento amigável, etc.). Existem grandes dificuldades na implantação de honeypots em ambientes especializados, como IoT, POS, sistemas em nuvem, etc.
2. Tecnologia de engano: vantagens e princípios básicos de funcionamento
Após analisar todas as vantagens e desvantagens dos honeypots, chegamos à conclusão de que uma abordagem completamente nova é necessária para a resposta a incidentes de segurança da informação, visando desenvolver uma resposta rápida e adequada às ações dos atacantes. E essa solução são as tecnologias Engano cibernético (Security deception).
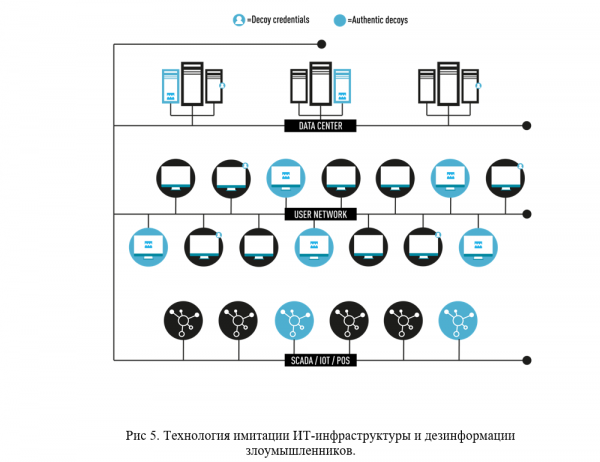
A terminologia "Engano cibernético", "Security deception", "Tecnologia de engano", "Plataforma de Engano Distribuído" (DDP) é relativamente nova e surgiu há pouco tempo. De fato, todos esses termos se referem ao uso de "tecnologias de engano" ou "técnicas de simulação da infraestrutura de TI e desinformação dos invasores". As soluções mais simples de engano são o desenvolvimento das ideias de honeypots, apenas em um nível mais tecnologicamente avançado, que pressupõe uma maior automação na detecção de ameaças e na resposta a elas. Contudo, já existem no mercado soluções sérias do tipo DDP, que proporcionam facilidade de implantação e escalabilidade, além de contar com um arsenal robusto de "armadilhas" e "iscas" para os atacantes. Por exemplo, o engano permite simular objetos da infraestrutura de TI, como bancos de dados, estações de trabalho, roteadores, switches, caixas eletrônicos, servidores e SCADA, equipamentos médicos e IoT.
Como funciona a "Plataforma de Engano Distribuído"? Após a implantação do DDP, a infraestrutura de TI da organização será construída como se fosse formada por duas camadas: a primeira camada — é a infraestrutura real da empresa, e a segunda — é o ambiente "emulado", composto por armadilhas (em inglês, decoys, traps) e iscas (em inglês, lures) que estão localizadas em dispositivos físicos reais na rede (veja a figura 4).
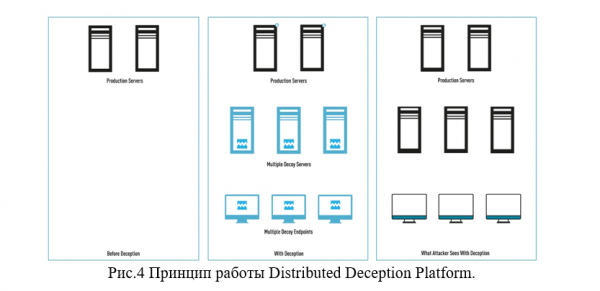
Por exemplo, um invasor pode descobrir bancos de dados falsos com "documentos confidenciais", credenciais falsas supostamente de "usuários privilegiados" — todos esses são alvos falsos que podem atrair a atenção dos infratores, desviando-a dos verdadeiros ativos de informação da empresa (veja a Fig. 5).
DDP é uma novidade no mercado de produtos de segurança da informação, essas soluções têm apenas alguns anos e, por enquanto, só o setor corporativo pode se dar ao luxo de utilizá-las. Mas pequenas e médias empresas em breve também poderão aproveitar o Deception, alugando DDP de provedores especializados, "como serviço". Essa opção é ainda mais conveniente, pois não há necessidade de possuir uma equipe altamente qualificada.
Abaixo estão as principais vantagens da tecnologia Deception:
Autenticidade. A tecnologia Deception é capaz de reproduzir um ambiente de TI totalmente autêntico da empresa, emulando de forma eficiente sistemas operacionais, IoT, POS, sistemas especializados (médicos, industriais, etc.), serviços, aplicativos, credenciais, etc. Os iscas (decoys) são meticulosamente misturados com o ambiente de trabalho, e o invasor não conseguirá identificá-los como honeypots.
Implementação. DDP utiliza aprendizado de máquina (machine learning, ML) em sua operação. Com o uso de ML, é proporcionada facilidade, flexibilidade nas configurações e eficiência na implementação do Deception. As "iscas" e "armadilhas" são rapidamente atualizadas, envolvendo o invasor na "falsa" infraestrutura de TI da empresa, enquanto sistemas avançados de análise baseados em inteligência artificial podem detectar ações ativas de hackers e preveni-las (por exemplo, uma tentativa de acesso ao Active Directory baseada em credenciais fraudulentas).
Facilidade de operação. As modernas "Plataformas de Deception Distribuídas" são simples de manter e gerenciar. Normalmente, são controladas através de um console local ou em nuvem e há possibilidades de integração com SOC corporativo (Centro de Operações de Segurança) através de API e com muitos meios de controle de segurança existentes. Para a manutenção e operação do DDP, não são necessários serviços de especialistas altamente qualificados em segurança da informação.
Escalabilidade. As armadilhas de segurança podem ser implementadas em ambientes físicos, virtuais e na nuvem. O DDP funciona com sucesso também em ambientes especializados, como IoT, ICS, POS, SWIFT, etc. Plataformas de Deception avançadas podem projetar "tecnologias de engano" até mesmo para filiais remotas e ambientes isolados, sem a necessidade de uma implantação completa adicional da plataforma.
Interação. Utilizando armadilhas (decoys) eficazes e atraentes, que são baseadas em sistemas operacionais reais e habilmente posicionadas entre a infraestrutura de TI real, a plataforma Deception coleta informações abrangentes sobre os invasores. Em seguida, o DDP fornece alertas de ameaças, gera relatórios e realiza respostas automáticas a incidentes de segurança da informação.
Ponto de Início do Ataque. Em Deception modernos, as armadilhas e iscas são colocadas dentro da faixa da rede, e não fora dela (como ocorre com honeypots). Este modelo de implantação de armadilhas impede que o invasor as use como ponto de apoio para atacar a infraestrutura de TI real da empresa. Em soluções Deception mais avançadas, existem recursos de roteamento de tráfego, permitindo direcionar todo o tráfego dos atacantes por uma conexão dedicada. Isso possibilitará a análise da atividade dos invasores sem risco para os ativos valiosos da empresa.
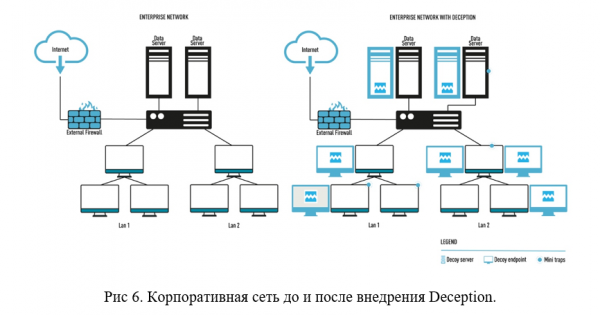
Persuasão das "tecnologias de engano". No início de um ataque, os invasores coletam e analisam dados sobre a infraestrutura de TI e, em seguida, os utilizam para avançar horizontalmente pela rede corporativa. Com as "tecnologias de engano", o atacante inevitavelmente cairá nas "armadilhas", que o afastarão dos ativos reais da organização. O DDP analisará os possíveis caminhos de acesso às credenciais na rede corporativa e fornecerá ao atacante "falsos alvos" em vez de credenciais reais. Esses recursos estavam muito faltando nas tecnologias de honeypot. (Veja a Figura 6).
Deception VS Honeypot
E finalmente, chegamos ao momento mais interessante da nossa pesquisa. Vamos tentar destacar as principais diferenças entre as tecnologias Deception e Honeypot. Apesar de alguma semelhança, essas duas tecnologias diferem significativamente, desde a ideia fundamental até a eficácia operacional.
Ideias básicas diferentes. Como mencionado anteriormente, honeypots são implantados como "isca" ao redor de ativos valiosos da empresa (fora da rede corporativa), tentando assim desviar a atenção dos invasores. A tecnologia honeypot se baseia na representação da infraestrutura da organização, mas os honeypots podem se tornar um ponto de partida para o início de um ataque à rede da empresa. A tecnologia Deception foi desenvolvida considerando o ponto de vista do invasor e permite identificar um ataque em um estágio inicial, assim, os especialistas em segurança da informação obtêm uma vantagem significativa sobre os invasores e ganham tempo.
"Atração" VS "Confusão". Ao usar honeypots, o sucesso depende de atrair a atenção dos atacantes e de sua motivação para prosseguir em direção ao honeypot. Isso significa que o atacante ainda deve chegar ao honeypot, e só então você poderá pará-lo. Assim, a presença de invasores na rede pode durar vários meses ou mais, o que pode resultar em vazamento de dados e danos. DDP imitam qualitativamente a infraestrutura de TI real da empresa, e seu objetivo não é apenas atrair a atenção do invasor, mas confundi-lo, para que perca tempo e recursos em vão, sem obter acesso aos ativos reais da empresa.
"Escalabilidade limitada" VS "escalabilidade automática". Como já mencionado, honeypots e honeynets enfrentam problemas de escalabilidade. Isso é difícil e caro; para aumentar o número de honeypots no sistema corporativo, será necessário adicionar novos computadores, sistemas operacionais, comprar licenças, alocar IPs. Além disso, é preciso ter pessoal qualificado para gerenciar esses sistemas. As plataformas Deception são implantadas automaticamente à medida que a infraestrutura se expande, sem custos adicionais significativos.
"Grande número de falsos positivos" VS "ausência de falsos positivos"O cerne do problema é que até mesmo um usuário comum pode se deparar com um honeypot, portanto, o "lado negativo" dessa tecnologia é o grande número de falsos positivos, o que desvia a atenção dos especialistas em segurança da informação. As “iscas” e “armadilhas” no DDP são cuidadosamente escondidas do usuário comum e são projetadas apenas para o invasor; portanto, cada sinal enviado por esse sistema é um alerta sobre uma ameaça real, e não um falso positivo.
Conclusão
Em nossa opinião, a tecnologia Deception é um grande avanço em relação à tecnologia mais antiga de Honeypots. De fato, o DDP se tornou uma plataforma de segurança abrangente, que é fácil de implantar e gerenciar.
As modernas plataformas dessa classe desempenham um papel importante na detecção precisa e na resposta eficaz a ameaças de rede, e sua integração com outros componentes da pilha de segurança aumenta o nível de automação, melhora a eficiência e a eficácia na resposta a incidentes. As plataformas Deception são baseadas em autenticidade, escalabilidade, facilidade de gerenciamento e integração com outros sistemas. Tudo isso proporciona uma vantagem significativa na velocidade de resposta a incidentes de segurança da informação.
Além disso, com base nas observações de testes de penetração em empresas onde a plataforma Xello Deception foi implantada ou pilotada, pode-se concluir que até mesmo testadores de penetração experientes muitas vezes não conseguem reconhecer as iscas na rede corporativa e falham ao cair nas armadilhas preparadas. Este fato mais uma vez confirma a eficácia da Deception e as grandes perspectivas que se abrem para essa tecnologia no futuro.
Teste do Produto
Se você está interessado em plataformas Deception, estamos prontos .
Acompanhe as atualizações em nossos canais (, , , )!
Fonte: habr.com
