

Recentemente compartilhei na nossa organização. Nos comentários, surgiu uma questão séria sobre a segurança da informação nas soluções de hardware USB over IP, que também nos preocupa bastante.
Então, vamos primeiro definir as condições iniciais.
- Uma grande quantidade de chaves de proteção eletrônica.
- O acesso a elas é necessário a partir de diferentes locais geográficos.
- Estamos considerando apenas soluções de hardware USB over IP e tentando garantir essa solução através da adoção de medidas organizacionais e técnicas adicionais (não estamos considerando alternativas por enquanto).
- No âmbito deste artigo, não vou detalhar completamente os modelos de ameaça que estamos analisando (muito pode ser encontrado na ), mas vou abordar brevemente dois pontos. Excluímos da modelagem a engenharia social e as ações ilícitas dos próprios usuários. Estamos considerando as possibilidades de acesso não autorizado a dispositivos USB a partir de qualquer uma das redes sem as credenciais padrão.
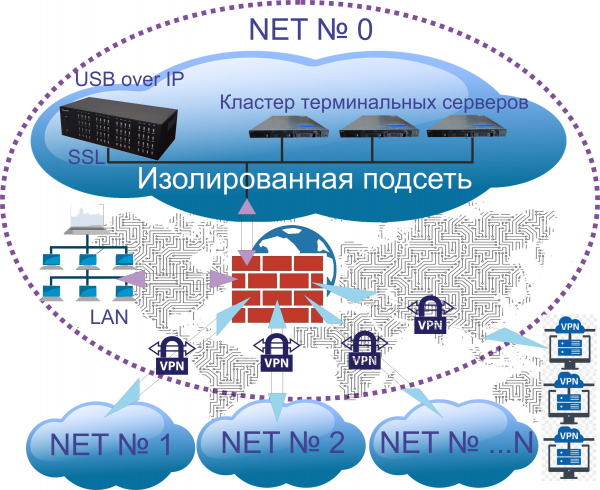
Para garantir a segurança do acesso aos dispositivos USB, foram adotadas medidas organizacionais e técnicas:
1. Medidas organizacionais de segurança.
Um concentrador USB over IP gerenciado foi instalado em um armário de servidor que se fecha bem com chave. O acesso físico a ele é controlado (acesso restrito ao recinto, vigilância por câmeras, chaves e direitos de acesso em posse de um número restrito de pessoas).
Todos os dispositivos USB utilizados na organização são categoricamente divididos em 3 grupos:
- Críticos. Certificados digitais financeiros – usados de acordo com as recomendações bancárias (não através de USB over IP)
- Importantes. Certificados digitais para marketplaces, serviços, EDI, relatórios etc., uma série de chaves para software – utilizados com a ajuda de um concentrador USB over IP gerenciado.
- Não críticos. Uma série de chaves para softwares, câmeras, alguns pendrives e discos com informações não críticas, modems USB – utilizados com a ajuda de um concentrador USB over IP gerenciado.
2. Medidas técnicas de segurança.
O acesso de rede ao concentrador USB over IP gerenciado é fornecido apenas dentro de uma sub-rede isolada. O acesso à sub-rede isolada é restrito a:
- um conjunto de servidores terminais,
- por VPN (certificado e senha) para um número limitado de computadores e laptops, são fornecidos endereços permanentes por VPN,
- por túneis VPN que conectam os escritórios regionais.
As funções estão configuradas no concentrador USB over IP gerenciado DistKontrolUSB usando seus recursos padrão:
- O acesso aos dispositivos USB do concentrador USB over IP utiliza criptografia (a criptografia SSL está ativada no concentrador), embora isso possa ser desnecessário.
- Está configurada a "limitação de acesso aos dispositivos USB por endereço IP". Dependendo do endereço IP, o usuário pode ou não ter acesso aos dispositivos USB designados.
- Está configurada a "Limitação de acesso à porta USB por login e senha". Assim, os usuários têm direitos de acesso aos dispositivos USB.
- Optou-se por não usar a "Limitação de acesso ao dispositivo USB por login e senha" devido ao fato de que todas as chaves USB estão conectadas ao concentrador USB over IP de forma fixa e não são trocadas de porta. Para nós, faz mais sentido fornecer acesso aos usuários à porta USB com o dispositivo USB instalado por um longo período.
- A ativação e desativação física das portas USB é realizada:
- Para chaves de software e EDO — através do agendador de tarefas e das tarefas designadas do concentrador (várias chaves foram programadas para ativar às 9:00 e desativar às 18:00, algumas de 13:00 a 16:00);
- Para chaves de marketplaces e alguns softwares – por usuários autorizados através da interface WEB;
- Câmeras, várias pen drives e discos com informações não críticas – sempre estão ativados.
Acreditamos que essa organização de acesso aos dispositivos USB garante seu uso seguro:
- dos escritórios regionais (condicionalmente NET nº 1 …… NET nº N),
- para um grupo limitado de computadores e laptops conectando dispositivos USB através da rede global,
- para usuários publicados em servidores terminais de aplicações.
Nos comentários, gostaríamos de ouvir medidas práticas concretas que aumentem a segurança da informação no fornecimento de acesso global aos dispositivos USB.
Fonte: habr.com
