

O representante do nosso cliente, cuja pilha de aplicações reside na nuvem da Microsoft (Azure), entrou em contato com um problema: recentemente, algumas solicitações de clientes na Europa começaram a resultar em erro 400 (). Todas as aplicações foram desenvolvidas em .NET, implantadas no Kubernetes…
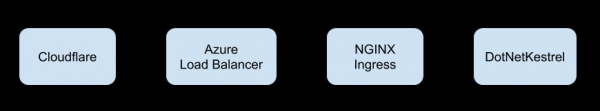
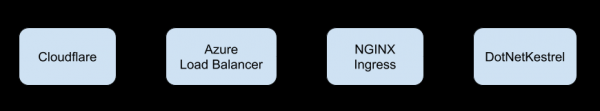
Uma das aplicações é uma API, através da qual todo o tráfego eventual é recebido. Esse tráfego é atendido pelo servidor HTTP , configurado pelo cliente em .NET e hospedado em um pod. Tivemos sorte com a depuração, pois havia um usuário específico que reproduzia o problema de forma consistente. No entanto, tudo se complicava com a cadeia de tráfego:
O erro no Ingress apareceu da seguinte maneira:
{
   "number_fields":{
      "status":400,
      "request_time":0.001,
      "bytes_sent":465,
      "upstream_response_time":0,
      "upstream_retries":0,
      "bytes_received":2328
   },
   "stream":"stdout",
   "string_fields":{
      "ingress":"app",
      "protocol":"HTTP/1.1",
      "request_id":"f9ab8540407208a119463975afda90bc",
      "path":"/api/sign-in",
      "nginx_upstream_status":"400",
      "service":"app",
      "namespace":"production",
      "location":"/front",
      "scheme":"https",
      "method":"POST",
      "nginx_upstream_response_time":"0.000",
      "nginx_upstream_bytes_received":"120",
      "vhost":"api.app.example.com",
      "host":"api.app.example.com",
      "user":"",
      "address":"83.41.81.250",
      "nginx_upstream_addr":"10.240.0.110:80",
      "referrer":"https://api.app.example.com/auth/login?long_encrypted_header",
      "service_port":"http",
      "user_agent":"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/72.0.3626.121 Safari/537.36",
      "time":"2019-03-06T18:29:16+00:00",
      "content_kind":"cache-headers-not-present",
      "request_query":""
   },
   "timestamp":"2019-03-06 18:29:16",
   "labels":{
      "app":"nginx",
      "pod-template-generation":"6",
      "controller-revision-hash":"1682636041"
   },
   "namespace":"kube-nginx-ingress",
   "nsec":6726612,
   "source":"kubernetes",
   "host":"k8s-node-55555-0",
   "pod_name":"nginx-v2hcb",
   "container_name":"nginx",
   "boolean_fields":{}
}
Enquanto isso, Kestrel retornou:
HTTP/1.1 400 Bad Request
Connection: close
Date: Wed, 06 Mar 2019 12:34:20 GMT
Server: Kestrel
Content-Length: 0
Mesmo com a verbosidade máxima, o erro do Kestrel continha muito poucas informações úteis:
{
   "number_fields":{"ThreadId":76},
   "stream":"stdout",
   "string_fields":{
      "EventId":"{"Id"=>17, "Name"=>"ConnectionBadRequest"}",
      "SourceContext":"Microsoft.AspNetCore.Server.Kestrel",
      "ConnectionId":"0HLL2VJSST5KV",
      "@mt":"Dados de erro na conexão "{ConnectionId}": "{message}"",
      "@t":"2019-03-07T13:06:48.1449083Z",
      "@x":"Microsoft.AspNetCore.Server.Kestrel.Core.BadHttpRequestException: Solicitação malformada: cabeçalhos inválidos.n   at Microsoft.AspNetCore.Server.Kestrel.Core.Internal.Http.Http1Connection.TryParseRequest(ReadResult result, Boolean& endConnection)n   at Microsoft.AspNetCore.Server.Kestrel.Core.Internal.Http.HttpProtocol.<ProcessRequestsAsync>d__185`1.MoveNext()",
      "message":"Solicitação malformada: cabeçalhos inválidos."
   },
   "timestamp":"2019-03-07 13:06:48",
   "labels":{
      "pod-template-hash":"2368795483",
      "service":"app"
   },
   "namespace":"production",
   "nsec":145341848,
   "source":"kubernetes",
   "host":"k8s-node-55555-1",
   "pod_name":"app-67bdcf98d7-mhktx",
   "container_name":"app",
   "boolean_fields":{}
}
Parece que apenas o tcpdump pode ajudar a resolver esse problema... mas vou lembrar sobre a cadeia de tráfego:
Investigação
É evidente que escutar o tráfego é melhor naquele nó específico, onde o Kubernetes implantou o pod: o volume do dump será tal que será possível encontrar algo rapidamente. E de fato, ao analisá-lo, um quadro foi observado:
GET /back/user HTTP/1.1
Host: api.app.example.com
X-Request-ID: 27ceb14972da8c21a8f92904b3eff1e5
X-Real-IP: 83.41.81.250
X-Forwarded-For: 83.41.81.250
X-Forwarded-Host: api.app.example.com
X-Forwarded-Port: 443
X-Forwarded-Proto: https
X-Original-URI: /front/back/user
X-Scheme: https
X-Original-Forwarded-For: 83.41.81.250
X-Nginx-Geo-Client-Country: Espanha
X-Nginx-Geo-Client-City: M.laga
Accept-Encoding: gzip
CF-IPCountry: ES
CF-RAY: 4b345cfd1c4ac691-MAD
CF-Visitor: {"scheme":"https"}
pragma: no-cache
cache-control: no-cache
accept: application/json, text/plain, */*
origin: https://app.example.com
user-agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/72.0.3626.119 Safari/537.36
referer: https://app.example.com/auth/login
accept-language: en-US,en;q=0.9,en-GB;q=0.8,pl;q=0.7
cookie: muitos_cookies_encriptados; .AspNetCore.Identity.Application=something_encrypted;
CF-Connecting-IP: 83.41.81.250
True-Client-IP: 83.41.81.250
CDN-Loop: cloudflare

HTTP/1.1 400 Bad Request
Connection: close
Date: Wed, 06 Mar 2019 12:34:20 GMT
Server: Kestrel
Content-Length: 0
Ao examinar o dump com atenção, foi notada a palavra M.laga. É fácil adivinhar que na Espanha não existe a cidade M.laga (mas há ). Seguindo essa ideia, verificamos as configurações do Ingress, onde encontramos um snippet "inofensivo" inserido um mês atrás (a pedido do cliente) «snippet inofensivo»:
    ingress.kubernetes.io/configuration-snippet: |
      proxy_set_header X-Nginx-Geo-Client-Country $geoip_country_name;
      proxy_set_header X-Nginx-Geo-Client-City $geoip_city;
Ao desativar o encaminhamento desses cabeçalhos, tudo funcionou bem! (Em breve, descobrimos que esses cabeçalhos não eram mais necessários para o próprio aplicativo.)
Agora, vamos olhar para o problema de uma maneira mais geral. É fácil reproduzi-lo dentro do aplicativo se fizermos uma solicitação telnet para localhost:80:
GET /back/user HTTP/1.1
Host: api.app.example.com
cache-control: no-cache
accept: application/json, text/plain, */*
origin: https://app.example.com
Cookie: test=Desiree
… retorna 401 Unauthorized, como esperado. E o que acontecerá se fizermos:
GET /back/user HTTP/1.1
Host: api.app.example.com
cache-control: no-cache
accept: application/json, text/plain, */*
origin: https://app.example.com
Cookie: test=Désirée
?
Retornará 400 Bad request — no log da aplicação teremos o erro familiar:
{
   "@t":"2019-03-31T12:59:54.3746446Z",
   "@mt":"Connection id "{ConnectionId}" bad request data: "{message}"",
   "@x":"Microsoft.AspNetCore.Server.Kestrel.Core.BadHttpRequestException: Requisição malformada: cabeçalhos inválidos.n   at Microsoft.AspNetCore.Server.Kestrel.Core.Internal.Http.Http1Connection.TryParseRequest(ReadResult result, Boolean& endConnection)n   at Microsoft.AspNetCore.Server.Kestrel.Core.Internal.Http.HttpProtocol.<ProcessRequestsAsync>d__185`1.MoveNext()",
   "ConnectionId":"0HLLLR1J974L9",
   "message":"Requisição malformada: cabeçalhos inválidos.",
   "EventId":{
      "Id":17,
      "Name":"ConnectionBadRequest"
   },
   "SourceContext":"Microsoft.AspNetCore.Server.Kestrel",
   "ThreadId":71
}
Resultados
Especificamente Kestrel deve processar corretamente os cabeçalhos HTTP com caracteres válidos em UTF-8, que estão contidos nos nomes de uma quantidade considerável de cidades.
Um fator adicional, no nosso caso — mudar a implementação do Kestrel no aplicativo o cliente atualmente não planeja. No entanto, os problemas no próprio AspNetCore (, ) indicam que isso também não ajudará…
Em resumo: a nota não se trata mais de problemas específicos do Kestrel ou UTF-8 (em 2019, afinal?!), mas sobre o fato de que a atenção e o estudo sequencial de cada passo durante a busca pelo problema, cedo ou tarde, trarão seus frutos. Sucesso!
P.S.
Confira também em nosso blog:
- «»;
- «»;
- «»;
- «»;
- «».
Fonte: habr.com
