

O conteúdo deste artigo foi retirado do meu .
Usamos TShark para analisar pacotes RTP
Na parte anterior Reunimos um esquema de controle remoto com um gerador e um detector de sinais tonais, cuja comunicação foi feita através de um fluxo RTP.
Neste artigo, continuamos a explorar a transmissão de sinais sonoros usando o protocolo RTP. Primeiro, vamos separar nosso aplicativo de teste em transmissor e receptor e aprender a investigar o fluxo RTP usando um analisador de tráfego de rede.
Assim, para que possamos ver mais claramente quais elementos do programa são responsáveis pela transmissão RTP e quais são responsáveis pela recepção, vamos dividir nosso arquivo mstest6.c em dois programas independentes: um transmissor e um receptor, e as funções comuns que ambos usam serão movidas para um terceiro arquivo, que chamaremos mstest_common.c, que será incluído pelo transmissor e pelo receptor usando a diretiva include:
/* Файл mstest_common.c Общие функции для передатчика и приемника. */
#include <mediastreamer2/msfilter.h>
#include <mediastreamer2/msticker.h>
#include <mediastreamer2/msrtp.h>
#include <ortp/rtpsession.h>
#include <ortp/payloadtype.h>

define PCMU 0

/*---------------------------------------------------------*/
/* Функция регистрации типов полезных нагрузок. */
void register_payloads(void)
{
 /* Регистрируем типы нагрузок в таблице профилей. Позднее, по индексу    взятому
     из заголовка RTP-пакета из этой таблицы будут извлекаться    параметры
     нагрузки, необходимые для декодирования данных пакета. */
  rtp_profile_set_payload (&av_profile, PCMU, &payload_type_pcm8000);
}

/*---------------------------------------------------------*/
/* Эта функция создана из функции create_duplex_rtpsession() в audiostream.c   медиастримера2. */
 static RtpSession *create_rtpsession (int loc_rtp_port, int loc_rtcp_port,  bool_t ipv6, RtpSessionMode mode)
{
  RtpSession *rtpr;  rtpr = rtp_session_new ((int) mode);
  rtp_session_set_scheduling_mode (rtpr, 0);
  rtp_session_set_blocking_mode (rtpr, 0);
  rtp_session_enable_adaptive_jitter_compensation (rtpr, TRUE);
  rtp_session_set_symmetric_rtp (rtpr, TRUE);
  rtp_session_set_local_addr (rtpr, ipv6 ? "::" : "0.0.0.0", loc_rtp_port,  loc_rtcp_port);
  rtp_session_signal_connect (rtpr, "timestamp_jump",  (RtpCallback) rtp_session_resync, 0);
  rtp_session_signal_connect (rtpr, "ssrc_changed",  (RtpCallback) rtp_session_resync, 0);
  rtp_session_set_ssrc_changed_threshold (rtpr, 0);
  rtp_session_set_send_payload_type(rtpr, PCMU);

  /* По умолчанию выключаем RTCP-сессию, так как наш пульт не будет использовать
  её. */
 rtp_session_enable_rtcp (rtpr, FALSE);
 return rtpr;
}
Agora, o arquivo do transmissor separado:
/* Файл mstest6.c Имитатор пульта управления (передатчика). */
#include <mediastreamer2/dtmfgen.h>
#include <mediastreamer2/msrtp.h>
#include "mstest_common.c"

/*----------------------------------------------------------*/
int main()
{
  ms_init();

/* Создаем экземпляры фильтров. */
  MSFilter *voidsource = ms_filter_new(MS_VOID_SOURCE_ID);
  MSFilter *dtmfgen = ms_filter_new(MS_DTMF_GEN_ID);

/* Создаем фильтр кодера. */
  MSFilter *encoder = ms_filter_create_encoder("PCMU");

/* Регистрируем типы нагрузки. */
  register_payloads();

/* Создаем RTP-сессию передатчика. */
  RtpSession *tx_rtp_session = create_rtpsession (8010, 8011, FALSE, RTP_SESSION_SENDONLY);
 rtp_session_set_remote_addr_and_port(tx_rtp_session,"127.0.0.1", 7010, 7011);
 rtp_session_set_send_payload_type(tx_rtp_session, PCMU);
 MSFilter *rtpsend = ms_filter_new(MS_RTP_SEND_ID);
 ms_filter_call_method(rtpsend, MS_RTP_SEND_SET_SESSION, tx_rtp_session);

/* Создаем источник тактов - тикер. */
 MSTicker *ticker_tx = ms_ticker_new();

/* Соединяем фильтры передатчика. */
 ms_filter_link(voidsource, 0, dtmfgen, 0);
 ms_filter_link(dtmfgen, 0, encoder, 0);
 ms_filter_link(encoder, 0, rtpsend, 0);

/* Подключаем источник тактов. */
  ms_ticker_attach(ticker_tx, voidsource);

/* Настраиваем структуру, управляющую выходным сигналом генератора. */
 MSDtmfGenCustomTone dtmf_cfg;
 dtmf_cfg.tone_name[0] = 0;
 dtmf_cfg.duration = 1000;
 dtmf_cfg.frequencies[0] = 440;

/* Будем генерировать один тон, частоту второго тона установим в 0. */
 dtmf_cfg.frequencies[1] = 0;
 dtmf_cfg.amplitude = 1.0;
 dtmf_cfg.interval = 0.;
 dtmf_cfg.repeat_count = 0.;

/* Организуем цикл сканирования нажатых клавиш. Ввод нуля завершает
* цикл и работу программы. */
 char key='9';
 printf("Нажмите клавишу команды, затем ввод.n"
"Для завершения программы введите 0.n");
while(key != '0')
{
 key = getchar();
 if ((key >= 49) && (key <= 54))
   {
      printf("Отправлена команда: %cn", key);
      /* Устанавливаем частоту генератора в соответствии с
       * кодом нажатой клавиши. */
      dtmf_cfg.frequencies[0] = 440 + 100*(key-49);

      /* Включаем звуковой генератор c обновленной частотой. */
      ms_filter_call_method(dtmfgen, MS_DTMF_GEN_PLAY_CUSTOM,      (void*)&dtmf_cfg);
   }
   /* Укладываем тред в спячку на 20мс, чтобы другие треды
   * приложения получили время на работу. */
  ms_usleep(20000);
  }
}
E finalmente, o arquivo do receptor:
/* Файл mstest7.c Имитатор приемника. */
include <mediastreamer2/mssndcard.h>
include <mediastreamer2/mstonedetector.h>
include <mediastreamer2/msrtp.h>

/* Подключаем заголовочный файл с функциями управления событиями  медиастримера.*/
include <mediastreamer2/mseventqueue.h>
/* Подключаем файл общих функций. */
include "mstest_common.c"

/* Функция обратного вызова, она будет вызвана фильтром, как только он   обнаружит совпадение характеристик входного сигнала с заданными. */
static void tone_detected_cb(void *data, MSFilter *f, unsigned int event_id,MSToneDetectorEvent *ev)
{
 printf("Принята команда: %sn", ev->tone_name);
}

/*----------------------------------------------------------*/
int main()
{
 ms_init();

/* Создаем экземпляры фильтров. */
 MSSndCard *card_playback =  ms_snd_card_manager_get_default_card(ms_snd_card_manager_get());
 MSFilter *snd_card_write = ms_snd_card_create_writer(card_playback);
 MSFilter *detector = ms_filter_new(MS_TONE_DETECTOR_ID);

/* Очищаем массив находящийся внутри детектора тонов, он описывает
* особые приметы разыскиваемых сигналов.*/
  ms_filter_call_method(detector, MS_TONE_DETECTOR_CLEAR_SCANS, 0);

/* Подключаем к фильтру функцию обратного вызова. */
ms_filter_set_notify_callback(detector,  (MSFilterNotifyFunc)tone_detected_cb, NULL);

/* Создаем массив, каждый элемент которого описывает характеристику
* одного из тонов, который требуется обнаруживать:
Текстовое имя
* данного элемента, частота в герцах, длительность в миллисекундах,
* минимальный уровень относительно 0,775В. */
  MSToneDetectorDef scan[6]=
 {
    {"V+",440, 100, 0.1}, /* Команда "Увеличить громкость". */
    {"V-",540, 100, 0.1}, /* Команда "Уменьшить громкость". */
    {"C+",640, 100, 0.1}, /* Команда "Увеличить номер канала". */
    {"C-",740, 100, 0.1}, /* Команда "Уменьшить номер канала". */
    {"ON",840, 100, 0.1}, /* Команда "Включить телевизор". */
    {"OFF", 940, 100, 0.1}/* Команда "Выключить телевизор". */
  };

/* Передаем "приметы" сигналов детектор тонов. */
  int i;
 for (i = 0; i < 6; i++)
 {
   ms_filter_call_method(detector, MS_TONE_DETECTOR_ADD_SCAN,    &scan[i]);
 }

/* Создаем фильтр декодера */
  MSFilter *decoder=ms_filter_create_decoder("PCMU");

/* Регистрируем типы нагрузки. */
  register_payloads();

/* Создаем RTP-сессию приемника. */
  MSFilter *rtprecv = ms_filter_new(MS_RTP_RECV_ID);
  RtpSession *rx_rtp_session = create_rtpsession (7010, 7011, FALSE, RTP_SESSION_RECVONLY);
  ms_filter_call_method(rtprecv, MS_RTP_RECV_SET_SESSION, rx_rtp_session);

/* Создаем источник тактов - тикер. */
 MSTicker *ticker_rx = ms_ticker_new();

/* Соединяем фильтры приёмника. */
  ms_filter_link(rtprecv, 0, decoder, 0);
  ms_filter_link(decoder, 0, detector, 0);
  ms_filter_link(detector, 0, snd_card_write, 0);

/* Подключаем источник тактов. */
  ms_ticker_attach(ticker_rx, rtprecv);
  char key='9';
  printf( "Для завершения программы введите 0.n");
  while(key != '0')
 {
    key = getchar();
   /* Укладываем тред в спячку на 20мс, чтобы другие треды    * приложения получили время на работу. */
   ms_usleep(20000);
 }
}
Compilamos o transmissor e o receptor, em seguida, executamos cada um em seu console. Depois, deve funcionar como antes — apenas a entrada de números de 1 a 6 deve ser feita no console do transmissor, e a resposta a eles deve aparecer no console do receptor. Os tons devem ser ouvidos dinamicamente. Se tudo estiver correto, então entre o receptor e o transmissor temos uma conexão estabelecida — uma transmissão contínua de pacotes RTP do transmissor para o receptor está ocorrendo.
Agora é a hora de instalar o analisador de tráfego; para isso, instalaremos a versão console do excelente programa Wireshark — chamado TShark. Escolhi TShark para facilitar a descrição do gerenciamento do programa. Com o Wireshark, eu precisaria de uma infinidade de capturas de tela, que podem rapidamente se tornar obsoletas com o lançamento de uma nova versão do Wireshark.
Se você sabe usar o Wireshark, pode usá-lo para estudar nossos exemplos. Mas mesmo assim, recomendo que você aprenda TShark, pois isso ajudará a automatizar o teste de seus aplicativos VoIP, além de permitir a captura remotamente.
Instalamos o TShark com o comando:
$ sudo apt-get install tsharkTradicionalmente, verificamos o resultado da instalação solicitando a versão do programa:
$ tshark --versionSe uma resposta adequada for recebida, continuamos.
Como nossos pacotes circulam apenas dentro do computador, podemos fazer o tshark exibir apenas esses pacotes. Para isso, é necessário selecionar a captura de pacotes da interface loopback (loop reverso), passando a opção TShark -i lo:
$ sudo tshark -i loNa console, mensagens sobre pacotes enviados pelo nosso transmissor começarão a aparecer imediatamente (continuamente, independentemente de termos pressionado o botão no controle remoto ou não). É possível que no seu computador haja programas que também enviem pacotes na loopback local; neste caso, teremos uma mistura de nossos pacotes e de outros. Para termos certeza de que na lista vemos apenas os pacotes enviados pelo nosso controle remoto, vamos adicionar um filtro baseado no número da porta. Pressionando Ctrl-C, paramos o analisador e digitamos o filtro na porta que o controle remoto utiliza como porta de destino para sua transmissão (8010): -f "udp port 8010". Nossa linha de comando agora ficará assim:
$ sudo tshark -i lo -f "udp port 8010"Na console, aparecerá uma saída do seguinte tipo (as primeiras 10 linhas):
 1 0.000000000    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 2 0.020059705    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 3 0.040044409    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 4 0.060057104    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 5 0.080082311    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 6 0.100597153    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 7 0.120122668    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 8 0.140204789    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 9 0.160719008    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
10 0.180673685    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
Ainda não são pacotes, mas uma lista numerada de eventos, onde cada linha é uma mensagem sobre um pacote em particular que foi detectado na interface. Como já cuidamos da filtragem dos pacotes, vemos na listagem apenas mensagens sobre os pacotes do nosso transmissor. Vamos agora decifrar esta tabela conforme os números das colunas:
Número do evento.
Hora de ocorrência.
Endereço IP de origem do pacote e endereço IP do receptor do pacote.
Protocolo do pacote, mostrado como UDP, pois os pacotes RTP são transmitidos como carga útil dentro de pacotes UDP.
Tamanho do pacote em bytes.
Número da porta de origem do pacote e número da porta do receptor do pacote.
Tamanho da carga útil do pacote, a partir do qual podemos concluir que nosso transmissor está gerando pacotes RTP de 172 bytes, que, como um pato em um baú, está dentro de um pacote UDP de 214 bytes.
Agora é hora de mergulhar nos pacotes UDP. Para isso, vamos executar o TShark com um conjunto adicional de opções:
sudo tshark -i lo -f "udp port 8010" -P -V -O rtp -o rtp.heuristic_rtp:TRUE -xComo resultado, a saída do programa será enriquecida — a cada evento será adicionada uma descrição do conteúdo interno do pacote que o gerou. Para visualizar melhor os dados da saída, você pode interromper o TShark pressionando Ctrl-C ou redirecionar sua saída para um arquivo, acrescentando ao comando de execução um pipe para o programa tee com o nome do arquivo, tee :
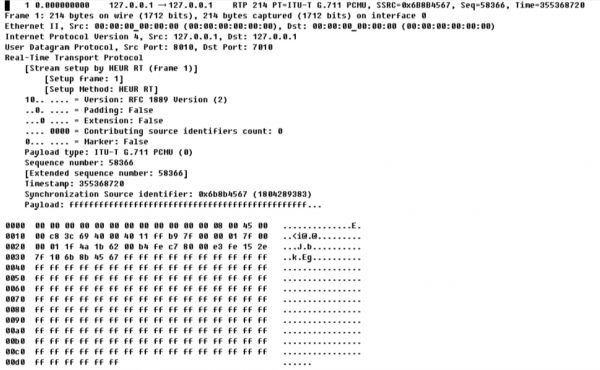
$ sudo tshark -i lo -f "udp port 8010" -P -V -O rtp -o rtp.heuristic_rtp:TRUE -x | tee log.txtAgora vamos dar uma olhada no que recebemos no arquivo. Aqui está o primeiro pacote dele:
1 0.000000000 127.0.0.1 → 127.0.0.1 RTP 214 PT=ITU-T G.711 PCMU, SSRC=0x6B8B4567, Seq=58366, Time=355368720
Frame 1: 214 bytes on wire (1712 bits), 214 bytes captured (1712 bits) on interface 0
Ethernet II, Src: 00:00:00_00:00:00 (00:00:00:00:00:00), Dst: 00:00:00_00:00:00 (00:00:00:00:00:00)
Protocolo da Internet Versão 4, Src: 127.0.0.1, Dst: 127.0.0.1
Protocolo de Datagramas de Usuário, Porta Src: 8010, Porta Dst: 7010
Protocolo de Transporte em Tempo Real [Stream setup by HEUR RT (frame 1)]
        [Setup frame: 1]
       [Setup Method: HEUR RT]
    10.. .... = Versão: RFC 1889 Versão (2)
    ..0. .... = Padding: Falso
    ...0 .... = Extensão: Falso
    .... 0000 = Contagem de identificadores de fonte contribuinte: 0
   0... .... = Marcador: Falso
    Tipo de carga útil: ITU-T G.711 PCMU (0)
    Número da sequência: 58366    [Número de sequência estendido: 58366]
    Timestamp: 355368720
    Identificador de Fonte de Sincronização: 0x6b8b4567 (1804289383)
    Payload: ffffffffffffffffffffffffffffffffffffffffffffffff...

0000  00 00 00 00 00 00 00 00 00 00 00 00 08 00 45 00   ..............E.
0010  00 c8 3c 69 40 00 40 11 ff b9 7f 00 00 01 7f 00   ..<i@.@.........
0020  00 01 1f 4a 1b 62 00 b4 fe c7 80 00 e3 fe 15 2e   ...J.b..........
0030  7f 10 6b 8b 45 67 ff ff ff ff ff ff ff ff ff ff   ..k.Eg..........
0040  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0050  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0060  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0070  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0080  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0090  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00a0  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00b0  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00c0  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00d0  ff ff ff ff ff ff                                  ......
O próximo artigo será dedicado à análise das informações contidas nesta listagem e inevitavelmente falaremos sobre a estrutura interna do pacote RTP.
Fonte: habr.com
