

, a maioria (87%) dos incidentes de segurança da informação ocorre em questão de minutos, enquanto 68% das empresas demoram meses para detectá-los. Isso é confirmado por , que afirma que a maioria das organizações leva, em média, 206 dias para detectar um incidente. De acordo com nossa experiência em investigações, hackers podem controlar a infraestrutura de uma empresa por anos sem serem descobertos. Em uma das organizações em que nossos especialistas conduziram uma investigação sobre um incidente de segurança da informação, foi descoberto que hackers tinham controle total de toda a infraestrutura da organização e estavam regularmente roubando informações importantes .
Suponha que você já tenha um SIEM funcionando, que coleta logs e analisa eventos, e que antivírus estejam instalados nos pontos finais. No entanto, , assim como não é possível implantar sistemas EDR em toda a rede, o que significa que não se pode evitar zonas "cegas". Sistemas de análise de tráfego de rede (network traffic analysis, NTA) ajudam a lidar com essas zonas. Essas soluções detectam a atividade de invasores nas etapas mais iniciais de penetração na rede, bem como durante tentativas de se consolidar e desenvolver um ataque dentro da rede.
Existem dois tipos de NTA: um trabalha com NetFlow e o outro analisa tráfego bruto. A vantagem do segundo tipo é que ele pode armazenar gravações do tráfego bruto. Com isso, um especialista em segurança da informação pode verificar o sucesso do ataque, localizar a ameaça, entender como o ataque ocorreu e como preveni-lo no futuro.
Nós vamos mostrar como, com a ajuda de NTA, é possível identificar todas as táticas de ataque conhecidas através de indícios diretos ou indiretos, descritas na base de conhecimento . Vamos falar sobre cada uma das 12 táticas, analisar as técnicas que podem ser detectadas através do tráfego e demonstrar sua identificação com nosso sistema NTA.
Sobre a base de conhecimento ATT&CK
MITRE ATT&CK é uma base de conhecimento pública, desenvolvida e mantida pela MITRE com base na análise de APTs reais. Ela representa um conjunto estruturado de táticas e técnicas utilizadas por invasores, permitindo que especialistas em segurança da informação de todo o mundo se comuniquem na mesma linguagem. A base está em constante expansão e complementação com novos conhecimentos.
Na base, são destacadas 12 táticas, divididas por estágios de um ciberataque:
- acesso inicial (initial access);
- execução (execution);
- persistência (persistence);
- elevação de privilégios (privilege escalation);
- evasão de detecção (defense evasion);
- acesso a credenciais (credential access);
- descoberta (discovery);
- movimentação lateral (lateral movement);
- coleta de dados (collection);
- comando e controle (command and control);
- exfiltração de dados (exfiltration);
- impacto (impact).
Para cada tática na base de conhecimento ATT&CK, há uma lista de técnicas que ajudam os invasores a alcançar objetivos em cada etapa do ataque. Como uma mesma técnica pode ser usada em diferentes etapas, ela pode se relacionar a várias táticas.
A descrição de cada técnica inclui:
- identificador;
- lista de táticas nas quais é aplicada;
- exemplos de uso por grupos APT;
- medidas para mitigar danos de sua utilização;
- recomendações para detecção.
Os especialistas em segurança da informação podem usar o conhecimento da base para estruturar informações sobre métodos de ataque atuais e, com isso, construir um sistema de segurança eficaz. Compreender como os grupos APT reais operam pode também gerar hipóteses para a busca proativa de ameaças dentro de .
Sobre a Descoberta de Ataques à Rede PT
Identificaremos a aplicação de técnicas da matriz ATT&CK através do sistema — o sistema NTA da Positive Technologies, projetado para detectar ataques no perímetro e dentro da rede. O PT NAD cobre em diferentes graus todas as 12 táticas da matriz MITRE ATT&CK. Ele é mais eficaz na detecção de técnicas de acesso inicial (initial access), movimentação lateral (lateral movement) e comando e controle (command and control). Nessas áreas, o PT NAD cobre mais da metade das técnicas conhecidas, detectando sua aplicação por meio de indícios diretos ou indiretos.
O sistema detecta ataques utilizando técnicas da ATT&CK através de regras de detecção criadas pela equipe (PT ESC), aprendizado de máquina, indicadores de comprometimento, análises profundas e análises retrospectivas. A análise de tráfego em tempo real, combinada com a retrospectiva, permite identificar atividades maliciosas ocultas atuais e monitorar vetores de evolução e a cronologia dos ataques.
mapeamento completo do PT NAD na matriz MITRE ATT&CK. A imagem é grande, então sugerimos que você a visualize em uma janela separada.
acesso inicial (initial access)
A tática de obtenção de acesso inicial envolve técnicas para penetrar na rede da empresa. O objetivo dos atacantes nesta fase é entregar código malicioso ao sistema alvo e garantir a possibilidade de sua execução posterior.
A análise de tráfego com PT NAD permite identificar sete técnicas de obtenção de acesso inicial:
1. : comprometimento por meio de drive-by
Técnica em que a vítima acessa um site usado pelos atacantes para explorar o navegador da web e obter tokens de acesso ao aplicativo.
O que o PT NAD faz: se o tráfego da web não estiver criptografado, o PT NAD inspeciona o conteúdo das respostas dos servidores HTTP. É nessas respostas que se encontram os exploits que permitem aos atacantes executar código arbitrário dentro do navegador. O PT NAD detecta automaticamente tais exploits usando regras de detecção.
Além disso, o PT NAD detecta a ameaça na etapa anterior. As regras e os indicadores de comprometimento são ativados se o usuário visitou um site que redirecionou para um site com uma combinação de exploits.
2. : exploração de aplicações acessíveis ao público
Exploração de vulnerabilidades em serviços que estão disponíveis na internet.
O que o PT NAD faz: realiza uma inspeção profunda do conteúdo dos pacotes de rede, identificando sinais de atividade anômala. Especificamente, existem regras que permitem detectar ataques a sistemas de gerenciamento de conteúdo (content management system, CMS), interfaces da web de equipamentos de rede, ataques a servidores de e-mail e FTP.
3. : serviços remotos externos
Uso por parte dos atacantes de serviços de acesso remoto para se conectar a recursos da rede interna a partir de fora.
O que o PT NAD faz: como o sistema reconhece protocolos não pelo número da porta, mas pelo conteúdo dos pacotes, os usuários do sistema podem filtrar o tráfego para encontrar todas as sessões dos protocolos de acesso remoto e verificar sua legitimidade.
4. : anexos de spearphishing
Refere-se aos tão falados envios de anexos de phishing.
O que o PT NAD faz: extrai automaticamente arquivos do tráfego e os verifica com base em indicadores de comprometimento. Os arquivos executáveis em anexos são identificados por regras que analisam o conteúdo do tráfego de e-mail. Em um ambiente corporativo, tal anexo é considerado anômalo.
5. : link de spearphishing
Uso de links de phishing. A técnica envolve o envio de um e-mail de phishing pelos atacantes com um link que, ao ser clicado, baixará um software malicioso. Geralmente, o link é acompanhado de um texto elaborado segundo todas as regras de engenharia social.
O que o PT NAD faz: identifica links de phishing usando indicadores de comprometimento. Por exemplo, na interface PT NAD, vemos uma sessão em que houve uma conexão HTTP através de um link listado como endereço de phishing (phishing-urls).
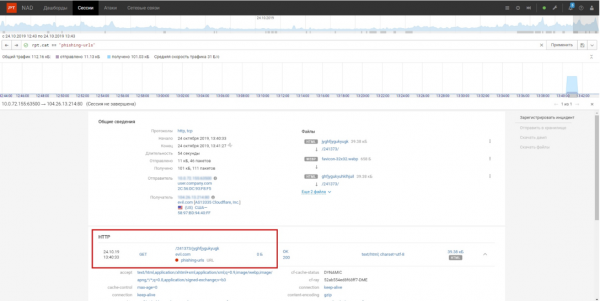
Conexão através do link da lista de indicadores de comprometimento phishing-urls
6. : relacionamento de confiança
Acesso à rede da vítima através de terceiros com quem a vítima tem um relacionamento de confiança. Os atacantes podem invadir uma organização confiável e se conectar à rede alvo através dela. Para isso, utilizam conexões VPN ou relações de confiança de domínios, que podem ser identificadas através da análise de tráfego.
O que o PT NAD faz: analisa protocolos de aplicação e armazena os campos analisados em um banco de dados, permitindo que o analista de segurança, por meio de filtros, encontre no banco de dados todas as conexões VPN suspeitas ou conexões entre domínios.
7. : contas válidas
Uso de credenciais padrão, locais ou de domínio para autenticação em serviços externos e internos.
O que o PT NAD faz: extrai automaticamente credenciais de protocolos HTTP, FTP, SMTP, POP3, IMAP, SMB, DCE/RPC, SOCKS5, LDAP, Kerberos. De modo geral, isso inclui login, senha e indicador de sucesso na autenticação. Se foram utilizadas, são exibidas na respectiva ficha de sessão.
Execução (execution)
A tática de Execução inclui técnicas que os atacantes usam para executar código em sistemas comprometidos. A execução de código malicioso ajuda os atacantes a consolidar sua presença (tática de persistência) e expandir o acesso a sistemas remotos na rede, movendo-se dentro do perímetro.
PT NAD permite identificar a aplicação de 14 técnicas usadas por atacantes para executar código malicioso.
1. : CMSTP (Microsoft Connection Manager Profile Installer)
Uma tática em que invasores preparam um arquivo INF malicioso específico para a ferramenta CMSTP.exe, incorporada ao Windows (instalador de perfis do gerenciador de conexões). O CMSTP.exe aceita o arquivo como parâmetro e instala o perfil de serviço para conexões remotas. Como resultado, o CMSTP.exe pode ser usado para carregar e executar bibliotecas dinâmicas (*.dll) ou scriptlets (*.sct) de servidores remotos.
O que o PT NAD faz: detecta automaticamente no tráfego HTTP a transmissão de arquivos INF de tipos específicos. Além disso, detecta a transmissão de scriptlets maliciosos e bibliotecas dinâmicas de um servidor remoto através do protocolo HTTP.
2. : interface de linha de comando
Interação com a interface de linha de comando. É possível interagir com a interface de linha de comando localmente ou remotamente, por exemplo, utilizando utilitários de acesso remoto.
O que o PT NAD faz: detecta automaticamente a presença de shells a partir das respostas a comandos enviados por várias utilidades de linha de comando, como ping e ifconfig.
3. : modelo de objeto componente e COM distribuído
Uso das tecnologias COM ou DCOM para executar código em sistemas locais ou remotos durante a movimentação na rede.
O que o PT NAD faz: detecta chamadas DCOM suspeitas, frequentemente usadas por invasores para iniciar programas.
4. : exploração para execução do cliente
Exploração de vulnerabilidades para execução de código arbitrário em estações de trabalho. Os exploits mais úteis para atacantes são aqueles que permitem a execução de código em sistemas remotos, pois por meio deles, invasores podem obter acesso a tais sistemas. A técnica pode ser implementada através dos seguintes métodos: envio malicioso de e-mails, sites com exploits para navegadores e exploração remota de vulnerabilidades de aplicações.
O que o PT NAD faz: durante a análise do tráfego de e-mail, o PT NAD verifica a presença de arquivos executáveis em anexos. Extrai automaticamente documentos de escritório de e-mails que podem conter exploits. Tentativas de exploração de vulnerabilidades são visíveis no tráfego, o que o PT NAD detecta automaticamente.
5. : mshta
A utilização do utilitário mshta.exe, que executa aplicativos HTML da Microsoft (HTA) com a extensão .hta. Como o mshta contorna as configurações de segurança do navegador, invasores podem usar mshta.exe para executar arquivos HTA, JavaScript ou VBScript maliciosos.
O que o PT NAD faz: arquivos .hta para execução via mshta são transferidos também pela rede — isso é visível no tráfego. O PT NAD detecta automaticamente a transmissão desses arquivos maliciosos. Ele captura os arquivos e pode-se visualizar as informações na ficha da sessão.
6. : PowerShell
Uso do PowerShell para buscar informações e executar código malicioso.
O que o PT NAD faz: quando o PowerShell é aplicado por invasores remotamente, o PT NAD detecta isso através de regras. Ele identifica palavras-chave da linguagem PowerShell que são frequentemente usadas em scripts maliciosos, e a transmissão de scripts PowerShell pelo protocolo SMB.
7. : tarefa agendada
Uso do agendador de tarefas do Windows e outras ferramentas para iniciar automaticamente programas ou scripts em horários específicos.
O que o PT NAD faz: os invasores normalmente criam essas tarefas remotamente, portanto essas sessões aparecem no tráfego. O PT NAD detecta automaticamente operações suspeitas de criação e modificação de tarefas utilizando as interfaces RPC ATSVC e ITaskSchedulerService.
8. : scripting
Execução de scripts para automatizar várias ações dos invasores.
O que o PT NAD faz: detecta a transmissão de scripts pela rede, ou seja, antes de sua execução. Ele identifica o conteúdo dos scripts no tráfego bruto e detecta a transmissão de arquivos com extensões correspondentes a linguagens de script populares.
9. : execução de serviço
Iniciar um executável, instruções de interface de linha de comando ou script por meio de interação com serviços do Windows, como o Gerenciador de Controle de Serviços (Service Control Manager, SCM).
O que o PT NAD faz: inspeciona o tráfego SMB e detecta acessos ao SCM por meio de regras sobre criação, modificação e execução de serviços.
A técnica de iniciar serviços pode ser realizada através de uma ferramenta para execução remota de comandos, PSExec. PT NAD analisa o protocolo SMB e detecta o uso do PSExec quando este utiliza o arquivo PSEXESVC.exe ou o nome padrão do serviço PSEXECSVC para executar código em uma máquina remota. O usuário deve verificar a lista de comandos executados e a legitimidade da execução remota de comandos a partir do nó.
No cartão de ataque no PT NAD, são exibidos dados sobre as táticas e técnicas utilizadas na matriz ATT&CK, para que o usuário possa compreender em qual estágio do ataque os invasores se encontram, quais são seus objetivos e quais medidas compensatórias tomar.
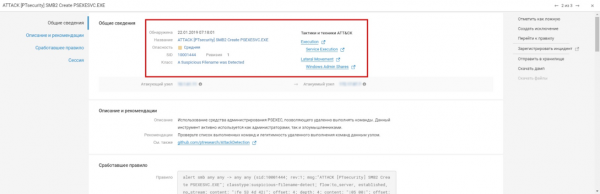
A regra de utilização da ferramenta PSExec foi acionada, o que pode indicar uma tentativa de execução de comandos em uma máquina remota.
10. : software de terceiros
Técnica em que os invasores obtêm acesso a software de administração remota ou a um sistema corporativo de implantação de software, e com isso, executam código malicioso. Exemplos desse software incluem: SCCM, VNC, TeamViewer, HBSS, Altiris.
Aliás, essa técnica é especialmente relevante em função da transição em massa para o trabalho remoto e, como consequência, da conexão de inúmeros dispositivos domésticos potencialmente inseguros através de canais duvidosos de acesso remoto.
O que o PT NAD faz: detecta automaticamente na rede a operação desse software. Por exemplo, as regras são acionadas por fatos de conexão via protocolo VNC e a atividade do trojan EvilVNC, que instala secretamente um servidor VNC no host da vítima e o inicia automaticamente. O PT NAD também identifica automaticamente o protocolo TeamViewer, o que ajuda o analista, por meio de filtros, a encontrar todas essas sessões e verificar sua legitimidade.
11. : execução do usuário
Técnica em que o usuário executa arquivos que podem levar à execução de código. Isso pode ocorrer, por exemplo, se ele abrir um arquivo executável ou iniciar um documento do Office com uma macro.
O que o PT NAD faz: detecta esses arquivos já na etapa de transferência, antes de sua execução. Informações sobre eles podem ser examinadas no cartão de sessões nas quais foram transmitidos.
12. : Instrumentação de Gerenciamento do Windows
Utilização da ferramenta WMI, que fornece acesso local e remoto aos componentes do sistema Windows. Com o WMI, atacantes podem interagir com sistemas locais e remotos, executando várias tarefas, como coletar informações para fins de reconhecimento e iniciar processos remotamente durante o movimento lateral.
O que o PT NAD faz: como as interações com sistemas remotos via WMI são visíveis no tráfego, o PT NAD detecta automaticamente as solicitações de rede para estabelecer sessões WMI e verifica o tráfego quanto à transmissão de scripts que utilizam WMI.
13. : Gerenciamento Remoto do Windows
Uso do serviço e protocolo Windows que permite ao usuário interagir com sistemas remotos.
O que o PT NAD faz: vê conexões de rede estabelecidas por meio do Windows Remote Management. Essas sessões são detectadas automaticamente por regras.
14. : processamento de scripts XSL (Extensible Stylesheet Language)
A linguagem de marcação de estilos XSL é utilizada para descrever o processamento e visualização de dados em arquivos XML. Para suportar operações complexas, o padrão XSL inclui suporte para scripts embutidos em várias linguagens. Essas linguagens permitem a execução de código arbitrário, o que pode contornar políticas de segurança baseadas em listas brancas.
O que o PT NAD faz: revela a transmissão de tais arquivos pela rede, ou seja, mesmo antes de sua execução. Ele detecta automaticamente a transmissão de arquivos XSL pela rede e arquivos com marcação XSL anômala.
Nos materiais a seguir, abordaremos como o sistema NTA PT Network Attack Discovery identifica outras táticas e técnicas de atacantes de acordo com o MITRE ATT&CK. Fique atento!
Autores:
- Anton Kutev, especialista do centro de segurança (PT Expert Security Center) da Positive Technologies
- Natalia Kazankova, especialista em marketing de produto da Positive Technologies
Fonte: habr.com
