

Este artigo é o quinto de uma série intitulada "Como assumir o controle da infraestrutura de rede". O conteúdo de todos os artigos da série e os links podem ser encontrados .
Esta parte será dedicada aos segmentos de VPN Campus (Office) e Acesso Remoto.
Pode parecer que projetar uma rede de escritório é simples.
De fato, pegamos switches L2/L3, conectamos uns aos outros. Em seguida, fazemos a configuração básica de VLANs, gateways padrão, ativamos um roteamento simples, conectamos controladores WiFi, pontos de acesso, instalamos e configuramos ASA para acesso remoto, e ficamos felizes que tudo funcionou. No princípio, como já escrevi em um dos artigos anteriores desta série, planejar e configurar uma rede de escritório para que "funcione de alguma forma" é algo que quase qualquer estudante que tenha feito (e aprendido) dois semestres de um curso em telecomunicações pode fazer.
No entanto, quanto mais você aprende, mais complicada essa tarefa parece. Pessoalmente, o tema do design de redes de escritório não me parece simples, e neste artigo tentarei explicar o porquê.
Simplificando, é necessário considerar muitos fatores. Frequentemente, esses fatores entram em conflito entre si e é preciso buscar um compromisso razoável.
Essa incerteza é a principal complexidade. Assim, ao falarmos sobre segurança, temos um triângulo com três vértices: segurança, facilidade para os funcionários e custo da solução.
E a cada vez precisamos buscar um compromisso entre esses três.
Arquitetura
Como exemplo de arquitetura para esses dois segmentos, assim como em artigos anteriores, recomendo o modelo: , .
Estes são documentos um pouco desatualizados. Estou apresentando-os aqui porque, fundamentalmente, os esquemas e a abordagem não mudaram, mas o estilo me agrada mais do que na .
Embora não esteja sugerindo que você use exatamente as soluções da Cisco, acredito que seja útil analisar atentamente esse design.
Este artigo, como de costume, sem pretender ser completo, é mais um complemento para essas informações.
No final do artigo, vamos analisar o design Cisco SAFE para o escritório à luz dos conceitos apresentados aqui.
Princípios Gerais
O design da rede de escritório deve, certamente, satisfazer os requisitos gerais que foram discutidos na seção "Critérios de Avaliação da Qualidade do Design". Além do preço e da segurança, que pretendemos discutir neste artigo, existem ainda três critérios que devemos considerar ao projetar (ou ao fazer alterações):
- escalabilidade (scalability)
- facilidade de gerenciamento (manageability)
- disponibilidade (availability)
Muito do que foi discutido para também é aplicável ao escritório.
Mas, ainda assim, o segmento de escritório possui suas próprias especificidades, que do ponto de vista da segurança são críticas. A essência dessa especificidade é que esse segmento é criado para fornecer serviços de rede aos funcionários (bem como parceiros e convidados) da empresa e, como consequência, no nível mais alto de consideração do problema, temos duas tarefas:
- proteger os recursos da empresa contra ações maliciosas que podem vir de funcionários (convidados, parceiros) e de softwares que eles utilizam. Isso também inclui a proteção contra conexões não autorizadas à rede.
- proteger os sistemas e os dados dos próprios usuários
E essa é apenas uma camada do problema (ou mais precisamente, um pico do triângulo). Do outro lado está a conveniência do usuário e o custo das soluções aplicadas.
Vamos começar analisando o que o usuário espera de uma rede de escritório moderna.
Conveniências
Assim vejo as "conveniências de rede" para o usuário de escritório:
- Mobilidade
- Capacidade de utilizar toda a gama de dispositivos e sistemas operacionais habituais
- Acesso fácil a todos os recursos necessários da empresa
- Disponibilidade de recursos da internet, incluindo vários serviços em nuvem
- "Rápido funcionamento" da rede
Tudo isso se aplica tanto aos funcionários quanto aos convidados (ou parceiros), e essa já é uma tarefa para os engenheiros da empresa que, com base na autorização, devem diferenciar os acessos para diferentes grupos de usuários.
Vamos examinar cada um desses aspectos com mais detalhes.
Mobilidade
Estamos falando sobre a capacidade de trabalhar e utilizar todos os recursos necessários da empresa de qualquer lugar do mundo (claro, onde a internet está disponível).
Isso se aplica plenamente ao escritório. É conveniente quando, de qualquer ponto do escritório, você pode continuar trabalhando, como receber e-mails, interagir no mensageiro corporativo e estar disponível para videochamadas. Assim, isso permite que você, por um lado, resolva algumas questões por meio da comunicação 'ao vivo' (como participar de reuniões) e, por outro lado, esteja sempre online, mantendo o controle e resolvendo rapidamente algumas tarefas urgentes e de alta prioridade. Isso é muito prático e realmente melhora a qualidade da comunicação.
Isso é alcançado com um design adequado da rede WiFi.
Observação
Aqui geralmente surge a pergunta: é suficiente usar apenas WiFi? Isso significa que é possível abrir mão do uso de portas Ethernet no escritório? Se estamos falando apenas de usuários e não de servidores, que, de fato, é sensato conectar via porta Ethernet, a resposta geral é: sim, é possível se limitar apenas ao WiFi. Mas há nuances.
Existem grupos importantes de usuários que requerem uma abordagem separada. Estes são, claro, os administradores. Basicamente, a conexão WiFi é menos confiável (em termos de perda de tráfego) e menos rápida do que a porta Ethernet comum. Isso pode ser significativo para os administradores. Além disso, os administradores de rede, por exemplo, podem ter uma rede Ethernet dedicada para conexões out-of-band.
É possível que em sua empresa existam outros grupos/departamentos para os quais esses fatores também sejam importantes.
Há outro ponto importante – telefonia. Por algum motivo, você pode não querer usar VoIP sem fio e preferir usar telefones IP com conexão Ethernet comum.
Em geral, nas empresas em que trabalhei, geralmente havia disponível tanto conexão WiFi quanto porta Ethernet.
Gostaria que a mobilidade não estivesse restrita apenas ao escritório.
Para possibilitar o trabalho em casa (ou em qualquer outro lugar com acesso à internet), utiliza-se uma conexão VPN. Ao mesmo tempo, é desejável que os funcionários não sintam a diferença entre trabalhar em casa e o trabalho remoto, o que implica a disponibilidade dos mesmos acessos. Como organizar isso, discutiremos mais adiante no capítulo 'Sistema de autenticação e autorização centralizado'.
Observação
Provavelmente, você não conseguirá fornecer a mesma qualidade de serviços para trabalho remoto que tem no escritório. Vamos supor que você esteja usando um Cisco ASA 5520 como seu gateway VPN. De acordo com este dispositivo pode "processar" apenas 225 Mbps de tráfego VPN. Isso significa que, claro, em termos de largura de banda, a conexão via VPN é bastante diferente do trabalho no escritório. Além disso, se por algum motivo, a latência, perdas, jitter (por exemplo, se você deseja usar a telefonia IP do escritório) forem significativos para os seus serviços de rede, você também não obterá a mesma qualidade que se estivesse no escritório. Portanto, ao falar sobre mobilidade, devemos lembrar das possíveis limitações.
Acesso fácil a todos os recursos da empresa
Essa tarefa deve ser tratada em conjunto com outros departamentos técnicos.
A situação ideal é quando o usuário precisa se autenticar apenas uma vez e, em seguida, tem acesso a todos os recursos necessários.
Fornecer acesso fácil sem comprometer a segurança pode aumentar significativamente a eficiência do trabalho e reduzir o nível de estresse entre seus colegas.
Observação 1
Facilidade de acesso não se refere apenas ao número de vezes que você precisa digitar a senha. Se, por exemplo, de acordo com sua política de segurança, para se conectar do escritório ao data center você deve primeiro conectar-se ao gateway VPN, e ao mesmo tempo você perde o acesso aos recursos do escritório, isso também é muito inconveniente.
Observação 2
Existem serviços (por exemplo, acesso ao equipamento de rede) onde geralmente temos nossos próprios servidores AAA dedicados e é normal, neste caso, ter que se autenticar várias vezes.
Disponibilidade de recursos da internet
A internet não é apenas entretenimento, mas também um conjunto de serviços que pode ser muito útil para o trabalho. Existem também fatores puramente psicológicos. A pessoa moderna está conectada a outras através da internet por muitos fios virtuais, e, na minha opinião, não há nada de errado em continuar a sentir essa conexão mesmo durante o trabalho.
Do ponto de vista da perda de tempo, não há nada de errado se um funcionário tiver, por exemplo, o Skype aberto e gastar 5 minutos conversando com uma pessoa próxima, se necessário.
Isso significa que a internet deve estar sempre disponível? Isso quer dizer que os funcionários podem ter acesso a todos os recursos sem qualquer controle?
Não, isso não significa, é claro. O nível de abertura da internet pode variar entre diferentes empresas – desde uma total restrição até uma total abertura. Discutiremos as formas de controle do tráfego mais adiante nas seções dedicadas às ferramentas de segurança.
A capacidade de usar toda a gama de dispositivos familiares
É conveniente quando você, por exemplo, pode continuar usando todos os meios de comunicação com os quais está acostumado também no trabalho. Não é tecnicamente complicado implementar isso. Para isso, precisamos de WiFi e de uma VLAN convidada.
É também bom se houver a possibilidade de usar o sistema operacional ao qual você está acostumado. Mas, na minha observação, isso costuma ser permitido apenas para gerentes, administradores e desenvolvedores.
Exemplo
Claro, você pode seguir o caminho das proibições, proibindo o acesso remoto, proibindo conexões de dispositivos móveis, limitando tudo a conexões Ethernet estáticas, restringindo o acesso à internet, obrigando a recolher celulares e gadgets na entrada... e esse caminho é, de fato, seguido por algumas organizações com requisitos elevados de segurança, e, possivelmente, em alguns casos isso pode ser justificado, mas... concorde que isso parece uma tentativa de parar o progresso em uma determinada organização. Claro, gostaria de combinar as capacidades que as tecnologias modernas oferecem com um nível de segurança adequado.
"Rápido funcionamento" da rede
A velocidade de transmissão de dados é tecnicamente composta por muitos fatores. E a velocidade do seu porto de conexão geralmente não é o mais importante deles. Nem sempre o desempenho lento de um aplicativo está relacionado a problemas de rede, mas neste momento nos interessa apenas a parte da rede. O problema mais comum de "lentidão" na rede local está relacionado à perda de pacotes. Isso normalmente ocorre na presença do efeito de "gargalo" ou em problemas de L1 (OSI). Menos frequentemente, em alguns designs (por exemplo, quando os firewalls atuam como gateways padrão em suas sub-redes e, assim, todo o tráfego passa por eles), a falta de desempenho do hardware pode ser uma questão.
Portanto, ao escolher o equipamento e a arquitetura, você precisa alinhar as velocidades das portas finais, dos troncos e do desempenho do equipamento.
Exemplo
Suponha que você esteja utilizando switches de nível de acesso com portas de 1 gigabit. Eles estão conectados entre si através de um Etherchannel de 2 x 10 gigabits. Como gateway padrão, você utiliza um firewall com portas de 1 gigabit, conectando-o à rede L2 do escritório utilizando 2 portas de 1 gigabit, combinadas em Etherchannel.
Essa arquitetura é bastante conveniente em termos de funcionalidade, pois todo o tráfego passa pelo firewall, permitindo que você gerencie confortavelmente as políticas de acesso e aplique algoritmos complexos de controle de tráfego e prevenção de possíveis ataques (veja abaixo), mas em termos de largura de banda e desempenho, esse design, certamente, apresenta problemas potenciais. Por exemplo, 2 hosts baixando dados (com uma velocidade de porta de 1 gigabit) podem saturar completamente a conexão de 2 gigabits com o firewall, levando assim à degradação do serviço para todo o segmento do escritório.
Vimos um pico do triângulo, agora vamos examinar os meios pelos quais podemos garantir a segurança.
Meios de proteção
Assim, claro, normalmente, nosso desejo (ou melhor, o desejo de nossa direção) é alcançar o impossível, ou seja, fornecer o máximo de conveniência com a máxima segurança e o menor custo.
Vamos considerar quais métodos temos à disposição para fornecer proteção.
Para o escritório, eu destacaria os seguintes:
- abordagem de zero trust no design
- alto nível de proteção
- visibilidade da rede
- sistema centralizado de autenticação e autorização
- verificação de host (host checking)
Vamos nos detiver um pouco mais em cada um desses aspectos.
Zero Trust
O mundo da TI está mudando muito rapidamente. Nos últimos 10 anos, o surgimento de novas tecnologias e produtos levou a uma revisão significativa dos conceitos de segurança. Há uma década, em termos de segurança, segmentávamos a rede em zonas de trust, dmz e untrust, e aplicava-se a chamada "proteção por perímetro", onde havia 2 linhas de defesa: untrust -> dmz e dmz -> trust. Além disso, a proteção geralmente estava limitada a listas de acesso baseadas em cabeçalhos L3/L4 (OSI) (IP, portas TCP/UDP, bandeiras TCP). Tudo que dizia respeito a níveis mais altos, incluindo L7, era deixado ao encargo dos sistemas operacionais e produtos de segurança instalados em hosts finais.
Atualmente, a situação mudou drasticamente. O conceito moderno partiu da premissa de que não é mais possível considerar sistemas internos, ou seja, aqueles que estão dentro do perímetro, como confiáveis, e o próprio conceito de perímetro se tornou difuso.
Além das conexões com a internet, também temos
- acesso remoto VPN de usuários
- diversos dispositivos pessoais, laptops trazidos conectados via WiFi corporativo
- outros escritórios (branch)
- integração com infraestrutura em nuvem
Como é que a abordagem Zero Trust se apresenta na prática?
Idealmente, deve ser permitido apenas o tráfego que é necessário e, se falamos de ideal, o controle deve ser não apenas no nível L3/L4, mas também no nível de aplicação.
Se, por exemplo, você tiver a capacidade de passar todo o tráfego pelo firewall, você pode tentar se aproximar do ideal. Mas essa abordagem pode reduzir significativamente a largura de banda total da sua rede, e a filtragem por aplicação nem sempre funciona bem.
No controle de tráfego em um roteador ou switch L3 (usando ACLs padrão), você enfrenta outros problemas:
- é apenas filtragem L3/L4. Nada impede um invasor de usar portas autorizadas (por exemplo, TCP 80) para seu aplicativo (não http)
- gerenciamento complicado de ACL (difícil de analisar as ACL)
- não é um firewall stateful, ou seja, você precisa permitir explicitamente o tráfego reverso
- no caso dos switches, você geralmente está bastante limitado pelo tamanho do TCAM, o que, ao aplicar a abordagem de "permitir apenas o que é necessário", pode rapidamente se tornar um problema
Observação
Falando sobre tráfego reverso, devemos lembrar que temos a seguinte possibilidade (Cisco)
permit tcp any any established
Mas é importante entender que esta linha é equivalente a duas linhas:
permit tcp any any ack
permit tcp any any rstO que significa que, mesmo que não tenha havido um segmento TCP inicial com a flag SYN (ou seja, a sessão TCP nem chegou a ser estabelecida), este ACL permitirá o pacote com a flag ACK, o que um invasor pode aproveitar para transmitir dados.
Portanto, esta linha de forma alguma transforma seu roteador ou switch L3 em um firewall stateful.
Alto nível de proteção
Em Na seção dedicada aos data centers, discutimos os seguintes métodos de proteção.
- firewalling stateful (por padrão)
- proteção ddos/dos
- firewall de aplicativo
- prevenção de ameaças (antivírus, anti-spyware e vulnerabilidades)
- filtragem de URL
- filtragem de dados (filtragem de conteúdo)
- bloqueio de arquivos (bloqueio de tipos de arquivo)
No caso do escritório, a situação é semelhante, mas as prioridades são um pouco diferentes. A disponibilidade do escritório (availabilty) geralmente não é tão crítica quanto a de um data center, enquanto a probabilidade de tráfego malicioso "interno" é muitas vezes maior.
Portanto, os seguintes métodos de proteção para este segmento tornam-se críticos:
- firewall de aplicativo
- prevenção de ameaças (antivírus, antimalware e vulnerabilidade)
- filtragem de URL
- filtragem de dados (filtragem de conteúdo)
- bloqueio de arquivos (bloqueio de tipos de arquivo)
Embora todos esses métodos de proteção, exceto o firewall de aplicação, tradicionalmente tenham sido e continuem a ser resolvidos em hosts finais (por exemplo, instalando softwares antivírus) e por meio de proxies, os modernos NGFW também oferecem esses serviços.
Os fornecedores de equipamentos de segurança buscam criar uma proteção abrangente, portanto, juntamente com a proteção na caixa local, são oferecidas várias tecnologias em nuvem e softwares para hosts (proteção de ponto final/EPP). Assim, por exemplo, do vemos que Palo Alto e Cisco têm seus EPP (PA: Traps, Cisco: AMP), mas não figuram entre os líderes.
A ativação dessas proteções (geralmente por meio da compra de licenças) no firewall, claro, não é obrigatória (você pode optar pelo caminho tradicional), mas traz algumas vantagens:
- neste caso, surge um único ponto de aplicação dos métodos de proteção, o que melhora a visibilidade (veja o próximo tópico).
- se houver um dispositivo não protegido em sua rede, ele ainda estará sob o "guarda-chuva" de proteção do firewall
- usando proteções no firewall juntamente com proteções em hosts finais, aumentamos a probabilidade de detectar tráfego malicioso. Por exemplo, o uso de prevenção de ameaças em hosts locais e no firewall aumenta a probabilidade de detecção (desde que, claro, essas soluções sejam baseadas em produtos de software diferentes)
Observação
Por exemplo, se você usar o Kaspersky como antivírus tanto em firewalls quanto em hosts finais, isso, obviamente, não aumentará muito suas chances de prevenir um ataque viral em sua rede.
Visibilidade da rede
é simples – "ver" o que está acontecendo na sua rede, tanto em tempo real quanto dados históricos.
Eu dividiria essa "visão" em dois grupos:
Primeiro grupo: o que normalmente é fornecido pelo seu sistema de monitoramento.
- carga de equipamentos
- carga de canais
- utilização de memória
- utilização de discos
- mudança da tabela de roteamento
- estado das links
- disponibilidade de equipamentos (ou hosts)
- …
Segundo grupo: informações relacionadas à segurança.
- diversas estatísticas (por exemplo, sobre aplicações, acesso a URLs, que tipos de dados foram baixados, dados dos usuários)
- o que foi bloqueado pelas políticas de segurança e por quais razões, como
- aplicativo proibido
- bloqueado com base em ip/protocolo/porta/bandeiras/zonas
- prevenção de ameaças
- filtragem de URL
- filtragem de dados
- bloqueio de arquivos
- …
- estatísticas de ataques DOS/DDOS
- tentativas malsucedidas de identificação e autorização
- estatísticas de todos os eventos de violação de políticas de segurança mencionados acima
- …
Neste capítulo dedicado à segurança, estamos interessados precisamente na segunda parte.
Alguns firewalls modernos (na minha experiência, Palo Alto) oferecem um bom nível de visibilidade. Mas, claro, o tráfego que lhe interessa deve passar por este firewall (neste caso você tem a opção de bloquear o tráfego) ou ser espelhado no firewall (usado apenas para monitoramento e análise), e você deve ter licenças que permitam habilitar todos esses serviços.
Há, claro, um caminho alternativo, ou mais precisamente, um caminho tradicional, por exemplo,
- estatísticas de sessões podem ser coletadas através do netflow e depois usar utilitários especiais para analisar e visualizar os dados
- prevenção de ameaças – programas especiais (antivírus, antimalware, firewall) em hosts finais
- Filtragem de URL, filtragem de dados, bloqueio de arquivos – no proxy
- também é possível analisar tcpdump com, por exemplo,
É possível combinar essas duas abordagens, complementando funções ausentes ou duplicando-as para aumentar a probabilidade de detectar um ataque.
Qual abordagem escolher?
Depende muito da qualificação e das preferências da sua equipe.
Ambos têm prós e contras.
Sistema centralizado de autenticação e autorização
Com um bom design, a mobilidade que discutimos neste artigo implica que você tenha os mesmos acessos, trabalhando do escritório, de casa, do aeroporto, de um café ou de qualquer outro lugar (com as limitações que discutimos acima). Onde está o problema?
Para entender melhor a complexidade dessa tarefa, vamos considerar um design típico.
Exemplo
- Você dividiu todos os funcionários em grupos. Você decidiu fornecer acessos por grupos.
- Dentro do escritório, você controla os acessos no firewall do escritório.
- O tráfego do escritório para o data center é controlado no firewall do data center.
- Como gateway VPN, você usa Cisco ASA e, para controlar o tráfego que entra na sua rede a partir de clientes dedicados, você aplica ACL locais (no ASA).
Agora, suponha que você é solicitado a adicionar acesso adicional a um determinado funcionário. Ao mesmo tempo, você é solicitado a adicionar acesso apenas para ele e mais ninguém do seu grupo.
Para isso, precisamos criar um grupo separado para esse funcionário, ou seja,
- no ASA criar um pool IP separado para esse funcionário.
- adicionar uma nova ACL no ASA e vinculá-la a esse cliente remoto.
- criar novas políticas de segurança nos firewalls do escritório e do data center.
Isso é aceitável se esse evento for raro. Mas na minha prática, houve situações em que funcionários participaram de diferentes projetos, e esse conjunto de projetos mudava com frequência para alguns deles, e não eram 1 ou 2 pessoas, mas dezenas. Claro, algo precisava ser mudado.
Isso foi resolvido da seguinte maneira.
Decidimos que a única fonte de verdade, definindo todos os possíveis acessos de um funcionário, seria o LDAP. Criamos diversos grupos que definem os conjuntos de acessos e cada usuário foi vinculado a um ou mais grupos.
Por exemplo, suponha que existiram os grupos:
- guest (acesso à Internet)
- common access (acessos a recursos comuns: e-mail, base de conhecimento, ...)
- contabilidade
- projeto 1
- projeto 2
- administrador de banco de dados
- administrador linux
- …
E se algum dos funcionários estivesse envolvido, tanto no projeto 1 quanto no projeto 2, e precisasse de acessos necessários para trabalhar nesses projetos, esse funcionário seria vinculado, respectivamente, aos grupos:
- guest
- common access
- projeto 1
- projeto 2
Como agora transformar essas informações em acessos na infraestrutura de rede?
O Cisco ASA Dynamic Access Policy (DAP) (veja ) é a solução ideal para essa tarefa.
Resumindo nossa implementação, no processo de identificação/autenticação, o ASA recebe do LDAP um conjunto de grupos correspondentes a esse usuário e "constrói" a partir de várias ACL locais (cada uma correspondente a um grupo) uma ACL dinâmica com todos os acessos necessários, que atende completamente nossas demandas.
Mas isso é apenas para conexões VPN. Para igualar a situação para os colaboradores conectados via VPN e aqueles que estão no escritório, foi dado o próximo passo.
Ao se conectar do escritório, os usuários, por meio do protocolo 802.1x, eram alocados em uma VLAN de convidados (para visitantes) ou em uma VLAN com acessos compartilhados (para colaboradores da empresa). Além disso, para obter acessos específicos (por exemplo, a projetos no data center), os colaboradores precisavam se conectar via VPN.
Para conexões do escritório e de casa, eram aplicados diferentes grupos de túnel no ASA. Isso é necessário para que o tráfego dos que se conectavam do escritório a recursos compartilhados (utilizados por todos os colaboradores, como e-mail, servidores de arquivos, sistema de tickets, dns, …) não passasse pelo ASA, mas sim pela rede local. Dessa forma, não sobrecarregávamos o ASA com tráfego desnecessário, incluindo o tráfego de alta intensidade.
Assim, a questão foi resolvida.
Obtivemos
- um conjunto igual de acessos, tanto para conexões do escritório quanto para acesso remoto
- a ausência de degradação do serviço ao trabalhar do escritório, relacionado à transmissão de tráfego de alta intensidade através do ASA
Qual é a outra vantagem dessa abordagem?
Na administração de acessos. Os acessos são facilmente alterados em um único lugar.
Por exemplo, se um colaborador saiu da empresa, você simplesmente o remove do LDAP, e ele perde automaticamente todos os acessos.
Verificação de host (host checking)
Com a possibilidade de conexão remota, corremos o risco de permitir não apenas que um funcionário da empresa acesse a rede, mas também que todo o software malicioso que, com uma alta probabilidade, está presente em seu computador (por exemplo, em casa) entre, e, além disso, por meio desse software, podemos, possivelmente, abrir o acesso à nossa rede para um invasor, utilizando esse host como proxy.
É sensato aplicar os mesmos requisitos de segurança para um host conectado remotamente que para um host situado no escritório.
Isso inclui ter a 'versão correta' do sistema operacional, software antivírus, antispyware e firewall, além de atualizações. Normalmente, essa possibilidade existe no gateway VPN (veja, por exemplo, para ASA, ).
Também é sensato aplicar os mesmos métodos de análise e bloqueio de tráfego (consulte ‘Nível Alto de Proteção’), que, de acordo com sua política de segurança, são aplicados ao tráfego do escritório.
É razoável presumir que agora sua rede de escritório não se limita ao prédio do escritório e aos hosts que estão dentro dele.
Exemplo
Uma boa prática é fornecer a cada funcionário que precisa de acesso remoto um bom e conveniente laptop e exigir que trabalhem, tanto no escritório quanto em casa, apenas nele.
Isso não só aumenta o nível de segurança da sua rede, como também é realmente conveniente e geralmente é percebido positivamente pelos funcionários (se for realmente um bom e confortável laptop).
Sobre o senso de medida e equilíbrio
Basicamente, esta é uma conversa sobre o terceiro vértice do nosso triângulo — sobre o preço.
Vamos considerar um exemplo hipotético.
Exemplo
Você tem um escritório com 200 pessoas. Você decidiu torná-lo o mais confortável e seguro possível.
Portanto, você decidiu passar todo o tráfego pelo firewall e, assim, para todas as sub-redes do escritório, o firewall é o gateway padrão. Além do software de segurança instalado em cada host final (antivírus, antispyware e firewall), você também decidiu aplicar todos os métodos de proteção possíveis no firewall.
Para garantir uma alta velocidade de conexão (tudo para conveniência), você escolheu switches de acesso com portas de 10 gigabits e, como firewalls, os firewalls NGFW de alto desempenho, como os da série 7K da Palo Alto (com portas de 40 gigabits), naturalmente com todas as licenças incluídas e, evidentemente, em configuração de Alta Disponibilidade.
Além disso, claro, para trabalhar com essa linha de equipamentos, precisamos de pelo menos alguns engenheiros de segurança altamente qualificados.
Além disso, você decidiu fornecer a cada funcionário um bom notebook.
No total, cerca de 10 milhões de dólares para implementação, centenas de milhares de dólares (acredito que mais perto de um milhão) para suporte anual e salários dos engenheiros.
Escritório, 200 pessoas…
Confortável? Provavelmente, sim.Você leva essa proposta à sua gerência…
Talvez exista um número de empresas no mundo para as quais isso é uma solução aceitável e correta. Se você é funcionário dessa empresa — minhas congratulações, mas na grande maioria dos casos, estou certo de que seu conhecimento não será valorizado pela gerência.
Este exemplo é exagerado? O próximo capítulo dará a resposta a essa pergunta.
Se na sua rede você não vê nada do que foi mencionado acima, isso é norma.
Para cada caso específico, você precisa encontrar um compromisso razoável entre conveniência, preço e segurança. Muitas vezes, não é necessário um NGFW no seu escritório, nem normalmente a proteção L7 no firewall. Basta garantir um bom nível de visibilidade e alertas, e isso pode ser feito com o uso de produtos open source, por exemplo. Sim, sua reação a um ataque não será imediata, mas o importante é que você a verá e, com os processos corretos em seu departamento, conseguirá neutralizá-lo rapidamente.
E, lembrando que, conforme a proposta desta série de artigos, você não está projetando a rede, você está apenas tentando melhorar o que lhe foi legado.
Análise da arquitetura SAFE do escritório
Preste atenção neste quadrado vermelho que destaquei na imagem de , que eu gostaria de discutir aqui.
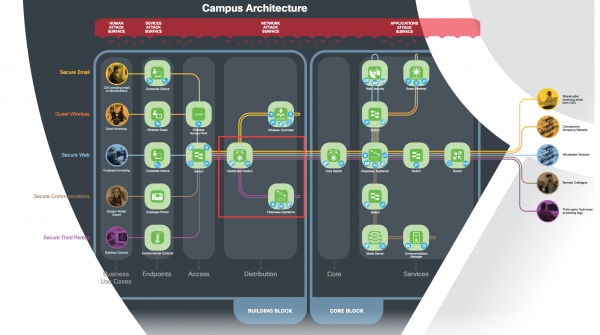
Este é um dos pontos chave da arquitetura e uma das incertezas mais importantes.
Observação
Nunca configurei e não trabalhei com FirePower (da linha de firewalls da Cisco — apenas com ASA), portanto vou considerá-lo como qualquer outro firewall, por exemplo, como um Juniper SRX ou Palo Alto, assumindo que ele tenha as mesmas capacidades.
Das configurações normais, vejo apenas 4 possíveis usos do firewall com essa conexão:
- o gateway padrão para cada sub-rede é um switch, enquanto o firewall está em modo transparente (isto é, todo o tráfego passa por ele, mas não forma um salto L3)
- O gateway padrão para cada sub-rede são as subinterfaces do firewall (ou interfaces SVI), o switch desempenha o papel de L2.
- O switch utiliza diferentes VRF, e o tráfego entre os VRF passa pelo firewall, enquanto o tráfego dentro de um único VRF é controlado por ACL no switch.
- Todo o tráfego é espelhado no firewall para análise e monitoramento, o tráfego não passa por ele.
Observação 1
Podem ser possíveis combinações dessas opções, mas para simplificar, não as consideraremos.
Nota 2
Ainda há a possibilidade de usar PBR (arquitetura de cadeia de serviços), mas até agora, embora seja uma solução interessante em minha opinião, é mais exótica, portanto, não a considerarei aqui.
Do conceito dos fluxos no documento, podemos ver que o tráfego realmente passa pelo firewall, ou seja, conforme o design da Cisco, a quarta opção está descartada.
Vamos considerar primeiro as duas primeiras opções.
Nessas opções, todo o tráfego passa pelo firewall.
Agora vamos observar , vamos observar e vemos que se quisermos que a largura de banda total do nosso escritório seja pelo menos em torno de 10 a 20 gigabits, devemos comprar a versão 4K.
Observação
Quando falo sobre a largura de banda total, refiro-me ao tráfego entre as sub-redes (e não dentro de um único VLAN).
Do GPL, vemos que para o HA Bundle com Threat Defense, o preço varia dependendo do modelo (4110 – 4150) de aproximadamente 0,5 a 2,5 milhões de dólares.
Ou seja, nosso design começa a se assemelhar ao exemplo anterior.
Isso significa que este design está incorreto?
Não, não significa. A Cisco oferece a máxima proteção possível com base na linha de produtos que possui. Mas isso não significa que seja um ‘must-do’ para você.
Basicamente, essa é uma questão comum que surge ao projetar um escritório ou um data center, e isso significa apenas que é necessário buscar um compromisso.
Por exemplo, não deixar todo o tráfego passar pelo firewall, e neste caso o terceiro opção me parece bastante atraente, ou (veja a seção anterior), talvez você não precise de ‘Threat Defense’ ou nem mesmo de um firewall neste segmento da rede, e pode se contentar com monitoramento passivo usando soluções pagas (não caras) ou open source, ou um firewall é necessário, mas de outro fornecedor.
Normalmente, sempre há essa incerteza e não há resposta definitiva sobre qual solução é a melhor para você.
Essa é a complexidade e a beleza dessa tarefa.
Fonte: habr.com
